


Configuración de un recopilador de directorios de usuarios de Active Directory (AD)


 Sugerir cambios

 PDF

Configura el recopilador de directorios de usuarios antes del recopilador de datos de ONTAP SVM.
Workload Security utiliza los datos del directorio para identificar identidades en la actividad de acceso a archivos. Los colectores de User Directory no ofrecen una función de prueba de conexión.
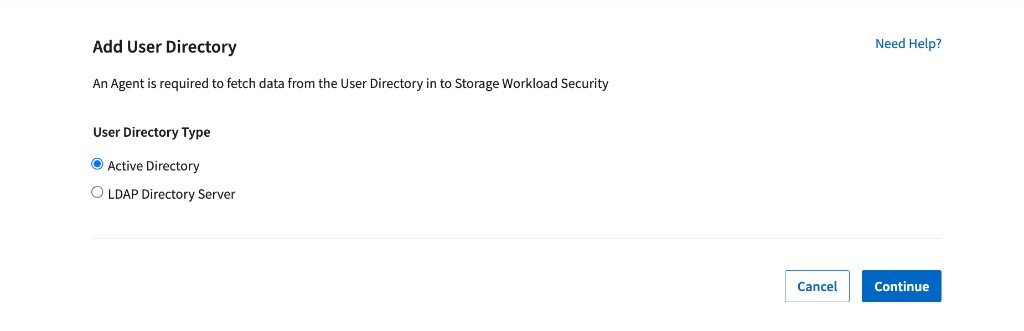
| Seleccionar | Úsalo cuando |
|---|---|
Active Directory |
Los usuarios están almacenados en Active Directory y la actividad supervisada es SMB; o bien, los usuarios de Unix están almacenados en Active Directory con valores de uidNumber y realizan actividad NFS. |
Servidor de directorio LDAP |
Los usuarios de Unix se almacenan principalmente en un directorio LDAP y la actividad supervisada es NFS. |
Ambos |
Las identidades se reparten entre Active Directory y LDAP. Agrega un colector por cada directorio de referencia para que se puedan resolver todas las identidades supervisadas. |
Esta página trata sobre Active Directory Utiliza este colector para identidades SMB y para identidades NFS cuyos ID de Unix se mantienen en Active Directory. |
Antes de empezar
-
Inicia sesión como Data Infrastructure Insights administrator o account owner.
-
Implementa y conecta un Workload Security Agent que pueda acceder al servidor de directorios.
-
Anota la dirección IP o el FQDN del servidor de Active Directory, el nombre del bosque, el Bind DN y la contraseña de Bind.
-
Permite que el agente se conecte al servicio de directorio. Los puertos habituales son 389 para LDAP o StartTLS y 636 para LDAPS; utiliza el puerto configurado en tu servidor.
-
Utiliza una cuenta Bind DN que pueda buscar en el ámbito del directorio requerido y leer todos los atributos asignados en el colector.
Agrega el recopilador de Active Directory
1. Ve a Workload Security > Collectors > User Directory Collectors y selecciona + User Directory Collector.
2. Selecciona Active Directory y selecciona Continuar.
3. Rellena los campos de conexión y las asignaciones de atributos que se describen a continuación.
4. Revisa la configuración avanzada si es necesario resolver cuentas de computadora o de servicio.
5. Valida la configuración con AD Explorer o ldapsearch, luego selecciona Guardar recopilador.
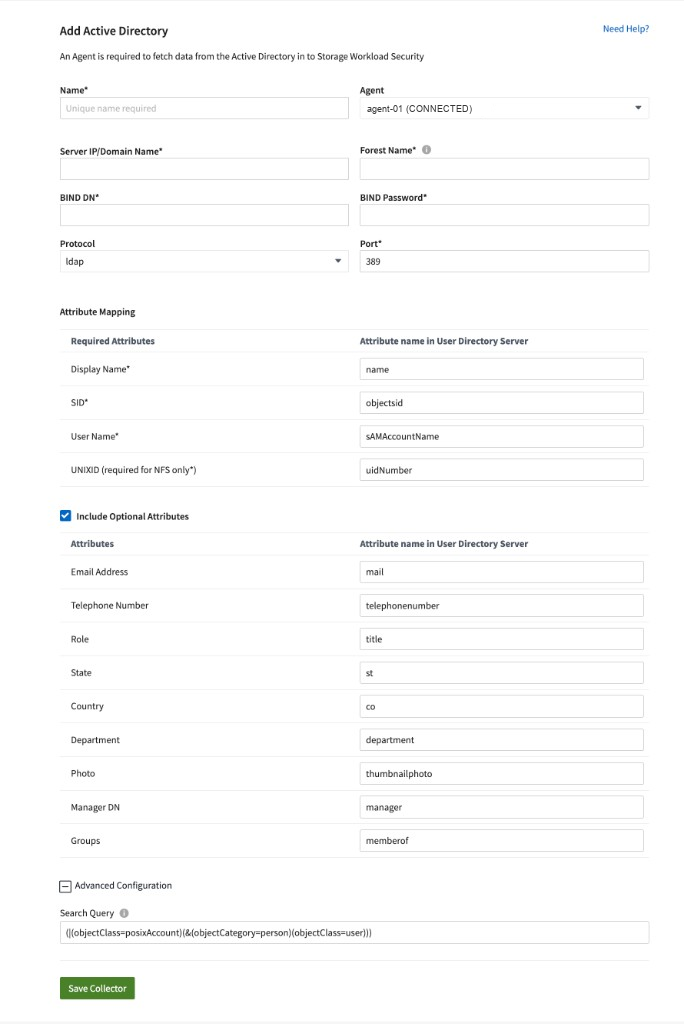
Campos del recopilador de Active Directory y asignaciones de atributos predeterminadas.
Campos de conexión
| Campo | Requisito | Qué hay que introducir |
|---|---|---|
Nombre* |
Obligatorio |
Un nombre de collector único. |
Agente |
Obligatorio |
Un agente conectado que pueda comunicarse con este servidor de AD. |
IP del servidor/Nombre de dominio* |
Obligatorio |
La dirección IP o el nombre de dominio completo (FQDN) del servidor AD. |
Nombre del bosque* |
Obligatorio |
Un dominio DNS como hq.example.com; un DN como DC=hq,DC=example,DC=com; o un DN de unidad organizativa (OU)/nombre común (CN) más específico cuando solo se deba realizar la búsqueda en ese ámbito. Se admiten dominios de AD de confianza. |
Bind DN* |
Obligatorio |
Una cuenta con permiso para buscar en el ámbito, como ws-reader@example.com. Concede solo los permisos de lectura en el directorio necesarios para los atributos asignados. |
Contraseña de Bind* |
Obligatorio |
La contraseña de la cuenta Bind DN. |
Protocolo |
Predeterminado |
LDAP, LDAPS o LDAP con StartTLS. Selecciona el protocolo que utiliza tu servidor. |
Puerto* |
Obligatorio |
El puerto numérico del directorio; normalmente 389 o 636. |
Asignaciones obligatorias de atributos
Los campos marcados con un asterisco deben tener asignaciones válidas. Mantén los valores predeterminados a menos que tu esquema de AD utilice nombres de atributos diferentes.
| Campo «Workload Security» | Atributo predeterminado de AD | Cuando sea necesario |
|---|---|---|
Nombre para mostrar* |
nombre |
Siempre |
SID* |
objectid |
Siempre; resuelve los identificadores de seguridad SMB |
Nombre de usuario* |
nombreDeCuentaSAMA |
Siempre |
UNIXID |
número de uid |
Es obligatorio cuando es necesario resolver la actividad NFS para los usuarios de Unix almacenados en AD |
Asignaciones de atributos opcionales
Selecciona «Incluir solo atributos opcionales» únicamente para los datos de perfil que quieras importar. Cada asignación debe coincidir con el esquema real de AD. Las asignaciones vacías o incorrectas no impiden la resolución de identidades, pero el valor del perfil no se rellenará.
| Valor del perfil | Atributo predeterminado de AD |
|---|---|
Dirección de correo electrónico |
correo |
Número telefónico |
número de teléfono |
Role |
título |
Estado |
st |
País |
co |
Departamento |
departamento |
Foto |
foto en miniatura |
DN del administrador |
gerente |
Grupos |
miembro de |
Configuración avanzada: incluye las cuentas que necesites
La consulta de búsqueda determina qué objetos de directorio se importan. La consulta predeterminada incluye cuentas POSIX y objetos de usuario estándar de AD:
(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user))) |
Una cuenta de ordenador, una cuenta de servicio gestionado o un objeto de cuenta de servicio personalizado que no se ajuste a este filtro sigue sin resolverse. Inspecciona la propiedad objectClass del objeto en AD Explorer y luego amplía la consulta solo para los tipos de objeto requeridos. Por ejemplo:
(|(objectClass=posixAccount) + (&(objectCategory=person)(objectClass=user)) + (objectClass=computer) + (objectClass=msDS-ManagedServiceAccount) + (objectClass=msDS-GroupManagedServiceAccount)) |
No amplíes la consulta sin comprobar el resultado Asegúrate de que cada rama añadida solo devuelva las cuentas que Workload Security debe importar. Una consulta más amplia puede aumentar el tiempo de sincronización e importar objetos de directorio no deseados. |
Valida la configuración
La opción «Probar conexión» no está disponible para los colectores del directorio de usuarios Valida el acceso a la red, las credenciales de enlace, el ámbito de búsqueda, los resultados de la consulta y los atributos asignados desde un host con acceso equivalente antes de guardar el colector. |
Utiliza AD Explorer
Conéctate al servidor de Active Directory con la cuenta de Bind DN prevista. Verifica que la cuenta pueda explorar el Forest Name o la OU configurados y leer el nombre, objectSid, sAMAccountName, uidNumber cuando se use, y cualquier atributo opcional.
Utiliza ldapsearch
Realiza una búsqueda limitada utilizando el DN de enlace previsto. Sustituye los ejemplos por los valores de tu directorio y añade la consulta de búsqueda del colector como filtro LDAP.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ad.example.com:389 -D "ws-reader@example.com" -W -b "DC=hq,DC=example,DC=com" '(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user)))' name objectSid sAMAccountName uidNumber |
-
La conexión se establece correctamente con el nombre de usuario y la contraseña exactos que utilizará el recopilador.
-
La búsqueda devuelve la cuenta humana, de ordenador o de servicio esperada.
-
Todos los atributos obligatorios asignados existen y tienen un valor en el objeto devuelto.
-
El agente tiene la misma resolución DNS y la misma ruta de red al servidor de directorios.
Una vez que hayas guardado
-
La sincronización con Active Directory comienza cuando el colector se inicia o se reinicia.
-
Un directorio con aproximadamente 300 000 usuarios puede tardar unos 15 minutos en sincronizarse.
-
Los datos de los usuarios se actualizan automáticamente cada 12 horas.
-
Si el directorio deja de estar disponible, los datos de los usuarios recuperados anteriormente se conservan, pero no se pueden recuperar los usuarios nuevos o aquellos cuyos datos hayan cambiado hasta que se restablezca la conexión.
-
Los datos de los usuarios se conservan durante 13 meses sin actualizarse. Los datos del directorio de usuarios no se pueden eliminar independientemente del tenant.
Solución de problemas
| Mensaje o síntoma | Qué hay que comprobar |
|---|---|
Se han introducido credenciales no válidas para el servidor LDAP. |
Comprueba el Bind DN y la contraseña. Confirma también que la cuenta pueda buscar en el Forest Name configurado. |
No se pudo obtener el objeto correspondiente al DN=… proporcionado como nombre del bosque. |
Corrige el nombre del bosque. Utiliza el dominio, DN, OU u otro ámbito compatible exactos. |
No se pudo establecer la conexión LDAP. |
Comprueba la dirección IP/FQDN del servidor AD, la resolución DNS, el protocolo, el puerto y la ruta del firewall desde el agente. |
No se han podido recuperar los usuarios LDAP… la conexión es nula. |
Reinicia el colector. Si el problema persiste, valida la conectividad y la búsqueda con ldapsearch desde una ubicación de red equivalente. |
El colector está REINTENTANDO o muestra AGENT008. |
Comprueba la dirección del servidor y el nombre del bosque; luego confirma que el agente pueda conectarse al servicio de directorio. |
No se muestra un atributo de usuario u opcional. |
Comprueba que la consulta de búsqueda incluya el objeto y que el nombre del atributo asignado coincida con el esquema del directorio, respetando las mayúsculas y minúsculas cuando corresponda. Guarda para reiniciar y volver a sincronizar. |
AcceptSecurityContext error, dato 52e. |
Comprueba las credenciales y el nombre del bosque. En Active Directory, el dato 52e indica credenciales no válidas. |
ldap-port tiene el tipo STRING en lugar de NUMBER. |
Introduce un valor numérico para el puerto, como 389 o 636. |