


Configurazione di un server di raccolta directory LDAP

 Suggerisci modifiche

 PDF

Workload Security utilizza i dati di directory per risolvere le identità nelle attività di accesso ai file. I raccoglitori di directory utente non forniscono una funzione di Test Connection.
Configura il collector della directory utente prima del collector dati ONTAP SVM.
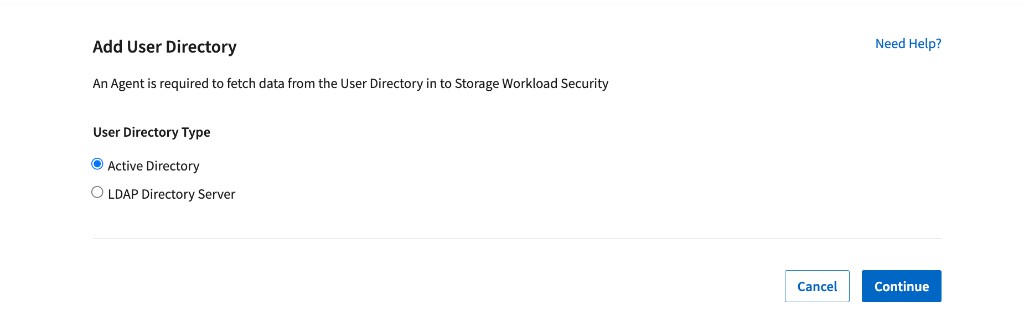
| Seleziona | Usalo quando |
|---|---|
Active Directory |
Gli utenti sono memorizzati in Active Directory e l'attività monitorata è SMB; oppure gli utenti Unix sono memorizzati in Active Directory con valori uidNumber ed eseguono attività NFS. |
Server di directory LDAP |
Gli utenti Unix sono memorizzati principalmente in una directory LDAP e l'attività monitorata è NFS. |
Entrambi |
Le identità sono suddivise tra Active Directory e LDAP. Aggiungi un collettore per ogni directory autorevole così tutte le identità monitorate possono essere risolte. |
Questa pagina riguarda LDAP Directory Server Usa questo collector per le identità Unix gestite in LDAP e utilizzate per l'accesso NFS. |
Prima di iniziare
-
Accedi come amministratore di Data Infrastructure Insights o come titolare dell'account.
-
Distribuisci e connetti un Workload Security Agent che può raggiungere il server di directory.
-
Raccogli l'indirizzo IP o il FQDN del server di directory LDAP, la Search Base, il Bind DN e la Bind password.
-
Consenti all'agente di accedere al servizio di directory. Le porte tipiche sono 389 per LDAP o StartTLS e 636 per LDAPS; usa la porta configurata sul tuo server.
-
Usa un account Bind DN che possa cercare nell'ambito della directory richiesto e leggere ogni attributo mappato nel collector.
Aggiungi il collector del server di directory LDAP
1. Vai a Workload Security > Collectors > User Directory Collectors e seleziona + User Directory Collector.
2. Seleziona LDAP Directory Server e seleziona Continua.
3. Completa i campi di connessione e le mappature degli attributi descritti di seguito.
4. Controlla la configurazione avanzata se gli account di servizio usano classi di oggetti che non sono incluse nella ricerca predefinita.
5. Convalida la configurazione con ldapsearch o un browser LDAP, poi seleziona Salva Collector.
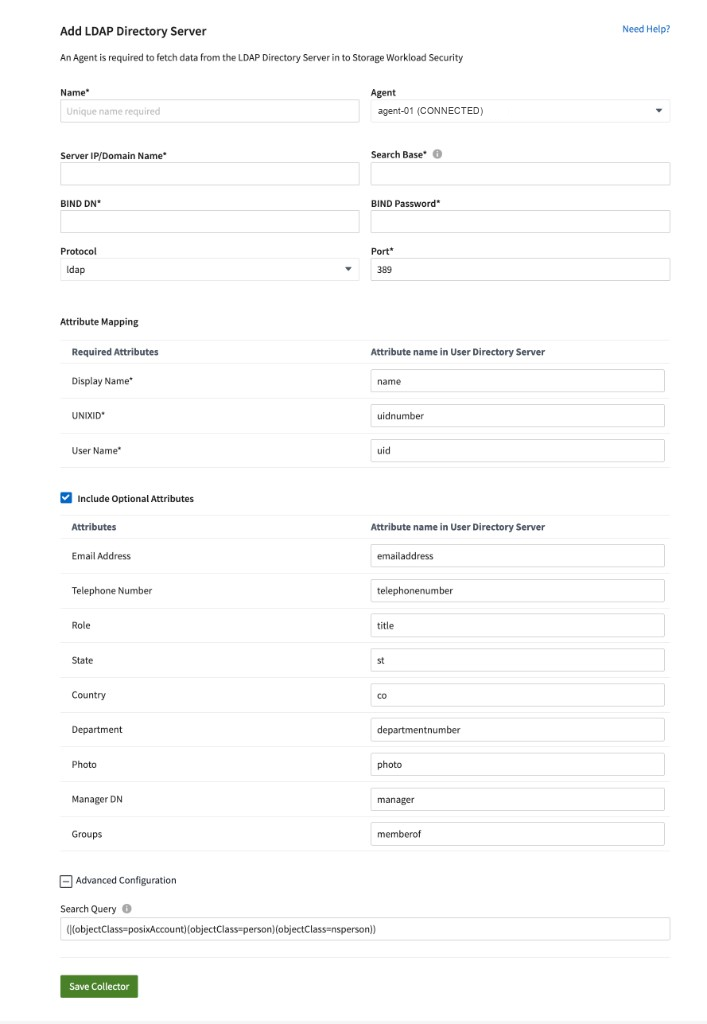
Campi del collector del server di directory LDAP e mappature degli attributi predefinite.
Campi di connessione
| Campo | Requisito | Cosa inserire |
|---|---|---|
Nome* |
Obbligatorio |
Un nome univoco per il collector. |
Agente |
Obbligatorio |
Un agente connesso in grado di raggiungere questo LDAP server. |
Indirizzo IP del server/Nome di dominio* |
Obbligatorio |
L'indirizzo IP o FQDN del LDAP server. |
Base di ricerca* |
Obbligatorio |
Il DN di base contenente gli utenti da importare, ad esempio cn=accounts,dc=example,dc=com. Usa un DN OU/CN più specifico solo quando la ricerca deve essere limitata a quel sottoalbero. |
Bind DN* |
Obbligatorio |
Il DN completo di un account autorizzato a cercare nella base, ad esempio uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com. |
Password di bind* |
Obbligatorio |
La password per l'account Bind DN. |
Protocollo |
Predefinito |
LDAP, LDAPS o LDAP con StartTLS. Seleziona il protocollo utilizzato dal tuo server. |
Porta* |
Obbligatorio |
La porta numerica della directory; comunemente 389 o 636. |
Mappature degli attributi obbligatorie
I campi contrassegnati da un asterisco devono avere mappature valide. Mantieni le impostazioni predefinite a meno che il tuo schema LDAP non usi nomi di attributi diversi.
| Campo Workload Security | Attributo LDAP predefinito | Scopo |
|---|---|---|
Nome visualizzato* |
nome |
Nome visualizzato in Workload Security |
UNIXID* |
numero uid |
Risolve gli ID utente Unix numerici nell'attività NFS |
Nome utente* |
fluido |
Nome di accesso o account Unix |
Mappature degli attributi opzionali
Seleziona "Includi attributi opzionali" solo per i dati del profilo che vuoi importare. Ogni mappatura deve corrispondere allo schema LDAP effettivo, incluso il caso in cui il server lo consideri significativo.
| Valore del profilo | Attributo LDAP predefinito |
|---|---|
Indirizzo e-mail |
indirizzo e-mail |
Numero di telefono |
numero di telefono |
Ruolo |
titolo |
Stato |
st |
Paese |
co |
Dipartimento |
numerodipartimento |
Foto |
foto |
DN manager |
manager |
Gruppi |
membro di |
Configurazione avanzata: includi gli account di cui hai bisogno
La query di ricerca controlla quali oggetti LDAP vengono importati. La query predefinita include le classi di oggetti comuni di Unix e person:
(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson)) |
Gli account computer, gli account dispositivo, le identità delle applicazioni o gli account di servizio che utilizzano un altro objectClass rimangono non risolti. Esamina l'oggetto in un browser LDAP o con ldapsearch, poi estendi la query solo per i tipi di oggetto richiesti. Per esempio:
(objectClass=posixAccount) + (objectClass=person) + (objectClass=nsperson) + (objectClass=device) + (objectClass=applicationProcess) + (objectClass=applicationEntity)) |
Il tuo schema LDAP è quello autorevole Le classi degli oggetti e i nomi degli attributi variano a seconda dell'implementazione della directory. Verifica lo schema effettivo dell'oggetto e assicurati che le mappature obbligatorie abbiano valori prima di salvare. Non ampliare la query più del necessario. |
Convalida la configurazione
La funzione di test della connessione non è disponibile per i collector della User Directory. Convalida l'accesso di rete, le credenziali di bind, l'ambito di ricerca, i risultati delle query e gli attributi mappati da un host con accesso equivalente prima di salvare il collector. |
Usa ldapsearch
Esegui una ricerca mirata utilizzando il Bind DN previsto. Sostituisci gli esempi con i valori della tua directory e aggiungi la Search Query del collector come filtro LDAP.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ldap.example.com:389 -D "uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com" -W -b "cn=accounts,dc=example,dc=com" '(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson))' name uidNumber uid |
-
L'autenticazione ha esito positivo con l'account e la password esatti che il collector utilizzerà.
-
La ricerca restituisce l'account umano, computer o di servizio previsto.
-
Ogni attributo mappato obbligatorio esiste e ha un valore nell'oggetto restituito.
-
L'agente ha la stessa risoluzione DNS e lo stesso percorso di rete verso il server di directory.
Dopo aver salvato
-
La sincronizzazione LDAP si avvia quando il collector si avvia o si riavvia.
-
La sincronizzazione di una directory con circa 300.000 utenti può richiedere circa 15 minuti.
-
I dati dell'utente si aggiornano automaticamente ogni 12 ore.
-
Se la directory diventa non disponibile, i dettagli utente precedentemente recuperati rimangono, ma non puoi recuperare utenti nuovi o modificati finché la connessione non viene ripristinata.
-
I dati degli utenti vengono conservati per 13 mesi senza essere aggiornati. I dati della directory degli utenti non possono essere eliminati indipendentemente dal tenant.
Risoluzione dei problemi
| Messaggio o sintomo | Cosa controllare |
|---|---|
Credenziali non valide fornite per l'LDAP server. |
Verifica il Bind DN e la password. Assicurati anche che l'account possa cercare nella Search Base configurata. |
Impossibile ottenere l'oggetto corrispondente a DN=… fornito come base di ricerca. |
Correggi la base di ricerca. Utilizza il dominio, il DN, l'OU o un altro ambito supportato esatto. |
Impossibile stabilire la connessione LDAP. |
Verifica l'indirizzo IP/FQDN del LDAP server, la risoluzione DNS, il protocollo, la porta e il percorso del firewall dall'Agent. |
Impossibile recuperare gli utenti LDAP… la connessione è nulla. |
Riavvia il raccoglitore. Se il problema si ripresenta, verifica la connettività e la ricerca con ldapsearch da una posizione di rete equivalente. |
Il collector sta RIPROVANDO o segnala AGENT008. |
Verifica l'indirizzo del server e la Search Base; poi conferma che l'Agent possa raggiungere il servizio di directory. |
Un attributo utente o facoltativo non viene visualizzato. |
Verifica che la query di ricerca includa l'oggetto e che il nome dell'attributo mappato corrisponda allo schema della directory, comprese le maiuscole e minuscole ove applicabile. Salva per riavviare e risincronizzare. |
AcceptSecurityContext error, dati 52e. |
Verifica le credenziali e la Search Base. In Active Directory, il dato 52e indica credenziali non valide. |
ldap-port ha tipo STRING anziché NUMBER. |
Inserisci un valore numerico per la porta, come 389 o 636. |