


데이터 플레인 아키텍처

 변경 제안

 PDF

Google Cloud NetApp Volumes Google Cloud를 활용합니다. "개인 서비스 접근" 뼈대. 이 프레임워크에서 사용자는 Google Cloud NetApp Volumes 에 연결할 수 있습니다. 이 프레임워크는 다른 Google Cloud 서비스와 마찬가지로 서비스 네트워킹 및 VPC 피어링 구조를 사용하여 테넌트 간의 완전한 격리를 보장합니다.
Google Cloud용 Google Cloud NetApp Volumes의 아키텍처 개요는 다음을 참조하십시오 "Google Cloud NetApp Volumes 아키텍처".
사용자 VPC(독립형 또는 공유)는 볼륨을 호스팅하는 Google Cloud NetApp Volumes 관리 테넌트 프로젝트 내의 VPC에 피어링됩니다.
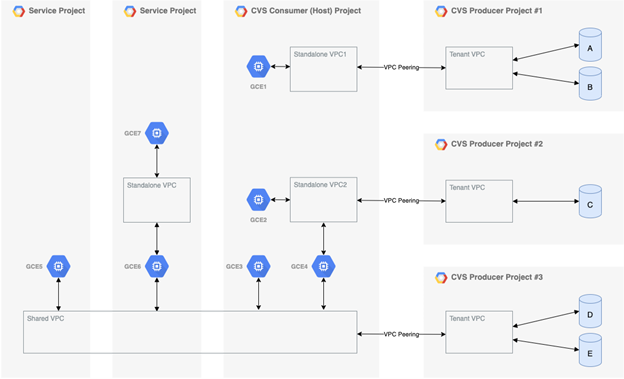
위 그림은 세 개의 VPC 네트워크가 Google Cloud NetApp Volumes 에 연결되고 여러 Compute Engine VM(GCE1-7)이 볼륨을 공유하는 프로젝트(가운데에 있는 NetApp Volumes 소비자 프로젝트)를 보여줍니다.
-
VPC1을 통해 GCE1은 볼륨 A와 B에 액세스할 수 있습니다.
-
VPC2를 사용하면 GCE2와 GCE4가 볼륨 C에 액세스할 수 있습니다.
-
세 번째 VPC 네트워크는 두 개의 서비스 프로젝트와 공유되는 공유 VPC입니다. 이를 통해 GCE3, GCE4, GCE5, GCE6이 볼륨 D와 E에 액세스할 수 있습니다. 공유 VPC 네트워크는 NetApp Volumes-Performance 서비스 유형의 볼륨에서만 지원됩니다.

|
GCE7은 어떤 볼륨에도 액세스할 수 없습니다. |
데이터는 전송 중(Kerberos 및/또는 SMB 암호화 사용)과 Google Cloud NetApp Volumes 에 저장된 상태 모두에서 암호화될 수 있습니다.