


配置 LDAP 目录服务器收集器

 建议更改

 PDF

Workload Security 使用目录数据来解析文件访问活动中的标识。用户目录收集器不提供测试连接功能。
在 ONTAP SVM 数据收集器之前配置用户目录收集器
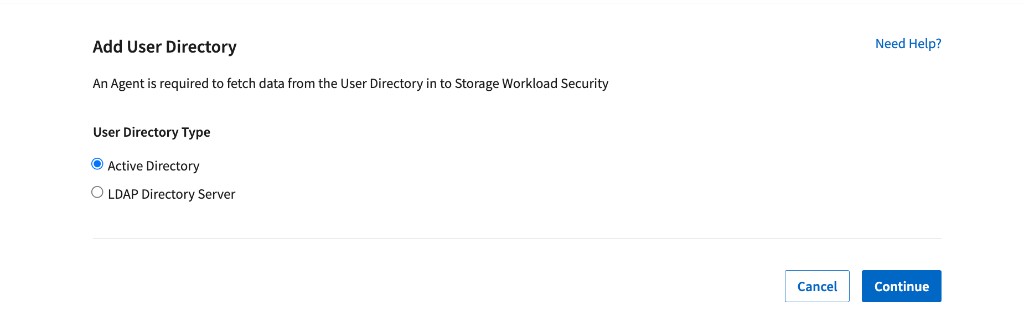
| 选择 | 在以下情况下使用 |
|---|---|
Active Directory |
用户存储在 Active Directory 中,监视的活动是 SMB;或者 Unix 用户存储在 Active Directory 中,具有 uidNumber 值并执行 NFS 活动。 |
LDAP 目录服务器 |
Unix 用户主要存储在 LDAP 目录中,受监控的活动是 NFS。 |
两者 |
身份在 Active Directory 和 LDAP 之间拆分。为每个权威目录添加一个收集器,以便可以解析所有受监控的身份。 |
此页面涵盖 LDAP 目录服务器 将此收集器用于在 LDAP 中维护并用于 NFS 访问的 Unix 身份。 |
开始之前
-
以 Data Infrastructure Insights 管理员或帐户所有者身份登录。
-
部署并连接可以访问目录服务器的 Workload Security Agent。
-
收集 LDAP 目录服务器 IP 地址或 FQDN、搜索基准、绑定 DN 和绑定密码。
-
允许 Agent 访问目录服务。LDAP 或 StartTLS 的典型端口为 389,LDAPS 的典型端口为 636;请使用服务器上配置的端口。
-
使用可以搜索所需目录范围并读取收集器中映射的每个属性的绑定 DN 帐户。
添加 LDAP 目录服务器收集器
*1.*转到 Workload Security > Collectors > User Directory Collectors,然后选择 + User Directory Collector。
*2.*选择 LDAP 目录服务器并选择继续。
*3.*完成下面所述的连接字段和属性映射。
*4.*如果服务帐户使用默认搜索中未包含的对象类,请查看高级配置。
*5.*使用 ldapsearch 或 LDAP 浏览器验证配置,然后选择保存收集器。
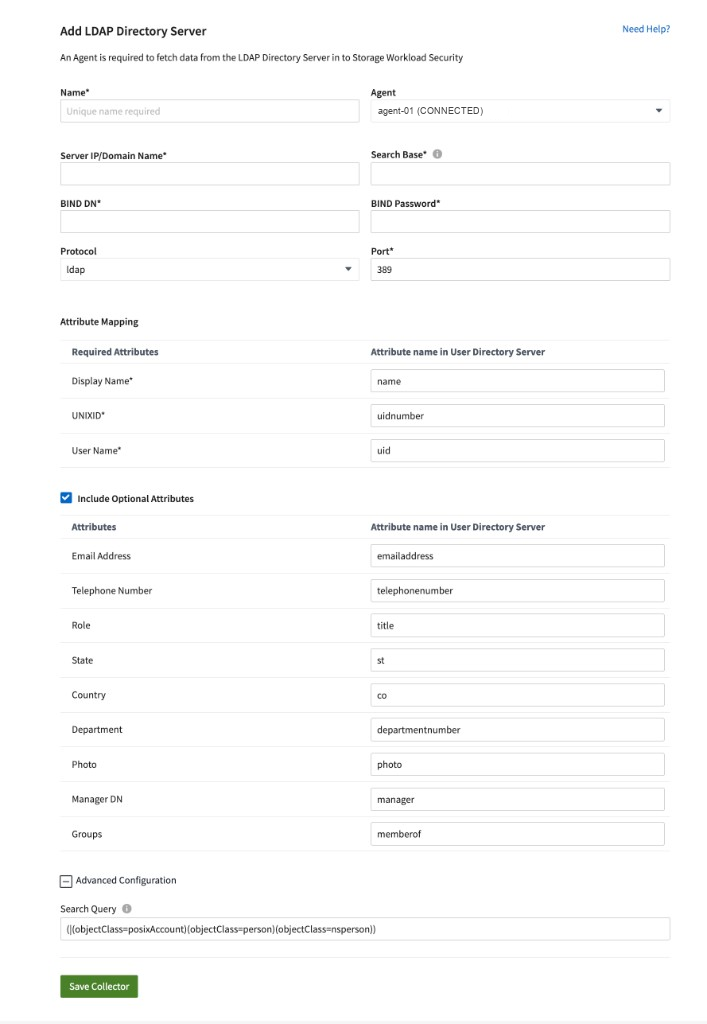
LDAP 目录服务器收集器字段和默认属性映射。
连接字段
| 字段 | 要求 | 输入内容 |
|---|---|---|
名称* |
必填 |
唯一的收集器名称。 |
代理人 |
必填 |
能够访问此 LDAP 服务器的已连接 Agent。 |
服务器 IP/域名* |
必填 |
LDAP 服务器 IP 地址或 FQDN。 |
搜索基准* |
必填 |
包含要导入的用户的基本 DN,例如 cn=accounts,dc=example,dc=com。仅当搜索应限于该子树时,才使用较窄的 OU/CN DN。 |
绑定 DN* |
必填 |
允许搜索基础的帐户的完整 DN,例如 uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com。 |
绑定密码* |
必填 |
绑定 DN 帐户的密码。 |
协议 |
默认 |
LDAP、LDAPS 或带有 StartTLS 的 LDAP。选择服务器使用的协议。 |
端口* |
必填 |
数字目录端口;通常为 389 或 636。 |
必选属性映射
标有星号的字段必须具有有效的映射。除非您的 LDAP 架构使用不同的属性名称,否则请保留默认值。
| Workload Security 字段 | 默认 LDAP 属性 | 目的 |
|---|---|---|
显示名称* |
name |
在 Workload Security 中显示的名称 |
UNIXID* |
uid 号 |
解析 NFS 活动中的数字 Unix 用户 ID |
用户名* |
uid |
Unix 登录或帐户名称 |
可选属性映射
仅为要导入的配置文件数据选择“包含可选属性”。每个映射必须与实际的 LDAP 架构匹配,包括服务器认为有意义的大小写。
| 配置文件值 | 默认 LDAP 属性 |
|---|---|
电子邮件地址 |
emailaddress |
电话号码 |
电话号码 |
角色 |
标题 |
状态 |
第 |
国家/地区 |
公司 |
部门 |
部门编号 |
照片 |
照片 |
管理员 DN |
经理 |
组 |
memberof |
高级配置:包括所需的帐户
搜索查询控制导入哪些 LDAP 对象。默认查询包括常见的 Unix 和 person 对象类:
(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson)) |
使用其他 objectClass 的计算机帐户、设备帐户、应用程序标识或服务帐户仍未解析。在 LDAP 浏览器中或使用 ldapsearch 检查对象,然后仅针对所需的对象类型扩展查询。例如:
(objectClass=posixAccount) + (objectClass=person) + (objectClass=nsperson) + (objectClass=device) + (objectClass=applicationProcess) + (objectClass=applicationEntity)) |
您的 LDAP 架构具有权威性 对象类和属性名称因目录实现而异。确认对象的实际架构,并确保强制映射在保存之前具有值。不要过度扩展查询。 |
验证配置
测试连接不适用于用户目录收集器 在保存收集器之前,请从具有同等访问权限的主机验证网络访问、绑定凭据、搜索范围、查询结果和映射属性。 |
使用 ldapsearch
使用预期的绑定 DN 运行范围搜索。将示例替换为您的目录值,并将收集器的搜索查询添加为 LDAP 筛选器。
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ldap.example.com:389 -D "uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com" -W -b "cn=accounts,dc=example,dc=com" '(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson))' name uidNumber uid |
-
使用收集器将使用的确切帐户和密码,绑定成功。
-
搜索返回预期的人员、计算机或服务帐户。
-
每个必需的映射属性都存在,并且在返回的对象上有一个值。
-
Agent 具有到目录服务器的相同 DNS 解析和网络路径。
保存后
-
LDAP 同步在收集器启动或重新启动时启动。
-
拥有约 300,000 个用户的目录可能需要大约 15 分钟才能同步。
-
用户数据每 12 小时自动刷新一次。
-
如果目录不可用,以前提取的用户详细信息将保留,但在恢复连接之前,无法提取新用户或更改的用户。
-
用户数据保留 13 个月,无需刷新。无法独立于租户删除用户目录数据。
故障排除
| 信息或症状 | 需要检查的内容 |
|---|---|
为 LDAP 服务器提供的凭据无效。 |
请验证绑定 DN 和密码。还请确认帐户可以搜索配置的 Search Base。 |
无法获取对应于作为搜索基准提供的 DN=…… 的对象。 |
更正搜索基准。请使用确切的域、DN、OU 或其他支持的范围。 |
无法建立 LDAP 连接。 |
从 Agent 验证 LDAP 服务器 IP/FQDN、DNS 解析、协议、端口和防火墙路径。 |
无法检索 LDAP 用户……连接为空。 |
重新启动收集器。如果问题再次出现,请从等效的网络位置使用 ldapsearch 验证连接和搜索。 |
收集器正在重试或报告 AGENT008。 |
确认服务器地址和 Search Base;然后确认 Agent 可以访问目录服务。 |
未显示用户或可选属性。 |
验证搜索查询是否包含该对象,并且映射的属性名称是否与目录架构匹配(包括适用时的大小写)。保存以重新启动并重新同步。 |
AcceptSecurityContext 错误,数据 52e。 |
验证凭据和 Search Base。在 Active Directory 中,数据 52e 指示无效凭据。 |
ldap-port 的类型为 STRING 而不是 NUMBER。 |
输入数字端口值,例如 389 或 636。 |