


将 AWS 凭据添加到 Workload Factory

 建议更改

 PDF

添加和管理 AWS 凭据,以便 NetApp Workload Factory 拥有在云提供商帐户中部署和管理云资源所需的权限。
详细了解 "权限参考" 中每个工作负载功能所需的权限。
概述
您可以从“凭据”页面将 AWS 凭据添加到现有 Workload Factory 帐户。这为 Workload Factory 提供了在 AWS 云环境中管理资源和流程所需的权限。
您可以使用以下两种方法添加凭据:
-
手动:您可以在 AWS 帐户中创建 IAM 策略和 IAM 角色,同时在 Workload Factory 中添加凭据。必须手动添加 AWS GovCloud(美国)凭据。
-
自动:您可以捕获有关权限的最少量信息,然后使用 CloudFormation 堆栈为您的凭据创建 IAM 策略和角色。
Workload Factory 不支持 GovCloud 帐户中的自动化。
AWS 凭据
我们设计了一个 AWS 代入角色凭据注册流程,该流程:
-
允许您指定要使用的工作负载功能,并根据这些选择提供 IAM 策略要求,从而支持更一致的 AWS 帐户权限。
-
允许您在选择加入或选择退出特定工作负载功能时调整授予的 AWS 帐户权限。
-
通过提供可在 AWS 控制台中应用的定制 JSON 策略文件,简化手动 IAM 策略创建。
-
通过使用 AWS CloudFormation 堆栈为用户提供所需的 IAM 策略和角色创建的自动化选项,进一步简化了凭据注册过程。
-
通过允许将 FSx for ONTAP 服务凭据存储在基于 AWS 的密钥管理后端中,这更适合强烈希望将其凭据存储在 AWS 云生态系统边界内的 FSx for ONTAP 用户。
一个或多个 AWS 凭据
当您使用第一个 Workload Factory 功能(或多个功能)时,您需要使用这些工作负载功能所需的权限创建凭据。您将向 Workload Factory 添加凭据,但您需要访问 AWS 管理控制台以创建 IAM 角色和策略。在 Workload Factory 中使用任何功能时,这些凭据将在您的帐户中可用。
您的初始 AWS 凭据集可以包括一个功能或多个功能的 IAM 权限策略。这取决于您的业务需求。
向 Workload Factory 添加多组 AWS 凭据可提供使用其他功能所需的额外权限,例如 FSx for ONTAP 文件系统、在 FSx for ONTAP 上部署数据库、迁移 VMware 工作负载等。
手动向帐户添加凭据
您可以手动将 AWS 凭据添加到 Workload Factory,以便为您的 Workload Factory 帐户授予管理将用于运行独特工作负载的 AWS 资源所需的权限。您添加的每组凭据将包括一个或多个基于要使用的工作负载功能的 IAM 策略,以及分配给您帐户的 IAM 角色。
必须手动添加 AWS GovCloud(US) 凭据。

|
您可以从 Workload Factory 控制台或 NetApp 控制台向帐户添加 AWS 凭据。 |
创建凭据分为三个部分:
-
步骤 1:选择要使用的服务和权限级别,然后从 AWS 管理控制台创建 IAM 策略。
-
步骤 2:从 AWS Management Console 创建 IAM 角色。
-
步骤 3:在 Workload Factory 中,输入名称并添加凭据。
您需要有凭据才能登录到您的 AWS 帐户。
-
登录到 "NetApp Console"。
-
选择菜单
 ,管理 > 凭据。
-
在“凭据”页面上,选择*添加凭据*。
-
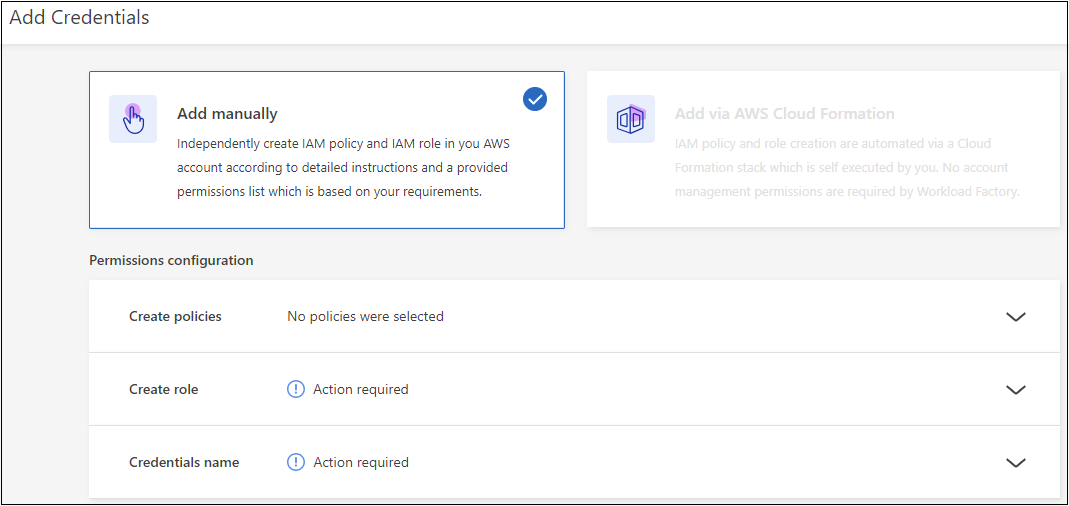
在添加凭据页面上,选择 Add manually,然后按照以下步骤完成 Permissions configuration 下的每个部分。
步骤 1:选择工作负载功能并创建 IAM 策略
在本节中,您将选择哪些类型的工作负载功能可作为这些凭据的一部分进行管理,以及为每个工作负载启用的权限。您需要从 Codebox 复制每个选定工作负载的策略权限,并将其添加到 AWS 帐户中的 AWS Management Console 中以创建策略。
-
在*创建策略*部分中,启用要包含在这些凭据中的每个工作负载功能。
您可以稍后添加其他功能,因此只需选择当前要部署和管理的工作负载即可。
-
对于提供权限策略选择的工作负载功能,请选择将与这些凭据一起使用的权限类型。
如果您有 GovCloud 帐户,则不需要 Storage 的 View, planning, and analysis 策略中的 Cost Explorer 权限 ce:GetCostAndUsage`或 `ce:GetTags。从代码框中复制脚本后,请删除这些权限,并删除上一行中的尾随逗号。 -
可选:选择*启用自动权限检查*以检查您是否具有所需的 AWS 账户权限来完成工作负载操作。启用检查会将 `iam:SimulatePrincipalPolicy permission`添加到您的权限策略中。此权限仅用于确认权限。您可以在添加凭据后删除该权限,但我们建议将其保留,以防止为部分成功的操作创建资源,并避免进行任何必要的手动资源清理。
-
在 Codebox 窗口中,复制第一个 IAM 策略的权限。
-
打开另一个浏览器窗口,然后在 AWS 管理控制台中登录到您的 AWS 帐户。
-
打开 IAM 服务,然后选择 策略 > 创建策略。
-
选择 JSON 作为文件类型,粘贴您在步骤 3 中复制的权限,然后选择 Next。
-
输入策略的名称,然后选择*创建策略*。
-
如果在步骤 1 中选择了多个工作负载功能,请重复这些步骤,为每组工作负载权限创建策略。
步骤 2:创建使用策略的 IAM 角色
在本节中,您将设置 Workload Factory 将代入的 IAM 角色,其中包括您刚刚创建的权限和策略。
-
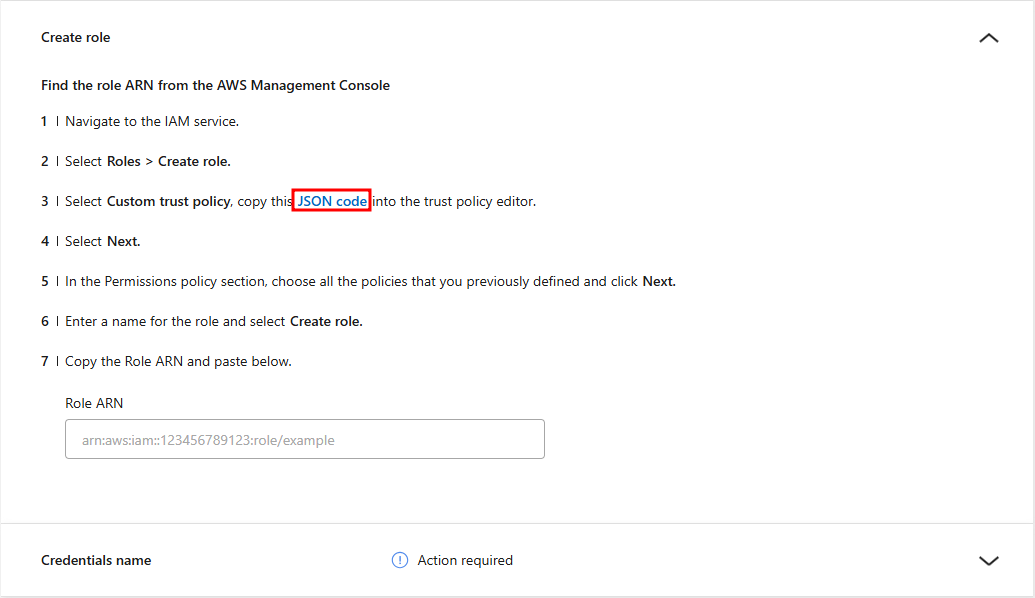
在 Workload Factory 的 Add Credentials(添加凭据)页面中,展开 Permissions configuration(权限配置) 下的 Create role(创建角色)。
-
选择 JSON code 以复制此策略。
-
在 AWS 管理控制台中,选择 Roles > Create Role。
-
在*受信任的实体类型*下,选择*自定义信任策略*。
-
将文本框中的当前内容替换为您在步骤 2 中复制的 JSON 代码。
-
选择 Next。
-
在权限策略部分,选择之前定义的所有策略,然后选择*下一步*。
-
输入角色的名称,然后选择*创建角色*。
-
复制角色 ARN。
-
返回 Workload Factory 中的 Add Credentials 页面,然后将角色 ARN 粘贴到 Role ARN 字段中。
步骤 3:输入名称并添加凭据
最后一步是在 Workload Factory 中输入凭据的名称。
-
在 Workload Factory 的 Add Credentials (添加凭据)页面中,展开 Permission configuration (权限配置)下的 Credentials name (凭据名称)。
-
请输入要用于这些凭据的名称。
-
选择*添加*以创建凭据。
凭据已创建,您将返回到“凭据”页面。
使用 CloudFormation 向帐户添加凭据
您可以使用 AWS CloudFormation 堆栈将 AWS 凭据添加到 Workload Factory,方法是选择您要使用的 Workload Factory 功能,然后在您的 AWS 帐户中启动 AWS CloudFormation 堆栈。CloudFormation 将根据您选择的工作负载功能创建 IAM 策略和 IAM 角色。
|
|
使用 CloudFormation 向 AWS GovCloud (US) 账户添加凭据不受支持。 |
-
您需要有凭据才能登录到您的 AWS 帐户。
-
使用 CloudFormation 堆栈添加凭据时,您需要在 AWS 帐户中具有以下权限:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "cloudformation:CreateStack",
        "cloudformation:UpdateStack",
        "cloudformation:DeleteStack",
        "cloudformation:DescribeStacks",
        "cloudformation:DescribeStackEvents",
        "cloudformation:DescribeChangeSet",
        "cloudformation:ExecuteChangeSet",
        "cloudformation:ListStacks",
        "cloudformation:ListStackResources",
        "cloudformation:GetTemplate",
        "cloudformation:ValidateTemplate",
        "lambda:InvokeFunction",
        "iam:PassRole",
        "iam:CreateRole",
        "iam:UpdateAssumeRolePolicy",
        "iam:AttachRolePolicy",
        "iam:CreateServiceLinkedRole"
      ],
      "Resource": "*"
    }
  ]
}
-
登录到 "NetApp Console"。
-
选择菜单
,管理 > 凭据。 -
在“凭据”页面上,选择*添加凭据*。
-
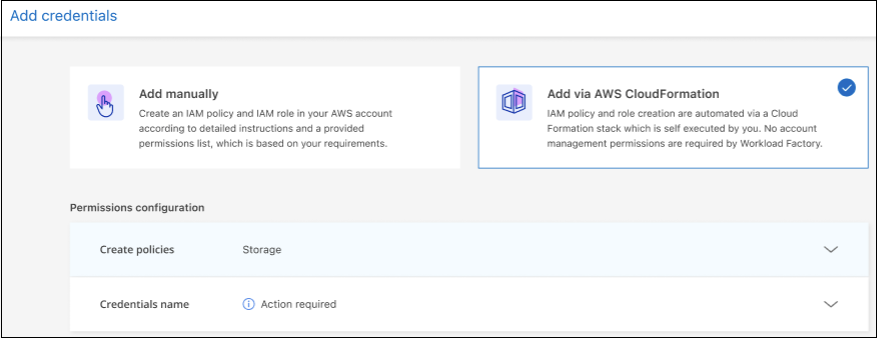
选择*通过 AWS CloudFormation 添加*。
-
在*创建策略*下,启用要包含在这些凭据中的每个工作负载功能,并为每个工作负载选择一个权限级别。
您可以稍后添加其他功能,因此只需选择当前要部署和管理的工作负载即可。
-
可选:选择*启用自动权限检查*以检查您是否具有所需的 AWS 帐户权限来完成工作负载操作。启用检查会将 `iam:SimulatePrincipalPolicy`权限添加到您的权限策略中。此权限仅用于确认权限。您可以在添加凭据后删除该权限,但我们建议将其保留,以防止为部分成功的操作创建资源,并使您免于进行任何必要的手动资源清理。
-
在*凭据名称*下,输入要用于这些凭据的名称。
-
从 AWS CloudFormation 添加凭据:
-
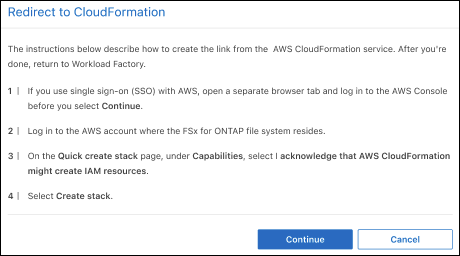
选择*添加*(或选择*重定向到 CloudFormation*),将显示重定向到 CloudFormation 页面。
-
如果在 AWS 中使用单点登录(SSO),请打开单独的浏览器选项卡并登录到 AWS 控制台,然后选择*继续*。
您应登录到 FSx for ONTAP 文件系统所在的 AWS 帐户。
-
从重定向到 CloudFormation 页面中选择 继续。
-
在“快速创建堆栈”页面上的“功能”下,选择 我确认 AWS CloudFormation 可能会创建 IAM 资源。
-
选择*创建堆栈*。
-
返回 Workload Factory 并监控凭据页面,以确认新凭据正在处理中或已添加。
-