


設定 LDAP 目錄伺服器收集器

 建議變更

 PDF

Workload Security 使用目錄資料來解析檔案存取活動中的身分。使用者目錄收集器不提供測試連線功能。
請先設定使用者目錄收集器,再設定 ONTAP SVM 資料收集器
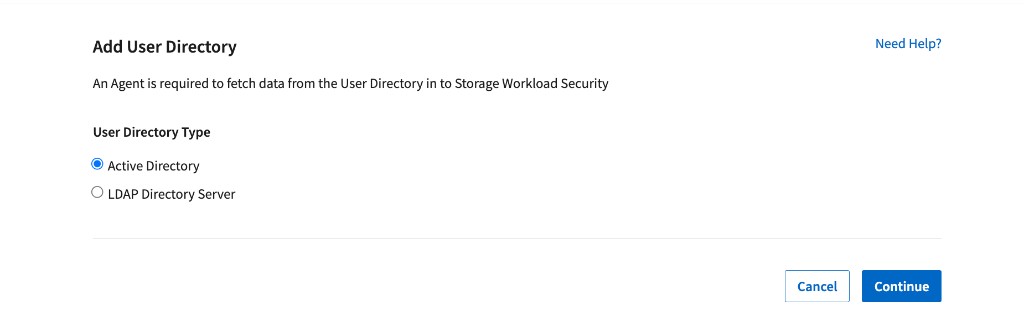
| 選擇 | 在以下情況下使用 |
|---|---|
Active Directory |
使用者儲存在 Active Directory 中,監控的活動是 SMB;或 Unix 使用者儲存在 Active Directory 中,具有 uidNumber 值,並執行 NFS 活動。 |
LDAP 目錄伺服器 |
Unix 使用者主要儲存在 LDAP 目錄中,監控的活動為 NFS。 |
兩者 |
身分識別資訊分割在 Active Directory 和 LDAP 中。為每個權威目錄新增一個收集器,以便解析所有受監控的身分識別資訊。 |
本頁介紹 LDAP 目錄伺服器 使用此收集器收集 LDAP 中維護的 Unix 身份,並用於 NFS 存取。 |
開始之前
-
以 Data Infrastructure Insights 管理員或帳戶擁有者身分登入。
-
部署並連接可存取目錄伺服器的 Workload Security 代理程式。
-
收集 LDAP 目錄伺服器 IP 位址或 FQDN、搜尋基準、連結 DN 和連結密碼。
-
允許代理程式存取目錄服務。LDAP 或 StartTLS 的常用連接埠為 389,LDAPS 的常用連接埠為 636;請使用伺服器上設定的連接埠。
-
使用能夠搜尋所需目錄範圍並讀取收集器中已對應的每個屬性的 Bind DN 帳戶。
新增 LDAP 目錄伺服器收集器
*1.*前往 Workload Security > 收集器 > 使用者目錄收集器,然後選擇 + 使用者目錄收集器。
*2.*選擇 LDAP 目錄伺服器,然後選擇繼續。
*3.*完成下面描述的連線欄位和屬性對應。
*4.*如果服務帳戶使用的物件類別未包含在預設搜尋中,請檢閱進階組態。
*5.*使用 ldapsearch 或 LDAP 瀏覽器驗證組態,然後選擇「儲存收集器」。
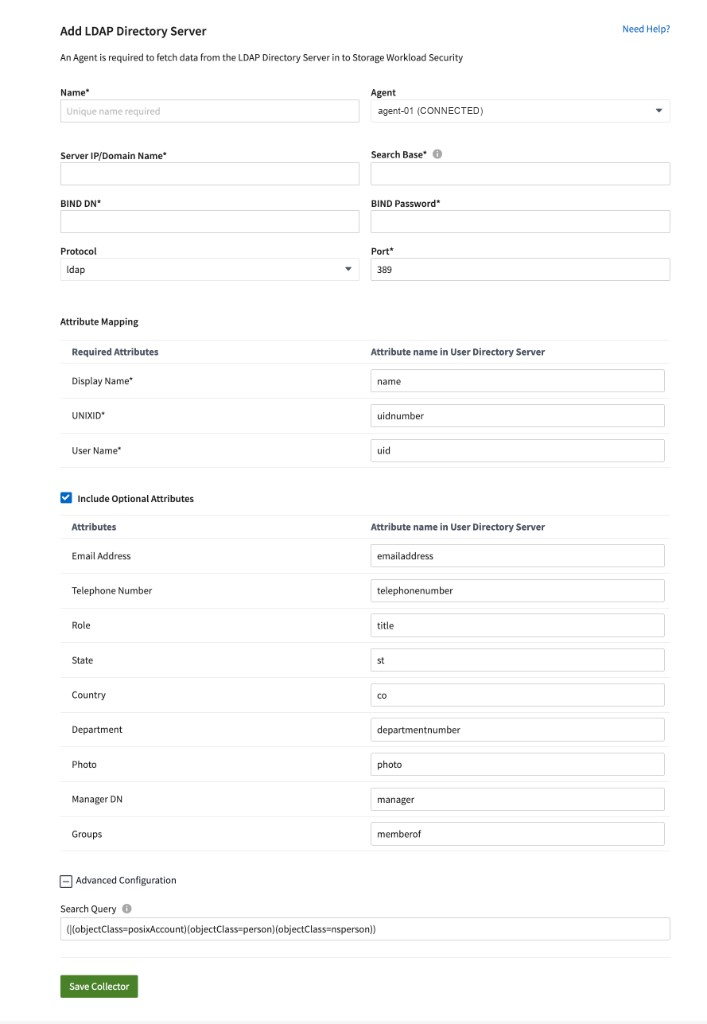
LDAP 目錄伺服器收集器欄位和預設屬性對應。
連線欄位
| 欄位 | 要求 | 要輸入的內容 |
|---|---|---|
名稱* |
強制 |
唯一的收集器名稱。 |
代理人 |
強制 |
能夠存取此 LDAP 伺服器的連線代理程式。 |
伺服器 IP/網域名稱* |
強制 |
LDAP 伺服器 IP 位址或 FQDN。 |
搜尋基礎* |
強制 |
包含要匯入之使用者的基本 DN,例如 cn=accounts,dc=example,dc=com。僅當搜尋應限制在該子樹時,才使用較窄的 OU/CN DN。 |
連結 DN* |
強制 |
允許搜尋基底之帳戶的完整 DN,例如 uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com。 |
連結密碼* |
強制 |
Bind DN 帳戶的密碼。 |
協定 |
預設 |
LDAP、LDAPS 或搭配 StartTLS 的 LDAP。請選擇伺服器使用的協定。 |
連接埠* |
強制 |
數字目錄連接埠;通常為 389 或 636。 |
必填屬性對應
標有星號的欄位必須具有有效的對應。除非您的 LDAP 架構使用不同的屬性名稱,否則請保留預設值。
| Workload Security 欄位 | 預設 LDAP 屬性 | 目的 |
|---|---|---|
顯示名稱* |
姓名 |
Workload Security 中顯示的名稱 |
UNIXID* |
uid 號 |
解析 NFS 活動中的數字 Unix 使用者 ID |
使用者名稱* |
uid |
Unix 登入名稱或帳戶名稱 |
選用屬性對應
僅針對您要匯入的設定檔資料選取「包含選用屬性」。每個對應都必須與實際的 LDAP 結構描述相符,包含伺服器將其視為重要的大小寫。
| 設定檔值 | 預設 LDAP 屬性 |
|---|---|
電子郵件 |
電子郵件地址 |
電話號碼 |
電話號碼 |
角色 |
標題 |
狀態 |
st |
國家 |
公司 |
部門 |
部門編號 |
照片 |
照片 |
管理員 DN |
主管 |
團體 |
memberof |
進階組態:包含您需要的帳戶
搜尋查詢控制要匯入哪些 LDAP 物件。預設查詢包含常見的 Unix 和人員物件類別:
(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson)) |
使用另一個 objectClass 的電腦帳戶、裝置帳戶、應用程式身分識別或服務帳戶仍無法解析。請在 LDAP 瀏覽器中或使用 ldapsearch 檢查物件,然後僅針對所需的物件類型擴充查詢。例如:
(objectClass=posixAccount) + (objectClass=person) + (objectClass=nsperson) + (objectClass=device) + (objectClass=applicationProcess) + (objectClass=applicationEntity)) |
您的 LDAP 架構是權威的 物件類別和屬性名稱因目錄實作而異。請在儲存前確認物件的實際架構,並確保所有必要的對應都有值。請勿過度擴大查詢範圍。 |
驗證組態
使用者目錄收集器無法使用測試連線 在儲存收集器之前,請從具有等效存取的主機驗證網路存取、連結憑證、搜尋範圍、查詢結果和對應屬性。 |
使用 ldapsearch
使用預期的連結 DN 執行範圍搜尋。將範例替換為您的目錄值,並將收集器的搜尋查詢新增為 LDAP 過濾器。
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ldap.example.com:389 -D "uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com" -W -b "cn=accounts,dc=example,dc=com" '(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson))' name uidNumber uid |
-
使用收集器將使用的確切帳戶和密碼連結成功。
-
搜尋結果傳回預期的人員、電腦或服務帳戶。
-
每個必要的對應屬性皆存在,且在傳回的物件上具有值。
-
代理程式對目錄伺服器具有相同的 DNS 解析和網路路徑。
儲存後
-
LDAP 同步在收集器啟動或重新啟動時開始。
-
擁有大約 300,000 名使用者的目錄,同步大約需要 15 分鐘。
-
使用者資料每 12 小時自動重新整理。
-
如果目錄不可用,先前取得的使用者詳細資訊將保留,但直到連線恢復後才能取得新的或已變更的使用者。
-
使用者資料保留 13 個月,期間不會重新整理。使用者目錄資料無法獨立於租戶刪除。
故障排除
| 訊息或症狀 | 需要檢查的內容 |
|---|---|
提供給 LDAP 伺服器的憑證無效。 |
驗證 Bind DN 和密碼。同時確認該帳戶可以搜尋設定的搜尋基礎。 |
未能取得與 DN=…… 對應的物件(作為搜尋基準)。 |
更正搜尋基準。請使用確切的網域、DN、OU 或其他受支援的範圍。 |
LDAP 連線建立失敗。 |
從代理程式驗證 LDAP 伺服器 IP/FQDN、DNS 解析、協定、連接埠和防火牆路徑。 |
無法擷取 LDAP 使用者……連線為 null。 |
重新啟動收集器。如果再次發生,請從同等的網路位置使用 ldapsearch 驗證連線與搜尋。 |
收集器正在重試或報告 AGENT008。 |
驗證伺服器位址和搜尋基準;然後確認代理程式可以連線到目錄服務。 |
使用者或選用屬性未顯示。 |
確認搜尋查詢包含該物件,且對應的屬性名稱與目錄架構相符(包括大小寫,若適用)。儲存以重新啟動並重新同步。 |
AcceptSecurityContext 錯誤,資料 52e。 |
請驗證憑證和搜尋基準。在 Active Directory 中,資料 52e 指示憑證無效。 |
ldap-port 的類型為 STRING 而非 NUMBER。 |
輸入一個數字連接埠值,例如 389 或 636。 |
相關資訊
"[.underline"目前 NetApp 文件頁]