


Vorbereitung des Deployments von NetApp Console im eingeschränkten Modus

 Änderungen vorschlagen

 PDFs

Bereiten Sie Ihre Umgebung vor, bevor Sie die NetApp Console im eingeschränkten Modus bereitstellen. Sie müssen die Hostanforderungen überprüfen, das Netzwerk vorbereiten, Berechtigungen einrichten und vieles mehr.
Schritt 1: Verstehen, wie der eingeschränkte Modus funktioniert
Machen Sie sich vor dem Start mit der Funktionsweise der NetApp Console im eingeschränkten Modus vertraut.
Nutzen Sie die browserbasierte Benutzeroberfläche, die lokal über den installierten NetApp Console-Agenten verfügbar ist. Sie können nicht auf die NetApp Console von der webbasierten Konsole zugreifen, die über die SaaS-Anwendung bereitgestellt wird.
Darüber hinaus sind nicht alle Konsolenfunktionen und NetApp Datendienste verfügbar.
Schritt 2: Auswahl einer Installationsmethode im eingeschränkten Modus
Im eingeschränkten Modus können Sie den Console agent in der Cloud installieren und über den lokal installierten Agenten auf die NetApp Console zugreifen. Die Installation kann über einen Cloud-Marktplatz (nur AWS oder Azure) oder manuell auf Ihrem eigenen Linux-Host in AWS, Azure oder Google Cloud erfolgen.
-
Aus dem AWS Marketplace
-
Aus dem Azure Marketplace
-
Manuelle Installation des Konsolen-Agenten auf Ihrem eigenen Linux-Host, der in AWS, Azure oder Google Cloud ausgeführt wird

Für ein Deployment in Google Cloud müssen Sie den Console Agent manuell auf einem dedizierten Linux Host installieren.
Schritt 3: Überprüfung der Anforderungen an den Console Agent Host
Wenn Sie den Konsolenagenten vom AWS- oder Azure Marketplace bereitstellen, enthält das Image die erforderlichen Betriebssystem- und Softwarekomponenten. Sie müssen lediglich einen Instanztyp auswählen, der die CPU- und RAM-Anforderungen erfüllt.
Wenn die Installation manuell auf Ihrem eigenen Linux Host erfolgt, muss der Host die erforderlichen Anforderungen an OS, RAM und Ports erfüllen.
- Dedizierter Host
-
Der Konsolenagent benötigt einen dedizierten Host. Jede Architektur wird unterstützt, sofern sie diese Größenanforderungen erfüllt:
-
CPU: 8 Kerne oder 8 vCPUs
-
Arbeitsspeicher: 32 GB
-
Festplattenspeicher: Für den Host werden 165 GB empfohlen, mit den folgenden Partitionsanforderungen:
-
/opt: 120 GiB Speicherplatz müssen verfügbar seinDer Agent verwendet
/optzur Installation des/opt/application/netappVerzeichnis und dessen Inhalt. -
/var: 40 GiB Speicherplatz müssen verfügbar seinDer Console-Agent benötigt diesen Bereich in
/var, da Podman oder Docker so konzipiert sind, dass die Container in diesem Verzeichnis erstellt werden. Genauer gesagt, werden die Container im/var/lib/containers/storageVerzeichnis und/var/lib/dockerfür Docker erstellt. Externe Mounts oder symbolische Links funktionieren für diesen Bereich nicht.
-
-
- AWS EC2-Instanztyp
-
Ein Instanztyp, der die CPU- und RAM-Anforderungen erfüllt. NetApp empfiehlt t3.2xlarge.
- Azure-VM-Größe
-
Ein Instanztyp, der die CPU- und RAM-Anforderungen erfüllt. NetApp empfiehlt Standard_D8s_v3.
- Google Cloud-Maschinentyp
-
Ein Instanztyp, der die CPU- und RAM-Anforderungen erfüllt. NetApp empfiehlt n2-standard-8.
Der Konsolenagent wird in Google Cloud auf einer VM-Instanz mit einem Betriebssystem unterstützt, das "Funktionen von Shielded VM"
- Hypervisor
-
Es ist ein Bare-Metal- oder gehosteter Hypervisor erforderlich, der für die Ausführung eines unterstützten Betriebssystems zertifiziert ist.
- Betriebssystem- und Containeranforderungen
-
Der Konsolenagent wird von den folgenden Betriebssystemen unterstützt, wenn die Konsole im Standardmodus oder eingeschränkten Modus verwendet wird. Vor der Installation des Agenten ist ein Container-Orchestrierungstool erforderlich.
| Betriebssystem | Unterstützte Betriebssystemversionen | Unterstützte Agent-Versionen | Erforderliches Container-Tool | SELinux |
|---|---|---|---|---|
Red Hat Enterprise Linux |
9,6
|
4.0.0 oder höher mit der Konsole im Standardmodus oder eingeschränkten Modus |
Podman Version 5.4.0 mit podman-compose 1.5.0. |
Unterstützt im Durchsetzungsmodus oder im Permissivmodus |
9,1 bis 9,4
|
3.9.50 oder höher mit der Konsole im Standardmodus oder eingeschränkten Modus |
Podman Version 4.9.4 mit podman-compose 1.5.0. |
Unterstützt im Durchsetzungsmodus oder im Permissivmodus |
8,6 bis 8,10
|
3.9.50 oder höher mit der Konsole im Standardmodus oder eingeschränkten Modus |
Podman Version 4.6.1 oder 4.9.4 mit podman-compose 1.0.6. |
Unterstützt im Durchsetzungsmodus oder im Permissivmodus |
Ubuntu |
24,04 LTS |
3.9.45 oder höher mit der NetApp Console im Standardmodus oder eingeschränkten Modus |
Docker Engine 23.0.6 bis 28.0.0. |
Nicht unterstützt |
22,04 LTS |
3.9.50 oder höher |
Schritt 4: Podman oder Docker Engine für die manuelle Installation vorbereiten
Bei manuellen Installationen erfolgt die Installation und Konfiguration von Podman oder Docker Engine gemäß den Anweisungen im "Thema zur manuellen Installation".
Schritt 5: Netzwerkzugriff für den eingeschränkten Modus vorbereiten
Richten Sie den Netzwerkzugriff ein, damit der Konsolenagent Ressourcen in Ihrer öffentlichen Cloud verwalten kann. Zusätzlich zum Vorhandensein eines virtuellen Netzwerks und Subnetzes für den Konsolenagenten müssen Sie sicherstellen, dass die folgenden Anforderungen erfüllt sind.
- Verbindungen zu Zielnetzwerken
-
Stellen Sie sicher, dass der Konsolenagent über eine Netzwerkverbindung zu den Speicherorten verfügt. Beispielsweise das VPC oder VNet, in dem Sie Cloud Volumes ONTAP bereitstellen möchten, oder das Rechenzentrum, in dem sich Ihre lokalen ONTAP Cluster befinden.
- Vorbereiten des Netzwerks für den Benutzerzugriff auf die NetApp Console
-
Im eingeschränkten Modus greifen Benutzer über einen Browser, der mit der VM des Console Agent verbunden ist, auf die lokale Benutzeroberfläche der Console zu. Wenn Benutzer bestimmte Aktionen in der Console ausführen, muss ihr Browser die unten aufgeführten Endpunkte erreichen können.
|
|
Konsolenagenten vor Version 4.0.0 unterstützen andere Endpunkte. Wenn Sie auf Version 4.0.0 oder höher aktualisiert haben, können Sie die alten Endpunkte aus Ihrer Zulassungsliste entfernen. "Erfahren Sie mehr über den erforderlichen Netzwerkzugriff für Versionen vor 4.0.0." |
| Endpunkte | Zweck |
|---|---|
|
Um Funktionen und Dienste innerhalb der NetApp Console bereitzustellen. |
https://services.cloud.netapp.com |
|
Ausgehender Internetzugang für den täglichen Betrieb
Der Console Agent benötigt ausgehenden Internetzugriff, um Ressourcen in Ihrem Cloud-Anbieter zu managen und NetApp Console Services zu nutzen. Für Ihre Umgebung und die unten aufgeführten gemeinsam genutzten Console Services ist die Zulassung der Endpunkte erforderlich.
AWS Umgebungen
Diese AWS-Service-Endpunkte müssen AWS-Ressourcen, einschließlich FSx for ONTAP, managen können.
| Endpunkte | Zweck |
|---|---|
AWS-Dienste (amazonaws.com):
|
Zur Verwaltung von AWS-Ressourcen. Der Endpunkt hängt von Ihrer AWS-Region ab. "Weitere Einzelheiten finden Sie in der AWS-Dokumentation." |
Amazon FSx for NetApp ONTAP:
|
Die webbasierte Konsole kontaktiert diesen Endpunkt, um mit den Workload Factory APIs zu interagieren und FSx for ONTAP-basierte Workloads zu verwalten und zu betreiben. |
Azure Umgebungen
Für Ihre Azure-Region müssen die entsprechenden Endpunkte zulässig sein: public, Government oder China.
| Endpunkte | Zweck |
|---|---|
|
Zum Verwalten von Ressourcen in öffentlichen Azure-Regionen. |
|
Zum Verwalten von Ressourcen in Azure Government-Regionen. |
|
Zum Verwalten von Ressourcen in Azure China-Regionen. |
- Öffentliche IP-Adresse in Azure
-
Wenn Sie eine öffentliche IP-Adresse mit der Konsolen-Agent-VM in Azure verwenden möchten, muss die IP-Adresse eine Basic-SKU verwenden, um sicherzustellen, dass die Konsole diese öffentliche IP-Adresse verwendet.
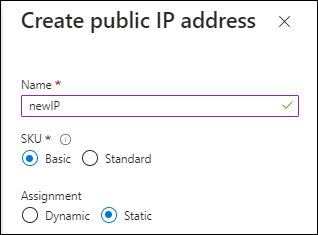
Wenn Sie stattdessen eine Standard-SKU-IP-Adresse verwenden, verwendet die Konsole die private IP-Adresse des Konsolenagenten anstelle der öffentlichen IP. Wenn der Computer, den Sie für den Zugriff auf die Konsole verwenden, keinen Zugriff auf diese private IP-Adresse hat, schlagen Aktionen von der Konsole fehl.
Google Cloud Umgebungen
Diese Google Cloud API-Endpunkte benötigen die Berechtigung, Ressourcen in Ihrem Projekt zu managen.
| Endpunkte | Zweck |
|---|---|
|
Zum Verwalten von Ressourcen in Google Cloud. |
NetApp Console Endpunkte
Es ist erforderlich, die gemeinsamen Endpunkte für NetApp Support, Console Funktionen sowie das Deployment und die Upgrades des Console Agent zuzulassen.
| Endpunkte | Zweck |
|---|---|
|
Um Lizenzinformationen zu erhalten und AutoSupport-Nachrichten an NetApp Support zu senden. |
|
So aktualisieren Sie die Anmeldeinformationen der NetApp Support Site (NSS) oder fügen der NetApp Console neue NSS-Anmeldeinformationen hinzu. |
|
Um Lizenzinformationen zu erhalten und AutoSupport-Nachrichten an NetApp Support zu senden sowie Software-Updates für Cloud Volumes ONTAP zu erhalten. |
|
Um Funktionen und Dienste innerhalb der NetApp Console bereitzustellen. |
Für Nicht-Government-Regionen gelten die folgenden Endpunkte:
Für Regierungsregionen gilt stattdessen der folgende Endpunkt:
|
Zum Abrufen von Images für Console Agent Deployment und Upgrades. |
- Proxyserver
-
NetApp unterstützt sowohl explizite als auch transparente Proxy-Konfigurationen. Wenn Sie einen transparenten Proxy verwenden, müssen Sie nur das Zertifikat für den Proxyserver angeben. Wenn Sie einen expliziten Proxy verwenden, benötigen Sie auch die IP-Adresse und die Anmeldeinformationen.
-
IP-Adresse
-
Anmeldeinformationen
-
HTTPS-Zertifikat
-
- Häfen
-
Es gibt keinen eingehenden Datenverkehr zum Console-Agenten, es sei denn, Sie initiieren ihn oder er wird als Proxy verwendet, um AutoSupport-Nachrichten von Cloud Volumes ONTAP an den NetApp Support zu senden.
-
HTTP (80) und HTTPS (443) ermöglichen den Zugriff auf die lokale Benutzeroberfläche, die Sie in seltenen Fällen verwenden werden.
-
SSH (22) wird nur benötigt, wenn Sie zur Fehlerbehebung eine Verbindung zum Host herstellen müssen.
-
Eingehende Verbindungen über Port 3128 sind erforderlich, wenn Sie Cloud Volumes ONTAP -Systeme in einem Subnetz bereitstellen, in dem keine ausgehende Internetverbindung verfügbar ist.
Wenn Cloud Volumes ONTAP -Systeme keine ausgehende Internetverbindung zum Senden von AutoSupport Nachrichten haben, konfiguriert die Konsole diese Systeme automatisch für die Verwendung eines Proxyservers, der im Konsolenagenten enthalten ist. Die einzige Voraussetzung besteht darin, sicherzustellen, dass die Sicherheitsgruppe des Konsolenagenten eingehende Verbindungen über Port 3128 zulässt. Sie müssen diesen Port öffnen, nachdem Sie den Konsolenagenten bereitgestellt haben.
-
- Aktivieren von NTP
-
Wenn Sie planen, NetApp Data Classification zum Scannen Ihrer Unternehmensdatenquellen zu verwenden, sollten Sie einen Network Time Protocol (NTP)-Dienst sowohl auf dem Console-Agenten als auch auf dem NetApp Data Classification-System aktivieren, damit die Zeit zwischen den Systemen synchronisiert wird. "Erfahren Sie mehr über NetApp Data Classification".
Schritt 6: Berechtigungen des Cloud-Anbieters vorbereiten
Der Konsolenagent benötigt Berechtigungen von Ihrem Cloud-Anbieter, um Cloud Volumes ONTAP in einem virtuellen Netzwerk bereitzustellen und NetApp -Datendienste zu verwenden. Sie müssen Berechtigungen bei Ihrem Cloud-Anbieter einrichten und diese Berechtigungen dann dem Konsolenagenten zuordnen.
Um die erforderlichen Schritte anzuzeigen, wählen Sie die Authentifizierungsoption aus, die für Ihren Cloud-Anbieter verwendet werden soll.
Verwenden Sie eine IAM-Rolle, um dem Konsolenagenten Berechtigungen zu erteilen.
Wenn Sie den Konsolenagenten vom AWS Marketplace aus erstellen, werden Sie beim Starten der EC2-Instance aufgefordert, diese IAM-Rolle auszuwählen.
Wenn Sie den Konsolenagenten manuell auf Ihrem eigenen Linux-Host installieren, fügen Sie die Rolle der EC2-Instance hinzu.
-
Melden Sie sich bei der AWS-Konsole an und navigieren Sie zum IAM-Dienst.
-
Erstellen Sie eine Richtlinie:
-
Wählen Sie Richtlinien > Richtlinie erstellen.
-
Wählen Sie JSON und kopieren und fügen Sie den Inhalt des"IAM-Richtlinie für den Konsolenagenten" .
-
Führen Sie die restlichen Schritte aus, um die Richtlinie zu erstellen.
-
-
Erstellen Sie eine IAM-Rolle:
-
Wählen Sie Rollen > Rolle erstellen.
-
Wählen Sie AWS-Dienst > EC2.
-
Fügen Sie Berechtigungen hinzu, indem Sie die gerade erstellte Richtlinie anhängen.
-
Führen Sie die restlichen Schritte aus, um die Rolle zu erstellen.
-
Sie verfügen jetzt über eine IAM-Rolle für die EC2-Instanz des Konsolenagenten.
Richten Sie Berechtigungen und einen Zugriffsschlüssel für einen IAM-Benutzer ein. Sie müssen der Konsole den AWS-Zugriffsschlüssel bereitstellen, nachdem Sie den Konsolenagenten installiert und die Konsole eingerichtet haben.
-
Melden Sie sich bei der AWS-Konsole an und navigieren Sie zum IAM-Dienst.
-
Erstellen Sie eine Richtlinie:
-
Wählen Sie Richtlinien > Richtlinie erstellen.
-
Wählen Sie JSON und kopieren und fügen Sie den Inhalt des"IAM-Richtlinie für den Konsolenagenten" .
-
Führen Sie die restlichen Schritte aus, um die Richtlinie zu erstellen.
Abhängig von den NetApp -Datendiensten, die Sie verwenden möchten, müssen Sie möglicherweise eine zweite Richtlinie erstellen.
Für Standardregionen sind die Berechtigungen auf zwei Richtlinien verteilt. Aufgrund einer maximalen Zeichengrößenbeschränkung für verwaltete Richtlinien in AWS sind zwei Richtlinien erforderlich. "Weitere Informationen zu IAM-Richtlinien für den Konsolenagenten" .
-
-
Hängen Sie die Richtlinien an einen IAM-Benutzer an.
-
Stellen Sie sicher, dass der Benutzer über einen Zugriffsschlüssel verfügt, den Sie der NetApp Console hinzufügen können, nachdem Sie den Konsolen-Agenten installiert haben.
Erstellen Sie eine benutzerdefinierte Azure-Rolle mit den erforderlichen Berechtigungen. Sie weisen diese Rolle der Konsolen-Agent-VM zu.
Beachten Sie, dass Sie eine benutzerdefinierte Azure-Rolle über das Azure-Portal, Azure PowerShell, die Azure CLI oder die REST-API erstellen können. Die folgenden Schritte zeigen, wie Sie die Rolle mithilfe der Azure CLI erstellen. Wenn Sie eine andere Methode bevorzugen, lesen Sie bitte "Azure-Dokumentation".
-
Wenn Sie die Software manuell auf Ihrem eigenen Host installieren möchten, aktivieren Sie eine systemseitig zugewiesene verwaltete Identität auf der VM, damit Sie die erforderlichen Azure-Berechtigungen über eine benutzerdefinierte Rolle bereitstellen können.
-
Kopieren Sie den Inhalt der"benutzerdefinierte Rollenberechtigungen für den Konsolenagenten" und speichern Sie sie in einer JSON-Datei.
-
Ändern Sie die JSON-Datei, indem Sie dem zuweisbaren Bereich Azure-Abonnement-IDs hinzufügen.
Sie sollten die ID für jedes Azure-Abonnement hinzufügen, das Sie mit der NetApp Console verwenden möchten.
Beispiel
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Verwenden Sie die JSON-Datei, um eine benutzerdefinierte Rolle in Azure zu erstellen.
Die folgenden Schritte beschreiben, wie Sie die Rolle mithilfe von Bash in Azure Cloud Shell erstellen.
-
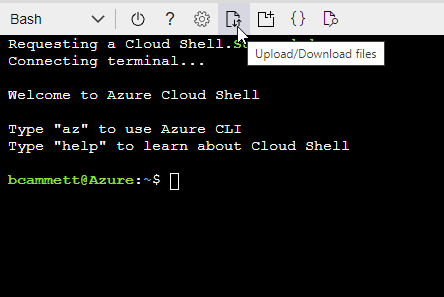
Start "Azure Cloud Shell" und wählen Sie die Bash-Umgebung.
-
Laden Sie die JSON-Datei hoch.
-
Verwenden Sie die Azure CLI, um die benutzerdefinierte Rolle zu erstellen:
az role definition create --role-definition agent_Policy.json
-
Erstellen und richten Sie einen Dienstprinzipal in Microsoft Entra ID ein und rufen Sie die Azure-Anmeldeinformationen ab, die die Konsole benötigt. Sie müssen der Konsole diese Anmeldeinformationen bereitstellen, nachdem Sie den Konsolenagenten installiert haben.
-
Stellen Sie sicher, dass Sie in Azure über die Berechtigung verfügen, eine Active Directory-Anwendung zu erstellen und die Anwendung einer Rolle zuzuweisen.
Weitere Einzelheiten finden Sie unter "Microsoft Azure-Dokumentation: Erforderliche Berechtigungen"
-
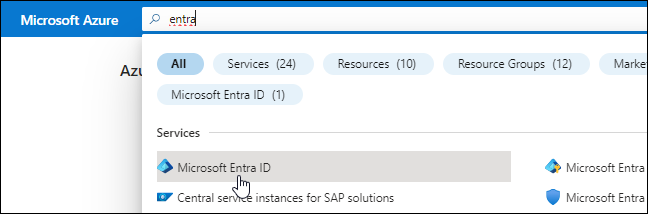
Öffnen Sie im Azure-Portal den Dienst Microsoft Entra ID.
-
Wählen Sie im Menü App-Registrierungen aus.
-
Wählen Sie Neuregistrierung.
-
Geben Sie Details zur Anwendung an:
-
Name: Geben Sie einen Namen für die Anwendung ein.
-
Kontotyp: Wählen Sie einen Kontotyp aus (alle funktionieren mit der NetApp Console).
-
Umleitungs-URI: Sie können dieses Feld leer lassen.
-
-
Wählen Sie Registrieren.
Sie haben die AD-Anwendung und den Dienstprinzipal erstellt.
-
Erstellen Sie eine benutzerdefinierte Rolle:
Beachten Sie, dass Sie eine benutzerdefinierte Azure-Rolle mithilfe des Azure-Portals, Azure PowerShell, Azure CLI oder REST-API erstellen können. Die folgenden Schritte zeigen, wie Sie die Rolle mithilfe der Azure CLI erstellen. Wenn Sie eine andere Methode bevorzugen, lesen Sie bitte "Azure-Dokumentation"
-
Kopieren Sie den Inhalt der"benutzerdefinierte Rollenberechtigungen für den Konsolenagenten" und speichern Sie sie in einer JSON-Datei.
-
Ändern Sie die JSON-Datei, indem Sie dem zuweisbaren Bereich Azure-Abonnement-IDs hinzufügen.
Sie sollten die ID für jedes Azure-Abonnement hinzufügen, aus dem Benutzer Cloud Volumes ONTAP -Systeme erstellen.
Beispiel
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Verwenden Sie die JSON-Datei, um eine benutzerdefinierte Rolle in Azure zu erstellen.
Die folgenden Schritte beschreiben, wie Sie die Rolle mithilfe von Bash in Azure Cloud Shell erstellen.
-
Start "Azure Cloud Shell" und wählen Sie die Bash-Umgebung.
-
Laden Sie die JSON-Datei hoch.
-
Verwenden Sie die Azure CLI, um die benutzerdefinierte Rolle zu erstellen:
az role definition create --role-definition agent_Policy.jsonSie sollten jetzt über eine benutzerdefinierte Rolle namens „Konsolenoperator“ verfügen, die Sie der virtuellen Maschine des Konsolenagenten zuweisen können.
-
-
-
Weisen Sie die Anwendung der Rolle zu:
-
Öffnen Sie im Azure-Portal den Dienst Abonnements.
-
Wählen Sie das Abonnement aus.
-
Wählen Sie Zugriffskontrolle (IAM) > Hinzufügen > Rollenzuweisung hinzufügen.
-
Wählen Sie auf der Registerkarte Rolle die Rolle Konsolenbediener aus und klicken Sie auf Weiter.
-
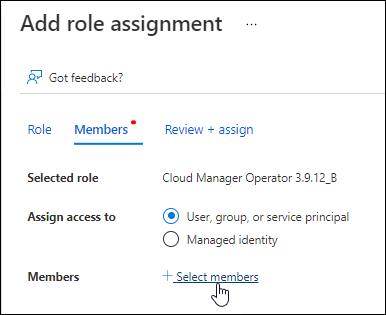
Führen Sie auf der Registerkarte Mitglieder die folgenden Schritte aus:
-
Behalten Sie die Auswahl von Benutzer, Gruppe oder Dienstprinzipal bei.
-
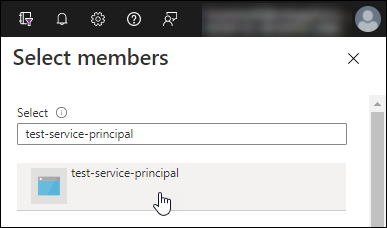
Wählen Sie Mitglieder auswählen.
-
Suchen Sie nach dem Namen der Anwendung.
Hier ist ein Beispiel:
-
Wählen Sie die Anwendung aus und wählen Sie Auswählen.
-
Wählen Sie Weiter.
-
-
Wählen Sie Überprüfen + zuweisen.
Der Dienstprinzipal verfügt jetzt über die erforderlichen Azure-Berechtigungen zum Bereitstellen des Konsolen-Agenten.
Wenn Sie Cloud Volumes ONTAP aus mehreren Azure-Abonnements bereitstellen möchten, müssen Sie den Dienstprinzipal an jedes dieser Abonnements binden. In der NetApp Console können Sie das Abonnement auswählen, das Sie beim Bereitstellen von Cloud Volumes ONTAP verwenden möchten.
-
-
Wählen Sie im Dienst Microsoft Entra ID App-Registrierungen und wählen Sie die Anwendung aus.
-
Wählen Sie API-Berechtigungen > Berechtigung hinzufügen.
-
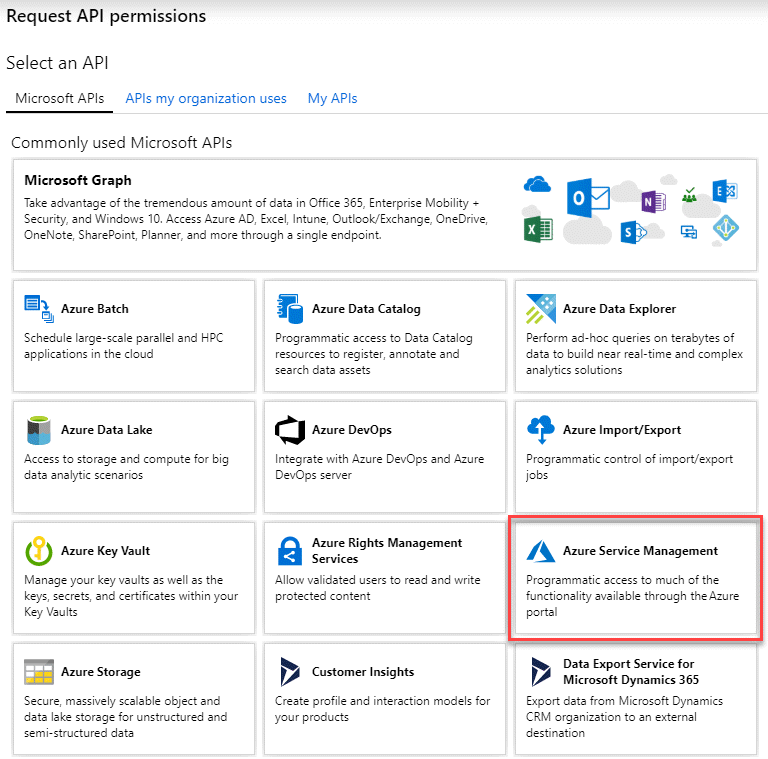
Wählen Sie unter Microsoft-APIs Azure Service Management aus.
-
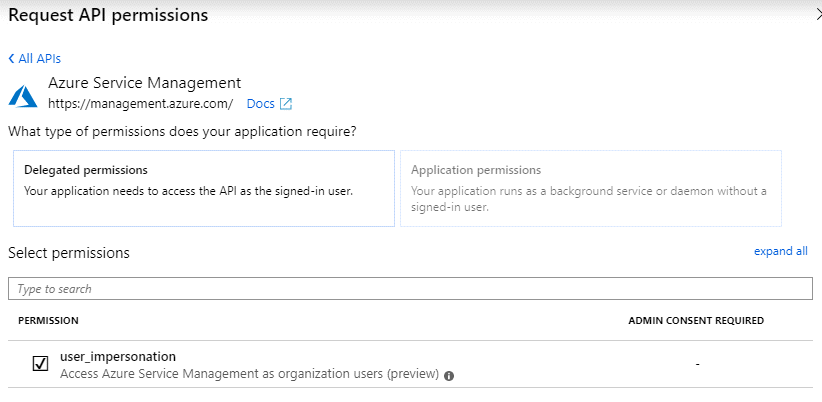
Wählen Sie Auf Azure Service Management als Organisationsbenutzer zugreifen und dann Berechtigungen hinzufügen.
-
Wählen Sie im Dienst Microsoft Entra ID App-Registrierungen und wählen Sie die Anwendung aus.
-
Kopieren Sie die Anwendungs-ID (Client-ID) und die Verzeichnis-ID (Mandant-ID).
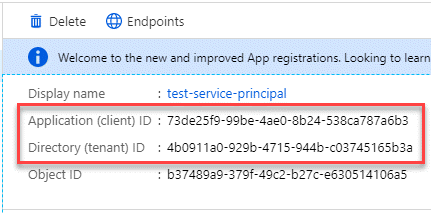
Wenn Sie das Azure-Konto zur Konsole hinzufügen, müssen Sie die Anwendungs-ID (Client) und die Verzeichnis-ID (Mandant) für die Anwendung angeben. Die Konsole verwendet die IDs zur programmgesteuerten Anmeldung.
-
Öffnen Sie den Dienst Microsoft Entra ID.
-
Wählen Sie App-Registrierungen und wählen Sie Ihre Anwendung aus.
-
Wählen Sie Zertifikate und Geheimnisse > Neues Clientgeheimnis.
-
Geben Sie eine Beschreibung des Geheimnisses und eine Dauer an.
-
Wählen Sie Hinzufügen.
-
Kopieren Sie den Wert des Client-Geheimnisses.
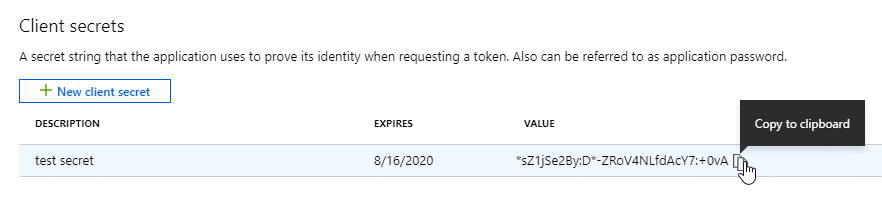
Ihr Dienstprinzipal ist jetzt eingerichtet und Sie sollten die Anwendungs-ID (Client-ID), die Verzeichnis-ID (Mandant-ID) und den Wert des Client-Geheimnisses kopiert haben. Sie müssen diese Informationen in der Konsole eingeben, wenn Sie ein Azure-Konto hinzufügen.
Erstellen Sie eine Rolle und wenden Sie sie auf ein Dienstkonto an, das Sie für die VM-Instanz des Konsolenagenten verwenden.
-
Erstellen Sie eine benutzerdefinierte Rolle in Google Cloud:
-
Erstellen Sie eine YAML-Datei, die die in der"Konsolen-Agent-Richtlinie für Google Cloud" .
-
Aktivieren Sie Cloud Shell in Google Cloud.
-
Laden Sie die YAML-Datei hoch, die die erforderlichen Berechtigungen für den Konsolenagenten enthält.
-
Erstellen Sie eine benutzerdefinierte Rolle mithilfe der
gcloud iam roles createBefehl.Das folgende Beispiel erstellt eine Rolle mit dem Namen „Agent“ auf Projektebene:
gcloud iam roles create agent --project=myproject --file=agent.yaml -
-
Erstellen Sie ein Dienstkonto in Google Cloud:
-
Wählen Sie im IAM- und Admin-Dienst Dienstkonten > Dienstkonto erstellen.
-
Geben Sie die Details des Dienstkontos ein und wählen Sie Erstellen und fortfahren.
-
Wählen Sie die Rolle aus, die Sie gerade erstellt haben.
-
Schließen Sie die restlichen Schritte ab, um das Dienstkonto zu erstellen.
-