


Konfigurieren eines LDAP-Verzeichnisserver-Collectors

 Änderungen vorschlagen

 PDFs

Workload Security verwendet Verzeichnisdaten, um Identitäten bei Dateizugriffsaktivitäten aufzulösen. User Directory Collector bieten keine Testverbindungsfunktion.
Der User Directory Collector ist vor dem ONTAP SVM Data Collector zu konfigurieren
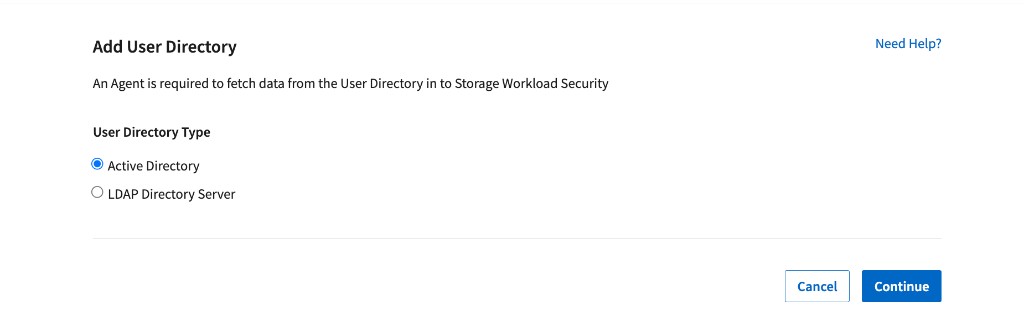
| Auswählen | Verwendung, wenn |
|---|---|
Active Directory |
Die Benutzer werden in Active Directory gespeichert und die überwachte Aktivität ist SMB; oder Unix-Benutzer werden in Active Directory mit uidNumber-Werten gespeichert und führen NFS-Aktivität aus. |
LDAP-Verzeichnisserver |
Unix-Benutzer werden primär in einem LDAP-Verzeichnis gespeichert und die überwachte Aktivität ist NFS. |
Beide |
Die Identitäten sind auf Active Directory und LDAP verteilt. Für jedes autoritative Verzeichnis ist ein Collector hinzuzufügen, sodass alle überwachten Identitäten aufgelöst werden können. |
Diese Seite behandelt den LDAP Directory Server Dieser Collector ist für Unix-Identitäten vorgesehen, die in LDAP verwaltet und für den NFS-Zugriff genutzt werden. |
Bevor Sie beginnen
-
Als Data Infrastructure Insights Administrator oder Kontoinhaber bei Data Infrastructure Insights anmelden.
-
Einen Workload Security Agent bereitstellen und verbinden, der den Verzeichnisserver erreichen kann.
-
Die IP-Adresse oder den FQDN des LDAP-Verzeichnisservers, die Suchbasis, den Bind DN und das Bind-Passwort erfassen.
-
Dem Agenten wird ermöglicht, den Verzeichnisdienst zu erreichen. Typische Ports sind 389 für LDAP oder StartTLS und 636 für LDAPS; der auf Ihrem Server konfigurierte Port ist zu verwenden.
-
Ein Bind-DN-Konto verwenden, das den erforderlichen Verzeichnisbereich durchsuchen und jedes im Collector zugeordnete Attribut lesen kann.
Den LDAP Directory Server Collector hinzufügen
1. Zu Workload Security > Collectors > User Directory Collectors wechseln und + User Directory Collector auswählen.
2. LDAP-Verzeichnisserver auswählen und auf Weiter gehen.
3. Die unten beschriebenen Verbindungsfelder und Attributzuordnungen sind auszufüllen.
4. Die erweiterten Konfigurationen sind zu überprüfen, falls Dienstkonten Objektklassen verwenden, die nicht in der Standardsuche enthalten sind.
5. Die Konfiguration mit ldapsearch oder einem LDAP-Browser validieren, dann Save Collector auswählen.
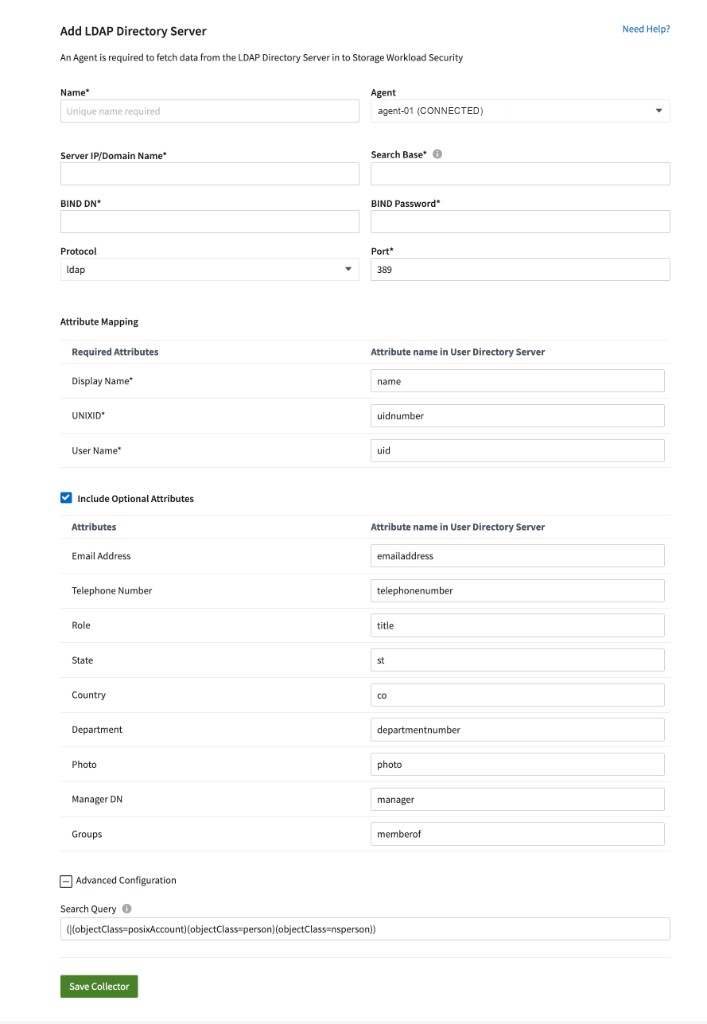
LDAP Directory Server Collectorfelder und Standardattributzuordnungen.
Verbindungsfelder
| Feld | Erfordernis | Was einzugeben ist |
|---|---|---|
Name* |
Obligatorisch |
Ein eindeutiger Collector-Name. |
Agent |
Obligatorisch |
Ein verbundener Agent, der diesen LDAP-Server erreichen kann. |
Server IP/Domänenname* |
Obligatorisch |
Die IP-Adresse oder der FQDN des LDAP-Servers. |
Suchbasis* |
Obligatorisch |
Der Basis-DN, der die zu importierenden Benutzer enthält, z. B. cn=accounts,dc=example,dc=com. Ein engerer OU/CN-DN sollte nur verwendet werden, wenn die Suche auf diesen Teilbaum beschränkt werden soll. |
Bind-DN* |
Obligatorisch |
Der vollständige DN eines Kontos, das zur Suche in der Base berechtigt ist, z. B. uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com. |
Bind-Passwort* |
Obligatorisch |
Das Passwort für das Bind DN Konto. |
Protokoll |
Standardmäßig |
LDAP, LDAPS oder LDAP mit StartTLS. Das von Ihrem Server verwendete Protokoll auswählen. |
Port* |
Obligatorisch |
Der numerische Verzeichnisport, üblicherweise 389 oder 636. |
Obligatorische Attributzuordnungen
Mit einem Sternchen gekennzeichnete Felder müssen gültige Zuordnungen aufweisen. Die Standardwerte sollten beibehalten werden, es sei denn, das LDAP-Schema verwendet andere Attributnamen.
| Workload Security-Feld | Standard-LDAP-Attribut | Zweck |
|---|---|---|
Anzeigename* |
Name |
Angezeigter Name in Workload Security |
UNIXID* |
UID-Nummer |
Numerische Unix-Benutzer-IDs werden in NFS-Aktivitäten aufgelöst |
Benutzername* |
UID |
Unix Login oder Benutzername |
Optionale Attributzuordnungen
„Optionale Attribute einbeziehen“ sollte nur für die Profildaten ausgewählt werden, die importiert werden sollen. Jede Zuordnung muss dem tatsächlichen LDAP-Schema entsprechen, einschließlich der Groß- und Kleinschreibung, sofern der Server diese als relevant betrachtet.
| Profilwert | Standard-LDAP-Attribut |
|---|---|
E-Mail-Adresse |
E-Mail-Adresse |
Telefonnummer |
Telefonnummer |
Rolle |
Titel |
Status |
st |
Land |
co |
Abteilung |
Abteilungsnummer |
Foto |
Foto |
Manager-DN |
Manager |
Gruppen |
Mitglied von |
Erweiterte Konfiguration: die benötigten Konten einbeziehen
Die Suchabfrage steuert, welche LDAP-Objekte importiert werden. Die Standardabfrage umfasst gängige Unix- und Personenobjektklassen:
(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson)) |
Computerkonten, Gerätekonten, Anwendungsidentitäten oder Dienstkonten, die eine andere objectClass verwenden, bleiben unaufgelöst. Das Objekt kann in einem LDAP-Browser oder mit ldapsearch geprüft werden, anschließend sollte die Abfrage nur für die erforderlichen Objekttypen erweitert werden. Beispielsweise:
(objectClass=posixAccount) + (objectClass=person) + (objectClass=nsperson) + (objectClass=device) + (objectClass=applicationProcess) + (objectClass=applicationEntity)) |
Ihr LDAP-Schema ist maßgebend. Objektklassen und Attributnamen variieren je nach Verzeichnisimplementierung. Das tatsächliche Schema des Objekts sollte überprüft werden, und es ist sicherzustellen, dass die obligatorischen Zuordnungen Werte enthalten, bevor gespeichert wird. Die Abfrage sollte nicht weiter als notwendig erweitert werden. |
Die Konfiguration validieren
Die Testverbindung ist für User Directory Collector nicht verfügbar. Netzwerkzugriff, Bind-Anmeldeinformationen, Suchbereich, Abfrageergebnisse und zugeordnete Attribute sollten von einem Host mit gleichwertigem Zugriff überprüft werden, bevor der Collector gespeichert wird. |
ldapsearch verwenden
Führen Sie eine Suche mit dem gewünschten Bind DN durch. Die Beispiele sind durch Ihre Verzeichniswerte zu ersetzen, und die Suchabfrage des Collectors ist als LDAP-Filter hinzuzufügen.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ldap.example.com:389 -D "uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com" -W -b "cn=accounts,dc=example,dc=com" '(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson))' name uidNumber uid |
-
Die Bindung gelingt mit dem exakten Konto und Passwort, das der Collector verwenden wird.
-
Die Suche gibt das erwartete menschliche, Computer- oder Servicekonto zurück.
-
Alle obligatorischen zugeordneten Attribute existieren und haben einen Wert im zurückgegebenen Objekt.
-
Der Agent verfügt über die gleiche DNS-Auflösung und den gleichen Netzwerkpfad zum Verzeichnisserver.
Nach dem Speichern
-
Die LDAP-Synchronisierung beginnt, wenn der Collector gestartet oder neu gestartet wird.
-
Die Synchronisierung eines Verzeichnisses mit etwa 300.000 Benutzern kann etwa 15 Minuten dauern.
-
Benutzerdaten werden alle 12 Stunden automatisch aktualisiert.
-
Wenn das Verzeichnis nicht verfügbar ist, bleiben die zuvor abgerufenen Benutzerdetails erhalten, neue oder geänderte Benutzer können jedoch erst abgerufen werden, wenn die Verbindung wiederhergestellt ist.
-
Benutzerdaten werden 13 Monate lang ohne Aktualisierung aufbewahrt. Benutzerverzeichnisdaten können nicht unabhängig vom Mandanten gelöscht werden.
Fehlerbehebung
| Nachricht oder Symptom | Was überprüft werden sollte |
|---|---|
Für den LDAP-Server wurden ungültige Anmeldeinformationen angegeben. |
Der Bind-DN und das Passwort sollten überprüft werden. Es sollte außerdem bestätigt werden, dass das Konto die konfigurierte Suchbasis durchsuchen kann. |
Das Objekt, das dem als Suchbasis angegebenen DN=… entspricht, konnte nicht abgerufen werden. |
Die Suchbasis korrigieren. Die exakte Domäne, den DN, die OU oder einen anderen unterstützten Bereich verwenden. |
LDAP-Verbindung konnte nicht hergestellt werden. |
Die IP-Adresse/der FQDN des LDAP-Servers, die DNS-Auflösung, das Protokoll, der Port und der Firewall-Pfad vom Agenten aus sind zu überprüfen. |
Fehler beim Abrufen der LDAP-Benutzer…Verbindung ist null. |
Starten Sie den Collector neu. Falls das Problem erneut auftritt, die Verbindung und die Suche mit ldapsearch von einem gleichwertigen Netzwerkstandort validieren. |
Der Collector versucht es erneut oder meldet AGENT008. |
Die Serveradresse und die Suchbasis sollten überprüft werden; anschließend ist zu bestätigen, dass der Agent den Verzeichnisdienst erreichen kann. |
Ein Benutzer oder ein optionales Attribut wird nicht angezeigt. |
Es sollte überprüft werden, ob die Suchanfrage das Objekt enthält und ob der zugeordnete Attributname dem Verzeichnisschema entspricht, einschließlich der Groß- und Kleinschreibung, sofern zutreffend. Zum Neustart und zur erneuten Synchronisierung speichern. |
AcceptSecurityContext-Fehler, Daten 52e. |
Die Anmeldeinformationen und die Suchbasis überprüfen. In Active Directory gibt der Datenwert 52e an, dass die Anmeldeinformationen ungültig sind. |
ldap-port hat den Typ STRING statt NUMBER. |
Geben Sie einen numerischen Portwert ein, wie 389 oder 636. |