


AWS Security Hub SIEM in NetApp Ransomware Resilience konfigurieren

 Änderungen vorschlagen

 PDFs

NetApp Ransomware Resilience bietet native Unterstützung für Security Information and Event Management (SIEM) mit AWS Security Hub. Durch die Verbindung von Ransomware Resilience mit AWS Security Hub wird das automatische Senden von Ereignisdaten zur Bedrohungsanalyse und -erkennung ermöglicht, wodurch der Ransomware-Schutz und das Ereignismanagement effizienter gestaltet werden.
Bevor Sie beginnen
Bevor Sie AWS Security Hub in Ransomware Resilience aktivieren, müssen Sie Sicherheitskonfigurationen in AWS Security Hub vornehmen:
-
Richten Sie Berechtigungen im AWS Security Hub ein.
-
Den Zugriffsschlüssel und den geheimen Schlüssel in den AWS IAM-Einstellungen für die Authentifizierung einrichten. (Diese Schritte sind hier nicht aufgeführt.)
Berechtigungen im AWS Security Hub einrichten
-
Gehen Sie zur AWS IAM-Konsole.
-
Wählen Sie Richtlinien aus.
-
Erstellen Sie eine Richtlinie mit dem folgenden Code im JSON-Format:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "NetAppSecurityHubFindings",
      "Effect": "Allow",
      "Action": [
        "securityhub:BatchImportFindings",
        "securityhub:BatchUpdateFindings"
      ],
      "Resource": [
        "arn:aws:securityhub:*:*:product/*/default",
        "arn:aws:securityhub:*:*:hub/default"
      ]
    }
  ]
}
AWS Security Hub in NetApp Ransomware Resilience authentifizieren
-
In Ransomware Resilience wählen Sie in der Seitenleiste Einstellungen aus.
-
Auf der Seite „Einstellungen“ im Feld „SIEM-Verbindung“ die Option Verbinden auswählen und dann im Dropdown-Menü AWS Security Hub wählen.
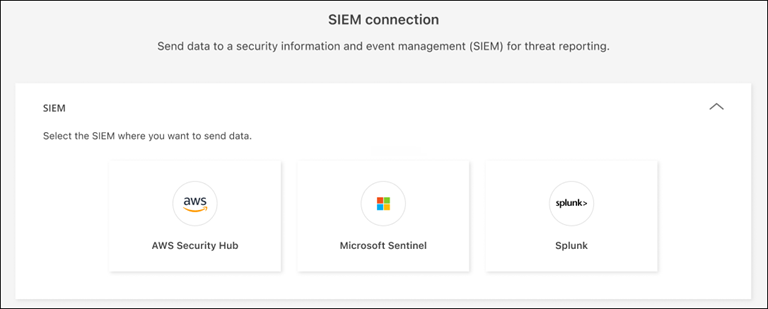
-
Lesen Sie die Abschnitte zu den Berechtigungen.
-
Erweitern Sie den Abschnitt Authentifizierung.
-
Geben Sie das AWS- ein und wählen Sie anschließend die des Kontos aus.
-
Geben Sie den Zugriffsschlüssel und den Geheimschlüssel aus AWS Security Hub ein.
-
-
Wählen Sie Connect, um mit dem Senden von SIEM-Daten zu beginnen.