


Prepárate para implementar NetApp Console en modo restringido

 Sugerir cambios

 PDF

Prepare su entorno antes de implementar NetApp Console en modo restringido. Debe revisar los requisitos del host, preparar la red, configurar permisos y más.
Paso 1: Comprenda cómo funciona el modo restringido
Comprenda cómo funciona la NetApp Console en modo restringido antes de comenzar.
Usa la interfaz basada en navegador disponible localmente desde el agente instalado de la NetApp Console. No puedes acceder a la NetApp Console desde la consola basada en web que se proporciona a través de la aplicación SaaS.
Además, no todas las funciones de la consola y los servicios de datos de NetApp están disponibles.
Paso 2: elige un método de instalación en modo restringido
En modo restringido, puedes instalar el agente de NetApp Console en la nube y acceder a la NetApp Console a través del agente instalado localmente. Puedes realizar la instalación a través de un marketplace en la nube (solo AWS o Azure) o manualmente en tu propio host Linux que se ejecute en AWS, Azure o Google Cloud.
-
Desde AWS Marketplace
-
Desde Azure Marketplace
-
Instalación manual del agente de consola en su propio host Linux que se ejecuta en AWS, Azure o Google Cloud

Debes instalar manualmente el agente de NetApp Console en un host Linux dedicado si realizas la implementación en Google Cloud.
Paso 3: revisar los requisitos del host del agente de NetApp Console
Cuando implementa el agente de consola desde AWS o Azure Marketplace, la imagen incluye los componentes de software y sistema operativo necesarios. Simplemente tienes que elegir un tipo de instancia que cumpla con los requisitos de CPU y RAM.
Si vas a instalarlo manualmente en tu propio host de Linux, asegúrate de que cumpla los requisitos de sistema operativo, RAM y puertos.
- Host dedicado
-
El agente de consola requiere un host dedicado. Se admite cualquier arquitectura si cumple estos requisitos de tamaño:
-
CPU: 8 núcleos u 8 vCPU
-
RAM: 32 GB
-
Espacio en disco: se recomiendan 165 GB para el host, con los siguientes requisitos de partición:
-
/opt:Debe haber 120 GiB de espacio disponiblesEl agente utiliza
/optPara instalar el/opt/application/netappdirectorio y su contenido. -
/var:Debe haber 40 GiB de espacio disponiblesEl agente de la Consola requiere este espacio en
/varporque Podman o Docker están diseñados para crear los contenedores dentro de este directorio. Específicamente, crearán contenedores en el directorio/var/lib/containers/storagey/var/lib/dockerpara Docker. Los montajes externos o symlinks no funcionan para este espacio.
-
-
- Tipo de instancia de AWS EC2
-
Un tipo de instancia que cumple con los requisitos de CPU y RAM. NetApp recomienda t3.2xlarge.
- Tamaño de la máquina virtual de Azure
-
Un tipo de instancia que cumple con los requisitos de CPU y RAM. NetApp recomienda Standard_D8s_v3.
- Tipo de máquina de Google Cloud
-
Un tipo de instancia que cumple con los requisitos de CPU y RAM. NetApp recomienda n2-standard-8.
El agente de consola es compatible con Google Cloud en una instancia de máquina virtual con un sistema operativo compatible. "Características de las máquinas virtuales protegidas"
- Hipervisor
-
Se requiere un hipervisor alojado o de metal desnudo que esté certificado para ejecutar un sistema operativo compatible.
- Requisitos del sistema operativo y del contenedor
-
El agente de consola es compatible con los siguientes sistemas operativos cuando se utiliza la consola en modo estándar o modo restringido. Se requiere una herramienta de orquestación de contenedores antes de instalar el agente.
| Sistema operativo | Versiones de sistema operativo compatibles | Versiones de agente compatibles | Herramienta de contenedor requerida | SELinux |
|---|---|---|---|---|
Red Hat Enterprise Linux |
9,6
|
4.0.0 o posterior con la consola en modo estándar o modo restringido |
Podman versión 5.4.0 con podman-compose 1.5.0. |
Compatible con modo de aplicación o modo permisivo |
9.1 a 9.4
|
3.9.50 o posterior con la consola en modo estándar o modo restringido |
Podman versión 4.9.4 con podman-compose 1.5.0. |
Compatible con modo de aplicación o modo permisivo |
8.6 a 8.10
|
3.9.50 o posterior con la consola en modo estándar o modo restringido |
Podman versión 4.6.1 o 4.9.4 con podman-compose 1.0.6. |
Compatible con modo de aplicación o modo permisivo |
Ubuntu |
24,04 LTS |
3.9.45 o posterior con la NetApp Console en modo estándar o modo restringido |
Motor Docker 23.0.6 a 28.0.0. |
No compatible |
22,04 LTS |
3.9.50 o posterior |
Paso 4: preparar Podman o Docker Engine para la instalación manual
Para las instalaciones manuales, instala y configura Podman o Docker Engine siguiendo las instrucciones de "tema de instalación manual".
Paso 5: preparar el acceso a la red para el modo restringido
Configure el acceso a la red para que el agente de la consola pueda administrar recursos en su nube pública. Además de tener una red virtual y una subred para el agente de consola, debe asegurarse de que se cumplan los siguientes requisitos.
- Conexiones a redes de destino
-
Asegúrese de que el agente de la consola tenga una conexión de red a las ubicaciones de almacenamiento. Por ejemplo, la VPC o VNet donde planea implementar Cloud Volumes ONTAP, o el centro de datos donde residen sus clústeres ONTAP locales.
- Preparar la red para el acceso de los usuarios a la NetApp Console
-
En modo restringido, los usuarios acceden a la interfaz local de NetApp Console desde un navegador conectado a la VM del agente de NetApp Console. Cuando los usuarios completan determinadas acciones en NetApp Console, su navegador debe poder llegar a los endpoints que se indican a continuación.
|
|
Los agentes de consola anteriores a la versión 4.0.0 admiten diferentes endpoints. Si actualizaste a la versión 4.0.0 o posterior, puedes eliminar los endpoints antiguos de tu lista de permitidos. "Obtenga más información sobre el acceso a la red necesario para versiones anteriores a 4.0.0." |
| Puntos finales | Objetivo |
|---|---|
|
Proporcionar funciones y servicios dentro de la NetApp Console. |
https://services.cloud.netapp.com |
|
Acceso a Internet saliente para operaciones diarias
El agente de NetApp Console necesita acceso saliente a Internet para gestionar los recursos de tu proveedor de nube y usar los servicios de NetApp Console de NetApp. Permite los endpoints de tu entorno y los servicios compartidos de NetApp Console que se indican a continuación.
Entornos AWS
Permite que estos puntos de conexión de los servicios de AWS gestionen los recursos de AWS, incluidos FSx for ONTAP.
| Puntos finales | Objetivo |
|---|---|
Servicios de AWS (amazonaws.com):
|
Para administrar los recursos de AWS. El punto final depende de su región de AWS. "Consulte la documentación de AWS para obtener más detalles." |
Amazon FSx for NetApp ONTAP:
|
La consola basada en web se comunica con este punto final para interactuar con las API de Workload Factory para administrar y operar cargas de trabajo basadas en FSx para ONTAP. |
Entornos de Azure
Permite los endpoints que correspondan a tu región de Azure: pública, Government o China.
| Puntos finales | Objetivo |
|---|---|
|
Para administrar recursos en regiones públicas de Azure. |
|
Para administrar recursos en regiones de Azure Government. |
|
Para administrar recursos en las regiones de Azure China. |
- Dirección IP pública en Azure
-
Si desea utilizar una dirección IP pública con la máquina virtual del agente de consola en Azure, la dirección IP debe usar una SKU básica para garantizar que la consola use esta dirección IP pública.
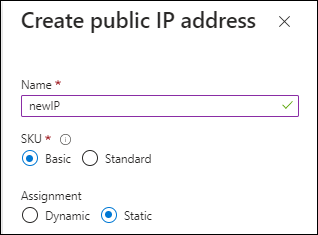
Si utiliza una dirección IP de SKU estándar, la consola utiliza la dirección IP privada del agente de la consola, en lugar de la IP pública. Si la máquina que estás usando para acceder a la consola no tiene acceso a esa dirección IP privada, las acciones desde la consola fallarán.
Entornos de Google Cloud
Permite que estos endpoints de API de Google Cloud gestionen recursos en tu proyecto.
| Puntos finales | Objetivo |
|---|---|
|
Para administrar recursos en Google Cloud. |
Endpoints de NetApp Console
Permite los endpoints compartidos para el soporte de NetApp, las funciones de NetApp Console y la implementación y las actualizaciones del agente de NetApp Console.
| Puntos finales | Objetivo |
|---|---|
Para obtener información sobre licencias y enviar mensajes de AutoSupport al soporte de NetApp. |
|
Para actualizar las credenciales del sitio de soporte de NetApp (NSS) o para agregar nuevas credenciales de NSS a la NetApp Console. |
|
Para obtener información sobre licencias y enviar mensajes de AutoSupport al soporte de NetApp, así como para recibir actualizaciones de software para Cloud Volumes ONTAP. |
|
|
Proporcionar funciones y servicios dentro de la NetApp Console. |
Para las regiones no gubernamentales, utiliza los siguientes endpoints: Para las regiones gubernamentales, usa el siguiente endpoint en su lugar: |
Para obtener imágenes para la implementación y las actualizaciones del agente de NetApp Console. |
- Servidor proxy
-
NetApp admite configuraciones de proxy explícitas y transparentes. Si está utilizando un proxy transparente, solo necesita proporcionar el certificado para el servidor proxy. Si está utilizando un proxy explícito, también necesitará la dirección IP y las credenciales.
-
Dirección IP
-
Cartas credenciales
-
Certificado HTTPS
-
- Puertos
-
No hay tráfico entrante al agente de la Consola, a menos que tú lo inicies o se utilice como proxy para enviar mensajes de AutoSupport desde Cloud Volumes ONTAP a NetApp Support.
-
HTTP (80) y HTTPS (443) brindan acceso a la interfaz de usuario local, que utilizará en circunstancias excepcionales.
-
SSH (22) solo es necesario si necesita conectarse al host para solucionar problemas.
-
Se requieren conexiones entrantes a través del puerto 3128 si implementa sistemas Cloud Volumes ONTAP en una subred donde no hay una conexión a Internet saliente disponible.
Si los sistemas Cloud Volumes ONTAP no tienen una conexión a Internet saliente para enviar mensajes de AutoSupport , la consola configura automáticamente esos sistemas para usar un servidor proxy que está incluido con el agente de la consola. El único requisito es garantizar que el grupo de seguridad del agente de la consola permita conexiones entrantes a través del puerto 3128. Necesitará abrir este puerto después de implementar el agente de consola.
-
- Habilitar NTP
-
Si tienes pensado usar NetApp Data Classification para analizar tus fuentes de datos corporativas, deberías habilitar un servicio de Network Time Protocol (NTP) tanto en el agente de la Console como en el sistema NetApp Data Classification para que la hora esté sincronizada entre los sistemas. "Más información sobre NetApp Data Classification".
Paso 6: configurar los permisos del proveedor de servicios en la nube
El agente de consola requiere permisos de su proveedor de nube para implementar Cloud Volumes ONTAP en una red virtual y utilizar los servicios de datos de NetApp . Debe configurar permisos en su proveedor de nube y luego asociar esos permisos con el agente de la consola.
Para ver los pasos necesarios, elija la opción de autenticación que desea utilizar para su proveedor de nube.
Utilice una función de IAM para proporcionar permisos al agente de la consola.
Si está creando el agente de consola desde AWS Marketplace, se le solicitará que seleccione esa función de IAM cuando inicie la instancia EC2.
Si está instalando manualmente el agente de consola en su propio host Linux, adjunte el rol a la instancia EC2.
-
Inicie sesión en la consola de AWS y navegue hasta el servicio IAM.
-
Crear una política:
-
Seleccione Políticas > Crear política.
-
Seleccione JSON y copie y pegue el contenido del"Política de IAM para el agente de consola" .
-
Complete los pasos restantes para crear la política.
-
-
Crear un rol de IAM:
-
Seleccione Roles > Crear rol.
-
Seleccione Servicio AWS > EC2.
-
Agregue permisos adjuntando la política que acaba de crear.
-
Complete los pasos restantes para crear el rol.
-
Ahora tiene un rol de IAM para la instancia EC2 del agente de consola.
Configurar permisos y una clave de acceso para un usuario de IAM. Necesitará proporcionar a la consola la clave de acceso de AWS después de instalar el agente de la consola y configurar la consola.
-
Inicie sesión en la consola de AWS y navegue hasta el servicio IAM.
-
Crear una política:
-
Seleccione Políticas > Crear política.
-
Seleccione JSON y copie y pegue el contenido del"Política de IAM para el agente de consola" .
-
Complete los pasos restantes para crear la política.
Según los servicios de datos de NetApp que planee utilizar, es posible que deba crear una segunda política.
Para las regiones estándar, los permisos se distribuyen en dos políticas. Se requieren dos políticas debido a un límite máximo de tamaño de caracteres para las políticas administradas en AWS. "Obtenga más información sobre las políticas de IAM para el agente de consola" .
-
-
Adjuntar las políticas a un usuario de IAM.
-
Asegúrese de que el usuario tenga una clave de acceso que pueda agregar a la NetApp Console después de instalar el agente de la consola.
Cree un rol personalizado de Azure con los permisos necesarios. Asignarás esta función a la máquina virtual del agente de consola.
Ten en cuenta que puedes crear un rol personalizado de Azure usando el portal de Azure, Azure PowerShell, Azure CLI o API de REST. Los siguientes pasos muestran cómo crear el rol usando Azure CLI. Si prefieres usar un método diferente, consulta "Documentación de Azure".
-
Si planea instalar manualmente el software en su propio host, habilite una identidad administrada asignada por el sistema en la máquina virtual para poder proporcionar los permisos de Azure necesarios a través de un rol personalizado.
-
Copiar el contenido del"Permisos de roles personalizados para el agente de la consola" y guardarlos en un archivo JSON.
-
Modifique el archivo JSON agregando identificadores de suscripción de Azure al ámbito asignable.
Debe agregar el ID de cada suscripción de Azure que desee utilizar con la NetApp Console.
Ejemplo
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Utilice el archivo JSON para crear un rol personalizado en Azure.
Los siguientes pasos describen cómo crear el rol mediante Bash en Azure Cloud Shell.
-
Comenzar "Azure Cloud Shell" y elija el entorno Bash.
-
Sube el archivo JSON.

-
Utilice la CLI de Azure para crear el rol personalizado:
az role definition create --role-definition agent_Policy.json
-
Cree y configure una entidad de servicio en Microsoft Entra ID y obtenga las credenciales de Azure que necesita la consola. Debe proporcionar a la consola estas credenciales después de instalar el agente de la consola.
-
Asegúrese de tener permisos en Azure para crear una aplicación de Active Directory y asignar la aplicación a un rol.
Para más detalles, consulte "Documentación de Microsoft Azure: Permisos necesarios"
-
Desde el portal de Azure, abra el servicio Microsoft Entra ID.

-
En el menú, seleccione Registros de aplicaciones.
-
Seleccione Nuevo registro.
-
Especifique detalles sobre la aplicación:
-
Nombre: Ingrese un nombre para la aplicación.
-
Tipo de cuenta: seleccione un tipo de cuenta (cualquiera funcionará con la NetApp Console).
-
URI de redirección: Puede dejar este campo en blanco.
-
-
Seleccione Registrarse.
Ha creado la aplicación AD y la entidad principal de servicio.
-
Crear un rol personalizado:
Tenga en cuenta que puede crear un rol personalizado de Azure mediante el portal de Azure, Azure PowerShell, la CLI de Azure o la API REST. Los siguientes pasos muestran cómo crear el rol mediante la CLI de Azure. Si prefiere utilizar un método diferente, consulte "Documentación de Azure"
-
Copiar el contenido del"Permisos de roles personalizados para el agente de la consola" y guardarlos en un archivo JSON.
-
Modifique el archivo JSON agregando identificadores de suscripción de Azure al ámbito asignable.
Debe agregar el ID de cada suscripción de Azure desde la cual los usuarios crearán sistemas Cloud Volumes ONTAP .
Ejemplo
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Utilice el archivo JSON para crear un rol personalizado en Azure.
Los siguientes pasos describen cómo crear el rol mediante Bash en Azure Cloud Shell.
-
Comenzar "Azure Cloud Shell" y elija el entorno Bash.
-
Sube el archivo JSON.
-
Utilice la CLI de Azure para crear el rol personalizado:
az role definition create --role-definition agent_Policy.jsonAhora debería tener un rol personalizado llamado Operador de consola que puede asignar a la máquina virtual del agente de consola.
-
-
-
Asignar la aplicación al rol:
-
Desde el portal de Azure, abra el servicio Suscripciones.
-
Seleccione la suscripción.
-
Seleccione Control de acceso (IAM) > Agregar > Agregar asignación de rol.
-
En la pestaña Rol, seleccione el rol Operador de consola y seleccione Siguiente.
-
En la pestaña Miembros, complete los siguientes pasos:
-
Mantenga seleccionado Usuario, grupo o entidad de servicio.
-
Seleccionar Seleccionar miembros.

-
Busque el nombre de la aplicación.
He aquí un ejemplo:

-
Seleccione la aplicación y seleccione Seleccionar.
-
Seleccione Siguiente.
-
-
Seleccione Revisar + asignar.
La entidad de servicio ahora tiene los permisos de Azure necesarios para implementar el agente de consola.
Si desea implementar Cloud Volumes ONTAP desde varias suscripciones de Azure, debe vincular la entidad de servicio a cada una de esas suscripciones. En la NetApp Console, puede seleccionar la suscripción que desea utilizar al implementar Cloud Volumes ONTAP.
-
-
En el servicio Microsoft Entra ID, seleccione Registros de aplicaciones y seleccione la aplicación.
-
Seleccione Permisos de API > Agregar un permiso.
-
En API de Microsoft, seleccione Administración de servicios de Azure.

-
Seleccione Acceder a Azure Service Management como usuarios de la organización y luego seleccione Agregar permisos.

-
En el servicio Microsoft Entra ID, seleccione Registros de aplicaciones y seleccione la aplicación.
-
Copie el ID de la aplicación (cliente) y el ID del directorio (inquilino).

Cuando agrega la cuenta de Azure a la consola, debe proporcionar el identificador de la aplicación (cliente) y el identificador del directorio (inquilino) para la aplicación. La consola utiliza los ID para iniciar sesión mediante programación.
-
Abra el servicio Microsoft Entra ID.
-
Selecciona Registros de aplicaciones y selecciona tu aplicación.
-
Seleccione Certificados y secretos > Nuevo secreto de cliente.
-
Proporcione una descripción del secreto y una duración.
-
Seleccione Agregar.
-
Copia el valor del secreto del cliente.

Su entidad de servicio ya está configurada y debería haber copiado el ID de la aplicación (cliente), el ID del directorio (inquilino) y el valor del secreto del cliente. Debe ingresar esta información en la consola cuando agregue una cuenta de Azure.
Crea un rol y aplícalo a una cuenta de servicio que usarás para la instancia de VM del agente de consola.
-
Crear un rol personalizado en Google Cloud:
-
Cree un archivo YAML que incluya los permisos definidos en el"Política del agente de consola para Google Cloud" .
-
Desde Google Cloud, activa Cloud Shell.
-
Cargue el archivo YAML que incluye los permisos necesarios para el agente de consola.
-
Cree un rol personalizado mediante el uso de
gcloud iam roles createdominio.El siguiente ejemplo crea un rol llamado "agente" a nivel de proyecto:
gcloud iam roles create agent --project=myproject --file=agent.yaml -
-
Crear una cuenta de servicio en Google Cloud:
-
Desde el servicio IAM y administración, seleccione Cuentas de servicio > Crear cuenta de servicio.
-
Ingrese los detalles de la cuenta de servicio y seleccione Crear y continuar.
-
Seleccione el rol que acaba de crear.
-
Termina los pasos restantes para crear la cuenta de servicio.
-