


Implementar agentes de seguridad de carga de trabajo


 Sugerir cambios

 PDF

Los agentes de Workload Security supervisan la actividad de los usuarios y detectan posibles amenazas de seguridad en toda tu infraestructura de almacenamiento. Esta guía cubre cómo instalar un agente, abrir los puertos de red necesarios, gestionar el comportamiento de pausa/reanudar y fijar/quitar fijación, y verificar el agente después de la implementación. Antes de empezar, asegúrate de que el host del agente cumple los requisitos en Workload Security Agent Requirements.
Antes de empezar
-
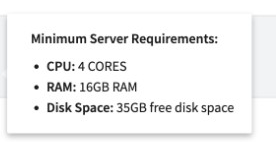
Comprueba que el servidor del agente cumpla los requisitos de sistema, paquetes y red indicados en Workload Security Agent Requirements (4 núcleos de CPU, 16 GB de RAM, /opt/netapp con al menos 35 GB libres, distribución de Linux compatible, unzip / zip / sshpass, IP estática, NTP).
-
Se requieren privilegios de sudo para la instalación, ejecución de scripts y desinstalación.
-
Durante la instalación, se crean en el equipo un usuario local cssys y un grupo local cssys. Si la política no permite crear un usuario local y en su lugar requiere Active Directory, crea un usuario con el nombre de usuario cssys en Active Directory antes de instalar.
-
Un Agent admite un máximo de 50 recopiladores de datos (de todos los tipos combinados, por ejemplo, Active Directory, LDAP y ONTAP SVM collectors), con un límite de unos 20 000 eventos por segundo. Planifica la capacidad con el Event Rate Checker antes de implementar muchos recopiladores en un solo Agent.
-
Si el agente va a utilizar un proxy para conectarse a SaaS, ten a mano el host del proxy, el puerto y las credenciales. Configuras el proxy durante la instalación, en el paso 4.
Pasos para instalar un agente
-
Inicie sesión como administrador o propietario de cuenta en su entorno de seguridad de carga de trabajo.
-
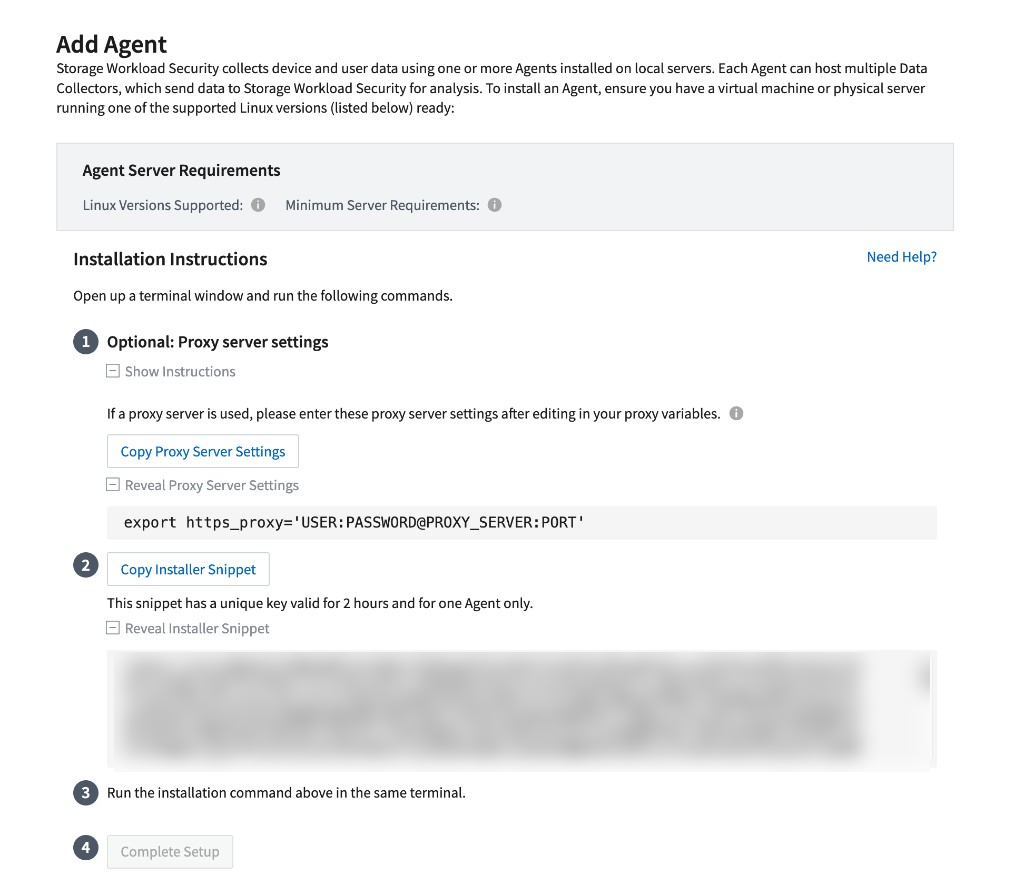
Selecciona Collectors > Agents > +Agent. El sistema muestra la página Add an Agent.
-
En el panel «Requisitos del servidor de agentes», haz clic en «Versiones de Linux compatibles (i)» y en «Requisitos mínimos del servidor (i)» para comprobar que el sistema operativo del host sea compatible y tenga el tamaño adecuado.
-
Si tu red utiliza un servidor proxy, despliega Opcional: Proxy server settings > Show Instructions y haz clic en Copy Proxy Server Settings. En el host del agente, ejecuta el comando copiado en un terminal, sustituyendo USER, PASSWORD, PROXY_SERVER y PORT por tus propios valores:
export https_proxy='USUARIO:CONTRASEÑA@PROXY_SERVIDOR:PUERTO'
Ejecuta este comando en la misma terminal que utilizas para el fragmento de código del instalador, de modo que el instalador herede la configuración del proxy.
-
Haz clic en Copiar fragmento del instalador. El fragmento contiene una clave única válida durante 2 horas y solo para un agente, así que ejecútalo cuanto antes y no lo reutilices para un segundo agente. Para revisarlo primero, haz clic en Mostrar fragmento del instalador.
-
En el servidor del agente, abre un terminal, pega el comando de instalación y ejecútalo. Prefiere un directorio de trabajo vacío que sea tuyo (por ejemplo mkdir cloudsecure && cd cloudsecure) para que chmod durante la instalación no falle en archivos que pertenezcan a otros usuarios.
-
Cuando la instalación se haya completado correctamente, el instalador mostrará un mensaje de éxito y se iniciará el servicio del agente. Vuelve al navegador y haz clic en Completar configuración para terminar de agregar el agente. "Nuevo agente detectado" se mostrará si la instalación fue exitosa.
Después de terminar
-
Comprueba que el agente aparezca como Conectado en Workload Security > Collectors > Agents.
-
Abre los puertos de devolución de llamada de FPolicy/EMS en el host del agente (consulta la configuración de red más abajo).
-
Configura un colector de directorio de usuarios (Active Directory o LDAP) para cada dominio cuyos usuarios utilicen SVM supervisadas; lo ideal es hacerlo antes o al mismo tiempo que el primer colector de SVM de ONTAP. Sin eso, Activity Forensics puede mostrar SIDs en lugar de nombres de usuario. Probar conexión no está disponible para los colectores de directorio de usuarios.
-
Configura uno o varios colectores de datos SVM de ONTAP. Prefiere la IP de gestión del clúster + el nombre del SVM con las credenciales del clúster y ejecuta la prueba de conexión antes de guardar para que se superen las comprobaciones de red y RBAC.
-
Mantente dentro de la capacidad del Agent: como máximo 50 collectors por Agent; usa el Event Rate Checker para dimensionar según la tasa máxima de eventos.
Cambia el proxy tras la instalación
Si el proxy cambia después de instalar el agente, actualiza la configuración del agente y reinicia el servicio.
-
Cambia al directorio de configuración: cd /opt/netapp/cloudsecure/conf
-
Edita el archivo agent.properties y configura AGENT_PROXY_HOST, AGENT_PROXY_PORT y, si es necesario, AGENT_PROXY_USER y AGENT_PROXY_PASSWORD.
-
Reinicia el agente: sudo systemctl restart cloudsecure-agent.service
Si el agente se encuentra detrás de una inspección SSL (por ejemplo Zscaler), desactiva la inspección SSL para *.cloudinsights.netapp.com y el host regional de agentlogin. Workload Security no funciona correctamente cuando los certificados intermedios vuelven a firmar los endpoints SaaS.
Configuración de red
Abre los puertos TCP que utiliza ONTAP para enviar eventos de FPolicy (y EMS) al agente. No necesitas abrir todo el rango de 35000–55000. Ajusta el tamaño de la reserva para los colectores en este agente: cada SVM utiliza hasta 4 puertos (2 por protocolo habilitado — NFS y CIFS/SMB). Para un agente a plena capacidad (50 colectores), reserva unos 200 puertos dentro de 35000–55000. Aumenta la reserva si es necesario.
Abre el rango hacia el host del Agent, incluyendo cualquier firewall local. Asegúrate también de que las LIF de datos del SVM puedan llegar al Agent para eventos de FPolicy y (si usas funciones basadas en EMS como ARP) que la IP de gestión del clúster pueda llegar al Agent en los mismos puertos reservados. Consulta los requisitos del Agent de Workload Security para ver las tablas completas de egreso en red y en la nube.
Ejemplo — firewalld (permanente):
sudo firewall-cmd --permanent --zone=public --add-port=35000-55000/tcp
sudo firewall-cmd --reload
Comprueba la regla:
En sistemas que utilizan firewalld (por ejemplo RHEL / CentOS 8+):
sudo firewall-cmd --zone=public --list-ports | grep 35000
Ejemplo de resultado: 35000-55000/tcp
En sistemas que utilizan iptables (por ejemplo versiones antiguas de RHEL / CentOS 7.x):
sudo iptables-save | grep 35000
Ejemplo de resultado:
-A IN_public_allow -p tcp -m tcp --dport 35000:55000 -m conntrack -ctstate NEW,UNTRACKED -j ACCEPT
La opción «Probar conexión» (en la página del colector SVM de ONTAP) solo comprueba un subconjunto de puertos de este rango. Mantén abierto todo el conjunto reservado en el agente._
Verificación tras la instalación
Después de una instalación exitosa, confirma lo siguiente en el host del agente y en la interfaz de usuario:
-
Estado de la interfaz de usuario: Collectors > Agents muestra que el agente está conectado (no NOT_CONNECTED).
-
Servicio: sudo systemctl status cloudsecure-agent.service informa que está activo (en ejecución).
-
Usuario: el id cssys y los grupos cssys se validan correctamente (el usuario o grupo cssys existe a nivel local, o la cuenta cssys de AD está disponible).
-
Ruta del disco: /opt/netapp está en un disco local al que cssys puede acceder (no es un montaje NFS que el usuario local no pueda usar).
-
Puertos: El subconjunto reservado 35000–55000 está abierto para el tráfico entrante dirigido al Agent (firewall-cmd o iptables check arriba).
-
Ruta SaaS: La conexión TCP saliente por el puerto 443 hacia los endpoints *.cloudinsights.netapp.com y agentlogin de tu región se realiza correctamente (sin reescritura por inspección SSL).
Si el agente no se inicia antes de que existan registros de la aplicación, revisa journalctl -u cloudsecure-agent.service — los errores de arranque temprano van al diario del servicio, no a agent.log.
Actualizaciones de Control Agent: fijar y desanclar
De forma predeterminada, Workload Security actualiza los agentes automáticamente. Al fijar un agente, se detienen esas actualizaciones automáticas, por lo que el agente y los colectores que aloja se mantienen en su versión actual.
Nota: Pin y unpin se aplican a un Agent y solo están disponibles a través de la API. Pause y Resume son controles de collector —no se aplican a un Agent— y puedes ejecutarlos tanto desde la UI como desde la API. Consulta Configuring the ONTAP SVM Data Collector. _
| Control | Cómo lo ejecutas | Qué hace |
|---|---|---|
Anclar |
Solo API de cloudsecure_config.agents. No está disponible en la interfaz de usuario. |
Pausa las actualizaciones automáticas. El Agent y los collectors que aloja se mantienen en su versión actual. |
Desanclar |
Solo API de cloudsecure_config.agents. No está disponible en la interfaz de usuario. |
Reanuda las actualizaciones automáticas. El Agent recupera la última versión disponible y se actualiza a sí mismo y a sus collectors. |
Un agente fijado vuelve a las actualizaciones automáticas cuando ocurre cualquiera de las siguientes situaciones:
-
Desfijas el agente.
-
Han pasado 30 días. El plazo de 30 días comienza el día de la actualización más reciente del Agent, no el día en que fijas el Agent.
En cualquier caso, el agente se actualiza en la siguiente actualización de Workload Security después de que se cumple la condición. Permite hasta cinco minutos para que una solicitud de fijación o desfijación surta efecto.
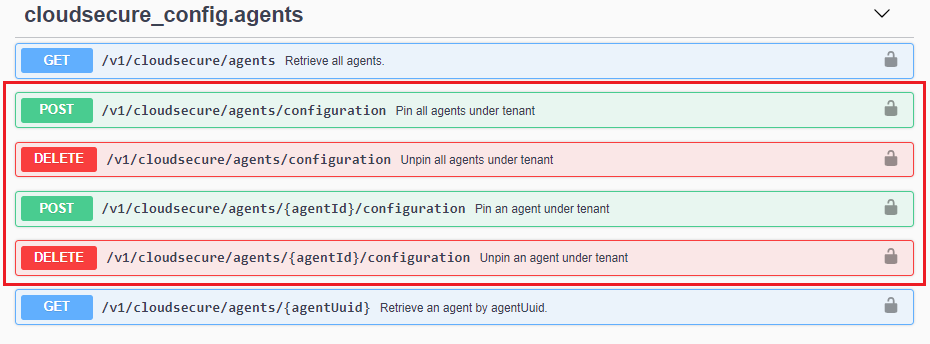
Para fijar o desmarcar un Agent, utiliza las APIs de cloudsecure_config.agents. Puedes consultar las versiones actuales de Agent en Workload Security > Collectors > Agents.
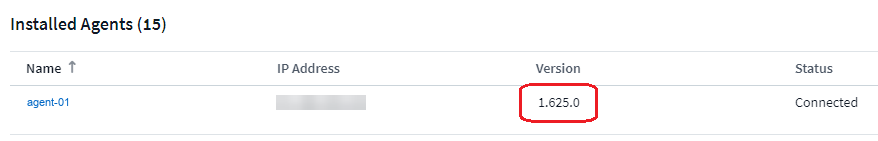
Versiones de los agentes que aparecen en la pestaña "Agentes".
Fija y desmarca un agente a la vez
Fijar y desmarcar también está disponible a nivel de inquilino. Si desmarcas a nivel de inquilino, cada agente en el inquilino se actualiza automáticamente y de inmediato.
Utiliza en su lugar las opciones de «fijar» y «desfijar» a nivel de agente. El control a nivel de agente es más detallado: solo el agente que desfijes recibirá la actualización, por lo que el efecto de una nueva versión se limita a ese agente y a los colectores que aloja.
| Alcance | Anclar | Desanclar |
|---|---|---|
Todos los agentes del inquilino |
POST /v1/cloudsecure/agents/configuration |
DELETE /v1/cloudsecure/agents/configuration |
Un solo agente (recomendado) |
POST /v1/cloudsecure/agents/ {agentId}/configuración |
DELETE /v1/cloudsecure/agents/ {agentId}/configuración |
Enfoque sugerido
-
Marca los agentes que quieras mantener en su versión actual.
-
Desmarca un Agent y deja que se actualice.
-
Comprueba que el agente vuelva a Conectado y que sus recopiladores vuelvan a En ejecución.
-
Desvincula los agentes restantes por lotes, de modo que un problema inesperado solo afecte a una parte de tu entorno.
Buenas prácticas para los agentes
Estas prácticas se aplican al agente. Para las prácticas relacionadas con el colector, incluido cuándo pausar un colector, consulta Configuring the ONTAP SVM Data Collector.
-
Utiliza las opciones «anclar» y «desanclar» para controlar cuándo se actualiza un Agent. No necesitas pausar los collectors para controlar la actualización.
-
Activa y desactiva la función a nivel de Agent, en lugar de a nivel de tenant, de modo que una actualización afecte a un solo Agent y a sus collectors cada vez.
-
No preveas que el agente permanezca fijado indefinidamente. Un agente fijado se actualiza automáticamente 30 días después de su última actualización.
-
Mantente dentro de la capacidad del agente: como máximo 50 colectores por agente (de todos los tipos combinados), con un tope de 20 000 eventos por segundo. Aproximadamente 10 colectores se adaptan a 4 núcleos de CPU y 16 GB de RAM; aproximadamente 20 colectores se adaptan a 4 núcleos de CPU y 32 GB de RAM.
-
Ajusta el tamaño del agente a la tasa máxima de eventos con la herramienta Event Rate Checker antes de añadir colectores, y migra un colector a otro agente en lugar de sobrecargar un solo agente.
-
Distribuye los colectores entre los agentes de tal forma que el mantenimiento de un agente no interrumpa la supervisión de todos los SVM.
-
Asigna al host del agente una dirección IP estática y mantén su reloj sincronizado con ONTAP usando NTP.
-
Mantén abiertos los puertos de devolución de llamada de FPolicy reservados hacia el Agent, incluso en el firewall del host (consulta Network configuration).
Solución de problemas
Para errores en la instalación del agente o en la conectividad (sistema operativo no compatible, falta de unzip/zip, problemas de permisos de cssys, NOT_CONNECTED, cambios en el proxy, fallos del symptom-collector), consulta la sección Troubleshooting the ONTAP SVM Data Collector — Agent install and health y Workload Security Agent Requirements.
Para recopilar un paquete de diagnóstico para Support (ejecutar como root):
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
Adjunta el archivo «cloudsecure-agent-symptoms.zip» (o el archivo zip creado en /tmp) al caso, junto con tu número de serie de Data Infrastructure Insights. Asegúrate de que el paquete zip esté instalado en el host del agente antes de ejecutar el recopilador de síntomas.