


Configuration du collecteur de données ONTAP SVM


 Suggérer des modifications

 PDF

Le collecteur de données ONTAP SVM permet à Workload Security de surveiller l'activité d'accès aux fichiers et aux utilisateurs sur NetApp ONTAP storage virtual machines (SVMs). Le collecteur se connecte à ONTAP via HTTPS pour configurer FPolicy ; ONTAP se connecte ensuite à l'agent Workload Security pour transmettre les événements d'accès aux fichiers et aux utilisateurs. Ce guide aborde les versions prises en charge, les prérequis, les méthodes de connexion, les autorisations, la vérification préalable de la connexion, les champs de configuration, la configuration spécifique aux fonctionnalités et les problèmes courants ainsi que leurs solutions.
Recommandé : Pour une configuration plus rapide et plus fiable, connectez-vous via l’adresse IP de gestion du cluster + SVM name avec les informations d’identification du cluster, puis exécutez Test Connection avant d’enregistrer. Cette seule bonne pratique permet d’éviter la majorité des problèmes de configuration du collecteur.
Versions et plateformes prises en charge
| Article | Support |
|---|---|
ONTAP (minimum) |
ONTAP 9.2 et versions ultérieures. Pour des performances optimales, utilisez ONTAP ultérieur à 9.13.1. |
PME |
SMB 3.1 et versions antérieures. |
NFS |
Jusqu'à NFS 4.1 inclus (NFS 4.1 nécessite ONTAP 9.15 ou une version ultérieure). |
FlexGroup |
ONTAP 9.4 et versions ultérieures. |
FlexCache® (NFS) |
ONTAP 9.7 et versions ultérieures. |
FlexCache® (SMB) |
ONTAP 9.14.1 et versions ultérieures. |
ONTAP Select |
Pris en charge. |
Type/sous-type de SVM |
SVM de données uniquement (volumes infinis non pris en charge). Sous-types pris en charge : default, sync_source, sync_destination. Les SVM de destination DP sont volontairement exclues de l’audit. |
politique de service data-fpolicy-client |
Requis à partir de ONTAP 9.8 et versions ultérieures (voir Service policy). Il n'est pas nécessaire de le configurer pour les versions antérieures. |
Planchers de version des fonctionnalités |
Accès refusé : 9.13.0+ • Événements de protection autonome contre les ransomwares (ARP) : 9.11.1+ • Stockage persistant : 9.14.1+ • Format d’événement Protobuf : 9.15+ |
Important: La stratégie de service data-fpolicy-client est requise à partir de ONTAP 9.8 et versions ultérieures. Il n’est pas nécessaire de la définir sur les versions antérieures.
Avant de commencer
-
Un agent doit être installé et connecté avant que vous puissiez exécuter Test Connection ou ajouter un data collector. Consultez la section Deploy Workload Security Agents and Agent Requirements.
-
Configurez un collecteur d'annuaire utilisateur pour chaque domaine dont les utilisateurs accèdent à la SVM surveillée. Le test de connexion n'est pas disponible pour les collecteurs d'annuaire utilisateur ; sans collecteur, Activity Forensics affiche les SID au lieu des noms d'utilisateur.
-
Réservez les ports de rappel FPolicy nécessaires vers l'Agent. Le test de connexion n'exerce que les ports actifs qu'il alloue, pas l'ensemble de la plage réservée. Assurez-vous également que chaque LIF de données SVM peut router vers l'Agent ; le résultat de l'adresse IP de l'Agent sélectionne une adresse locale mais ne teste pas la route.
-
Configurez un seul collecteur dans un environnement Workload Security, pour une SVM. Test Connection ne détecte pas un collecteur dupliqué dans un autre environnement.
Exigences réseau
| Chemin | Port(s) | Objectif |
|---|---|---|
Agent → ONTAP (adresse IP de gestion du cluster ou de la SVM) |
TCP 443 |
REST/ONTAPI via HTTPS pour configurer FPolicy. |
LIF de données ONTAP SVM → Agent |
TCP 35000–55000 |
Événements d'accès aux fichiers/utilisateurs FPolicy (ONTAP appelle l'agent en retour). |
Adresse IP de gestion du cluster ONTAP → Agent |
TCP 35000–55000 |
Événements EMS (par exemple ARP), lorsque ces fonctionnalités sont utilisées. |
Agent → Gestion du cluster ONTAP |
SSH 22 |
Blocage des utilisateurs CIFS/SMB (identifiants du cluster). |
Il n'est pas nécessaire d'ouvrir toute la plage 35000–55000. Chaque SVM utilise jusqu'à 4 ports (2 par protocole activé — NFS et CIFS/SMB) ; réservez environ 200 ports pour un agent pleinement chargé (50 collecteurs). Ouvrez la plage vers l'Agent, y compris tout pare-feu sur l'hôte de l'Agent lui-même.
Remarque : Lorsqu’un pare-feu est activé, définissez une exception pour les ports utilisés par le collecteur. Lorsque l’agent s’exécute sur AWS pour surveiller une SVM Cloud ONTAP, l’agent et le stockage doivent se trouver dans le même VPC ou disposer d’une route valide entre les VPC.
Choisissez un mode de connexion
Ajoutez une SVM en utilisant l'une des deux méthodes. L'utilisation de l'adresse IP du cluster + nom de la SVM est fortement recommandée.
| Méthode | Informations d'identification | Ce que vous obtenez | Remarques |
|---|---|---|---|
IP de gestion du cluster + Nom de la SVM (recommandé) |
Administrateur du cluster, ou csuser, ou un utilisateur AD avec un rôle équivalent à csrole |
Fonctionnalité complète, y compris la fonction Test Connection, les contrôles RBAC et les fonctionnalités basées sur EMS (ARP). |
Le nom SVM doit correspondre exactement à ONTAP (sensible à la casse). |
IP de gestion SVM |
vsadmin, csuser ou un utilisateur AD avec un rôle équivalent à csrole |
Audit principal. La connexion de test ne peut pas exécuter de contrôles de fonctionnalité/RBAC en mode SVM (le compte SVM ne dispose pas des autorisations nécessaires pour les exécuter). |
Utilisez une LIF de gestion SVM dédiée ou définissez la politique de pare-feu de la LIF de données sur mgmt (ci-dessous). |
Piège courant : Lorsque vous vous connectez via l’adresse IP SVM avec vsadmin et que l’interface LIF possède un rôle combiné de données + et de gestion, le ping fonctionne mais pas le SSH. Créez une interface LIF dédiée uniquement à la gestion SVM, ou définissez la politique de pare-feu de l’interface LIF de données sur mgmt.
Si vous utilisez une adresse IP de gestion SVM
L’adresse IP de gestion du cluster + et le nom de la SVM sont recommandés. Si vous devez utiliser le mode SVM, effectuez cette configuration avant de tester la connexion :
Définissez et déverrouillez le mot de passe vsadmin pour l'accès externe :
security login password -username vsadmin -vserver <svmname>

security login unlock -username vsadmin -vserver <svmname>
Utilisez une interface LIF de gestion dédiée aux SVM. Si aucune n'est disponible, définissez la politique de pare-feu de l'interface LIF de données sur mgmt:
network interface modify -lif <SVM_data_LIF_name> -firewall-policy mgmt

Important : le mode SVM ne permet pas d’exécuter les vérifications de fonctionnalité et RBAC. Utilisez l’adresse IP de gestion du cluster + et le nom SVM autant que possible.
Autorisations (RBAC)
Le test de connexion s'exécute avec le compte ONTAP saisi dans le formulaire du collecteur. Avant de l'exécuter, utilisez les identifiants d'administrateur du cluster ou créez csuser/csrole avec les privilèges requis ci-dessous. Sans ces privilèges, le test de connexion ne peut pas valider ni configurer FPolicy et les fonctionnalités sélectionnées.
Privilèges minimaux par capacité
| Capacité | Privilège(s) requis | Étage ONTAP |
|---|---|---|
FPolicy (requis pour tous les déploiements) |
vserver fpolicy: all |
Tout pris en charge |
Raccourci administrateur |
Rôle DEFAULT : lecture seule (cluster) — satisfait les contrôles de lecture ; fpolicy a toujours besoin de tous |
— |
Snapshots |
instantané de volume : tous (limiter à cloudsecure_* lorsque cela est possible) |
N'importe lequel |
Surveillance basée sur EMS |
Catalogue d'événements, filtre d'événements, notification d'événements, destination de notification d'événements, certificat de sécurité : tout |
N'importe lequel |
Accès refusé ONTAP |
Accès REST + événements fpolicy du vserver |
9.13.0+ |
Événements Autonomous Ransomware Protection (ARP) |
volume de sécurité anti-ransomware + volume : lecture seule/tout |
9.11.1+ |
Magasin persistant |
vserver fpolicy : all + job show : readonly (or all) |
9.14.1+ |
format d'événement Protobuf |
vserver fpolicy: all |
9.15+ |
Blocage de l'accès utilisateur (SMB et NFS) |
SSH (application ssh + port 22) + : tout, et vserver export-policy rule, vserver cifs session, vserver services access-check authentication translate, vserver name-mapping : tout. Informations d'identification du cluster uniquement. |
N'importe lequel |
Piège courant : Pour les comptes ONTAP adossés à Active Directory, attribuez le rôle directement à l’utilisateur. Si le rôle est attribué uniquement au niveau du groupe, la sonde d’autorisation ne peut pas le lire et Test Connection signale « Roles assigned at the group level instead of the user level for this Active Directory user. »
Créer csuser via l'adresse IP de gestion du cluster
Si un csuser/csrole existant doit d'abord être remplacé :
security login delete -user-or-group-name csuser -application *
security login role delete -role csrole -cmddirname *
security login rest-role delete -role csrestrole -api *
security login rest-role delete -role arwrole -api *
Créez le rôle et l'utilisateur (exécutez en tant qu'administrateur du cluster) :
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure_*"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
Créer csuser via l'adresse IP de gestion SVM (Vserver)
Si un csuser/csrole existant doit d'abord être remplacé :
security login delete -user-or-group-name csuser -application * -vserver <vservername>
security login role delete -role csrole -cmddirname * -vserver <vservername>
security login rest-role delete -role csrestrole -api * -vserver <vservername>
Créez le rôle et l'utilisateur (remplacez <vservername> avant l'exécution) :
security login role create -vserver <vservername> -role csrole -cmddirname DEFAULT -access none
security login role create -vserver <vservername> -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname version -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname volume -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname vserver -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver <vservername> -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver <vservername>
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver <vservername>
Autorisations spécifiques aux fonctionnalités
Stockage persistant (mode cluster affiché; ajoutez -vserver <vservername> pour le mode SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf (mode cluster affiché; ajoutez -vserver <vservername> pour le mode SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
Pour Access Denied et ARP, les identifiants d'administrateur du cluster ne nécessitent aucune autorisation supplémentaire. Pour un utilisateur personnalisé, ajoutez les privilèges dans le tableau des capacités ci-dessus. Consultez les guides d'intégration ONTAP Access Denied et ONTAP Autonomous Ransomware Protection.
Configurer et tester le collecteur de données
-
Connectez-vous en tant qu'administrateur ou propriétaire du compte à Data Infrastructure Insights.
-
Sélectionnez Workload Security > Collectors > +Data Collectors.
-
Survolez la vignette NetApp SVM et cliquez sur +Monitor.
-
Saisissez les champs ci-dessous. Ne sauvegardez pas encore le collecteur.
| Champ | Description |
|---|---|
Nom |
Nom unique du collecteur de données. |
Agent |
Sélectionnez un agent connecté configuré. |
Se connecter via l'adresse IP de gestion pour |
Choisissez l'adresse IP du cluster (recommandée) ou l'adresse IP de gestion SVM. |
Adresse IP de gestion du cluster / SVM |
Adresse IP de gestion pour le cluster ou la SVM, selon votre sélection. |
Nom de SVM |
Nom de la SVM (obligatoire pour la connexion via l'adresse IP du cluster). Doit correspondre exactement à ONTAP (respect de la casse). |
Nom d'utilisateur |
IP du cluster : cluster-admin, csuser ou utilisateur AD avec un rôle équivalent à csrole. IP de la SVM : vsadmin, csuser ou utilisateur AD avec un rôle équivalent à csrole. |
Mot de passe |
Mot de passe du compte ci-dessus. |
Filtrer les parts/volumes |
Choisissez d'inclure ou d'exclure des partages/volumes spécifiques de la collecte d'événements. |
Noms de partage à inclure/à exclure |
Noms complets des partages, séparés par des virgules (sans guillemets). Pour les listes longues, filtrez par volume plutôt que par partage. |
Noms des volumes à inclure/exclure |
Noms complets de volumes séparés par des virgules (sans guillemets). |
Surveiller l'accès aux dossiers |
Active les événements généraux d'accès aux dossiers. La création, le renommage et la suppression de dossiers sont enregistrés même sans cette option. L’activation augmente le volume d'événements. |
Définir la taille du tampon d'envoi ONTAP |
Permet d'ajuster la taille du tampon d'envoi FPolicy. Sur ONTAP antérieur à 9.8p7 présentant des problèmes de performances, ajustez ce paramètre pour améliorer les performances d'ONTAP. Contactez le support NetApp si l'option n'est pas affichée. |
Important: Extensions de fichiers exclues par défaut : par conception, Workload Security configure la portée FPolicy pour exclure les extensions ini et DS_Store. Les événements de ces fichiers sont filtrés sur ONTAP et n’atteignent jamais Workload Security, ils n’apparaissent donc pas dans Activity Forensics. Cela est distinct des exclusions d’alertes configurables par le client. Il s’agit du comportement attendu ; l’audit de ces extensions n’est pas configurable dans l’UI.
Exécutez Test Connection avant d’enregistrer
La fonctionnalité « Tester la connexion » (introduite en mars 2025) valide la connectivité, les informations d’identification, les LIF de données, le rappel FPolicy et le RBAC par fonctionnalité avant que vous ne créiez le collecteur, afin que vous puissiez corriger vous-même les problèmes de réseau et d’autorisations. Sur la page d’ajout/modification du collecteur, saisissez les détails et cliquez sur Tester la connexion.
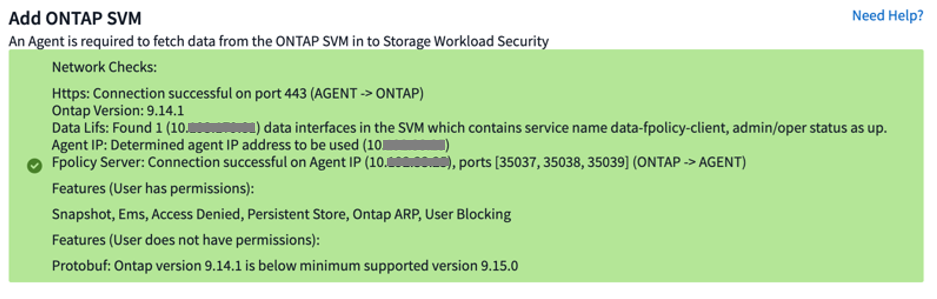
Exemple de résultat de test de connexion réussi.
Exécutez-le via l'adresse IP de gestion du cluster + le nom de la SVM avec les informations d'identification du cluster pour une couverture complète.
| Vérifier | Ce que cela confirme | En cas d'échec |
|---|---|---|
Https |
L'agent peut accéder à la gestion ONTAP via le port TCP 443. |
Vérifiez l’adresse IP/le mode et le pare-feu 443. |
Version ONTAP |
Les identifiants fonctionnent ; éligibilité à la version et aux fonctionnalités. |
Vérifiez les identifiants/RBAC et la version d'ONTAP. |
LIFs de données |
Une LIF de données utilisable existe avec data-fpolicy-client (9.8+), active. |
Ajoutez data-fpolicy-client à la stratégie de service (voir Service policy). |
IP de l'agent |
L'agent possède une adresse locale active appartenant à la même famille IPv4 ou IPv6 que les LIF de données SVM. Cela ne prouve pas le routage. |
Assurez-vous que l'Agent dispose d'une adresse locale éligible. Si le serveur Fpolicy échoue ultérieurement, vérifiez le routage depuis chaque LIF de données SVM vers l'Agent. |
Serveur Fpolicy |
ONTAP peut rappeler l’agent et finaliser la négociation FPolicy sur les ports actifs. |
Ouvrez 35000–55000 vers l’Agent ; vérifiez un SVM-un collecteur. |
Caractéristiques |
Éligibilité RBAC par fonctionnalité et version ONTAP (mode cluster uniquement). |
Accordez les privilèges manquants (voir Permissions). |
Important* : Limitations : Le test de connexion ne teste qu’un sous-ensemble des ports 35000 à 55000 (laissez la plage réservée complète ouverte). Le résultat de l’adresse IP de l’agent sélectionne une adresse locale active appartenant à la même famille IPv4 ou IPv6 que les LIF de données ; il ne teste pas le routage de chaque LIF de données vers l’agent. Le test de connexion ne génère ni ne valide non plus le flux réel des événements de fichiers. Les contrôles de fonctionnalités/RBAC ne s’exécutent pas en mode SVM, car le compte SVM ne dispose pas de l’autorisation requise, et le test de connexion n’est pas disponible pour les collecteurs User Directory.
Une fois les quatre vérifications réseau réussies, examinez les résultats des fonctionnalités pour chaque fonctionnalité que vous prévoyez d'utiliser, puis enregistrez le collecteur.
Important : le succès du test de connexion repose sur les quatre vérifications réseau. Les résultats des fonctionnalités sont fournis à titre informatif, donc un succès ne signifie pas que chaque fonctionnalité optionnelle dispose du RBAC requis. Corrigez les échecs des vérifications de fonctionnalités avant d’activer ces fonctionnalités.
Si la vérification Data Lifs échoue
Ne vérifiez pas manuellement la LIF de données avant Test Connection. Si le résultat des Data LIFs échoue, utilisez les commandes suivantes pour corriger la service policy. À partir de ONTAP 9.8 et versions ultérieures, au moins une LIF de données SVM opérationnelle doit inclure data-fpolicy-client avec data-nfs et/ou data-cifs :
net int service-policy create -policy only_data_fpolicy -vserver <svm> \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Vérifiez le LIF :
network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
Sur ONTAP antérieur à 9.8, il n'est pas nécessaire de définir data-fpolicy-client ; une LIF avec role data (up) transportant NFS et/ou CIFS est suffisante.
Configuration des fonctionnalités
Vérification multi-administrateurs (MAV)
Si MAV est activé, il peut bloquer les commandes que Workload Security utilise pour les instantanés et le blocage des utilisateurs. Ajoutez des exclusions :
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule delete -operation set # allow user blocking
Blocage de l'accès utilisateur (SMB et NFS)
-
L'accès nécessite des identifiants au niveau du cluster (SMB bloque l'utilisateur ; NFS bloque l'adresse IP de l'hôte). Avec le rôle cluster-admin, aucune autorisation supplémentaire n'est nécessaire — il suffit de vous assurer que SSH (port 22) est disponible pour l'administration du cluster.
-
Avec un utilisateur personnalisé (csuser), accordez les privilèges au niveau du cluster ci-dessous, assurez-vous que l'utilisateur peut se connecter en SSH, puis redémarrez les collecteurs ONTAP et User Directory.
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
Magasin persistant
Pris en charge à partir d'ONTAP 9.14.1. Activez-la en cochant la case sur la page d'ajout/modification et indiquez un nom de volume (obligatoire). Le comportement varie selon la version :
-
ONTAP 9.14.1 : créez vous-même le volume (16 Go recommandés) et saisissez son nom.
-
ONTAP 9.15.1 : le collecteur crée automatiquement un volume de 16 Go en utilisant le nom que vous fournissez.
Nécessite vserver fpolicy : all plus job show : readonly (voir Feature-specific permissions).
Mode Protobuf
Lorsqu'elle est activée dans la configuration avancée, Workload Security configure le moteur FPolicy en mode protobuf. Pris en charge à partir de ONTAP 9.15. Nécessite vserver fpolicy: all. Consultez la documentation ONTAP pour plus de détails.
Configuration recommandée pour MetroCluster
-
Configurez deux collecteurs : un pour la SVM source et un pour la SVM de destination.
-
Connectez les deux via l'adresse IP du cluster.
-
À tout moment, le collecteur du SVM actif affiche En cours d'exécution et celui du SVM en veille Arrêté.
-
Lors du basculement, les états s'inversent ; prévoyez jusqu'à deux minutes pour la transition.
Remarque : Un collecteur MetroCluster arrêté du côté veille est attendu et ne constitue pas une erreur. N’investiguez que si le côté actif n’est pas en cours d’exécution.
Mettre en pause et reprendre un collecteur
Les fonctions Pause et Reprise s'appliquent à un collecteur de données, et non à un Agent. Vous pouvez les exécuter depuis l'interface utilisateur (Collectors > le collecteur > menu Options) ou via l'API.
La mise en pause d'un collecteur en cours d'exécution supprime la configuration FPolicy de ONTAP. Pendant la pause, aucun événement ne circule et aucune donnée n'est envoyée dans un sens ou dans l'autre.
-
Les nouveaux volumes créés pendant la pause ne sont pris en compte que lorsque vous reprenez.
-
La purge des instantanés ne s'exécute pas sur un collecteur en pause.
-
Les événements EMS (tels que ONTAP ARP) ne sont pas traités pendant la pause — des événements de falsification de fichiers peuvent être manqués.
-
Les courriels de notification sanitaire ne sont pas envoyés pour un collecteur en pause.
-
Les actions manuelles ou automatiques (snapshot, blocage d'utilisateur) ne sont pas prises en charge pendant la pause.
-
Un collecteur en pause reste en pause lors des mises à niveau de l’agent/du collecteur et des redémarrages/redémarrages de l’agent.
-
Un collecteur en état d'erreur ne peut pas être mis en pause ; la pause n'est activée que depuis l'état « En cours d'exécution ».
-
Si l'agent est déconnecté, le collecteur passe à l'état Stopped et la fonction Pause est désactivée.
Quand utiliser Pause
-
Utilisez la fonction Pause pour les opérations de maintenance prolongées côté ONTAP, telles qu'une mise à niveau planifiée d'ONTAP ou une interruption de service SVM, afin que la configuration FPolicy soit supprimée proprement pendant que le stockage est indisponible.
-
Reprenez dès que la maintenance est terminée. L’activité qui se produit pendant qu’un collecteur est en pause n’est pas collectée.
-
N’utilisez pas la fonction Pause pour contrôler la mise à niveau d’un Agent ou d’un collecteur. Épinglez et désépinglez plutôt l’Agent (voir Deploy Workload Security Agents).
Remarque : Il est impossible de suspendre un collecteur lorsque des utilisateurs sont restreints (bloqués). Veuillez d’abord rétablir l’accès des utilisateurs.
Migrer un collecteur vers un autre agent
Vous pouvez déplacer un collecteur entre les agents pour équilibrer la charge.
-
L'agent source doit être connecté ; le collecteur doit être en cours d'exécution.
-
Pris en charge pour les collecteurs de données et d'annuaires d'utilisateurs ; non pris en charge pour les locataires gérés manuellement.
-
Modifiez le collecteur, choisissez un agent de destination et cliquez sur Enregistrer le collecteur. Les modifications de configuration effectuées sur la page de modification sont conservées après une migration réussie.
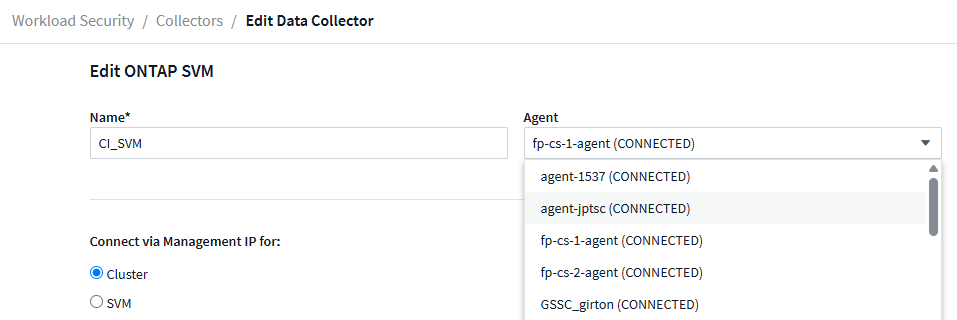
Sélectionnez un autre agent pour migrer le collecteur.
Meilleures pratiques pour les collecteurs de données
-
Exécutez Test Connection avant d'enregistrer un collecteur et corrigez chaque vérification ayant échoué. La plupart des erreurs de collecteur sont des prérequis non satisfaits que Test Connection détecte.
-
Connectez-vous via l'adresse IP de gestion du cluster avec le nom de la SVM et les informations d'identification du cluster. Le mode SVM ne peut pas exécuter les vérifications de fonctionnalité et de RBAC.
-
Configurez un collecteur par SVM, dans un seul environnement Workload Security. Un second collecteur remplace la destination FPolicy du premier.
-
Configurez un collecteur d'annuaire d'utilisateurs pour chaque domaine dont les utilisateurs accèdent aux SVM surveillés, avant ou en même temps que le premier collecteur SVM ONTAP, afin que l'activité affiche les noms d'utilisateur au lieu des SID.
-
Saisissez les noms complets des partages et des volumes, sans guillemets. Pour les longues listes, filtrez par volume plutôt que par partage.
-
Activez la surveillance de l'accès aux dossiers uniquement lorsque vous avez besoin d'événements généraux d'accès aux dossiers, car cela augmente le volume d'événements.
-
Veillez à ce que l’agent d’hébergement reste dans les limites de sa capacité — au maximum 50 collecteurs, avec un plafond de 20 000 événements par seconde — et utilisez le vérificateur de taux d’événements pour dimensionner en fonction du taux d’événements de pointe.
-
Pour MetroCluster, configurez un collecteur pour la SVM source et un pour la SVM de destination, tous deux connectés par l'adresse IP du cluster.
-
N’utilisez la fonction Pause que pour les opérations de maintenance prolongées côté ONTAP. Pour contrôler le moment des mises à niveau, épinglez et désépinglez l’Agent (voir Deploy Workload Security Agents).
-
Pour des performances optimales de FPolicy, placez l'Agent à proximité du réseau de stockage et minimisez la latence du réseau.
Si le collecteur signale une erreur après l'enregistrement
Le test de connexion vérifie la connectivité lors de la configuration, les informations d'identification, les LIF de données, la connectivité de rappel sur les ports alloués, la vérification du serveur CIFS lorsque SMB est sélectionné, et l'accès aux fonctionnalités en mode Cluster. Ne répétez pas ces vérifications manuellement après un test réussi.
Si le collecteur passe ultérieurement à l’état Erreur ou Dégradé, ouvrez État > Plus de détails et suivez la procédure de dépannage du collecteur de données ONTAP SVM. Les conditions d’exécution telles que les collecteurs en double, la surcharge du taux d’événements, les collecteurs en pause, le placement du stockage persistant, les transitions MetroCluster, l’absence d’activité et la résolution d’identité ne sont pas prises en compte dans le workflow Test Connection avant l’enregistrement.
Après avoir terminé
-
Sur la page Collecteurs de données installés, utilisez le menu des options pour modifier ou redémarrer un collecteur.
-
Vérifiez que le collecteur atteint l’état Running et que des événements apparaissent dans Workload Security > Activity Forensics après de réelles E/S client.
-
Vérifiez que les noms d'utilisateur sont résolus (et non les SID) ; sinon, vérifiez le User Directory Collector.