


Configuration d'un collecteur de serveur d'annuaire LDAP

 Suggérer des modifications

 PDF

Workload Security utilise les données d'annuaire pour résoudre les identités lors des accès aux fichiers. Les collecteurs d'annuaire utilisateur ne proposent pas de fonction de test de connexion.
Configurez le collecteur d'annuaire utilisateur avant le collecteur de données ONTAP SVM
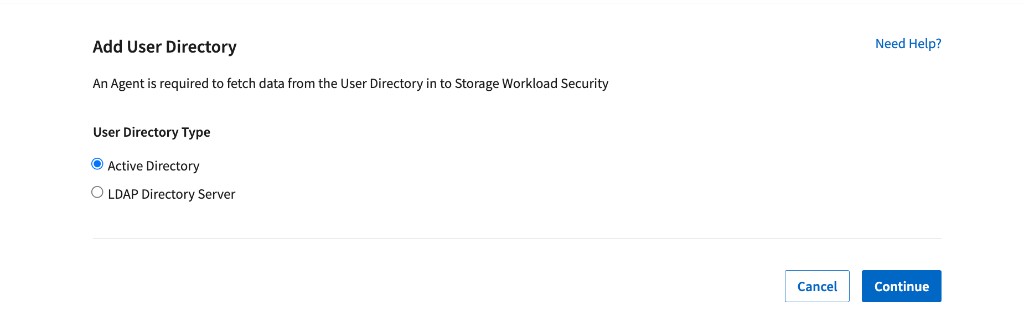
| Sélectionnez | Utilisez-le lorsque |
|---|---|
Active Directory |
Les utilisateurs sont stockés dans Active Directory et l’activité surveillée est SMB ; ou les utilisateurs Unix sont stockés dans Active Directory avec des valeurs uidNumber et effectuent une activité NFS. |
Serveur d'annuaire LDAP |
Les utilisateurs Unix sont principalement stockés dans un annuaire LDAP et l'activité surveillée est NFS. |
Les deux |
Les identités sont réparties entre Active Directory et LDAP. Ajoutez un collecteur pour chaque annuaire faisant autorité afin que toutes les identités surveillées puissent être résolues. |
Cette page concerne le serveur d'annuaire LDAP Utilisez ce collecteur pour les identités Unix gérées dans LDAP et utilisées pour l'accès NFS. |
Avant de commencer
-
Connectez-vous en tant qu'administrateur ou propriétaire du compte Data Infrastructure Insights.
-
Déployez et connectez un agent Workload Security pouvant accéder au serveur d'annuaire.
-
Collectez l'adresse IP ou le FQDN du serveur d'annuaire LDAP, la base de recherche, le Bind DN et le mot de passe de Bind.
-
Autorisez l'agent à accéder au service d'annuaire. Les ports généralement utilisés sont 389 pour LDAP ou StartTLS et 636 pour LDAPS ; utilisez le port configuré sur votre serveur.
-
Utilisez un compte Bind DN capable de rechercher dans l'étendue de répertoire requise et de lire chaque attribut mappé dans le collecteur.
Ajouter le collecteur de serveur d'annuaire LDAP
1. Accédez à Workload Security > Collectors > User Directory Collectors et sélectionnez + User Directory Collector.
2. Sélectionnez Serveur d'annuaire LDAP et sélectionnez Continuer.
3. Remplissez les champs de connexion et les mappages d'attributs décrits ci-dessous.
4. Consultez la configuration avancée si les comptes de service utilisent des classes d'objets qui ne sont pas incluses dans la recherche par défaut.
5. Validez la configuration avec ldapsearch ou un navigateur LDAP, puis sélectionnez Enregistrer le collecteur.
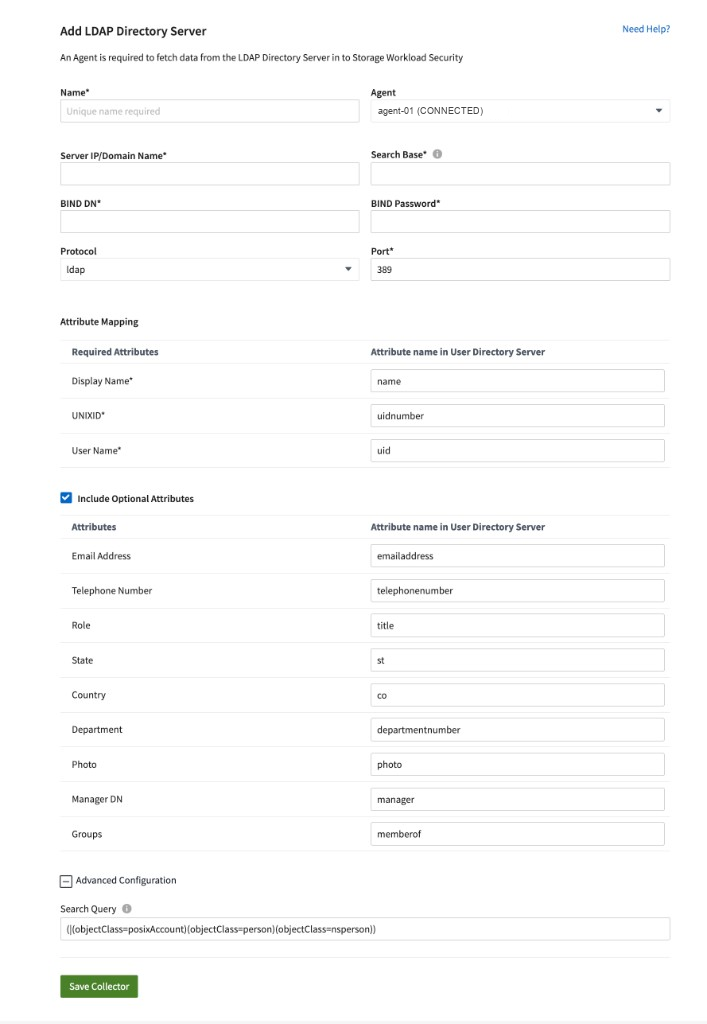
Champs du collecteur du serveur d'annuaire LDAP et mappages d'attributs par défaut.
Champs de connexion
| Champ | Exigence | Que faut-il saisir |
|---|---|---|
Nom* |
Obligatoire |
Un nom de collecteur unique. |
Agent |
Obligatoire |
Un agent connecté capable d'accéder à ce serveur LDAP. |
Adresse IP du serveur/Nom de domaine* |
Obligatoire |
L'adresse IP ou le nom de domaine complet (FQDN) du serveur LDAP. |
Base de recherche* |
Obligatoire |
Le DN de base contenant les utilisateurs à importer, par exemple cn=accounts,dc=example,dc=com. Utilisez un DN OU/CN plus précis uniquement si la recherche doit être limitée à cette sous-arborescence. |
DN de liaison* |
Obligatoire |
Le DN complet d'un compte autorisé à effectuer des recherches dans la base, tel que uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com. |
Mot de passe de liaison* |
Obligatoire |
Le mot de passe du compte Bind DN. |
Protocole |
Par défaut |
LDAP, LDAPS ou LDAP avec StartTLS. Sélectionnez le protocole utilisé par votre serveur. |
Port* |
Obligatoire |
Le port numérique du répertoire : généralement 389 ou 636. |
Mappages d'attributs obligatoires
Les champs marqués d'un astérisque doivent avoir des correspondances valides. Conservez les valeurs par défaut, sauf si votre schéma LDAP utilise des noms d'attributs différents.
| Champ Workload Security | Attribut LDAP par défaut | Objectif |
|---|---|---|
Nom d'affichage* |
nom |
Nom affiché dans Workload Security |
UNIXID* |
numéro d'identifiant utilisateur |
Résout les identifiants d'utilisateur Unix numériques dans l'activité NFS |
Nom d'utilisateur* |
uid |
Nom d'utilisateur ou nom de compte Unix |
Mappages d'attributs optionnels
Sélectionnez « Inclure les attributs facultatifs » uniquement pour les données de profil que vous souhaitez importer. Chaque mappage doit correspondre au schéma LDAP réel, y compris les cas où le serveur le considère comme significatif.
| Valeur du profil | Attribut LDAP par défaut |
|---|---|
Adresse email |
adresse e-mail |
Numéro de téléphone |
numéro de téléphone |
Rôle |
titre |
État |
st |
Pays |
co |
Département |
numéro de département |
Photo |
photo |
Gestionnaire DN |
directeur |
Groupes |
membre de |
Configuration avancée : incluez les comptes dont vous avez besoin
La requête de recherche détermine les objets LDAP importés. La requête par défaut inclut les classes d'objets Unix et person courantes :
(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson)) |
Les comptes d'ordinateur, les comptes de périphérique, les identités d'application ou les comptes de service qui utilisent un autre objectClass restent non résolus. Examinez l'objet dans un navigateur LDAP ou avec ldapsearch, puis étendez la requête uniquement aux types d'objets requis. Par exemple :
(objectClass=posixAccount) + (objectClass=person) + (objectClass=nsperson) + (objectClass=device) + (objectClass=applicationProcess) + (objectClass=applicationEntity)) |
Votre schéma LDAP fait foi. Les classes d'objets et les noms d'attributs varient selon l'implémentation de l'annuaire. Vérifiez le schéma réel de l'objet et assurez-vous que les correspondances obligatoires sont renseignées avant d'enregistrer. N'élargissez pas la requête plus que nécessaire. |
Valider la configuration
Le test de connexion n'est pas disponible pour les collecteurs d'annuaire utilisateur. Validez l'accès réseau, les informations d'identification de liaison, la portée de la recherche, les résultats de la requête et les attributs mappés à partir d'un hôte disposant d'un accès équivalent avant d'enregistrer le collecteur. |
Utilisez ldapsearch
Effectuez une recherche ciblée en utilisant le DN de liaison prévu. Remplacez les exemples par les valeurs de votre annuaire et ajoutez la requête de recherche du collecteur comme filtre LDAP.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ldap.example.com:389 -D "uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com" -W -b "cn=accounts,dc=example,dc=com" '(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson))' name uidNumber uid |
-
La liaison réussit avec le compte et le mot de passe exacts que le collecteur utilisera.
-
La recherche renvoie le compte humain, informatique ou de service attendu.
-
Chaque attribut mappé obligatoire existe et possède une valeur sur l'objet retourné.
-
L'agent possède la même résolution DNS et le même chemin réseau vers le serveur d'annuaire.
Après avoir enregistré
-
La synchronisation LDAP démarre lorsque le collecteur démarre ou redémarre.
-
La synchronisation d'un annuaire contenant environ 300 000 utilisateurs peut prendre environ 15 minutes.
-
Les données utilisateur sont automatiquement actualisées toutes les 12 heures.
-
Si le répertoire devient indisponible, les informations des utilisateurs précédemment récupérées sont conservées, mais les utilisateurs nouveaux ou modifiés ne peuvent pas être récupérés tant que la connectivité n'est pas rétablie.
-
Les données utilisateur sont conservées pendant 13 mois sans actualisation. Les données de l'annuaire utilisateur ne peuvent pas être supprimées indépendamment du locataire.
Dépannage
| Message ou symptôme | Que vérifier |
|---|---|
Informations d'identification non valides fournies pour le serveur LDAP. |
Vérifiez le Bind DN et le mot de passe. Assurez-vous également que le compte peut effectuer des recherches dans la Search Base configurée. |
Impossible de récupérer l'objet correspondant à DN=… fourni comme base de recherche. |
Corrigez la base de recherche. Utilisez le domaine, le DN, l'OU ou toute autre étendue prise en charge exacte. |
Échec de l'établissement de la connexion LDAP. |
Vérifiez l'adresse IP/le nom de domaine complet (FQDN) du serveur LDAP, la résolution DNS, le protocole, le port et le chemin du pare-feu depuis l'agent. |
Impossible de récupérer les utilisateurs LDAP… la connexion est nulle. |
Redémarrez le collecteur. Si le problème persiste, vérifiez la connectivité et la recherche avec ldapsearch depuis un emplacement réseau équivalent. |
Le collecteur est en train de RÉESSAYER ou signale AGENT008. |
Vérifiez l'adresse du serveur et la base de recherche, puis confirmez que l'Agent peut accéder au service d'annuaire. |
Un attribut utilisateur ou optionnel n'est pas affiché. |
Vérifiez que la requête de recherche inclut l'objet et que le nom de l'attribut mappé correspond au schéma du répertoire, en respectant la casse le cas échéant. Enregistrez pour redémarrer et resynchroniser. |
AcceptSecurityContext error, données 52e. |
Vérifiez les informations d'identification et la base de recherche. Dans Active Directory, le code 52e indique des informations d'identification invalides. |
ldap-port est de type STRING plutôt que NUMBER. |
Entrez une valeur de port numérique, telle que 389 ou 636. |