


Configurer un SIEM Splunk dans NetApp Ransomware Resilience

 Suggérer des modifications

 PDF

NetApp Ransomware Resilience offre une prise en charge native de la gestion des informations et des événements de sécurité (SIEM) avec Splunk Cloud et Splunk Enterprise. En connectant Ransomware Resilience à un SIEM Splunk, vous pouvez automatiquement envoyer des données d’événements pour l’analyse et la détection des menaces afin de simplifier la protection contre les ransomwares et la gestion des événements.
Configurer Splunk Cloud et Splunk Enterprise pour la détection des menaces
Vous devez effectuer les configurations dans Splunk Cloud ou Splunk Enterprise avant d'authentifier le système SIEM dans Ransomware Resilience.
Ransomware Resilience prend en charge la détection des menaces avec Splunk Cloud et Splunk Enterprise. Avant d'activer la connexion Splunk dans Ransomware Resilience, vous devez :
-
Activez un collecteur d'événements HTTP dans Splunk Cloud ou Enterprise pour recevoir les données d'événements via HTTP ou HTTPS depuis la Console.
-
Créez un jeton de collecteur d'événements dans Splunk Cloud ou Enterprise.
-
Pour Splunk Enterprise, si vous choisissez Distribution via la NetApp Console, autorisez le trafic Internet public entrant afin que NetApp Ransomware Resilience puisse transmettre les événements au collecteur d'événements HTTP. Si vous choisissez Distribution via l'agent de la Console, l'agent de la Console doit pouvoir accéder au collecteur d'événements HTTP.
-
Dans Splunk Cloud ou Enterprise, sélectionnez Paramètres > Entrées de données.
-
Sélectionnez Collecteur d’événements HTTP > Paramètres globaux.
-
Sur le bouton bascule Tous les jetons, sélectionnez Activé.
-
Pour que le collecteur d'événements écoute et communique via HTTPS plutôt que HTTP, sélectionnez Activer SSL.
-
Saisissez un port dans le champ Numéro de port HTTP pour le collecteur d'événements HTTP. Conservez le numéro de port pour le processus d'authentification.
-
Dans Splunk Cloud ou Enterprise, sélectionnez Paramètres > Ajouter des données.
-
Sélectionnez Moniteur > Collecteur d'événements HTTP.
-
Saisissez un Nom pour le jeton, puis sélectionnez Suivant.
-
Sélectionnez un Index par défaut où les événements seront poussés, puis sélectionnez Réviser.
-
Vérifiez que tous les paramètres du point de terminaison sont corrects. Sélectionnez le bouton Retour pour apporter des modifications, sinon sélectionnez Soumettre.
-
Copiez le jeton et collez-le dans un autre document pour le préparer pour l’étape d’authentification.
Authentifiez Splunk avec NetApp Ransomware Resilience
-
Dans NetApp Ransomware Resilience, sélectionnez Paramètres dans la barre latérale.
-
Dans la page Paramètres, sélectionnez Connecter dans la mosaïque de connexion SIEM.
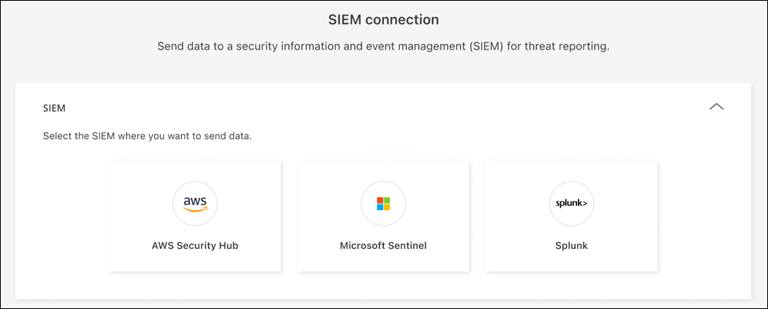
-
Choisissez Splunk comme fournisseur SIEM.
-
Consultez les sections Collecteur d'événements et Jeton pour confirmer que vous disposez des informations correctes.
-
Développez la section Authentification.
-
Sélectionnez le protocole pour le collecteur d'événements HTTP. Il est recommandé d'utiliser HTTPS, mais si SSL n'est pas activé pour le collecteur d'événements HTTP, sélectionnez HTTP.
-
Saisissez l'Host et le Port de l'instance Splunk qui exécute le collecteur d'événements HTTP. Le port doit correspondre à celui que vous avez saisi dans le processus du collecteur d'événements HTTP.
-
Saisissez le jeton du collecteur d'événements que vous avez créé dans Splunk.
-
-
Choisissez le "itinéraire de livraison d'événements". Pour livrer les événements SIEM à votre point de terminaison SIEM, sélectionnez Deliver via NetApp Console. Pour acheminer les événements via l’agent Console déjà présent sur votre réseau, sélectionnez Deliver via Console agent.
Si vous avez choisi Deliver via Console agent, sélectionnez l'agent de console à utiliser dans le menu déroulant.
-
Sélectionnez Connect pour commencer l'envoi des données SIEM.