


Preparati a distribuire NetApp Console in modalità limitata

 Suggerisci modifiche

 PDF

Preparare l'ambiente prima di distribuire NetApp Console in modalità limitata. È necessario esaminare i requisiti dell'host, preparare la rete, impostare le autorizzazioni e altro ancora.
Passaggio 1: comprendere come funziona la modalità con restrizioni
Prima di iniziare, è necessario comprendere il funzionamento della NetApp Console in modalità limitata.
Utilizzare l'interfaccia basata su browser disponibile localmente dall'agente NetApp Console installato. Non è possibile accedere alla NetApp Console dalla console basata sul web fornita tramite l'applicazione SaaS.
Inoltre, non tutte le funzionalità della Console e i servizi dati NetApp sono disponibili.
Passaggio 2: Scegli un metodo di installazione in modalità limitata
In modalità limitata, puoi installare l'agente di Console nel cloud e accedere a NetApp Console tramite l'agente installato localmente. Puoi eseguire l'installazione tramite un cloud marketplace (solo AWS o Azure) oppure manualmente sul tuo host Linux in esecuzione su AWS, Azure o Google Cloud.
-
Dal Marketplace AWS
-
Da Azure Marketplace
-
Installazione manuale dell'agente Console sul tuo host Linux in esecuzione su AWS, Azure o Google Cloud

Se distribuisci in Google Cloud, devi installare manualmente l'agente Console su un host Linux dedicato.
Passaggio 3: Esamina i requisiti dell'host dell'agente Console
Quando si distribuisce l'agente Console da AWS o Azure Marketplace, l'immagine include i componenti software e del sistema operativo richiesti. Devi semplicemente scegliere un tipo di istanza che soddisfi i requisiti di CPU e RAM.
Se installi manualmente sul tuo host Linux, assicurati che l'host soddisfi i requisiti di sistema operativo, RAM e porte.
- Host dedicato
-
L'agente Console richiede un host dedicato. È supportata qualsiasi architettura che soddisfi i seguenti requisiti dimensionali:
-
CPU: 8 core o 8 vCPU
-
RAM: 32 GB
-
Spazio su disco: si consigliano 165 GB per l'host, con i seguenti requisiti di partizione:
-
/opt: Devono essere disponibili 120 GiB di spazioL'agente utilizza
/optper installare il/opt/application/netappdirectory e il suo contenuto. -
/var: Devono essere disponibili 40 GiB di spazioL'agente della Console richiede questo spazio in
/varperché Podman o Docker sono progettati per creare i container all'interno di questa directory. Nello specifico, creeranno i container nella/var/lib/containers/storagedirectory e/var/lib/dockerper Docker. I mount esterni o i collegamenti simbolici non funzionano per questo spazio.
-
-
- Tipo di istanza AWS EC2
-
Un tipo di istanza che soddisfa i requisiti di CPU e RAM. NetApp consiglia t3.2xlarge.
- Dimensioni della VM di Azure
-
Un tipo di istanza che soddisfa i requisiti di CPU e RAM. NetApp consiglia Standard_D8s_v3.
- Tipo di macchina Google Cloud
-
Un tipo di istanza che soddisfa i requisiti di CPU e RAM. NetApp consiglia n2-standard-8.
L'agente Console è supportato in Google Cloud su un'istanza VM con un sistema operativo che supporta "Funzionalità della VM schermata"
- Ipervisore
-
È richiesto un hypervisor bare metal o hosted certificato per eseguire un sistema operativo supportato.
- Requisiti del sistema operativo e del contenitore
-
L'agente Console è supportato con i seguenti sistemi operativi quando si utilizza la Console in modalità standard o in modalità limitata. Prima di installare l'agente è necessario uno strumento di orchestrazione dei container.
| Sistema operativo | Versioni del sistema operativo supportate | Versioni dell'agente supportate | Strumento contenitore richiesto | SELinux |
|---|---|---|---|---|
Red Hat Enterprise Linux |
9,6
|
4.0.0 o versione successiva con la console in modalità standard o modalità limitata |
Podman versione 5.4.0 con podman-compose 1.5.0. |
Supportato in modalità di applicazione o modalità permissiva |
da 9,1 a 9,4
|
3.9.50 o versione successiva con la Console in modalità standard o modalità limitata |
Podman versione 4.9.4 con podman-compose 1.5.0. |
Supportato in modalità di applicazione o modalità permissiva |
da 8,6 a 8,10
|
3.9.50 o versione successiva con la Console in modalità standard o modalità limitata |
Podman versione 4.6.1 o 4.9.4 con podman-compose 1.0.6. |
Supportato in modalità di applicazione o modalità permissiva |
Ubuntu |
24,04 LTS |
3.9.45 o versione successiva con la NetApp Console in modalità standard o in modalità limitata |
Docker Engine dalla versione 23.0.6 alla 28.0.0. |
Non supportato |
22,04 LTS |
3.9.50 o successivo |
Passaggio 4: Prepara Podman o Docker Engine per l'installazione manuale
Per le installazioni manuali, installa e configura Podman o Docker Engine seguendo le istruzioni in "argomento dell'installazione manuale".
Passaggio 5: prepara l'accesso di rete per la modalità limitata
Configura l'accesso alla rete in modo che l'agente della console possa gestire le risorse nel tuo cloud pubblico. Oltre a disporre di una rete virtuale e di una subnet per l'agente della console, è necessario assicurarsi che siano soddisfatti i seguenti requisiti.
- Connessioni alle reti di destinazione
-
Assicurarsi che l'agente della console disponga di una connessione di rete alle posizioni di archiviazione. Ad esempio, la VPC o la VNet in cui si prevede di distribuire Cloud Volumes ONTAP oppure il data center in cui risiedono i cluster ONTAP locali.
- Preparare la rete per l'accesso degli utenti alla NetApp Console
-
In modalità limitata, gli utenti accedono all'interfaccia locale della Console da un browser connesso alla VM dell'agente della Console. Quando gli utenti completano determinate azioni nella Console, il loro browser deve essere in grado di raggiungere gli endpoint elencati di seguito.
|
|
Gli agenti della console precedenti alla versione 4.0.0 supportano endpoint diversi. Se hai eseguito l'aggiornamento alla versione 4.0.0 o successiva, puoi rimuovere i vecchi endpoint dall'elenco degli endpoint consentiti. "Scopri di più sull'accesso alla rete richiesto per le versioni precedenti alla 4.0.0." |
| Punti finali | Scopo |
|---|---|
|
Per fornire funzionalità e servizi all'interno della NetApp Console. |
https://services.cloud.netapp.com |
|
Accesso a Internet in uscita per le operazioni quotidiane
L'agente Console ha bisogno di accesso a Internet outbound per gestire le risorse nel tuo cloud provider e utilizzare i servizi di NetApp Console. Consenti gli endpoint per il tuo ambiente e i servizi Console condivisi riportati di seguito.
ambienti AWS
Consenti a questi endpoint di servizio AWS di gestire le risorse AWS, incluso FSx for ONTAP.
| Punti finali | Scopo |
|---|---|
Servizi AWS (amazonaws.com):
|
Per gestire le risorse AWS. L'endpoint dipende dalla tua regione AWS. "Per i dettagli, fare riferimento alla documentazione AWS" |
Amazon FSx for NetApp ONTAP:
|
La console basata sul Web contatta questo endpoint per interagire con le API di Workload Factory per gestire e utilizzare i carichi di lavoro basati su FSx for ONTAP. |
Ambienti Azure
Consenti gli endpoint applicabili alla tua regione Azure: public, Government o China.
| Punti finali | Scopo |
|---|---|
|
Per gestire le risorse nelle aree pubbliche di Azure. |
|
Per gestire le risorse nelle aree di Azure Government. |
|
Per gestire le risorse nelle regioni di Azure Cina. |
- Indirizzo IP pubblico in Azure
-
Se si desidera utilizzare un indirizzo IP pubblico con la macchina virtuale dell'agente Console in Azure, l'indirizzo IP deve utilizzare uno SKU di base per garantire che la Console utilizzi questo indirizzo IP pubblico.
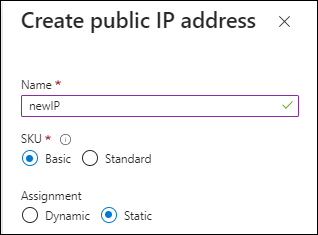
Se invece si utilizza un indirizzo IP SKU standard, la Console utilizza l'indirizzo IP privato dell'agente della Console, anziché l'IP pubblico. Se il computer che stai utilizzando per accedere alla Console non ha accesso a quell'indirizzo IP privato, le azioni dalla Console non riusciranno.
Ambienti Google Cloud
Consenti a questi endpoint API di Google Cloud di gestire le risorse nel tuo progetto.
| Punti finali | Scopo |
|---|---|
|
Per gestire le risorse in Google Cloud. |
NetApp Console endpoint
Consenti gli endpoint condivisi per il supporto di NetApp, le funzionalità di Console e la distribuzione e gli aggiornamenti dell'agente di Console.
| Punti finali | Scopo |
|---|---|
Per ottenere informazioni sulle licenze e per inviare messaggi AutoSupport a NetApp Support. |
|
Per aggiornare le credenziali del sito di supporto NetApp (NSS) o per aggiungere nuove credenziali NSS alla NetApp Console. |
|
Per ottenere informazioni sulle licenze e per inviare messaggi AutoSupport a NetApp Support, nonché per ricevere aggiornamenti software per Cloud Volumes ONTAP. |
|
|
Per fornire funzionalità e servizi all'interno della NetApp Console. |
Per le regioni non governative, usa i seguenti endpoint: Per le regioni governative, usa invece il seguente endpoint: |
Per ottenere le immagini necessarie per la distribuzione e l'aggiornamento dell'agente Console. |
- Server proxy
-
NetApp supporta sia configurazioni proxy esplicite che trasparenti. Se si utilizza un proxy trasparente, è necessario fornire solo il certificato per il server proxy. Se si utilizza un proxy esplicito, saranno necessari anche l'indirizzo IP e le credenziali.
-
indirizzo IP
-
Credenziali
-
Certificato HTTPS
-
- porti
-
Non c'è traffico in entrata verso l'agente della Console, a meno che non venga avviato dall'utente o utilizzato come proxy per inviare AutoSupport messaggi da Cloud Volumes ONTAP al supporto NetApp.
-
HTTP (80) e HTTPS (443) forniscono l'accesso all'interfaccia utente locale, che utilizzerai in rare circostanze.
-
SSH (22) è necessario solo se è necessario connettersi all'host per la risoluzione dei problemi.
-
Le connessioni in ingresso sulla porta 3128 sono necessarie se si distribuiscono sistemi Cloud Volumes ONTAP in una subnet in cui non è disponibile una connessione Internet in uscita.
Se i sistemi Cloud Volumes ONTAP non dispongono di una connessione Internet in uscita per inviare messaggi AutoSupport , la Console configura automaticamente tali sistemi per utilizzare un server proxy incluso nell'agente della Console. L'unico requisito è assicurarsi che il gruppo di sicurezza dell'agente Console consenta connessioni in entrata sulla porta 3128. Sarà necessario aprire questa porta dopo aver distribuito l'agente Console.
-
- Abilita NTP
-
Se si intende utilizzare NetApp Data Classification per analizzare le fonti di dati aziendali, è necessario abilitare un servizio Network Time Protocol (NTP) sia sull'agente della Console che sul sistema NetApp Data Classification, in modo che l'ora sia sincronizzata tra i sistemi. "Scopri di più su NetApp Data Classification"
Passaggio 6: Prepara le autorizzazioni del cloud provider
L'agente Console richiede le autorizzazioni del provider cloud per distribuire Cloud Volumes ONTAP in una rete virtuale e per utilizzare i servizi dati NetApp . È necessario impostare le autorizzazioni nel provider cloud e quindi associare tali autorizzazioni all'agente Console.
Per visualizzare i passaggi richiesti, seleziona l'opzione di autenticazione da utilizzare per il tuo provider cloud.
Utilizzare un ruolo IAM per fornire autorizzazioni all'agente della console.
Se stai creando l'agente della console da AWS Marketplace, ti verrà chiesto di selezionare quel ruolo IAM quando avvii l'istanza EC2.
Se si installa manualmente l'agente Console sul proprio host Linux, associare il ruolo all'istanza EC2.
-
Accedi alla console AWS e vai al servizio IAM.
-
Crea una policy:
-
Selezionare Criteri > Crea criterio.
-
Seleziona JSON e copia e incolla il contenuto del"Criterio IAM per l'agente della console" .
-
Completare i passaggi rimanenti per creare la policy.
-
-
Crea un ruolo IAM:
-
Selezionare Ruoli > Crea ruolo.
-
Selezionare Servizio AWS > EC2.
-
Aggiungi autorizzazioni allegando la policy appena creata.
-
Completa i passaggi rimanenti per creare il ruolo.
-
Ora disponi di un ruolo IAM per l'istanza EC2 dell'agente Console.
Imposta le autorizzazioni e una chiave di accesso per un utente IAM. Dopo aver installato l'agente della Console e configurato la Console, sarà necessario fornire alla Console la chiave di accesso AWS.
-
Accedi alla console AWS e vai al servizio IAM.
-
Crea una policy:
-
Selezionare Criteri > Crea criterio.
-
Seleziona JSON e copia e incolla il contenuto del"Criterio IAM per l'agente della console" .
-
Completare i passaggi rimanenti per creare la policy.
A seconda dei servizi dati NetApp che intendi utilizzare, potrebbe essere necessario creare una seconda policy.
Per le regioni standard, le autorizzazioni sono distribuite su due policy. Sono necessarie due policy a causa del limite massimo di dimensione dei caratteri per le policy gestite in AWS. "Scopri di più sui criteri IAM per l'agente della console" .
-
-
Associare i criteri a un utente IAM.
-
Assicurarsi che l'utente disponga di una chiave di accesso che è possibile aggiungere alla NetApp Console dopo aver installato l'agente della console.
Creare un ruolo personalizzato di Azure con le autorizzazioni richieste. Assegnerai questo ruolo alla VM dell'agente Console.
Tieni presente che puoi creare un ruolo personalizzato di Azure utilizzando il portale di Azure, Azure PowerShell, Azure CLI o l'API REST. I passaggi seguenti mostrano come creare il ruolo utilizzando Azure CLI. Se preferisci utilizzare un metodo diverso, consulta "Documentazione di Azure".
-
Se intendi installare manualmente il software sul tuo host, abilita un'identità gestita assegnata dal sistema sulla macchina virtuale, in modo da poter fornire le autorizzazioni di Azure richieste tramite un ruolo personalizzato.
-
Copia il contenuto del"autorizzazioni di ruolo personalizzate per l'agente della console" e salvarli in un file JSON.
-
Modificare il file JSON aggiungendo gli ID di sottoscrizione di Azure all'ambito assegnabile.
Dovresti aggiungere l'ID per ogni sottoscrizione di Azure che desideri utilizzare con NetApp Console.
Esempio
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Utilizzare il file JSON per creare un ruolo personalizzato in Azure.
I passaggi seguenti descrivono come creare il ruolo utilizzando Bash in Azure Cloud Shell.
-
Inizio "Azure Cloud Shell" e scegli l'ambiente Bash.
-
Carica il file JSON.
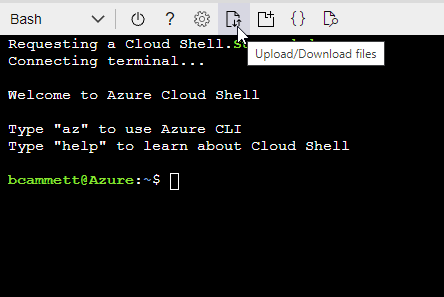
-
Utilizzare l'interfaccia della riga di comando di Azure per creare il ruolo personalizzato:
az role definition create --role-definition agent_Policy.json
-
Creare e configurare un'entità servizio in Microsoft Entra ID e ottenere le credenziali di Azure necessarie alla console. Dopo aver installato l'agente Console, è necessario fornire queste credenziali alla Console.
-
Assicurati di disporre delle autorizzazioni in Azure per creare un'applicazione Active Directory e per assegnare l'applicazione a un ruolo.
Per i dettagli, fare riferimento a "Documentazione di Microsoft Azure: autorizzazioni richieste"
-
Dal portale di Azure, aprire il servizio Microsoft Entra ID.
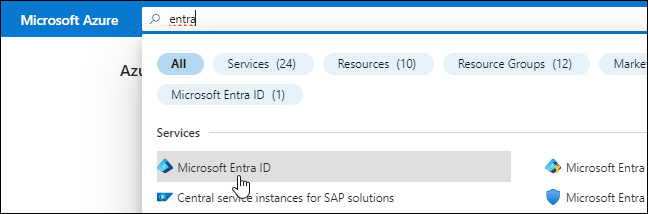
-
Nel menu, seleziona Registrazioni app.
-
Selezionare Nuova registrazione.
-
Specificare i dettagli sull'applicazione:
-
Nome: inserisci un nome per l'applicazione.
-
Tipo di account: seleziona un tipo di account (qualsiasi funzionerà con la NetApp Console).
-
URI di reindirizzamento: puoi lasciare vuoto questo campo.
-
-
Seleziona Registrati.
Hai creato l'applicazione AD e il servizio principale.
-
Crea un ruolo personalizzato:
Tieni presente che puoi creare un ruolo personalizzato di Azure tramite il portale di Azure, Azure PowerShell, Azure CLI o REST API. I passaggi seguenti mostrano come creare il ruolo utilizzando l'interfaccia della riga di comando di Azure. Se preferisci utilizzare un metodo diverso, fai riferimento a "Documentazione di Azure"
-
Copia il contenuto del"autorizzazioni di ruolo personalizzate per l'agente della console" e salvarli in un file JSON.
-
Modificare il file JSON aggiungendo gli ID di sottoscrizione di Azure all'ambito assegnabile.
È necessario aggiungere l'ID per ogni sottoscrizione di Azure da cui gli utenti creeranno i sistemi Cloud Volumes ONTAP .
Esempio
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Utilizzare il file JSON per creare un ruolo personalizzato in Azure.
I passaggi seguenti descrivono come creare il ruolo utilizzando Bash in Azure Cloud Shell.
-
Inizio "Azure Cloud Shell" e scegli l'ambiente Bash.
-
Carica il file JSON.
-
Utilizzare l'interfaccia della riga di comando di Azure per creare il ruolo personalizzato:
az role definition create --role-definition agent_Policy.jsonOra dovresti avere un ruolo personalizzato denominato Operatore Console che puoi assegnare alla macchina virtuale dell'agente Console.
-
-
-
Assegnare l'applicazione al ruolo:
-
Dal portale di Azure, aprire il servizio Sottoscrizioni.
-
Seleziona l'abbonamento.
-
Selezionare Controllo accessi (IAM) > Aggiungi > Aggiungi assegnazione ruolo.
-
Nella scheda Ruolo, seleziona il ruolo Operatore console e seleziona Avanti.
-
Nella scheda Membri, completa i seguenti passaggi:
-
Mantieni selezionato Utente, gruppo o entità servizio.
-
Seleziona Seleziona membri.
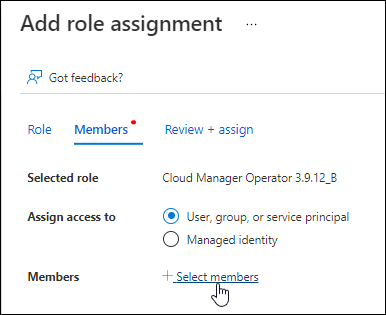
-
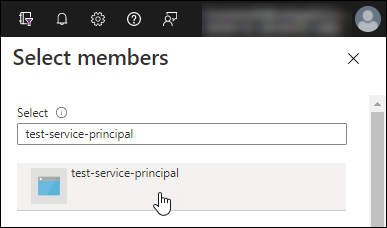
Cerca il nome dell'applicazione.
Ecco un esempio:
-
Selezionare l'applicazione e fare clic su Seleziona.
-
Selezionare Avanti.
-
-
Seleziona Revisiona + assegna.
L'entità servizio ora dispone delle autorizzazioni di Azure necessarie per distribuire l'agente della console.
Se si desidera distribuire Cloud Volumes ONTAP da più sottoscrizioni di Azure, è necessario associare l'entità servizio a ciascuna di tali sottoscrizioni. Nella NetApp Console, puoi selezionare l'abbonamento che desideri utilizzare durante la distribuzione Cloud Volumes ONTAP.
-
-
Nel servizio Microsoft Entra ID, seleziona Registrazioni app e seleziona l'applicazione.
-
Selezionare Autorizzazioni API > Aggiungi un'autorizzazione.
-
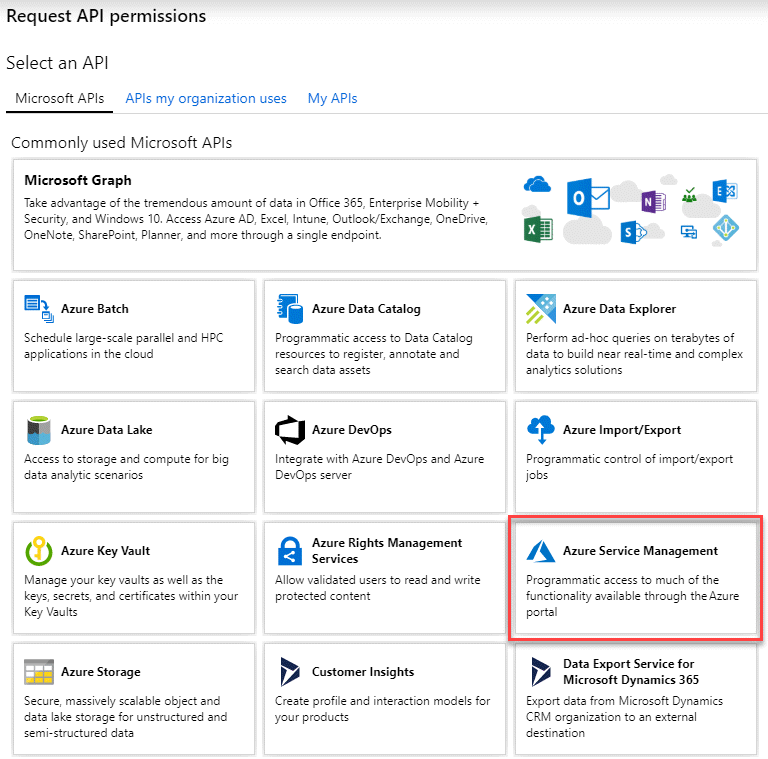
In API Microsoft, seleziona Azure Service Management.
-
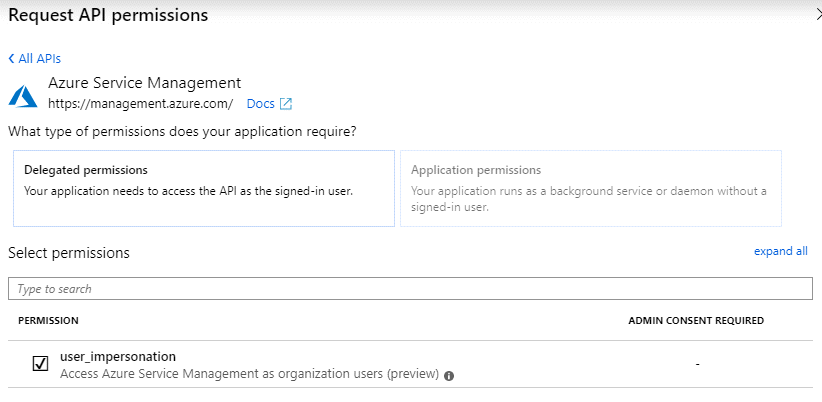
Selezionare Accedi ad Azure Service Management come utenti dell'organizzazione e quindi selezionare Aggiungi autorizzazioni.
-
Nel servizio Microsoft Entra ID, seleziona Registrazioni app e seleziona l'applicazione.
-
Copiare l'ID applicazione (client) e l'ID directory (tenant).
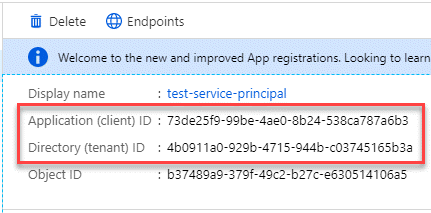
Quando si aggiunge l'account Azure alla console, è necessario fornire l'ID dell'applicazione (client) e l'ID della directory (tenant) per l'applicazione. La console utilizza gli ID per effettuare l'accesso in modo programmatico.
-
Aprire il servizio Microsoft Entra ID.
-
Seleziona Registrazioni app e seleziona la tua applicazione.
-
Selezionare Certificati e segreti > Nuovo segreto client.
-
Fornire una descrizione del segreto e una durata.
-
Selezionare Aggiungi.
-
Copia il valore del segreto client.
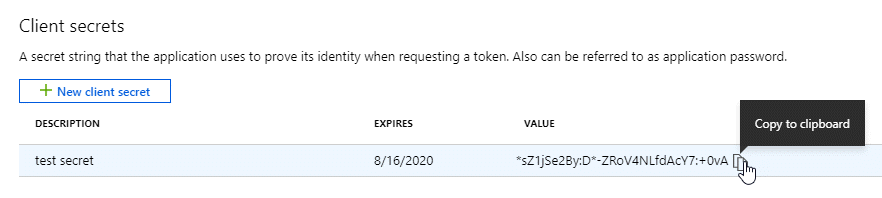
Il tuo service principal è ora configurato e dovresti aver copiato l'ID dell'applicazione (client), l'ID della directory (tenant) e il valore del segreto client. Quando si aggiunge un account Azure, è necessario immettere queste informazioni nella Console.
Crea un ruolo e applicalo a un account di servizio che utilizzerai per l'istanza della VM dell'agente Console.
-
Crea un ruolo personalizzato in Google Cloud:
-
Creare un file YAML che includa le autorizzazioni definite in"Criterio dell'agente della console per Google Cloud" .
-
Da Google Cloud, attiva Cloud Shell.
-
Carica il file YAML che include le autorizzazioni richieste per l'agente della console.
-
Crea un ruolo personalizzato utilizzando
gcloud iam roles createcomando.L'esempio seguente crea un ruolo denominato "agente" a livello di progetto:
gcloud iam roles create agent --project=myproject --file=agent.yaml -
-
Crea un account di servizio in Google Cloud:
-
Dal servizio IAM e amministrazione, seleziona Account di servizio > Crea account di servizio.
-
Inserisci i dettagli dell'account di servizio e seleziona Crea e continua.
-
Seleziona il ruolo che hai appena creato.
-
Completa i passaggi rimanenti per creare l'account di servizio.
-