


Configurazione del raccoglitore dati ONTAP SVM


 Suggerisci modifiche

 PDF

Il Data Collector SVM di ONTAP consente a Workload Security di monitorare l'attività di accesso a file e utenti sulle NetApp ONTAP storage virtual machines (SVM). Il collector si connette a ONTAP tramite HTTPS per configurare FPolicy; ONTAP si connette poi all'agente Workload Security per trasmettere in streaming gli eventi di accesso a file e utenti. Questa guida copre le versioni supportate, i prerequisiti, i metodi di connessione, le autorizzazioni, il pre-check Test Connection, i campi di configurazione, la configurazione specifica delle funzionalità e i problemi comuni con le relative soluzioni.
Consigliato: Per una configurazione più rapida e affidabile, connettiti tramite l'indirizzo IP di gestione del cluster + il nome SVM con le credenziali del cluster ed esegui Test Connessione prima di salvare. Questa singola best practice previene la maggior parte dei problemi di configurazione del collector.
Versioni e piattaforme supportate
| Elemento | Supporto |
|---|---|
ONTAP (minimo) |
ONTAP 9.2 e versioni successive. Per prestazioni ottimali, usa ONTAP successivo alla 9.13.1. |
PMI |
SMB 3.1 e versioni precedenti. |
NFS |
Fino a NFS 4.1 incluso (NFS 4.1 richiede ONTAP 9.15 o versioni successive). |
FlexGroup |
ONTAP 9.4 e versioni successive. |
FlexCache (NFS) |
ONTAP 9.7 e versioni successive. |
FlexCache (SMB) |
ONTAP 9.14.1 e versioni successive. |
ONTAP Select |
Supportato. |
Tipo/sottotipo SVM |
Solo SVM di dati (nessun volume infinito). Sottotipi supportati: default, sync_source, sync_destination. Le SVM di destinazione DP vengono escluse dall'audit per progettazione. |
policy di servizio data-fpolicy-client |
Obbligatorio da ONTAP 9.8 in poi (vedi Service policy). Nelle versioni precedenti non è necessario impostarlo. |
Versioni minime delle funzionalità |
Accesso negato: 9.13.0+ • Eventi Autonomous Ransomware Protection (ARP): 9.11.1+ • Archivio persistente: 9.14.1+ • Formato evento Protobuf: 9.15+ |
Important: La policy di servizio data-fpolicy-client è obbligatoria a partire da ONTAP 9.8. Nelle versioni precedenti non è necessario impostarla.
Prima di iniziare
-
Devi installare e connettere un agente prima di poter eseguire Test Connection o aggiungere un data collector. Vedi Deploy Workload Security Agents e Agent Requirements.
-
Configura un User Directory Collector per ogni dominio i cui utenti accedono all'SVM monitorato. Test Connection non è disponibile per i User Directory collector; senza uno, Activity Forensics mostra i SID invece dei nomi utente.
-
Riserva le porte di callback FPolicy necessarie verso l'Agent. Il test di connessione utilizza solo le porte attive allocate, non l'intero intervallo riservato. Assicurati inoltre che ogni LIF dati SVM possa instradare verso l'Agent; il risultato IP dell'Agent seleziona un indirizzo locale ma non testa il percorso.
-
Configura un solo collector, in un solo ambiente di Workload Security, per una SVM. Test Connection non rileva un collector duplicato in un altro ambiente.
Requisiti di rete
| Percorso | Porta(e) | Scopo |
|---|---|---|
Agente → ONTAP (IP di gestione del cluster o SVM) |
TCP 443 |
REST/ONTAPI su HTTPS per configurare FPolicy. |
ONTAP SVM data LIFs → Agente |
TCP 35000–55000 |
Eventi di accesso a file/utente FPolicy (ONTAP richiama l'agente). |
IP di gestione del cluster ONTAP → Agente |
TCP 35000–55000 |
Eventi EMS (ad esempio ARP), quando usi queste funzionalità. |
Agente → Gestione del cluster ONTAP |
SSH 22 |
Blocco utenti CIFS/SMB (credenziali del cluster). |
Non è necessario aprire l'intero intervallo 35000–55000. Ogni SVM utilizza fino a 4 porte (2 per protocollo abilitato — NFS e CIFS/SMB); riserva circa 200 porte per un Agent completamente carico (50 collector). Apri l'intervallo verso l'Agent, includendo qualsiasi firewall presente sull'host dell'Agent stesso.
Nota: Quando è attivo un firewall, definisci un'eccezione per le porte utilizzate dal collector. Quando l'Agent viene eseguito in AWS per monitorare una Cloud ONTAP SVM, l'Agent e lo storage devono trovarsi nella stessa VPC oppure deve esistere una rotta valida tra le VPC.
Scegli un metodo di connessione
Aggiungi un SVM utilizzando uno dei due metodi. Cluster IP + nome SVM è fortemente consigliato.
| Metodo | Credenziali | Cosa ottieni | Note |
|---|---|---|---|
IP di gestione del cluster + Nome SVM (consigliato) |
Cluster-admin, o csuser, o un utente AD con un ruolo equivalente a csrole |
Funzionalità completa, incluse la funzione Test Connection, i controlli RBAC e le funzionalità basate su EMS (ARP). |
Il nome SVM deve corrispondere esattamente a ONTAP (fa distinzione tra maiuscole e minuscole). |
IP di gestione SVM |
vsadmin, o csuser, o un utente AD con un ruolo equivalente a csrole |
Controllo principale. Test Connection non può eseguire controlli delle funzionalità/RBAC in modalità SVM (l'account SVM non ha l'autorizzazione per eseguirli). |
Usa un LIF di gestione SVM dedicato oppure imposta la policy del firewall del LIF dati su mgmt (vedi sotto). |
Errore comune: Quando ti connetti tramite IP SVM con vsadmin e il LIF ha un ruolo combinato di dati + e gestione, il ping funziona ma SSH no. Crea un LIF solo per la gestione SVM oppure imposta la policy del firewall del LIF dati su mgmt.
Se usi l'IP di gestione SVM
Si consiglia di utilizzare il nome SVM per l'IP di gestione del cluster +. Se devi usare la modalità SVM, completa questa configurazione prima di testare la connessione:
Imposta e sblocca la password vsadmin per l'accesso esterno:
security login password -username vsadmin -vserver ++<++svmname++>++

security login unlock -username vsadmin -vserver ++<++svmname++>++
Usa un LIF di gestione SVM dedicato. Se non è disponibile, imposta la policy del firewall del LIF dati su mgmt:
network interface modify -lif ++<++SVM++_++data++_++LIF++_++name++>++ -firewall-policy mgmt

Importante: La modalità SVM non può eseguire la funzionalità e i controlli RBAC. Usa l'indirizzo IP di gestione del cluster + nome SVM quando possibile.
Autorizzazioni (RBAC)
Test Connection viene eseguito con l'account ONTAP inserito nel modulo del collector. Prima di eseguirlo, usa le credenziali di cluster-admin oppure crea csuser/csrole con i privilegi richiesti indicati qui sotto. Senza questi privilegi, Test Connection non può convalidare o configurare FPolicy e le funzionalità selezionate.
Privilegi minimi per funzionalità
| Capacità | Privilegi richiesti | floor ONTAP |
|---|---|---|
FPolicy (obbligatorio per tutte le implementazioni) |
vserver fpolicy: all |
Qualsiasi supportato |
Collegamento amministratore |
ruolo DEFAULT: sola lettura (cluster) — soddisfa i controlli di lettura; fpolicy ha ancora bisogno di tutto |
— |
Istantanee |
snapshot del volume: tutti (ambito fino a cloudsecure_* dove possibile) |
Qualunque |
Monitoraggio basato su EMS |
catalogo eventi, filtro eventi, notifica eventi, destinazione notifica eventi, certificato di sicurezza: tutti |
Qualunque |
Accesso ONTAP negato |
Accesso REST + vserver fpolicy events |
9.13.0+ |
Eventi di Autonomous Ransomware Protection (ARP) |
sicurezza anti-ransomware volume + volume: sola lettura/tutto |
9.11.1+ |
Archivio persistente |
vserver fpolicy: all + job show: readonly (o all) |
9.14.1+ |
Formato evento Protobuf |
vserver fpolicy: all |
9.15+ |
Blocco dell'accesso utente (SMB e NFS) |
SSH (applicazione ssh + porta 22) + impostato: all, e vserver export-policy rule, vserver cifs session, vserver services access-check authentication translate, vserver name-mapping: all. Solo credenziali del cluster. |
Qualunque |
Errore comune: Per gli account ONTAP basati su Active Directory, assegna il ruolo direttamente all'utente. Se il ruolo viene assegnato solo a livello di gruppo, il controllo delle autorizzazioni non può leggerlo e Test Connection segnala "Ruoli assegnati a livello di gruppo anziché a livello di utente per questo utente di Active Directory".
Crea csuser tramite IP di gestione del cluster
Se devi prima sostituire un csuser/csrole esistente:
security login delete -user-or-group-name csuser -application ++*++
security login role delete -role csrole -cmddirname ++*++
security login rest-role delete -role csrestrole -api ++*++
security login rest-role delete -role arwrole -api ++*++
Crea il ruolo e l'utente (esegui come amministratore del cluster):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure++_*++"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
Crea csuser tramite IP di gestione SVM (Vserver)
Se devi prima sostituire un csuser/csrole esistente:
security login delete -user-or-group-name csuser -application ++*++ -vserver ++<++vservername++>++
security login role delete -role csrole -cmddirname ++*++ -vserver ++<++vservername++>++
security login rest-role delete -role csrestrole -api ++*++ -vserver ++<++vservername++>++
Crea il ruolo e l'utente (sostituisci <vservername> prima di eseguire):
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname DEFAULT -access none
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname version -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname volume -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname vserver -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver ++<++vservername++>++
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver ++<++vservername++>++
Autorizzazioni specifiche per le funzionalità
Archivio persistente (modalità cluster mostrata; aggiungi -vserver <vservername> per la modalità SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf (modalità cluster mostrata; aggiungi -vserver <vservername> per la modalità SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
Per Access Denied e ARP, le credenziali dell'amministratore del cluster non richiedono autorizzazioni aggiuntive. Per un utente personalizzato, aggiungi i privilegi indicati nella tabella delle funzionalità sopra. Consulta le guide di integrazione di ONTAP Access Denied e ONTAP Autonomous Ransomware Protection.
Configura e testa il raccoglitore di dati
-
Accedi come Administrator o Account Owner a Data Infrastructure Insights.
-
Seleziona Workload Security > Collectors > +Data Collectors.
-
Passa il mouse sopra il riquadro SVM di NetApp e fai clic su +Monitor.
-
Inserisci i campi qui sotto. Non salvare ancora il collector.
| Campo | Descrizione |
|---|---|
Nome |
Nome univoco per il data collector. |
Agente |
Seleziona un agente configurato e connesso. |
Connettiti tramite IP di gestione per |
Scegli l'indirizzo IP del cluster (consigliato) o l'indirizzo IP di gestione SVM. |
Indirizzo IP di gestione cluster/SVM |
Indirizzo IP di gestione per il cluster o SVM, in base alla tua selezione. |
Nome SVM |
Il nome SVM (richiesto quando ti connetti tramite IP del cluster). Deve corrispondere esattamente a ONTAP (rispettando le maiuscole e minuscole). |
Nome utente |
Cluster IP: cluster-admin, csuser o utente AD con csrole-equivalente. SVM IP: vsadmin, csuser o utente AD con csrole-equivalente. |
Password |
Password per l'account sopra. |
Filtra Condivisioni/Volumi |
Scegli se includere o escludere share/volumi specifici dalla raccolta degli eventi. |
Nomi delle condivisioni da includere/escludere |
Nomi completi delle share, separati da virgole (senza virgolette). Per elenchi lunghi, filtra per volume invece che per share. |
Nomi dei volumi da includere/escludere |
Nomi completi dei volumi separati da virgole (senza virgolette). |
Monitora l'accesso alle cartelle |
Abilita gli eventi generali di accesso alle cartelle. La creazione, la ridenominazione e l'eliminazione delle cartelle vengono registrate anche senza questa opzione. Abilitando questa opzione, aumenta il volume degli eventi. |
Imposta la dimensione del buffer di invio ONTAP |
Regola il buffer di invio di FPolicy. Su ONTAP precedenti alla versione 9.8p7 con problemi di prestazioni, regola questa impostazione per migliorare le prestazioni di ONTAP. Contatta il Supporto NetApp se l'opzione non viene visualizzata. |
Importante: Estensioni di file escluse per impostazione predefinita: per progettazione, Workload Security configura l'ambito FPolicy per escludere le estensioni ini e DS_Store. Gli eventi relativi a questi file vengono filtrati su ONTAP e non raggiungono mai Workload Security, quindi non compaiono in Activity Forensics. Questo è separato dalle esclusioni di avviso configurabili dal cliente. È un comportamento previsto; la verifica di queste estensioni non è configurabile nell'interfaccia utente.
Esegui Test Connessione prima di salvare
La funzione "Verifica connessione" (introdotta a marzo 2025) convalida la connettività, le credenziali, i LIF dei dati, il callback di FPolicy e il controllo degli accessi basato sui ruoli (RBAC) per singola funzionalità prima della creazione del raccoglitore, così puoi correggere autonomamente eventuali problemi di rete e di autorizzazione. Nella pagina di aggiunta/modifica del raccoglitore, inserisci i dettagli e fai clic su "Verifica connessione".
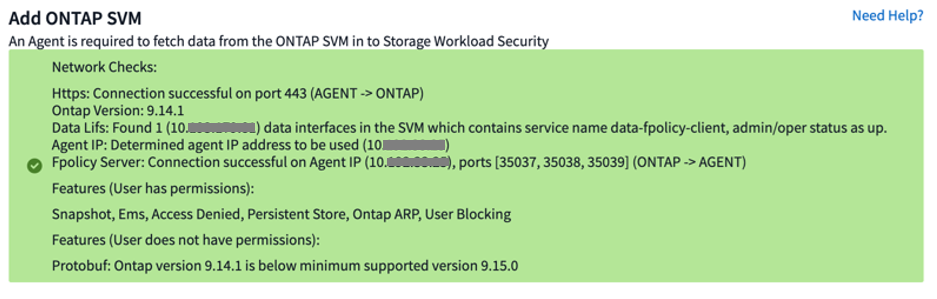
Esempio di risultato positivo di Test Connection.
Eseguilo tramite l'indirizzo IP di gestione del cluster + nome SVM con le credenziali del cluster per una copertura completa.
| Verifica | Cosa conferma | Se fallisce |
|---|---|---|
Https |
L'agente può raggiungere la gestione ONTAP sulla porta TCP 443. |
Verifica IP/modalità e firewall 443. |
versione di ONTAP |
Le credenziali funzionano; idoneità della versione e delle funzionalità. |
Verifica le credenziali/RBAC e la versione di ONTAP. |
LIF dati |
Esiste un LIF di dati utilizzabile con data-fpolicy-client (9.8+), up. |
Aggiungi data-fpolicy-client alla service policy (vedi Service policy). |
IP dell'agente |
L'agente ha un indirizzo locale attivo nella stessa famiglia IPv4 o IPv6 dei LIF dati SVM. Non dimostra il routing. |
Assicurati che l'agente abbia un indirizzo locale idoneo. Se in seguito Fpolicy Server smette di funzionare, verifica il routing da ciascun LIF dati SVM all'agente. |
Server Fpolicy |
ONTAP può richiamare l'agente e completare la stretta di mano sulle porte attive. |
Apri 35000–55000 verso l'agente; verifica one-SVM-one-collector. |
Caratteristiche |
Controllo degli accessi basato sui ruoli (RBAC) per singola funzionalità e idoneità alla versione ONTAP (solo modalità cluster). |
Concedi i privilegi mancanti (vedi Permissions). |
Importante*: Limitazioni: Test Connection testa solo un sottoinsieme delle porte 35000–55000 (mantieni aperto l'intero intervallo riservato). Il risultato dell'indirizzo IP dell'Agent seleziona un indirizzo locale attivo nella stessa famiglia IPv4 o IPv6 dei LIF dati; non testa il routing da ciascun LIF dati all'Agent. Test Connection inoltre non genera né convalida il flusso reale degli eventi dei file. I controlli delle funzionalità/RBAC non vengono eseguiti in modalità SVM perché all'account SVM mancano le autorizzazioni necessarie e Test Connection non è disponibile per i collector User Directory.
Quando tutti e quattro i controlli di rete risultano superati, esamina i risultati delle funzionalità che intendi utilizzare, quindi salva il collector.
Important: Test Connection SUCCESS si basa sui quattro controlli di rete. I risultati delle funzionalità sono a scopo informativo, quindi SUCCESS non significa che ogni funzionalità opzionale disponga del RBAC richiesto. Correggi i controlli delle funzionalità non riusciti prima di abilitare tali funzionalità.
Se il controllo Data Lifs fallisce
Non verificare manualmente il data LIF prima di eseguire Test Connection. Se il risultato dei Data LIF fallisce, usa i seguenti comandi per correggere la service policy. Da ONTAP 9.8 in poi, almeno un data LIF operativo SVM deve includere data-fpolicy-client con data-nfs e/o data-cifs:
net int service-policy create -policy only++_++data++_++fpolicy -vserver ++<++svm++>++ ++\++ \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Verifica il LIF:
network interface show -vserver ++<++svm++>++ -fields service-policy,status-admin,status-oper
Nelle versioni di ONTAP precedenti alla 9.8, non è necessario impostare data-fpolicy-client; è sufficiente un LIF con role data (up) che supporti NFS e/o CIFS.
Configurazione delle funzionalità
Verifica multi-amministratore (MAV)
Se MAV è abilitato, può bloccare i comandi che Workload Security utilizza per gli snapshot e il blocco degli utenti. Aggiungi esclusioni:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !++*++cloudsecure++_*++"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !++*++cloudsecure++_*++"
multi-admin-verify rule delete -operation set # allow user blocking
Blocco dell'accesso utente (SMB e NFS)
-
Richiede credenziali a livello di cluster (SMB blocca l'utente; NFS blocca l'IP dell'host). Con cluster-admin non servono autorizzazioni aggiuntive: basta assicurarsi che SSH (porta 22) sia disponibile per la gestione del cluster.
-
Con un utente personalizzato (csuser), concedi i privilegi a livello di cluster indicati di seguito, assicurati che l'utente possa accedere tramite SSH, quindi riavvia i collector ONTAP e User Directory.
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
Archivio persistente
Supportato a partire da ONTAP 9.14.1. Abilitalo selezionando la casella di controllo nella pagina di aggiunta/modifica e specifica un nome per il volume (obbligatorio). Il comportamento varia a seconda della versione:
-
ONTAP 9.14.1: crea tu stesso il volume (16 GB consigliati) e inseriscine il nome.
-
ONTAP 9.15.1: il collector crea automaticamente un volume da 16 GB utilizzando il nome che fornisci.
Richiede vserver fpolicy: all più job show: readonly (vedi le autorizzazioni specifiche della funzionalità).
Modalità Protobuf
Quando abilitata nella configurazione avanzata, Workload Security configura il motore FPolicy in modalità protobuf. Supportata da ONTAP 9.15. Richiede vserver fpolicy: all. Consulta la documentazione di ONTAP per i dettagli.
Configurazione consigliata per MetroCluster
-
Configura due collettori: uno per l'SVM di origine e uno per l'SVM di destinazione.
-
Collega entrambi tramite IP del cluster.
-
In qualsiasi momento il collector dell'SVM attivo mostra Running e quello di standby mostra Stopped.
-
Durante il passaggio, gli stati si invertono; consenti fino a due minuti per la transizione.
Nota: Un collettore MetroCluster arrestato sul lato standby è previsto, non è un errore. Indaga solo se il lato attivo non è in esecuzione.
Metti in pausa e riprendi un collector
Le funzioni Pausa e Riprendi si applicano a un raccoglitore di dati, non a un Agent. Puoi eseguirle dall'UI (Collectors > the collector > options menu) o tramite API.
La sospensione di un collector in esecuzione rimuove la configurazione FPolicy da ONTAP. Durante la sospensione, non fluiscono eventi e non vengono inviati dati in nessuna delle due direzioni.
-
I nuovi volumi creati durante la pausa non vengono rilevati finché non riprendi.
-
La pulizia degli Snapshot non viene eseguita su un collector in pausa.
-
Gli eventi EMS (come ONTAP ARP) non vengono elaborati durante la pausa: eventi di manomissione dei file possono essere persi.
-
Le email di notifica sullo stato di salute non vengono inviate per un raccoglitore in pausa.
-
Le azioni manuali o automatiche (snapshot, blocco utente) non sono supportate durante la pausa.
-
Un collector in pausa rimane in pausa anche dopo gli aggiornamenti dell'agente/collector e i riavvii o reboot dell'agente.
-
Un collector in stato di errore non può essere messo in pausa; la pausa è abilitata solo dallo stato di esecuzione.
-
Se l'agente viene disconnesso, il collector passa allo stato Stopped e la funzione Pause viene disabilitata.
Quando usare Pausa
-
Usa Pausa per manutenzione ONTAP prolungata, come un aggiornamento ONTAP pianificato o un'interruzione SVM, così la configurazione FPolicy viene rimossa correttamente mentre lo storage non è disponibile.
-
Riprendi non appena la manutenzione è completata. L'attività che si verifica mentre un collector è in pausa non viene raccolta.
-
Non utilizzare la funzione Pausa per controllare quando un agente o un collector viene aggiornato. Blocca e sblocca invece l'agente (vedi Deploy Workload Security Agents).
Nota: Un collector non può essere messo in pausa mentre ha utenti con accesso limitato (bloccati). Ripristina prima l'accesso degli utenti.
Migra un collettore su un altro agente
Puoi spostare un collector tra gli agenti per bilanciare il carico.
-
L'agente sorgente deve essere connesso; il collector deve essere in esecuzione.
-
Supportato sia per i raccoglitori di dati che per quelli di directory utenti; non supportato per i tenant gestiti manualmente.
-
Modifica il collector, scegli un agente di destinazione e fai clic su Salva collector. Le modifiche alla configurazione apportate nella pagina di modifica vengono mantenute dopo una migrazione riuscita.
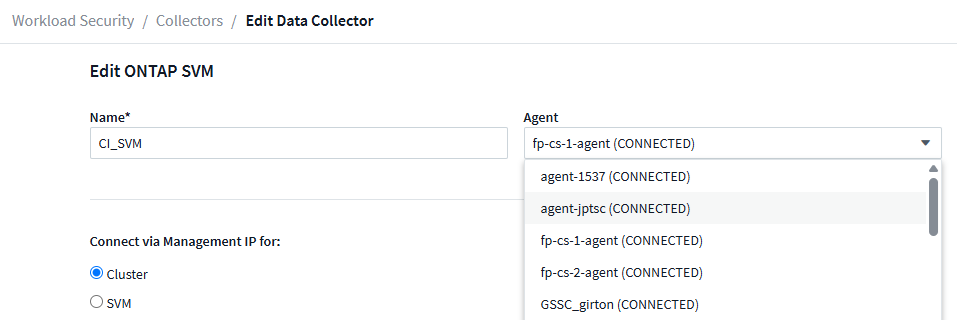
Seleziona un altro agente per migrare il collector.
Best practice per i data collector
-
Esegui Test Connection prima di salvare un collector e risolvi ogni controllo fallito. La maggior parte degli errori del collector sono prerequisiti non soddisfatti che Test Connection rileva.
-
Connettiti tramite l'indirizzo IP di gestione del cluster con il nome SVM e le credenziali del cluster. La modalità SVM non può eseguire i controlli delle funzionalità e RBAC.
-
Configura un solo collector per SVM, in un solo ambiente Workload Security. Un secondo collector sostituisce la destinazione FPolicy del primo.
-
Configura un User Directory Collector per ogni dominio i cui utenti accedono agli SVM monitorati, prima o insieme al primo collector SVM ONTAP, così che l'attività mostri i nomi utente invece dei SID.
-
Inserisci i nomi completi delle share e dei volumi senza virgolette. Per elenchi lunghi, filtra per volume anziché per share.
-
Abilita "Monitora accesso alle cartelle" solo quando hai bisogno di eventi generali di accesso alle cartelle, perché aumenta il volume degli eventi.
-
Assicurati che l'agente di hosting rientri nei limiti di capacità — al massimo 50 collettori, con un limite di 20.000 eventi al secondo — e usa l'Event Rate Checker per dimensionare il sistema in base al picco di frequenza degli eventi.
-
Per MetroCluster, configura un collettore per l'SVM di origine e uno per l'SVM di destinazione, entrambi connessi tramite IP del cluster.
-
Usa Pausa solo per manutenzione prolungata lato ONTAP. Per controllare quando avvengono gli aggiornamenti, blocca e sblocca l'Agent (vedi Deploy Workload Security Agents).
-
Per ottenere le migliori prestazioni di FPolicy, posiziona l'agente vicino alla rete di archiviazione e riduci al minimo la latenza di rete.
Se il collector segnala un errore dopo il salvataggio
Il test di connessione include la verifica della connettività in fase di configurazione, delle credenziali, dei LIF dati, della connettività di callback sulle porte allocate, il controllo del server CIFS quando è selezionato SMB e l'accesso alle funzionalità in modalità cluster. Non ripetere manualmente questi controlli dopo un test riuscito.
Se il raccoglitore passa successivamente allo stato Errore o Degradato, apri Stato > Maggiori dettagli e segui la procedura di risoluzione dei problemi del raccoglitore di dati ONTAP SVM. Le condizioni di runtime, come raccoglitori duplicati, sovraccarico della frequenza degli eventi, raccoglitori in pausa, posizionamento del Persistent Store, transizioni MetroCluster, attività mancanti e risoluzione dell'identità, sono al di fuori del flusso di lavoro di Test Connection pre-salvataggio.
Dopo aver finito
-
Nella pagina "Collettori di dati installati", usa il menu delle opzioni per modificare o riavviare un collettore.
-
Conferma che il collector raggiunga lo stato "Running" e che gli eventi appaiano in Workload Security > Activity Forensics dopo un reale I/O del client.
-
Verifica che i nomi utente siano risolvibili (non i SID); se non lo sono, controlla User Directory Collector.