


Risolvi i problemi del raccoglitore di dati ONTAP SVM

 Suggerisci modifiche

 PDF

Utilizza questa guida per identificare se un problema del collettore è causato dalla connettività di gestione, dalla connettività di callback FPolicy, dalla configurazione ONTAP, dalla capacità dell'agente, dalla risoluzione dell'identità o da un prerequisito di funzionalità.
Questo documento è composto da due parti. Inizia con i controlli basati sui sintomi. Usa la diagnostica avanzata alla fine solo se questi controlli non risolvono il problema o se il Supporto NetApp chiede ulteriori prove.
Nota: Per le fasi di configurazione, le autorizzazioni e i prerequisiti delle funzionalità, vedi "Configurazione del raccoglitore dati ONTAP SVM".
Inizia da qui
-
In Sicurezza del carico di lavoro, seleziona Collectors. Nella colonna Stato, apri Maggiori dettagli e annota la stringa completa del motivo.
-
Nella pagina di aggiunta o modifica del collector, seleziona Test connessione. Risolvi ogni verifica non riuscita prima di salvare.
-
Scegli il sintomo corrispondente qui sotto e segui i controlli nell'ordine.
Apri Maggiori dettagli per visualizzare l'errore completo del collector.
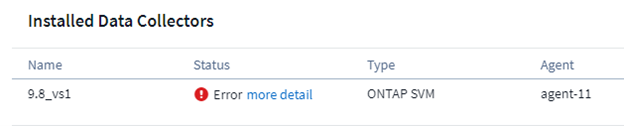
Nota: Per una convalida completa, connettiti utilizzando l'indirizzo IP di gestione del cluster e il nome SVM. La modalità SVM non può eseguire controlli delle funzionalità e RBAC. Il test di connessione esercita porte FPolicy rappresentative, non tutte le porte riservate.
Comprendere i risultati del test di connessione
| Risultato | Cosa convalida | Dove continuare se fallisce |
|---|---|---|
HTTPS |
L'agente può raggiungere la gestione ONTAP sulla porta TCP 443. |
Impossibile aggiungere il collector oppure il test di connessione non riesce |
Versione di ONTAP |
Le credenziali funzionano; puoi leggere la versione di ONTAP e l'idoneità alle funzionalità. |
Impossibile aggiungere il collector oppure il test di connessione non riesce |
LIF di dati |
Esiste un LIF di dati idoneo e operativo; ONTAP 9.8+ include data-fpolicy-client. |
Verifica la LIF dei dati e la service policy |
IP dell'agente |
L'agente dispone di un indirizzo locale che può instradare verso i LIF dei dati SVM. |
connettività di callback FPolicy |
Server FPolicy |
ONTAP può connettersi all'agente sulle porte FPolicy attive. |
connettività di callback FPolicy |
Caratteristiche |
L'account e la versione di ONTAP supportano le funzionalità opzionali selezionate. Solo modalità cluster. |
Impossibile aggiungere il collector oppure il test di connessione non riesce |
Nota: Il test di connessione non convalida l'intera prenotazione della porta di callback, il flusso reale degli eventi dei file, MetroCluster o il comportamento di SVM-DR, la disponibilità degli aggregati di Persistent Store, le regole MAV, la sintassi dei filtri di condivisione e volume o i collector della User Directory.
Scegli il tuo sintomo
-
Non riesci ad aggiungere il collector oppure il test di connessione non riesce
-
Lo stato del collector è Errore
-
Lo stato del collettore è degradato
-
Il collector è in esecuzione, ma non viene visualizzata alcuna attività
-
L'attività mostra un SID invece di un nome utente
-
Le prestazioni di ONTAP sono cambiate dopo l'attivazione di Workload Security
-
L'utilizzo della capacità o dell'abbonamento sembra sbagliato
-
Le azioni di Snapshot o di blocco dell'utente non riescono
-
Lo stato del collector o l'evento mancante potrebbero essere comportamenti previsti
Non riesci ad aggiungere il collettore o il test di connessione non va a buon fine
Controlla questi in ordine
-
Conferma la modalità di connessione. La modalità cluster richiede l'indirizzo IP di gestione del cluster e il nome SVM esatto, distinguendo tra maiuscole e minuscole. La modalità SVM richiede l'indirizzo IP di gestione dell'SVM.
-
Dall'agente, conferma la raggiungibilità HTTPS dell'indirizzo IP di gestione configurato sulla porta TCP 443. Un timeout indica un problema di routing o di firewall.
-
Conferma le credenziali e le applicazioni assegnate all'accesso ONTAP. Assegna ruoli utente personalizzati direttamente a un utente AD; i ruoli a livello di gruppo potrebbero non essere visibili durante il controllo delle autorizzazioni.
-
Verifica che un LIF dati SVM idoneo sia operativo. A partire da ONTAP 9.8, la relativa policy di servizio deve includere data-fpolicy-client con data-nfs e/o data-cifs.
-
Se usi SVM IP e vsadmin, usa un LIF solo per la gestione. Un LIF con ruoli combinati di dati e gestione può rispondere al ping anche se l’accesso di gestione continua a non funzionare.
-
Per le funzionalità opzionali, concedi i privilegi segnalati dal test delle funzionalità, poi esegui di nuovo il Test Connection.
Errori esatti coperti
-
Impossibile determinare il tipo di ONTAP per [host]. Motivo: Errore di connessione al sistema di archiviazione: host non raggiungibile
-
[IP] è identificato come cluster/nodo e non può essere aggiunto in questa modalità
-
Nessuna interfaccia dati valida … trovata sulla SVM
-
Autorizzazione mancante: vserver fpolicy
-
Ruoli assegnati a livello di gruppo anziché a livello di utente per questo utente di Active Directory
Risolto quando
-
Tutti i controlli Test Connection richiesti vengono superati e il collector può essere salvato. I controlli delle feature possono rimanere non disponibili solo per le feature che non usi.
Stato del collector: Errore
Usa il motivo mostrato in Maggiori dettagli. La maggior parte degli stati di errore appartiene a uno dei seguenti gruppi.
Connettività di callback FPolicy
Questo significa che ONTAP non riesce a mantenere la connessione che invia le attività di file e utente all'Agent.
-
Esegui Test Connessione e controlla FPolicy Server, l'indirizzo IP dell'agente e i LIF dei dati.
-
Consenti l'utilizzo delle porte TCP riservate comprese tra 35000 e 55000 da ogni LIF dati SVM verso l'Agent, incluso il firewall dell'host dell'Agent. Ogni SVM utilizza fino a quattro porte: due per ciascun protocollo abilitato.
-
Conferma che l'agente sia instradabile da ciascun nodo di distribuzione dati e da ogni LIF dati SVM.
-
Conferma che in un ambiente Workload Security sia presente un solo collettore che monitora l'SVM. Un secondo collettore sostituisce la prima destinazione FPolicy.
-
Su ONTAP 9.8 e versioni successive, verifica che data-fpolicy-client sia assegnato a un LIF dati SVM operativo.
Errori esatti coperti
-
Server fpolicy esterno terminato
-
Impossibile stabilire una connessione tra il nodo e il server FPolicy… Timeout della selezione
-
Nessun indirizzo IP locale trovato sul connettore che può raggiungere le interfacce dati della SVM
Risolto quando
-
Il test di connessione segnala il successo del server FPolicy e il collector rimane in esecuzione dopo che è stata generata attività dal client.
Configurazione FPolicy
-
Per gli errori relativi alle azioni da includere, inserisci i nomi completi delle azioni senza virgolette. Per elenchi lunghi, filtra invece per volume.
-
Se l'utente non è autorizzato, aggiungi i privilegi utente personalizzati specifici per la funzionalità e riavvia il collector.
-
Se non c'è un'interfaccia dati valida, avvia un'interfaccia dati LIF idonea e correggi la sua service policy.
-
Se le informazioni aggregate di Persistent Store non sono disponibili, aspetta qualche minuto e riavvia il collector. Persistent Store richiede ONTAP 9.14.1 o versioni successive.
-
Se non viene rilevato alcun numero di sequenza valido, chiedi a un amministratore ONTAP di rimuovere gli oggetti FPolicy confermati e non utilizzati, quindi riavvia il collector.
Errori esatti coperti
-
Impossibile configurare fpolicy su SVM… Valore non valido specificato per shares-to-include
-
Impossibile configurare fpolicy su SVM… Utente non autorizzato
-
Nessun numero di sequenza valido disponibile per abilitare la policy fpolicy
-
Impossibile configurare lo storage persistente… Le informazioni sulle prestazioni per l'aggregate non sono attualmente disponibili
Risolto quando
-
La policy FPolicy cloudsecure_ è abilitata e il collector rimane in esecuzione.
Capacità dell'agente o stato di salute del collettore
-
Reinserisci la password del collector: apri Modifica, inserisci la password e salva.
-
Controlla la disponibilità di CPU e memoria dell'agente e il numero di collector ospitati.
-
Usa lo strumento Event Rate Checker per confrontare la frequenza di picco degli eventi con il dimensionamento dell'Agent. Scala l'Agent o migra i collector quando necessario.
-
Se l'operazione continua a non riuscire, riavvia il servizio Agent e riprova dopo che l'Agent si è riconnesso.
Errori esatti coperti
-
Server fpolicy esterno sovraccarico
-
L'agente non è riuscito a connettersi al collettore
-
AGENTE004 — il collector si è arrestato immediatamente dopo l'avvio
-
AGENT008 — impossibile determinare lo stato di salute del collector
-
AGENT005 / AGENT006 / AGENT007 / AGENT009 / AGENT010
Risolto quando
-
L'agente è connesso, il collector raggiunge lo stato "Running" e rimane in salute durante i picchi di attività.
Lo stato del collector è Degraded
Un collector degradato è ancora in esecuzione, ma una o più connessioni ai nodi FPolicy sono disconnesse. L'attività servita dai nodi interessati potrebbe essere persa.
-
Apri Maggiori dettagli e identifica il nodo disconnesso.
-
Verifica se quel nodo dispone di un LIF dati operativo per la SVM monitorata.
-
Se il nodo non dispone di un LIF dati locale per la SVM, non è necessaria alcuna correzione.
-
Se esiste un LIF dati, verifica che sia attivo, che supporti data-fpolicy-client su ONTAP 9.8+ e che possa raggiungere le porte di callback dell'Agent.
-
Consenti al collector di tornare a Running dopo che il nodo si è riconnesso.
Errori esatti coperti
-
Server FPolicy disconnesso sul/sui nodo/i: …
-
Nessun lif locale presente per connettersi al server FPolicy
Risolto quando
-
Tutti i nodi che forniscono dati hanno canali FPolicy connessi. Un nodo senza un LIF dati locale non necessita di una connessione.
Collector è in esecuzione, ma non viene visualizzata alcuna attività
-
Genera attività reali di client SMB o NFS su una condivisione o un volume monitorato. Nessun I/O del client non produce eventi.
-
Verifica che il raccoglitore non sia in pausa. Riprendilo prima di eseguire il test.
-
Conferma che il protocollo client sia abilitato e, per SMB, che la SVM abbia un server CIFS.
-
Controlla le condivisioni e i volumi inclusi ed esclusi. Usa i nomi completi senza virgolette.
-
Abilita Monitor Folder Access quando sono necessari eventi generali di accesso alle cartelle. La creazione, la ridenominazione e l'eliminazione delle cartelle vengono raccolte anche senza questa opzione.
-
Se mancano solo le attività relative ai file .ini e .DS_Store, non è richiesta alcuna azione; queste estensioni sono escluse dalla raccolta degli eventi di FPolicy.
-
Se l'attività è ancora assente, usa la diagnostica avanzata per verificare la policy cloudsecure_ e il registro eventi ONTAP FPolicy.
Risolto quando
-
Le nuove operazioni del client vengono visualizzate in Analisi forense delle attività con il protocollo, la condivisione, il percorso e le informazioni utente previsti.
L'attività mostra un SID invece di un nome utente
L'auditing di ONTAP funziona; la risoluzione dell'identità è un problema a parte.
-
Conferma che esista un Running User Directory Collector per ogni dominio i cui utenti accedono all'SVM monitorato, inclusi i domini attendibili.
-
Conferma che il raccoglitore di directory copra la foresta o la base di ricerca corretta e utilizzi credenziali di autenticazione valide.
-
Conferma gli attributi mappati: Active Directory utilizza name, objectsid e sAMAccountName; LDAP utilizza name, uidnumber e uid.
-
Riavvia User Directory Collector per richiedere una sincronizzazione immediata dopo aver aggiunto utenti o corretto la configurazione.
-
Usa la pagina di risoluzione dei problemi del collettore AD o LDAP per gli errori di connessione e di bind. La funzione "Test Connection" non è disponibile per i collettori User Directory.
Risolto quando
-
La nuova attività visualizza il nome utente previsto invece del SID o UID raw.
Le prestazioni di ONTAP sono cambiate dopo l'abilitazione di Workload Security
-
Usa ONTAP 9.13.1 o versioni successive per risolvere i problemi noti di latenza di FPolicy.
-
Verifica i picchi di attività e il dimensionamento dell'agente con lo strumento Event Rate Checker. Sposta i collector o ridimensiona l'agente se non riesce a sostenere il rate degli eventi.
-
Verifica se il monitoraggio dell'accesso alle cartelle ha comportato un aumento significativo del volume degli eventi.
-
Per le versioni di ONTAP supportate, considera Persistent Store per memorizzare gli eventi durante le interruzioni temporanee della connettività.
-
In caso di panic del nodo o latenza dello storage persistente, raccogli le prove ONTAP e contatta il Supporto NetApp.
Risolto quando
-
La latenza e gli IOPS di ONTAP rimangono entro i limiti previsti mentre la raccolta FPolicy è attiva.
L'utilizzo della capacità o dell'abbonamento sembra errato
-
Confronta la capacità raw riportata dai collector del cluster ONTAP di Observability e dai collector SVM di Workload Security.
-
Per ogni collettore SVM, determina se il suo cluster padre è già monitorato da un collettore di Observability. Lo stesso storage non deve essere conteggiato due volte.
-
Verifica la presenza di una recente migrazione SVM. Assicurati che il collector sia in esecuzione e riavvialo così vengono raccolte le informazioni aggiornate su cluster e capacità.
-
Se il totale include ancora sia la capacità del cluster che quella dell'SVM, raccogli i dati di utilizzo prima e dopo e la capacità segnalata per ciascun collector.
Risolto quando
-
L'utilizzo dell'abbonamento include la capacità di storage una sola volta e riflette il cluster principale corrente della SVM.
Le azioni di Snapshot o di blocco dell'utente non riescono
-
Conferma che il raccoglitore sia in esecuzione e non in pausa.
-
Per il blocco degli utenti, usa le credenziali a livello di cluster. Anche un utente personalizzato ha bisogno dell'accesso SSH sulla porta TCP 22 e dei privilegi di blocco documentati.
-
Conferma che l'utente personalizzato abbia i privilegi Snapshot necessari.
-
Se ONTAP Multi-Admin Verify è abilitato, aggiungi le esclusioni documentate per gli snapshot cloudsecure_ e l'operazione set utilizzata dal blocco utente.
-
Esegui Test Connessione in modalità cluster e verifica i risultati delle funzionalità Snapshot e Blocco utenti.
Risolto quando
-
Workload Security può creare ed eliminare le sue Snapshot e può bloccare e ripristinare l'accesso degli utenti.
Comportamento previsto — nessuna azione richiesta
| Quello che vedi | Perché succede | Quando indagare |
|---|---|---|
MetroCluster il collector di standby è fermo |
Usa un collector in modalità cluster per la sorgente e uno per la destinazione. Solo il collector SVM attivo è in esecuzione. Attendi fino a due minuti dopo lo switchover. |
Il collector lato attivo non diventa Running. |
Elenco degradato indica un nodo senza LIF dati locali |
ONTAP non può stabilire un canale FPolicy da un nodo che non serve localmente la SVM. |
Il nodo elencato ha un LIF dati SVM operativo. |
Nessun evento per .ini o .DS_Store |
Queste estensioni sono escluse dall'ambito di FPolicy. |
Mancano anche altre attività previste sui file. |
Breve stato di inizializzazione, arresto o degrado |
Riavvio, aggiornamento, migrazione, failover e ripresa richiedono una nuova connessione. |
Lo stato persiste oltre l'operazione o si ripete. |
Diagnostica avanzata e raccolta di dati di Supporto
Usa questa parte solo quando i controlli sopra non risolvono il problema o quando il supporto NetApp richiede ulteriori prove. Queste procedure richiedono l'accesso amministrativo all'host dell'Agent e a ONTAP.
Raccogli prove prima di modificare l'ambiente
-
Registrare il motivo completo dello stato del collector e l'ora del guasto.
-
Salva il risultato del test di connessione.
-
Registra le versioni dell'agente e del raccoglitore, la versione di ONTAP, il nome SVM, la modalità di connessione e le modifiche recenti.
-
Genera il pacchetto di sintomi dell'agente una sola volta così i log precedenti alle tue modifiche vengono conservati.
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
Il comando crea cloudsecure-agent-symptoms.zip. Installa zip se lo script segnala che il comando zip non è stato trovato.
Posizioni dei log
| Prova | Posizione o comando |
|---|---|
Registro del collector |
/opt/netapp/cloudsecure/data-collectors/<collector-uuid>/logs/dsc.log Contiene tutte le attività del raccoglitore, inclusi gli errori. Usa questo registro per analizzare i problemi del raccoglitore. |
registro agente |
/opt/netapp/cloudsecure/agent/logs/agent.log |
Installazione e aggiornamento dell'agente |
/opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_install.log /opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_upgrade.log |
Test della connessione |
/opt/netapp/cloudsecure/test-connection/logs/ |
Servizio agent |
systemctl status cloudsecure-agent.service journalctl -u cloudsecure-agent.service |
Nota: La directory dei log del collector può contenere anche error.log, ma non si tratta di un registro degli errori generico. Viene scritto solo quando un collector non può avviarsi a causa di una configurazione non valida e l'Agent lo rimuove dopo aver segnalato quel motivo nello stato del collector. Normalmente è assente o vuoto, quindi usa dsc.log.
Convalida lo stato di ONTAP FPolicy
Esegui questi comandi dal contesto amministrativo ONTAP appropriato:
event log show -source fpolicy
event log show -source fpolicy -fields event,action,description
fpolicy show
fpolicy show-engine
Cerca una policy Workload Security con il prefisso cloudsecure_. La policy deve essere abilitata e ogni nodo di data-serving deve mostrare un motore esterno connesso. Conserva il motivo dell'evento e il nome del nodo quando un canale viene disconnesso.
Convalida ogni percorso di rete
| Direzione | Porta | Scopo |
|---|---|---|
Agente → IP di gestione del cluster o dell'SVM |
TCP 443 |
Configura e interroga ONTAP. |
LIF dati SVM → Agente |
Porte riservate all'interno di TCP 35000–55000 |
Attività dei file e degli utenti di FPolicy. Fino a quattro porte per SVM: due per protocollo abilitato. |
IP di gestione del cluster → Agente |
Porte riservate all'interno di TCP 35000–55000 |
Eventi basati su EMS, incluse le integrazioni ARP. |
Agente → IP di gestione del cluster |
TCP 22 |
Blocco degli utenti SMB con credenziali del cluster. |
Nota: Il test di connessione verifica le porte di callback rappresentative live. Non dimostra che tutte le porte nell'intervallo riservato del firewall siano aperte.
Connettività tra agente e gestione ONTAP
curl -kv https://++<++management-ip++>++:443
Una risposta TLS dimostra il percorso TCP. Un timeout indica un problema di routing o un blocco del firewall. Una risposta di autenticazione dimostra la raggiungibilità, ma non che le credenziali o i ruoli siano corretti.
Connettività di callback da ONTAP all'agente
Da ONTAP, testa il routing da ogni LIF dati SVM pertinente:
network ping -vserver ++<++svm++>++ -lif ++<++data-lif++>++ -destination ++<++agent-ip++>++ -show-detail
Sull'agente, ispeziona il firewall dell'host:
sudo firewall-cmd --zone=public --list-ports
sudo iptables-save
Conferma che le porte di callback riservate siano consentite in ingresso da tutti i LIF dati SVM e, per le funzionalità basate su EMS, dall’IP di gestione del cluster.
Verifica la LIF dei dati e la policy di servizio
A partire da ONTAP 9.8 e versioni successive, un LIF dati SVM operativo deve includere data-fpolicy-client con data-nfs e/o data-cifs.
network interface show -vserver ++<++svm++>++ -fields service-policy,status-admin,status-oper
Se non esiste una policy adeguata, creane una o modificala in base alla progettazione della rete ONTAP. Ad esempio:
net int service-policy create -policy only++_++data++_++fpolicy -vserver ++<++svm++>++ ++\++ \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Nota: Nelle versioni di ONTAP precedenti alla 9.8, data-fpolicy-client non è richiesto. Il LIF deve avere ruolo data, essere operativo e supportare NFS e/o CIFS.
Usa una traccia di pacchetti ONTAP
Usa una traccia di pacchetti solo dopo che Test Connection e i controlli di routing e firewall non spiegano un errore di callback.
-
Avvia una traccia di pacchetto su ONTAP per il LIF dati e l'IP dell'agente pertinenti.
-
Prova a eseguire un test di connessione o riavvia il collector.
-
Attendi che si verifichi l'errore, quindi interrompi la traccia.
-
Recupera la traccia da https://<cluster-management-ip>/spi/<cluster-name>/etc/log/packet_traces/.
-
Cerca un SYN da ONTAP alla porta di callback dell'agente. Nessun SYN indica un problema di percorso o di policy lato ONTAP. Un SYN senza una stretta di mano completata indica un problema di firewall o di routing tra ONTAP e l'agente.
Nota: Le tracce dei pacchetti possono contenere informazioni di rete. Gestiscile in base ai tuoi requisiti di gestione dei dati.
Diagnostica i collector SVM duplicati
Due collettori non possono monitorare la stessa SVM, anche se appartengono ad ambienti di Workload Security diversi. Il collettore più recente sovrascrive la destinazione FPolicy e disconnette il collettore precedente.
-
Cerca ogni ambiente Workload Security che può raggiungere il cluster.
-
Identifica i collettori che utilizzano lo stesso nome SVM o lo stesso endpoint di gestione.
-
Conserva un solo raccoglitore ed elimina i duplicati.
-
Riavvia il collettore mantenuto e verifica che il suo canale FPolicy rimanga connesso.
Elimina gli oggetti FPolicy non utilizzati confermati
Nota: Non eliminare gli oggetti cloudsecure_ per un collector attivo. Il collector possiede e aggiorna tali oggetti.
Elenca la configurazione di FPolicy e identifica gli oggetti che risultano non utilizzati:
fpolicy show
Per una policy non utilizzata, rimuovi i suoi oggetti nell'ordine di dipendenza:
fpolicy disable -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy scope delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy event delete -vserver ++<++svm++>++ -event-name ++<++event-name++>++
fpolicy policy external-engine delete -vserver ++<++svm++>++ -engine-name ++<++engine-name++>++
Riavvia il raccoglitore Workload Security dopo che gli slot di sequenza o gli oggetti in conflitto sono stati eliminati.
Diagnostica gli errori del ciclo di vita dell'agente e del collector
| Errore | Controlli avanzati |
|---|---|
AGENT004 |
Esamina dsc.log per individuare eventuali terminazioni immediate del processo, errori di autorizzazione o configurazioni non valide. |
AGENT008 |
Reinserisci la password del raccoglitore; controlla la CPU e la memoria dell'agente e la frequenza degli eventi; esamina dsc.log per individuare la causa dell'errore del raccoglitore. |
AGENT005 / 006 / 007 / 010 |
Riprova dopo qualche minuto. Se l'azione continua a non riuscire, riavvia cloudsecure-agent.service e annota l'azione esatta e il motivo. |
AGENT009 |
Conferma che il collector esista ancora nell'agente e nell'ambiente selezionati e che un'eliminazione o una migrazione simultanea non lo abbia rimosso. |
Agente NON_CONNESSO |
Controlla systemctl e journalctl, l’egresso SaaS su TCP 443, la configurazione del proxy, l’ispezione SSL e l’account cssys. |
Utilizza lo strumento di verifica della frequenza degli eventi per dimensionare l'agente. Non basarti solo sul numero di collector; il volume degli eventi e le funzionalità abilitate influiscono sul carico.
Indaga sull'assenza di attività dopo i controlli di base
-
Esegui il comando
event log show -source fpolicye conserva eventuali errori. -
Esegui il comando fpolicy show e verifica che sia abilitata una policy cloudsecure_.
-
Verifica che il protocollo che genera le operazioni client sia abilitato nel collector e consentito sulla SVM.
-
Conferma che la quota o il volume non siano esclusi.
-
Conferma che il collector non fosse in pausa quando si è verificata l'operazione.
-
Correla il timestamp dell'operazione del client con dsc.log e gli eventi ONTAP FPolicy.
Indaga sulla risoluzione dell'identità
La funzione di test della connessione non è disponibile per i raccoglitori della directory utente. Usa gli strumenti nativi della directory e il registro del raccoglitore.
| Directory | Porte predefinite | Attributi previsti |
|---|---|---|
Active Directory |
389 LDAP / 636 LDAPS |
Nome visualizzato: nome ID: objectsid Nome utente: sAMAccountName |
LDAP |
389 LDAP / 636 LDAPS |
Nome visualizzato: nome ID: uidnumber Nome utente: uid |
Convalida il nome del server, la porta, il DN di bind, la password, la foresta o la base di ricerca e l'accesso in lettura. Riavvia il collector di directory dopo una correzione per richiedere una nuova sincronizzazione.
Controlli di verifica multi-amministratore
Multi-Admin Verify può bloccare i comandi ONTAP utilizzati per gli snapshot e il blocco degli utenti. Rivedi le regole esistenti prima di modificarle. Le esclusioni di Workload Security documentate sono:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule delete -operation set
Nota: L'eliminazione della regola impostata modifica la protezione Multi-Admin Verify per quella operazione. Esamina la modifica con il tuo amministratore della sicurezza ONTAP.
Contatta l'assistenza NetApp
Contatta il supporto se un errore persiste dopo i controlli richiesti, ONTAP segnala un panic del nodo o la capacità rimane errata dopo l'aggiornamento dei dati del collector.
Includi
-
Il messaggio completo da Status > Maggiori dettagli e l'ora del guasto.
-
Risultati del test di connessione, inclusi i controlli saltati.
-
Versioni di agent e collector e il loro stato attuale.
-
versione di ONTAP, nome del cluster e dell'SVM, modalità di connessione e modifiche recenti alla topologia.
-
cloudsecure-agent-symptoms.zip e il relativo dsc.log.
-
Output dei comandi fpolicy show, fpolicy show-engine e event log show -source fpolicy.
-
Una traccia di pacchetti quando un percorso di callback rimane inspiegato.
-
Per le prestazioni: la cronologia di latenza e IOPS e la cronologia della frequenza degli eventi.
-
Per la capacità: utilizzo dell'abbonamento prima e dopo e la capacità raw riportata da ciascun collector.
Usa Guida > Supporto in Data Infrastructure Insights per aprire un caso.