


Configurazione di un raccoglitore di directory utente di Active Directory (AD)


 Suggerisci modifiche

 PDF

Configura il raccoglitore della directory utente prima del raccoglitore dati ONTAP SVM.
Workload Security utilizza i dati di directory per risolvere le identità nelle attività di accesso ai file. I raccoglitori di directory utente non forniscono una funzione di Test Connection.
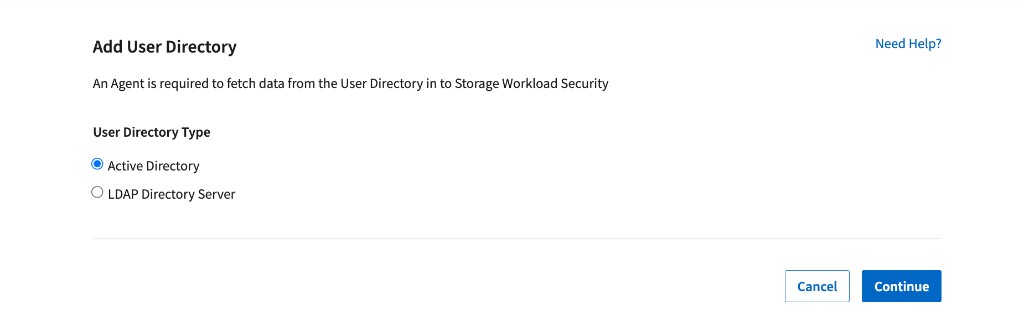
| Seleziona | Usalo quando |
|---|---|
Active Directory |
Gli utenti sono memorizzati in Active Directory e l'attività monitorata è SMB; oppure gli utenti Unix sono memorizzati in Active Directory con valori uidNumber ed eseguono attività NFS. |
Server di directory LDAP |
Gli utenti Unix sono memorizzati principalmente in una directory LDAP e l'attività monitorata è NFS. |
Entrambi |
Le identità sono suddivise tra Active Directory e LDAP. Aggiungi un collettore per ogni directory autorevole così tutte le identità monitorate possono essere risolte. |
Questa pagina riguarda Active Directory Usa questo collector per le identità SMB e per le identità NFS i cui ID Unix sono gestiti in Active Directory. |
Prima di iniziare
-
Accedi come amministratore di Data Infrastructure Insights o come titolare dell'account.
-
Distribuisci e connetti un Workload Security Agent che può raggiungere il server di directory.
-
Raccogli l'indirizzo IP o il FQDN del server Active Directory, il nome della foresta, il Bind DN e la Bind password.
-
Consenti all'agente di accedere al servizio di directory. Le porte tipiche sono 389 per LDAP o StartTLS e 636 per LDAPS; usa la porta configurata sul tuo server.
-
Usa un account Bind DN che possa cercare nell'ambito della directory richiesto e leggere ogni attributo mappato nel collector.
Aggiungi il collector Active Directory
1. Vai a Workload Security > Collectors > User Directory Collectors e seleziona + User Directory Collector.
2. Seleziona Active Directory e poi Continua.
3. Completa i campi di connessione e le mappature degli attributi descritti di seguito.
4. Controlla la configurazione avanzata se è necessario risolvere account computer o account di servizio.
5. Convalida la configurazione con AD Explorer o ldapsearch, poi seleziona Salva Collector.
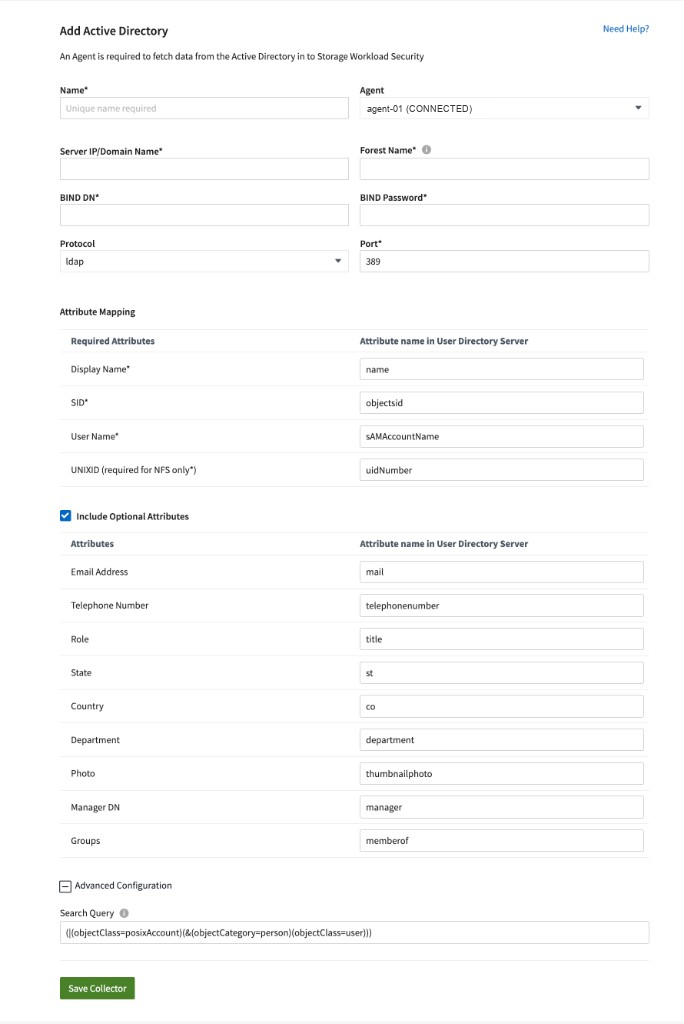
Campi del collector di Active Directory e mappature degli attributi predefinite.
Campi di connessione
| Campo | Requisito | Cosa inserire |
|---|---|---|
Nome* |
Obbligatorio |
Un nome univoco per il collector. |
Agente |
Obbligatorio |
Un agente connesso che può raggiungere questo server AD. |
Indirizzo IP del server/Nome di dominio* |
Obbligatorio |
L'indirizzo IP o FQDN del server AD. |
Nome foresta* |
Obbligatorio |
Un dominio DNS come hq.example.com; un DN come DC=hq,DC=example,DC=com; oppure un DN OU/CN più ristretto quando vuoi eseguire la ricerca solo in quell'ambito. Sono supportati i domini AD attendibili. |
Bind DN* |
Obbligatorio |
Un account autorizzato a eseguire ricerche nell'ambito, ad esempio ws-reader@example.com. Concedi solo le autorizzazioni di lettura della directory necessarie per gli attributi mappati. |
Password di bind* |
Obbligatorio |
La password per l'account Bind DN. |
Protocollo |
Predefinito |
LDAP, LDAPS o LDAP con StartTLS. Seleziona il protocollo utilizzato dal tuo server. |
Porta* |
Obbligatorio |
La porta numerica della directory; comunemente 389 o 636. |
Mappature degli attributi obbligatorie
I campi contrassegnati da un asterisco devono avere mappature valide. Mantieni le impostazioni predefinite a meno che il tuo schema AD non utilizzi nomi di attributi diversi.
| Campo Workload Security | Attributo AD predefinito | Quando necessario |
|---|---|---|
Nome visualizzato* |
nome |
Sempre |
SID* |
oggetti |
Sempre; risolve gli identificatori di sicurezza SMB |
Nome utente* |
sAMAccountName |
Sempre |
UNIXID |
numero uid |
Necessario quando l'attività NFS deve essere risolta per gli utenti Unix archiviati in AD |
Mappature degli attributi opzionali
Seleziona "Includi attributi facoltativi" solo per i dati del profilo che vuoi importare. Ogni mappatura deve corrispondere allo schema AD effettivo. Le mappature vuote o errate non impediscono la risoluzione dell'identità, ma il valore del profilo non verrà popolato.
| Valore del profilo | Attributo AD predefinito |
|---|---|
Indirizzo e-mail |
posta |
Numero di telefono |
numero di telefono |
Ruolo |
titolo |
Stato |
st |
Paese |
co |
Dipartimento |
dipartimento |
Foto |
miniatura della foto |
DN manager |
manager |
Gruppi |
membro di |
Configurazione avanzata: includi gli account di cui hai bisogno
La query di ricerca controlla quali oggetti della directory vengono importati. La query predefinita include gli account POSIX e gli oggetti utente standard di Active Directory:
(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user))) |
Un account computer, un servizio gestito o un oggetto account di servizio personalizzato che non corrisponde a questo filtro rimane non risolto. Esamina l'oggetto objectClass in AD Explorer, poi estendi la query solo per i tipi di oggetto richiesti. Per esempio:
(|(objectClass=posixAccount) + (&(objectCategory=person)(objectClass=user)) + (objectClass=computer) + (objectClass=msDS-ManagedServiceAccount) + (objectClass=msDS-GroupManagedServiceAccount)) |
Non ampliare la query senza averne verificato il risultato Assicurati che ogni ramo aggiunto restituisca solo gli account che Workload Security deve importare. Una query più ampia può aumentare i tempi di sincronizzazione e importare oggetti directory indesiderati. |
Convalida la configurazione
La funzione di test della connessione non è disponibile per i collector della User Directory. Convalida l'accesso di rete, le credenziali di bind, l'ambito di ricerca, i risultati delle query e gli attributi mappati da un host con accesso equivalente prima di salvare il collector. |
Usa AD Explorer
Connettiti al server Active Directory con l'account Bind DN desiderato. Verifica che l'account possa esplorare il Forest Name o l'OU configurati e leggere il nome, objectSid, sAMAccountName, uidNumber se utilizzato, e gli eventuali attributi opzionali.
Usa ldapsearch
Esegui una ricerca mirata utilizzando il Bind DN previsto. Sostituisci gli esempi con i valori della tua directory e aggiungi la Search Query del collector come filtro LDAP.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ad.example.com:389 -D "ws-reader@example.com" -W -b "DC=hq,DC=example,DC=com" '(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user)))' name objectSid sAMAccountName uidNumber |
-
L'autenticazione ha esito positivo con l'account e la password esatti che il collector utilizzerà.
-
La ricerca restituisce l'account umano, computer o di servizio previsto.
-
Ogni attributo mappato obbligatorio esiste e ha un valore nell'oggetto restituito.
-
L'agente ha la stessa risoluzione DNS e lo stesso percorso di rete verso il server di directory.
Dopo aver salvato
-
La sincronizzazione con Active Directory inizia quando il collector viene avviato o riavviato.
-
La sincronizzazione di una directory con circa 300.000 utenti può richiedere circa 15 minuti.
-
I dati dell'utente si aggiornano automaticamente ogni 12 ore.
-
Se la directory diventa non disponibile, i dettagli utente precedentemente recuperati rimangono, ma non puoi recuperare utenti nuovi o modificati finché la connessione non viene ripristinata.
-
I dati degli utenti vengono conservati per 13 mesi senza essere aggiornati. I dati della directory degli utenti non possono essere eliminati indipendentemente dal tenant.
Risoluzione dei problemi
| Messaggio o sintomo | Cosa controllare |
|---|---|
Credenziali non valide fornite per l'LDAP server. |
Verifica il Bind DN e la password. Assicurati inoltre che l'account possa cercare nel Forest Name configurato. |
Impossibile ottenere l'oggetto corrispondente a DN=… fornito come nome della foresta. |
Correggi il nome della foresta. Usa il dominio, il DN, l'OU o un altro ambito supportato esatto. |
Impossibile stabilire la connessione LDAP. |
Verifica l'indirizzo IP/FQDN del server AD, la risoluzione DNS, il protocollo, la porta e il percorso del firewall dall'agente. |
Impossibile recuperare gli utenti LDAP… la connessione è nulla. |
Riavvia il raccoglitore. Se il problema si ripresenta, verifica la connettività e la ricerca con ldapsearch da una posizione di rete equivalente. |
Il collector sta RIPROVANDO o segnala AGENT008. |
Verifica l'indirizzo del server e il nome della foresta; poi conferma che l'agent possa raggiungere il servizio di directory. |
Un attributo utente o facoltativo non viene visualizzato. |
Verifica che la query di ricerca includa l'oggetto e che il nome dell'attributo mappato corrisponda allo schema della directory, comprese le maiuscole e minuscole ove applicabile. Salva per riavviare e risincronizzare. |
AcceptSecurityContext error, dati 52e. |
Verifica le credenziali e il nome della foresta. In Active Directory, il codice 52e indica credenziali non valide. |
ldap-port ha tipo STRING anziché NUMBER. |
Inserisci un valore numerico per la porta, come 389 o 636. |