


Active Directory (AD) ユーザーディレクトリコレクターの構成


 変更を提案

 PDF

ONTAP SVM Data Collectorの前にUser Directory Collectorを設定します。
Workload Securityは、ディレクトリデータを使用してファイルアクセスアクティビティにおけるIDを解決します。User Directoryコレクターには、接続テスト機能は備わっていません。
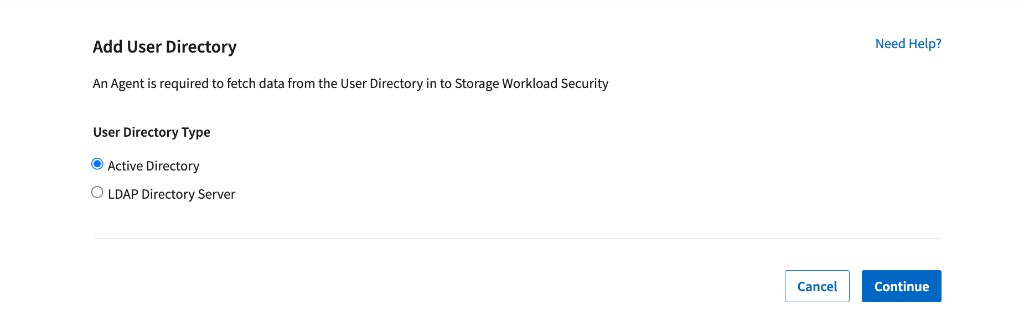
| 選択 | 使用する場合 |
|---|---|
Active Directory |
ユーザーは Active Directory に保存され、監視対象のアクティビティは SMB です。または、Unix ユーザーは uidNumber 値とともに Active Directory に保存されており、NFS アクティビティを実行します。 |
LDAPディレクトリサーバー |
Unixユーザーは主にLDAPディレクトリに保存され、監視対象のアクティビティはNFSです。 |
両方 |
ID情報はActive DirectoryとLDAPに分散されています。監視対象のすべてのIDを解決できるように、権限のあるディレクトリごとにコレクターを1つ追加してください。 |
このページではActive Directoryについて説明します このコレクターは、SMB IDおよびUnix IDがActive Directoryで管理されているNFS IDに使用します。 |
開始する前に
-
Data Infrastructure Insights管理者またはアカウント所有者としてサインインします。
-
ディレクトリサーバーにアクセスできるWorkload Security Agentをデプロイして接続します。
-
Active DirectoryサーバーのIPアドレスまたはFQDN、フォレスト名、バインドDN、およびバインドパスワードを収集します。
-
エージェントがディレクトリサービスにアクセスできるようにします。一般的なポート番号は、LDAPまたはStartTLSの場合は389番、LDAPSの場合は636番です。ご使用のサーバーで設定されているポート番号を使用してください。
-
必要なディレクトリ範囲を検索し、コレクターにマッピングされているすべての属性を読み取ることができるBind DNアカウントを使用してください。
Active Directoryコレクターを追加します
*1.*Workload Security > Collectors > User Directory Collectors に移動して、+ User Directory Collector を選択します。
*2.*Active Directoryを選択し、続行を選択します。
*3.*下記に説明する接続フィールドと属性マッピングをすべて入力してください。
*4.*コンピュータアカウントまたはサービスアカウントの解決が必要な場合は、詳細構成を確認してください。
*5.*AD Explorerまたはldapsearchを使用して構成を検証し、「コレクターを保存」を選択します。
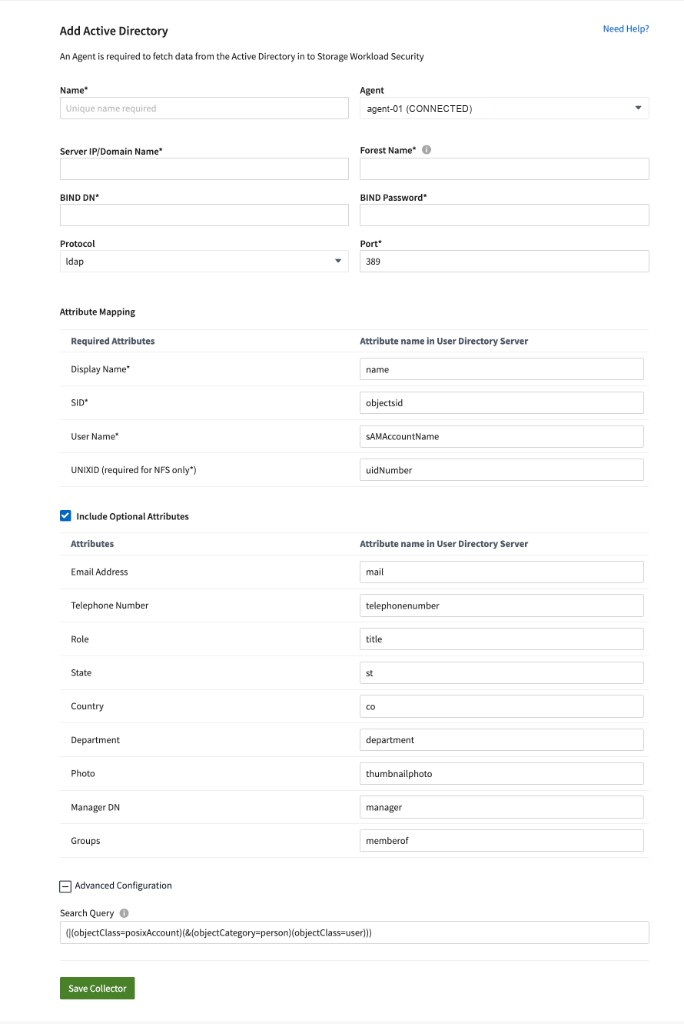
Active Directoryコレクターフィールドと既定の属性マッピング。
接続フィールド
| フィールド | 要件 | 入力する内容 |
|---|---|---|
名前* |
必須 |
一意のコレクター名。 |
エージェント |
必須 |
このADサーバーにアクセスできる、接続済みのエージェント。 |
サーバーIP/ドメイン名* |
必須 |
ADサーバーのIPアドレスまたはFQDN。 |
フォレスト名* |
必須 |
hq.example.comのようなDNSドメイン、DC=hq,DC=example,DC=comのようなDN、または検索対象が特定の範囲のみである場合は、より狭いOU/CN DNを指定します。信頼済みのADドメインがサポートされています。 |
バインド DN* |
必須 |
検索範囲へのアクセス権限を持つアカウント(例:ws-reader@example.com)。マッピングされた属性に必要なディレクトリ読み取り権限のみを付与してください。 |
バインドパスワード* |
必須 |
Bind DNアカウントのパスワード。 |
プロトコル |
デフォルト |
LDAP、LDAPS、またはStartTLSを使用したLDAP。サーバーが使用するプロトコルを選択してください。 |
ポート* |
必須 |
数値で表したディレクトリポート番号。一般的には389または636。 |
必須属性マッピング
アスタリスクが付いている項目は、有効なマッピングが必要です。ADスキーマで異なる属性名を使用していない限り、デフォルト設定のままにしてください。
| Workload Securityフィールド | デフォルトのAD属性 | 必要に応じて |
|---|---|---|
表示名* |
名前 |
Always |
SID* |
オブジェクトID |
常に; SMBセキュリティ識別子を解決します |
ユーザー名* |
sAMAccountName |
Always |
UNIXID |
uid番号 |
ADに保存されているUnixユーザーのNFSアクティビティを解決する必要がある場合に必須です |
オプションの属性マッピング
インポートしたいプロファイルデータに対してのみ、「オプション属性を含める」を選択してください。各マッピングは、実際のADスキーマと一致している必要があります。マッピングが空または不正確な場合でも、ID解決は妨げられませんが、プロファイル値は入力されません。
| プロファイル値 | デフォルトのAD属性 |
|---|---|
E メール アドレス |
郵便 |
電話番号 |
電話番号 |
ロール |
タイトル |
州 |
st |
国 |
共同 |
部門 |
部門 |
写真 |
サムネイル写真 |
マネージャーDN |
マネージャー |
グループ |
memberof |
詳細設定:必要なアカウントを含める
検索クエリは、どのディレクトリオブジェクトをインポートするかを制御します。デフォルトのクエリには、POSIXアカウントと標準のADユーザーオブジェクトが含まれます:
(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user))) |
このフィルタに一致しないコンピュータ アカウント、マネージド サービス アカウント、またはカスタム サービス アカウント オブジェクトは、未解決のままになります。AD ExplorerでオブジェクトのobjectClassを検査し、必要なオブジェクトタイプのみを対象にクエリを拡張します。例:
(|(objectClass=posixAccount) + (&(objectCategory=person)(objectClass=user)) + (objectClass=computer) + (objectClass=msDS-ManagedServiceAccount) + (objectClass=msDS-GroupManagedServiceAccount)) |
結果を確認せずにクエリを拡大しないでください 追加された各ブランチがWorkload Securityがインポートする必要のあるアカウントのみを返すことを確認してください。クエリ範囲を広げると、同期時間が長くなり、不要なディレクトリオブジェクトがインポートされる可能性があります。 |
設定を検証する
ユーザーディレクトリコレクターでは接続テストは利用できません コレクターを保存する前に、同等のアクセス権限を持つホストから、ネットワーク アクセス、バインド認証情報、検索範囲、クエリ結果、およびマッピングされた属性を検証してください。 |
AD Explorerを使用する
目的のバインドDNアカウントを使用して、Active Directoryサーバに接続します。アカウントが設定されたフォレスト名またはOUを参照し、名前、objectSid、sAMAccountName、使用される場合はuidNumber、およびオプションの属性を読み取ることができることを確認します。
ldapsearchを使用する
目的のバインドDNを使用して、範囲を限定した検索を実行します。例を実際のディレクトリ値に置き換え、コレクターの検索クエリをLDAPフィルタとして追加してください。
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ad.example.com:389 -D "ws-reader@example.com" -W -b "DC=hq,DC=example,DC=com" '(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user)))' name objectSid sAMAccountName uidNumber |
-
コレクタが使用する正確なアカウントとパスワードでバインドが成功します。
-
検索結果には、想定される人間、コンピュータ、またはサービスのアカウントが返されます。
-
必須のマッピング属性はすべて存在し、返されるオブジェクトに値を持っています。
-
エージェントは、ディレクトリサーバに対して同じDNS解決とネットワークパスを持ちます。
保存後
-
Active Directoryの同期は、コレクターが起動または再起動したときに開始されます。
-
約300,000人のユーザーを含むディレクトリの同期には、約15分かかる場合があります。
-
ユーザーデータは12時間ごとに自動的に更新されます。
-
ディレクトリが利用できなくなった場合、以前に取得したユーザー情報は保持されますが、接続が復旧するまで新規ユーザーや変更されたユーザーは取得できません。
-
ユーザーデータは、更新なしで13か月間保持されます。ユーザーディレクトリデータは、テナントとは独立して削除することはできません。
トラブルシューティング
| メッセージまたは症状 | チェックすべき事項 |
|---|---|
LDAPサーバに指定された認証情報が無効です。 |
バインドDNとパスワードを確認してください。また、アカウントが設定されたフォレスト名を検索できることを確認してください。 |
フォレスト名として指定されたDN=…に対応するオブジェクトを取得できませんでした。 |
フォレスト名を修正してください。正確なドメイン、DN、OU、またはその他のサポートされているスコープを使用してください。 |
LDAP接続の確立に失敗しました。 |
エージェントから、ADサーバのIP/FQDN、DNS解決、プロトコル、ポート、ファイアウォールパスを確認します。 |
LDAPユーザーの取得に失敗しました…接続がnullです。 |
コレクターを再起動してください。問題が再発する場合は、同等のネットワークロケーションからldapsearchを使用して接続性と検索を検証してください。 |
コレクタがRETRYING状態であるか、AGENT008を報告しています。 |
サーバアドレスとフォレスト名を確認し、エージェントがディレクトリサービスにアクセスできることを確認してください。 |
ユーザー属性またはオプション属性は表示されません。 |
検索クエリにオブジェクトが含まれていること、およびマッピングされた属性名がディレクトリスキーマと一致していること(大文字・小文字の区別を含む)を確認してください。保存して再起動し、再同期してください。 |
AcceptSecurityContextエラー、データ52e。 |
認証情報とフォレスト名を確認してください。Active Directoryでは、データ52eは無効な認証情報を示します。 |
ldap-port の型は NUMBER ではなく STRING です。 |
389や636などの数値ポート値を入力してください。 |