


暗号化された NFS 同期関係を NetApp Copy and Sync で作成する


 変更を提案

 PDF

企業に厳格なセキュリティ ポリシーがある場合は、 NetApp Copy and Syncの転送中データ暗号化を使用して NFS データを同期できます。この機能は、NFS サーバーから別の NFS サーバー、およびAzure NetApp FilesからAzure NetApp Files間でサポートされます。
たとえば、異なるネットワークにある 2 つの NFS サーバー間でデータを同期したい場合があります。あるいは、サブネットまたはリージョン間でAzure NetApp Files上のデータを安全に転送する必要がある場合もあります。
転送中のデータ暗号化の仕組み
データインフライト暗号化は、2 つのデータ ブローカー間でネットワーク経由で送信される NFS データを暗号化します。次の図は、2 つの NFS サーバーと 2 つのデータ ブローカーの関係を示しています。
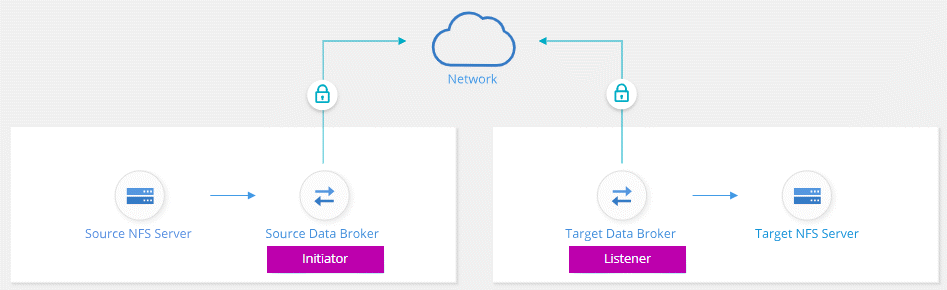
1 つのデータ ブローカーが イニシエーター として機能します。データを同期する時間になると、他のデータ ブローカー (リスナー) に接続要求を送信します。そのデータ ブローカーはポート 443 で要求をリッスンします。必要に応じて別のポートを使用することもできますが、そのポートが別のサービスによって使用されていないことを必ず確認してください。
たとえば、オンプレミスの NFS サーバーからクラウドベースの NFS サーバーにデータを同期する場合、接続要求をリッスンするデータ ブローカーと接続要求を送信するデータ ブローカーを選択できます。
飛行中の暗号化の仕組みは次のとおりです。
-
同期関係を作成すると、イニシエーターは他のデータ ブローカーとの暗号化された接続を開始します。
-
ソース データ ブローカーは、TLS 1.3 を使用してソースからのデータを暗号化します。
-
次に、データをネットワーク経由でターゲットのデータ ブローカーに送信します。
-
ターゲット データ ブローカーは、データをターゲットに送信する前に復号化します。
-
最初のコピーの後、コピーと同期は変更されたデータを 24 時間ごとに同期します。同期するデータがある場合、イニシエーターが他のデータ ブローカーとの暗号化された接続を開くことでプロセスが開始されます。
より頻繁にデータを同期したい場合は、"関係を作成した後でもスケジュールを変更できます" 。
サポートされるNFSバージョン
-
NFS サーバーの場合、データインフライト暗号化は NFS バージョン 3、4.0、4.1、および 4.2 でサポートされます。
-
Azure NetApp Filesの場合、データインフライト暗号化は NFS バージョン 3 および 4.1 でサポートされます。
プロキシサーバーの制限
暗号化された同期関係を作成すると、暗号化されたデータは HTTPS 経由で送信され、プロキシ サーバー経由でルーティングできなくなります。
始めるために必要なもの
以下のものを必ず用意してください。
-
2つのNFSサーバーが"ソースとターゲットの要件"または、2 つのサブネットまたはリージョンにAzure NetApp Files。
-
サーバーの IP アドレスまたは完全修飾ドメイン名。
-
2 つのデータ ブローカーのネットワークの場所。
既存のデータ ブローカーを選択できますが、イニシエーターとして機能する必要があります。リスナー データ ブローカーは、新しいデータ ブローカーである必要があります。
既存のデータ ブローカー グループを使用する場合は、グループに含まれるデータ ブローカーが 1 つだけである必要があります。暗号化された同期関係では、グループ内の複数のデータ ブローカーはサポートされません。
データ ブローカーをまだデプロイしていない場合は、データ ブローカーの要件を確認してください。厳格なセキュリティポリシーがあるため、ポート443からの送信トラフィックと、"インターネットエンドポイント"データブローカーが連絡する。
データインフライト暗号化を使用して NFS データを同期する
2 つの NFS サーバー間またはAzure NetApp Files間で新しい同期関係を作成し、インフライト暗号化オプションを有効にして、プロンプトに従います。
-
*新しい同期を作成*を選択します。
-
NFS サーバー をソースとターゲットの場所にドラッグ アンド ドロップするか、* Azure NetApp Files* をソースとターゲットの場所にドラッグ アンド ドロップし、はい を選択して、転送中のデータ暗号化を有効にします。
-
指示に従って関係を作成します。
-
NFS サーバー/* Azure NetApp Files*: NFS バージョンを選択し、新しい NFS ソースを指定するか、既存のサーバーを選択します。
-
データ ブローカーの機能の定義: ポートで接続要求を リッスン するデータ ブローカーと、接続を 開始 するデータ ブローカーを定義します。ネットワーク要件に基づいて選択してください。
-
データ ブローカー: プロンプトに従って新しいソース データ ブローカーを追加するか、既存のデータ ブローカーを選択します。
次の点に注意してください。
-
既存のデータ ブローカー グループを使用する場合は、グループに含まれるデータ ブローカーが 1 つだけである必要があります。暗号化された同期関係では、グループ内の複数のデータ ブローカーはサポートされません。
-
ソース データ ブローカーがリスナーとして機能する場合、それは新しいデータ ブローカーである必要があります。
-
新しいデータ ブローカーが必要な場合は、Copy and Sync によってインストール手順が表示されます。データ ブローカーをクラウドにデプロイすることも、独自の Linux ホスト用のインストール スクリプトをダウンロードすることもできます。
-
-
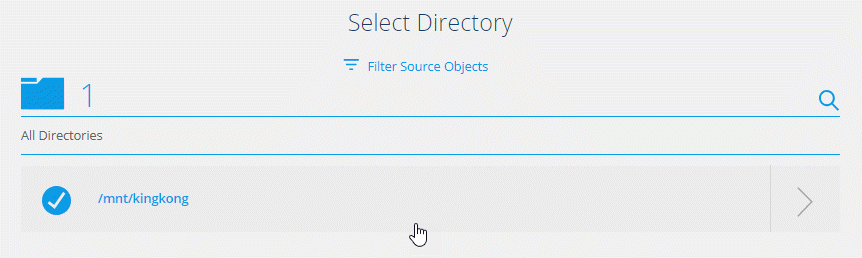
ディレクトリ: すべてのディレクトリを選択するか、ドリルダウンしてサブディレクトリを選択して、同期するディレクトリを選択します。
ソース ファイルとフォルダーをターゲットの場所で同期および維持する方法を定義する設定を変更するには、[ソース オブジェクトのフィルター] を選択します。
-
ターゲット NFS サーバー/ターゲットAzure NetApp Files: NFS バージョンを選択し、新しい NFS ターゲットを入力するか、既存のサーバーを選択します。
-
ターゲット データ ブローカー: プロンプトに従って新しいソース データ ブローカーを追加するか、既存のデータ ブローカーを選択します。
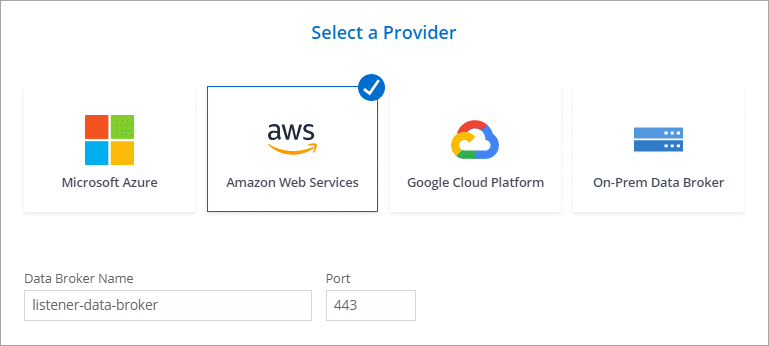
ターゲット データ ブローカーがリスナーとして機能する場合、新しいデータ ブローカーである必要があります。
ターゲット データ ブローカーがリスナーとして機能する場合のプロンプトの例を次に示します。ポートを指定するオプションに注意してください。
-
ターゲット ディレクトリ: 最上位ディレクトリを選択するか、ドリルダウンして既存のサブディレクトリを選択するか、エクスポート内に新しいフォルダーを作成します。
-
設定: ソース ファイルとフォルダーをターゲットの場所で同期および維持する方法を定義します。
-
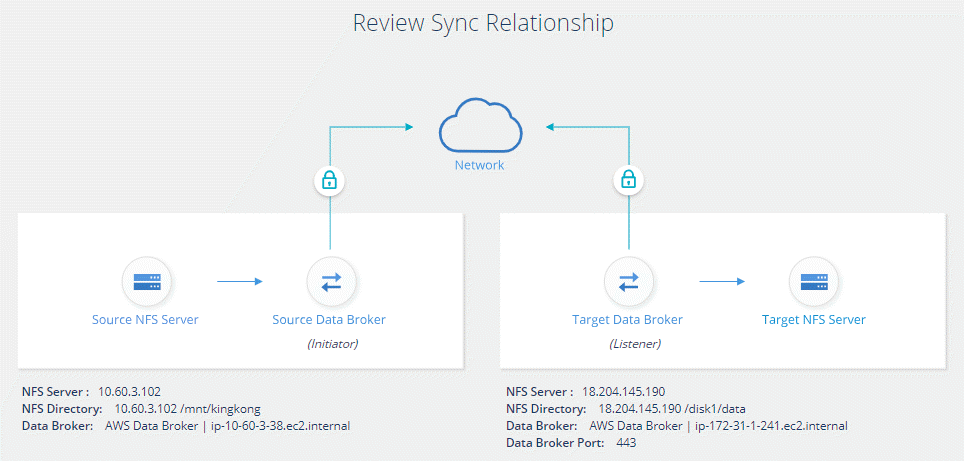
確認: 同期関係の詳細を確認し、[関係の作成] を選択します。
-
コピーと同期により、新しい同期関係の作成が開始されます。完了したら、[ダッシュボードで表示] を選択して、新しい関係の詳細を表示します。