


Cloud Volumes ONTAP の Google Cloud ネットワーク要件


 変更を提案

 PDF

NetApp Consoleは、Google Cloud上のCloud Volumes ONTAP向けに、IPアドレス、ネットマスク、ルートなどのネットワークコンポーネントをセットアップします。アウトバウンドのインターネットアクセスが利用可能であること、十分な数のプライベートIPアドレスが利用可能であること、および適切な接続が確立されていることを確認する必要があります。
HAペアを導入する場合は、"Google Cloud での HA ペアの仕組みを学ぶ" 。
Cloud Volumes ONTAPの要件
お客様のGoogle Cloud環境は、以下の要件を満たしている必要があります。
単一ノードシステムに固有の要件
単一ノード システムを導入する場合は、ネットワークが次の要件を満たしていることを確認してください。
1つのVPC
単一ノード システムには 1 つの仮想プライベート クラウド(VPC)が必要です。
プライベートIPアドレス
Google Cloud の単一ノード システムの場合、NetApp Console は次のものにプライベート IP アドレスを割り当てます。
-
ノード
-
クラスタ
-
Storage VM
-
データNAS LIF
-
データ iSCSI LIF
API を使用してCloud Volumes ONTAPをデプロイし、次のフラグを指定すると、ストレージ VM (SVM) 管理 LIF の作成をスキップできます。
skipSvmManagementLif: true

|
LIF は物理ポートに関連付けられた IP アドレスです。 SnapCenterなどの管理ツールには、ストレージ VM (SVM) 管理 LIF が必要です。 |
HAペア固有の要件
HA ペアを展開する場合は、ネットワークが次の要件を満たしていることを確認してください。
1つまたは複数のゾーン
複数のゾーン、または単一のゾーンにHA構成を導入することで、データの高可用性を確保できます。HAペアを作成する際、コンソールで複数のゾーンまたは単一のゾーンを選択するよう求められます。
-
複数のゾーン(推奨)
3つのゾーンにまたがるHA構成を導入することで、いずれかのゾーンで障害が発生した場合でも、データの継続的な可用性が確保されます。書き込み性能はシングルゾーンの場合よりも若干劣りますが、その差はごくわずかです。
-
単一ゾーン
単一のゾーンにデプロイされる場合、 Cloud Volumes ONTAP HA 構成では、スプレッド配置ポリシーが使用されます。このポリシーにより、障害の分離を実現するために個別のゾーンを使用する必要がなく、ゾーン内の単一障害点から HA 構成が保護されます。
このデプロイメント モデルでは、ゾーン間のデータ送信料金が発生しないため、コストが削減されます。
4つの仮想プライベートクラウド
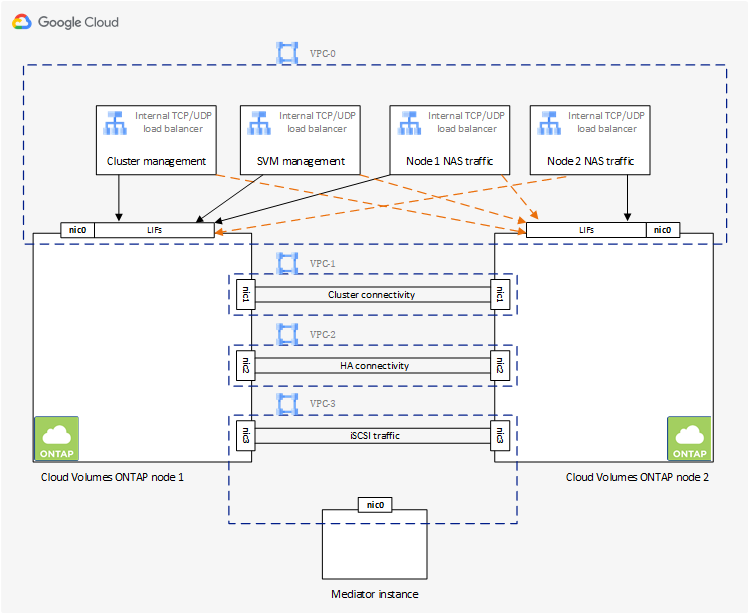
Google Cloudでは各ネットワークインターフェースが個別の仮想プライベートクラウド(VPC)ネットワーク内に配置される必要があるため、HA構成には4つのVPCが必要です。
HA ペアを作成するときに、コンソールで 4 つの VPC を選択するように求められます。
-
データとノードへのインバウンド接続用の VPC-0
-
ノードと HA メディエーター間の内部通信用の VPC-1、VPC-2、および VPC-3
サブネット
各 VPC にはプライベート サブネットが必要です。
コンソールエージェントをVPC-0に配置する場合は、APIへのアクセスとデータ階層化を有効にするために、サブネット上でプライベートGoogleアクセスを有効にする必要があります。
これらのVPC内のサブネットは、重複しない異なるCIDR範囲を持つ必要があります。
プライベートIPアドレス
コンソールは、Google Cloud のCloud Volumes ONTAPに必要な数のプライベート IP アドレスを自動的に割り当てます。ネットワークに十分なプライベート アドレスが利用可能であることを確認する必要があります。
Cloud Volumes ONTAP に割り当てられる LIF の数は、単一ノード システムを導入するか HA ペアを導入するかによって異なります。LIF は、物理ポートに関連付けられた IP アドレスです。SVM 管理 LIF は、SnapCenter などの管理ツールに必要です。
-
シングルノード コンソールは、シングルノードシステムに4つのIPアドレスを割り当てます:
-
ノード管理LIF
-
クラスタ管理LIF
-
iSCSI データ LIF
iSCSI LIF は、iSCSI プロトコルを介したクライアント アクセスを提供し、システムによって他の重要なネットワーク ワークフローに使用されます。これらの LIF は必須であり、削除しないでください。 -
NAS LIF
API を使用してCloud Volumes ONTAPをデプロイし、次のフラグを指定すると、ストレージ VM (SVM) 管理 LIF の作成をスキップできます。
skipSvmManagementLif: true -
-
HA ペア コンソールは HA ペアに 12 ~ 13 個の IP アドレスを割り当てます。
-
2つのノード管理LIF(e0a)
-
クラスタ管理LIF(e0a)1つ
-
2つのiSCSI LIF(e0a)
iSCSI LIF は、iSCSI プロトコルを介したクライアント アクセスを提供し、システムによって他の重要なネットワーク ワークフローに使用されます。これらの LIF は必須であり、削除しないでください。 -
1つまたは2つのNAS LIF(e0a)
-
2つのクラスターLIF(e0b)
-
2つのHAインターコネクトIPアドレス(e0c)
-
2つのRSM iSCSI IPアドレス(e0d)
API を使用してCloud Volumes ONTAPをデプロイし、次のフラグを指定すると、ストレージ VM (SVM) 管理 LIF の作成をスキップできます。
skipSvmManagementLif: true -
内部ロードバランサ
コンソールは、Cloud Volumes ONTAP HAペアへの着信トラフィックを管理する4つのGoogle Cloud内部ロードバランサ(TCP/UDP)を作成します。設定は不要です。この情報は、ネットワーク トラフィックを理解し、セキュリティ上の懸念に対処するのに役立ちます。
1 つのロード バランサはクラスタ管理用、1 つはストレージ VM (SVM) 管理用、1 つはノード 1 への NAS トラフィック用、最後の 1 つはノード 2 への NAS トラフィック用です。
各ロードバランサーの設定は次のとおりです。
-
1つの共有プライベートIPアドレス
-
グローバルな健康診断
デフォルトでは、ヘルスチェックで使用されるポートは 63001、63002、および 63003 です。
-
1つの地域TCPバックエンドサービス
-
1つの地域UDPバックエンドサービス
-
1つのTCP転送ルール
-
1つのUDP転送ルール
-
グローバルアクセスが無効になっています
グローバルアクセスはデフォルトでは無効になっていますが、デプロイ後に有効にすることができます。リージョン間トラフィックはレイテンシが著しく高くなるため、意図しないリージョン間マウントによるユーザーエクスペリエンスの低下を防ぐために、この機能を無効にしました。業務上の必要性がある場合にのみ、グローバルアクセスを有効にしてください。
共有VPC
Cloud Volumes ONTAPとコンソール エージェントは、Google Cloud 共有 VPC とスタンドアロン VPC でもサポートされています。
単一ノード システムの場合、VPC は共有 VPC またはスタンドアロン VPC のいずれかになります。
HA ペアの場合、4 つの VPC が必要です。これらの各 VPC は、共有またはスタンドアロンのいずれかになります。たとえば、VPC-0 は共有 VPC であり、VPC-1、VPC-2、VPC-3 はスタンドアロン VPC である可能性があります。
共有 VPC を使用すると、複数のプロジェクトにわたって仮想ネットワークを構成し、一元管理できます。 ホスト プロジェクト で共有 VPC ネットワークを設定し、サービス プロジェクト でコンソール エージェントとCloud Volumes ONTAP仮想マシン インスタンスをデプロイできます。
VPC でのパケットミラーリング
"パケットミラーリング"Cloud Volumes ONTAPをデプロイする Google Cloud サブネットで無効にする必要があります。
アウトバウンドインターネットアクセス
Cloud Volumes ONTAPシステムは、さまざまな機能のために外部エンドポイントにアクセスするアウトバウンドインターネット接続を必要とします。厳格なセキュリティ要件のある環境でこれらのエンドポイントがブロックされている場合、Cloud Volumes ONTAPは正常に動作しません。
コンソールエージェントは、日常的な運用のため、複数のエンドポイントにも接続します。エンドポイントに関する情報については、 "コンソールエージェントから接続されたエンドポイントを表示する"および "コンソールを使用するためのネットワークの準備"を参照してください。
Cloud Volumes ONTAPエンドポイント
Cloud Volumes ONTAP はこれらのエンドポイントを使用してさまざまなサービスと通信します。
| エンドポイント | 適用対象 | 目的 | 展開モード | エンドポイントが利用できない場合の影響 |
|---|---|---|---|---|
https://netapp-cloud-account.auth0.com |
認証 |
コンソールでの認証に使用されます。 |
標準モードと制限モード。 |
ユーザー認証が失敗し、次のサービスは利用できなくなります。
|
https://api.bluexp.netapp.com/tenancy |
賃貸借 |
コンソールからCloud Volumes ONTAPリソースを取得し、リソースとユーザーを認証するために使用されます。 |
標準モードと制限モード。 |
Cloud Volumes ONTAPリソースとユーザーは承認されていません。 |
https://mysupport.netapp.com/aods/asupmessage https://mysupport.netapp.com/asupprod/post/1.0/postAsup |
AutoSupport |
AutoSupportテレメトリ データをNetAppサポートに送信するために使用されます。 |
標準モードと制限モード。 |
AutoSupport情報は未配信のままです。 |
https://cloudbuild.googleapis.com/v1 (プライベートモード展開のみ) https://cloudkms.googleapis.com/v1 https://cloudresourcemanager.googleapis.com/v1/projects https://compute.googleapis.com/compute/v1 https://www.googleapis.com/compute/beta https://www.googleapis.com/compute/v1/projects/ https://www.googleapis.com/deploymentmanager/v2/projects https://www.googleapis.com/storage/v1 https://www.googleapis.com/upload/storage/v1 https://config.googleapis.com/v1 https://iam.googleapis.com/v1 https://storage.googleapis.com/storage/v1 |
Google Cloud(商用利用)。 |
Google Cloud サービスとの通信。 |
標準、制限、プライベートのモード。 |
Cloud Volumes ONTAPは、Google Cloudのコンソールで特定の操作を実行するためにGoogle Cloudサービスと通信できません。 |
他のネットワーク内のONTAPシステムへの接続
Google Cloud のCloud Volumes ONTAPシステムと他のネットワークのONTAPシステム間でデータを複製するには、VPC と他のネットワーク(企業ネットワークなど)の間に VPN 接続が必要です。
ファイアウォールルール
コンソールは、Cloud Volumes ONTAP が正常に動作するために必要な受信ルールと送信ルールを含む Google Cloud ファイアウォール ルールを作成します。テスト目的の場合、または独自のファイアウォール ルールを使用する場合は、ポートを参照することをお勧めします。
Cloud Volumes ONTAPのファイアウォールルールには、受信ルールと送信ルールの両方が必要です。HA構成をデプロイする場合、VPC-0内のCloud Volumes ONTAPのファイアウォールルールは次のようになります。
HA構成には、2組のファイアウォールルールが必要です:
-
VPC-0 の HA コンポーネントに対する 1 セットのルール。これらのルールにより、Cloud Volumes ONTAPへのデータ アクセスが可能になります。
-
VPC-1、VPC-2、およびVPC-3におけるHAコンポーネントに関する別のルールセット。これらのルールは、HAコンポーネント間の受信および送信通信に適用されます。詳細情報。

|
コンソールエージェントに関する情報をお探しですか? "コンソールエージェントのファイアウォールルールを表示する" |
インバウンドルール
Cloud Volumes ONTAPシステムを追加する場合、展開時に事前定義されたファイアウォール ポリシーのソース フィルターを選択できます。
-
選択した VPC のみ: 受信トラフィックのソース フィルターは、Cloud Volumes ONTAPシステムの VPC のサブネット範囲と、コンソール エージェントが存在する VPC のサブネット範囲です。これは推奨されるオプションです。
-
すべての VPC: 受信トラフィックのソース フィルターは 0.0.0.0/0 IP 範囲です。
独自のファイアウォール ポリシーを使用する場合は、Cloud Volumes ONTAPと通信する必要があるすべてのネットワークを追加し、内部のGoogleロードバランサーが正しく機能するように両方のアドレス範囲も追加してください。これらのアドレスは130.211.0.0/22と35.191.0.0/16です。詳細については、 "Google Cloud ドキュメント: ロードバランサのファイアウォール ルール"を参照してください。
| プロトコル | ポート | 目的 |
|---|---|---|
すべてのICMP |
全て |
インスタンスにpingを実行する |
HTTP |
80 |
クラスタ管理LIFのIPアドレスを使用してONTAP System Manager WebコンソールにHTTPアクセスする |
HTTPS |
443 |
コンソールエージェントとの接続と、クラスタ管理LIFのIPアドレスを使用したONTAP System Manager WebコンソールへのHTTPSアクセス |
SSH |
22 |
クラスタ管理LIFまたはノード管理LIFのIPアドレスへのSSHアクセス |
TCP |
111 |
NFS のリモート プロシージャ コール |
TCP |
139 |
CIFSのNetBIOSサービスセッション |
TCP |
161-162 |
簡易ネットワーク管理プロトコル |
TCP |
445 |
NetBIOS フレームを使用した TCP 経由の Microsoft SMB/CIFS |
TCP |
635 |
NFSマウント |
TCP |
749 |
Kerberos |
TCP |
2049 |
NFSサーバ デーモン |
TCP |
3260 |
iSCSI データ LIF を介した iSCSI アクセス |
TCP |
4045 |
NFSロック デーモン |
TCP |
4046 |
NFS のネットワーク ステータス モニター |
TCP |
10000 |
NDMPを使用したバックアップ |
TCP |
11104 |
SnapMirrorのクラスタ間通信セッションの管理 |
TCP |
11105 |
クラスタ間LIFを使用したSnapMirrorデータ転送 |
TCP |
63001-63050 |
どのノードが正常であるかを判断するためにプローブ ポートをロード バランシングします (HA ペアの場合のみ必要) |
UDP |
111 |
NFS のリモート プロシージャ コール |
UDP |
161-162 |
簡易ネットワーク管理プロトコル |
UDP |
635 |
NFSマウント |
UDP |
2049 |
NFSサーバ デーモン |
UDP |
4045 |
NFSロック デーモン |
UDP |
4046 |
NFS のネットワーク ステータス モニター |
UDP |
4049 |
NFS rquotadプロトコル |
アウトバウンドルール
Cloud Volumes ONTAPの定義済みセキュリティ グループは、すべての送信トラフィックを開きます。それが許容できる場合は、基本的な送信ルールに従ってください。より厳格なルールが必要な場合は、高度な送信ルールを使用します。
Cloud Volumes ONTAPの定義済みセキュリティ グループには、次の送信ルールが含まれています。
| プロトコル | ポート | 目的 |
|---|---|---|
すべてのICMP |
全て |
すべての送信トラフィック |
すべてTCP |
全て |
すべての送信トラフィック |
すべてUDP |
全て |
すべての送信トラフィック |
送信トラフィックに厳格なルールが必要な場合は、この情報を使用して、Cloud Volumes ONTAPが送信通信に必要とするポートのみを開放してください。Cloud Volumes ONTAPクラスタは、ノードのトラフィックを制御するために以下のポートを使用します。
|
|
ソースは、Cloud Volumes ONTAPシステムのインターフェース (IP アドレス) です。 |
| サービス | プロトコル | ポート | ソース | デスティネーション | 目的 |
|---|---|---|---|---|---|
Active Directory |
TCP |
88 |
ノード管理LIF |
アクティブディレクトリフォレスト |
Kerberos V認証 |
UDP |
137 |
ノード管理LIF |
アクティブディレクトリフォレスト |
NetBIOSネーム サービス |
|
UDP |
138 |
ノード管理LIF |
アクティブディレクトリフォレスト |
NetBIOSデータグラムサービス |
|
TCP |
139 |
ノード管理LIF |
アクティブディレクトリフォレスト |
NetBIOSサービス セッション |
|
TCPとUDP |
389 |
ノード管理LIF |
アクティブディレクトリフォレスト |
LDAP |
|
TCP |
445 |
ノード管理LIF |
アクティブディレクトリフォレスト |
NetBIOS フレームを使用した TCP 経由の Microsoft SMB/CIFS |
|
TCP |
464 |
ノード管理LIF |
アクティブディレクトリフォレスト |
Kerberos V パスワードの変更と設定 (SET_CHANGE) |
|
UDP |
464 |
ノード管理LIF |
アクティブディレクトリフォレスト |
Kerberos鍵管理 |
|
TCP |
749 |
ノード管理LIF |
アクティブディレクトリフォレスト |
Kerberos V パスワードの変更と設定 (RPCSEC_GSS) |
|
TCP |
88 |
データ LIF (NFS、CIFS、iSCSI) |
アクティブディレクトリフォレスト |
Kerberos V認証 |
|
UDP |
137 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
NetBIOSネーム サービス |
|
UDP |
138 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
NetBIOSデータグラムサービス |
|
TCP |
139 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
NetBIOSサービス セッション |
|
TCPとUDP |
389 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
LDAP |
|
TCP |
445 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
NetBIOS フレームを使用した TCP 経由の Microsoft SMB/CIFS |
|
TCP |
464 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
Kerberos V パスワードの変更と設定 (SET_CHANGE) |
|
UDP |
464 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
Kerberos鍵管理 |
|
TCP |
749 |
データ LIF (NFS、CIFS) |
アクティブディレクトリフォレスト |
Kerberos V パスワードの変更と設定 (RPCSEC_GSS) |
|
AutoSupport |
HTTPS |
443 |
ノード管理LIF |
mysupport.netapp.com |
AutoSupport (HTTPSがデフォルト) |
HTTP |
80 |
ノード管理LIF |
mysupport.netapp.com |
AutoSupport (トランスポート プロトコルが HTTPS から HTTP に変更された場合のみ) |
|
TCP |
3128 |
ノード管理LIF |
コンソールエージェント |
アウトバウンドインターネット接続が利用できない場合、コンソールエージェント上のプロキシサーバーを介してAutoSupportメッセージを送信する |
|
構成のバックアップ |
HTTP |
80 |
ノード管理LIF |
http://<コンソールエージェントのIPアドレス>/occm/offboxconfig |
構成のバックアップをコンソール エージェントに送信します。"ONTAPのドキュメント" |
DHCP |
UDP |
68 |
ノード管理LIF |
DHCP |
初回セットアップ用のDHCPクライアント |
DHCP |
UDP |
67 |
ノード管理LIF |
DHCP |
DHCP サーバ |
DNS |
UDP |
53 |
ノード管理LIFとデータLIF(NFS、CIFS) |
DNS |
DNS |
NDMP |
TCP |
18600~18699 |
ノード管理LIF |
宛先サーバー |
NDMPコピー |
SMTP |
TCP |
25 |
ノード管理LIF |
メール サーバ |
SMTPアラート(AutoSupportに使用可能) |
SNMP |
TCP |
161 |
ノード管理LIF |
監視サーバー |
SNMPトラップによる監視 |
UDP |
161 |
ノード管理LIF |
監視サーバー |
SNMPトラップによる監視 |
|
TCP |
162 |
ノード管理LIF |
監視サーバー |
SNMPトラップによる監視 |
|
UDP |
162 |
ノード管理LIF |
監視サーバー |
SNMPトラップによる監視 |
|
SnapMirror |
TCP |
11104 |
クラスタ間LIF |
ONTAPクラスタ間LIF |
SnapMirrorのクラスタ間通信セッションの管理 |
TCP |
11105 |
クラスタ間LIF |
ONTAPクラスタ間LIF |
SnapMirrorデータ転送 |
|
syslog |
UDP |
514 |
ノード管理LIF |
syslogサーバ |
Syslog転送メッセージ |
VPC-1、VPC-2、VPC-3のルール
Google Cloud では、HA 構成が 4 つの VPC にデプロイされます。 VPC-0のHA構成に必要なファイアウォールルールはCloud Volumes ONTAPについては上記に記載されています。
一方、VPC-1、VPC-2、VPC-3 のインスタンスに作成された定義済みのファイアウォール ルールにより、すべてのプロトコルとポートを介した受信通信が可能になります。これらのルールにより、HA ノード間の通信が可能になります。
HA ノードから HA メディエーターへの通信は、ポート 3260 (iSCSI) を介して行われます。
|
|
新しい Google Cloud HA ペアのデプロイメントで高速な書き込みを実現するには、VPC-1、VPC-2、および VPC-3 に対して、少なくとも 8,896 バイトの最大伝送単位(MTU)が必要です。既存のVPC-1、VPC-2、およびVPC-3のMTUを8,896バイトにアップグレードする場合は、構成プロセス中にこれらのVPCを使用している既存のすべてのHAシステムをシャットダウンする必要があります。 |
プライベートモードまたは保護された環境でのインフラストラクチャマネージャの構成
Cloud Volumes ONTAP 9.16.1以降をプライベートモード、またはVPC Service Controlsで保護されたプロジェクトにデプロイする場合は、Cloud Volumes ONTAPがDeployment Managerの代わりにGoogle Cloud Infrastructure Managerをデプロイサービスとして使用できるように、いくつかの構成変更を行う必要があります。
-
Cloud Volumes ONTAPシステムが9.16.1以降であることを確認してください。そうでない場合は、システムをアップグレードしてください。手順については、 "Cloud Volumes ONTAP のアップグレード"を参照してください。
-
Google Cloud API が有効になっていることを確認します。 "Google Cloud API を有効にする"を参照してください。
-
Cloud Build API が有効になっていることを確認します。参照 "ここで Cloud Build API を有効にします"。
-
Consoleエージェントのサービスアカウントに、すべての標準権限が付与されていることを確認してください。さらに、サービスアカウントに `cloudbuild.workerpools.get`および `cloudbuild.workerpools.list`の権限があることを確認してください。 "コンソール エージェントの Google Cloud 権限"を参照してください。
-
Cloud Volumes ONTAPデプロイメントと同じリージョンにこの構成でプライベートワーカープールを作成します。プライベートワーカープールの作成については、 "Google Cloud ドキュメント:プライベート プールの作成と管理"および "Google Cloud Build の料金"を参照してください。
VPC Service Controlsで保護されているプロジェクトにCloud Volumes ONTAPを展開する場合は、Consoleエージェントと同じプロジェクトにプライベートワーカープールを作成します。ワーカープールは稼働状態である必要があります。Google CloudのデフォルトのパブリックCloud Buildワーカープールは、サービス境界内で実行できません。
ワーカー プールには次の構成が必要です:
-
マシンタイプ:e2-medium
-
ディスクサイズ:100 GB
-
外部IPの割り当て:False
-
ネットワーク:デフォルトまたはプライベートネットワーク。
-
"Google Cloud API"にアクセスするように設定されたサブネット。サブネットが Google API にアクセスできることを確認するには、次の手順を実行します:
-
サブネットに対して「プライベート Google アクセス」がオンになっていることを確認します。
-
*VPC ネットワークレベル > プライベートサービスアクセスタブ > サービスに割り当てられた IP 範囲*に移動します。
-
IP 範囲の割り当て を選択し、Google Compute Service へのプライベート接続用の内部 IP 範囲を割り当てます。
-
*サービスへのプライベート接続*で、*接続の作成*を選択します。
-
Connected service producer = Google Cloud Platform を選択します。
-
前の手順で作成したプライベート接続 IP 範囲の割り当てを指定します。
-
-
-
このワーカープールを展開し、Cloud Volumes ONTAP管理のために実行し続けます。Google Cloudは、このワーカープールを使用して、すべてのTerraform操作を分離された環境で実行します。
-
Cloud Volumes ONTAPをプライベートモードで導入する場合は、*GCPワーカープール*フィールドでこのワーカープールの名前を選択します。手順については、"Google Cloud でCloud Volumes ONTAPを起動する"を参照してください。
VPC Service Controls で保護されたプロジェクトに Cloud Volumes ONTAP を導入する場合は、API を使用して Cloud Volumes ONTAP システムを作成し、作成リクエスト本文に `workerPool`パラメータを含めてください。
コンソール UI を使用して Cloud Volumes ONTAP をデプロイする場合、ワーカープールを含めることは現在サポートされていません。VPC Service Controls で保護されているプロジェクトでは、Cloud Volumes ONTAP をデプロイする唯一のサポート方法は API です。
コンソールエージェントの要件
コンソールエージェントをまだ作成していない場合は、ネットワーク要件を確認してください。
コンソールエージェントプロキシをサポートするためのネットワーク構成
コンソール エージェント用に設定されたプロキシ サーバーを使用して、 Cloud Volumes ONTAPからのアウトバウンド インターネット アクセスを有効にすることができます。コンソールは次の 2 種類のプロキシをサポートしています。
-
明示的なプロキシ: Cloud Volumes ONTAPからの送信トラフィックは、コンソール エージェントのプロキシ構成時に指定されたプロキシ サーバーの HTTP アドレスを使用します。コンソール エージェント管理者は、追加の認証のためにユーザー資格情報とルート CA 証明書を構成している場合もあります。明示的なプロキシにルートCA証明書が利用可能な場合は、必ず同じ証明書を取得して、 Cloud Volumes ONTAPシステムにアップロードしてください。 "ONTAP CLI: セキュリティ証明書のインストール"指示。
-
透過プロキシ: ネットワークは、 Cloud Volumes ONTAPからの送信トラフィックをコンソール エージェント プロキシ経由で自動的にルーティングするように構成されています。透過プロキシを設定する場合、コンソール エージェント管理者は、プロキシ サーバーの HTTP アドレスではなく、 Cloud Volumes ONTAPからの接続用のルート CA 証明書のみを提供する必要があります。同じルートCA証明書を取得し、 Cloud Volumes ONTAPシステムにアップロードしてください。 "ONTAP CLI: セキュリティ証明書のインストール"指示。
Console エージェントのプロキシサーバーの設定方法については、 "プロキシサーバーを使用するようにコンソールエージェントを構成する"を参照してください。
コンソール エージェントの透過プロキシ構成中に、管理者は Google Cloud のネットワーク タグを追加します。 Cloud Volumes ONTAP構成に同じネットワーク タグを取得して手動で追加する必要があります。このタグは、プロキシ サーバーが正しく機能するために必要です。
-
Google Cloud ConsoleでCloud Volumes ONTAPシステムを見つけます。
-
詳細 > ネットワーク > ネットワーク タグ に移動します。
-
コンソール エージェントに使用するタグを追加し、構成を保存します。