


Active Directory(AD) 사용자 디렉터리 수집기 구성


 변경 제안

 PDF

ONTAP SVM 데이터 수집기를 구성하기 전에 사용자 디렉터리 수집기를 구성하십시오.
Workload Security는 디렉터리 데이터를 사용하여 파일 액세스 활동에서 ID를 확인합니다. User Directory 수집기는 연결 테스트 기능을 제공하지 않습니다.
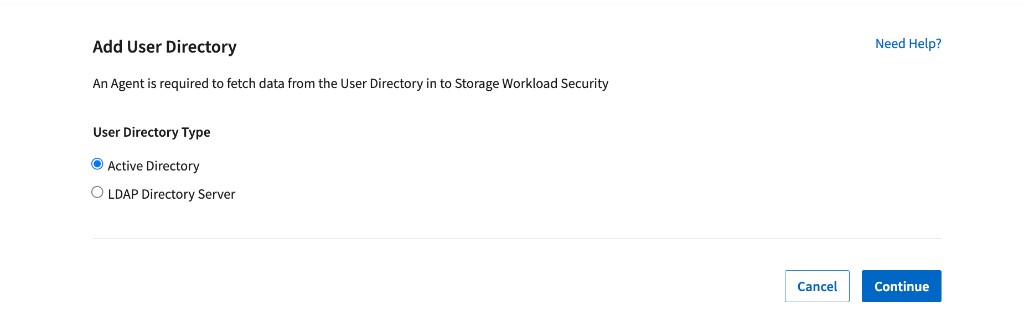
| 선택 | 다음과 같은 경우에 사용하세요 |
|---|---|
Active Directory |
사용자는 Active Directory에 저장되고 모니터링되는 활동은 SMB이거나, Unix 사용자는 uidNumber 값으로 Active Directory에 저장되고 NFS 활동을 수행합니다. |
LDAP 디렉터리 서버 |
Unix 사용자는 주로 LDAP 디렉터리에 저장되며 모니터링되는 활동은 NFS입니다. |
둘 다 |
ID는 Active Directory와 LDAP에 분산되어 있습니다. 모든 모니터링 대상 ID를 확인할 수 있도록 각 권한 있는 디렉터리마다 컬렉터를 하나씩 추가하십시오. |
이 페이지는 Active Directory에 대한 내용입니다. 이 수집기는 SMB ID와 Active Directory에 Unix ID가 저장된 NFS ID에 사용합니다. |
시작하기 전에
-
Data Infrastructure Insights 관리자 또는 계정 소유자로 로그인하세요.
-
디렉터리 서버에 연결할 수 있는 Workload Security Agent를 배포하고 연결합니다.
-
Active Directory 서버의 IP 주소 또는 FQDN, 포리스트 이름, 바인드 DN 및 바인드 암호를 수집합니다.
-
에이전트가 디렉터리 서비스에 접근할 수 있도록 허용하십시오. 일반적으로 LDAP 또는 StartTLS에는 389번 포트가, LDAPS에는 636번 포트가 사용됩니다. 서버에 구성된 포트를 사용하십시오.
-
필요한 디렉터리 범위를 검색하고 수집기에 매핑된 모든 속성을 읽을 수 있는 바인드 DN 계정을 사용하십시오.
Active Directory 수집기를 추가합니다
1. Workload Security > Collectors > User Directory Collectors로 이동하여 + User Directory Collector를 선택합니다.
2. Active Directory를 선택하고 계속을 선택합니다.
3. 아래에 설명된 연결 필드와 속성 매핑을 완료하십시오.
4. 컴퓨터 또는 서비스 계정을 해결해야 하는 경우 고급 구성을 검토하십시오.
5. AD Explorer 또는 ldapsearch를 사용하여 구성을 확인한 다음 수집기 저장을 선택합니다.
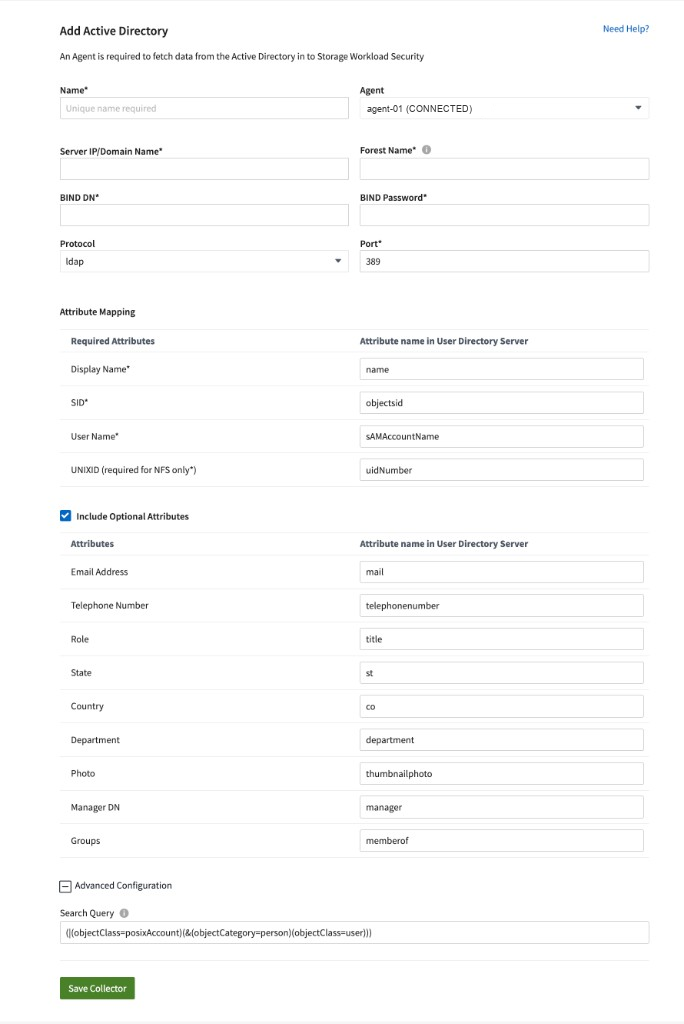
Active Directory 수집기 필드 및 기본 속성 매핑.
연결 필드
| 필드 | 요구 사항 | 입력할 내용 |
|---|---|---|
이름* |
필수 |
고유한 수집기 이름입니다. |
대리인 |
필수 |
이 AD 서버에 연결할 수 있는 연결된 에이전트입니다. |
서버 IP/도메인 이름* |
필수 |
AD 서버의 IP 주소 또는 FQDN입니다. |
포리스트 이름* |
필수 |
hq.example.com 등 DNS 도메인, DC=hq,DC=example,DC=com 등 DN, 또는 해당 범위만 검색해야 하는 경우 더 좁은 OU/CN DN. 신뢰할 수 있는 AD 도메인이 지원됩니다. |
바인드 DN* |
필수 |
ws-reader@example.com 등 범위를 검색하도록 허용된 계정입니다. 매핑된 속성에 필요한 디렉터리 읽기 권한만 부여하십시오. |
바인딩 비밀번호* |
필수 |
Bind DN 계정의 비밀번호입니다. |
규약 |
기본값 |
LDAP, LDAPS 또는 StartTLS를 사용하는 LDAP. 서버에서 사용하는 프로토콜을 선택하십시오. |
포트* |
필수 |
숫자 디렉토리 포트; 일반적으로 389 또는 636입니다. |
필수 속성 매핑
별표로 표시된 필드는 유효한 매핑이 있어야 합니다. AD 스키마에서 다른 속성 이름을 사용하지 않는 한 기본값을 유지하십시오.
| Workload Security 필드 | 기본 AD 속성 | 필요한 경우 |
|---|---|---|
표시 이름* |
이름 |
언제나 |
SID* |
객체 ID |
항상; SMB 보안 식별자를 해석합니다 |
사용자 이름* |
sAMAccountName |
언제나 |
유닉스아이디 |
UID 번호 |
AD에 저장된 Unix 사용자에 대한 NFS 활동을 확인해야 할 때 필요합니다. |
선택적 속성 매핑
가져올 프로필 데이터에 대해서만 Include Optional Attributes를 선택하십시오. 각 매핑은 실제 AD 스키마와 일치해야 합니다. 매핑이 비어 있거나 올바르지 않더라도 ID 확인은 가능하지만 프로필 값은 채워지지 않습니다.
| 프로필 값 | 기본 AD 속성 |
|---|---|
이메일 주소 |
우편 |
전화번호 |
전화번호 |
역할 |
제목 |
상태 |
st |
국가 |
공동 |
부서 |
부서 |
사진 |
썸네일사진 |
관리자 DN |
관리자 |
여러 떼 |
memberof |
고급 구성: 필요한 계정을 포함하세요
검색 쿼리는 가져올 디렉터리 오브젝트를 제어합니다. 기본 쿼리에는 POSIX 계정과 표준 AD 사용자 오브젝트가 포함됩니다:
(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user))) |
이 필터와 일치하지 않는 컴퓨터 계정, 관리 서비스 계정 또는 사용자 지정 서비스 계정 오브젝트는 해결되지 않은 상태로 남아 있습니다. AD Explorer에서 오브젝트의 objectClass를 검사한 다음 필요한 오브젝트 유형에 대해서만 쿼리를 확장하십시오. 예를 들면 다음과 같습니다.
(|(objectClass=posixAccount) + (&(objectCategory=person)(objectClass=user)) + (objectClass=computer) + (objectClass=msDS-ManagedServiceAccount) + (objectClass=msDS-GroupManagedServiceAccount)) |
결과를 확인하지 않고 쿼리 범위를 넓히지 마십시오. 추가된 각 분기가 Workload Security에서 가져와야 하는 계정만 반환하는지 확인하십시오. 쿼리 범위를 넓히면 동기화 시간이 증가하고 원치 않는 디렉터리 오브젝트를 가져올 수 있습니다. |
구성을 검증합니다
사용자 디렉터리 수집기의 경우 연결 테스트를 사용할 수 없습니다. 수집기를 저장하기 전에 동등한 액세스 권한을 가진 호스트에서 네트워크 액세스, 바인딩 자격 증명, 검색 범위, 쿼리 결과 및 매핑된 속성을 검증하십시오. |
AD Explorer를 사용하십시오
지정된 바인드 DN 계정으로 Active Directory 서버에 연결합니다. 해당 계정이 구성된 포리스트 이름 또는 OU를 탐색하고 이름, objectSid, sAMAccountName, uidNumber(사용되는 경우) 및 기타 선택적 속성을 읽을 수 있는지 확인합니다.
ldapsearch를 사용하세요
지정된 바인드 DN을 사용하여 범위 검색을 실행합니다. 예시 값을 사용자 디렉터리 값으로 바꾸고, 수집기의 검색 쿼리를 LDAP 필터로 추가합니다.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ad.example.com:389 -D "ws-reader@example.com" -W -b "DC=hq,DC=example,DC=com" '(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user)))' name objectSid sAMAccountName uidNumber |
-
수집기가 사용할 정확한 계정과 비밀번호로 바인딩에 성공합니다.
-
검색은 예상되는 사람, 컴퓨터 또는 서비스 계정을 반환합니다.
-
모든 필수 매핑 속성이 존재하며 반환된 오브젝트에 값을 가집니다.
-
에이전트는 디렉터리 서버에 대한 동일한 DNS 확인 및 네트워크 경로를 가집니다.
저장 후
-
Active Directory 동기화는 수집기가 시작되거나 다시 시작될 때 시작됩니다.
-
약 30만 명의 사용자가 있는 디렉터리를 동기화하는 데 약 15분이 소요될 수 있습니다.
-
사용자 데이터는 12시간마다 자동으로 갱신됩니다.
-
디렉터리에 접속할 수 없게 되면 이전에 가져온 사용자 정보는 유지되지만, 연결이 복구될 때까지 새 사용자 또는 변경된 사용자를 가져올 수 없습니다.
-
사용자 데이터는 갱신 없이 13개월 동안 보존됩니다. 사용자 디렉터리 데이터는 테넌트와 독립적으로 삭제할 수 없습니다.
문제 해결
| 메시지 또는 증상 | 확인해야 할 사항 |
|---|---|
LDAP 서버에 제공된 자격 증명이 잘못되었습니다. |
바인드 DN과 암호를 확인하십시오. 또한 계정이 구성된 포리스트 이름을 검색할 수 있는지 확인하십시오. |
포리스트 이름으로 제공된 DN=…에 해당하는 오브젝트를 가져오는 데 실패했습니다. |
포리스트 이름을 수정하십시오. 정확한 도메인, DN, OU 또는 기타 지원되는 범위를 사용하십시오. |
LDAP 연결을 설정하는 데 실패했습니다. |
에이전트에서 AD 서버 IP/FQDN, DNS 확인, 프로토콜, 포트 및 방화벽 경로를 확인하십시오. |
LDAP 사용자를 가져오는 데 실패했습니다…연결이 null입니다. |
컬렉터를 다시 시작하십시오. 문제가 재발하는 경우, 동일한 네트워크 위치에서 ldapsearch를 사용하여 연결 상태와 검색 기능을 확인하십시오. |
수집기가 재시도 중이거나 AGENT008을 보고합니다. |
서버 주소와 포리스트 이름을 확인한 다음, 에이전트가 디렉터리 서비스에 연결할 수 있는지 확인하십시오. |
사용자 또는 선택적 속성이 표시되지 않습니다. |
검색 쿼리에 오브젝트가 포함되어 있고 매핑된 속성 이름이 디렉터리 스키마와 일치하는지(해당하는 경우 대소문자 포함) 확인하십시오. 저장하여 다시 시작하고 재동기화하십시오. |
AcceptSecurityContext 오류, 데이터 52e. |
자격 증명과 포리스트 이름을 확인하십시오. Active Directory에서 데이터 52e는 유효하지 않은 자격 증명을 나타냅니다. |
ldap-port의 형식이 NUMBER가 아니라 STRING입니다. |
389 또는 636 등 숫자 포트 값을 입력하십시오. |