


Prepare-se para implantar o NetApp Console no modo restrito

 Sugerir alterações

 PDFs

Prepare seu ambiente antes de implantar o NetApp Console no modo restrito. Você precisa revisar os requisitos do host, preparar a rede, configurar permissões e muito mais.
Etapa 1: Entenda como funciona o modo restrito
Entenda como o NetApp Console funciona no modo restrito antes de começar.
Use a interface baseada no navegador disponível localmente a partir do agente do NetApp Console instalado. Você não pode acessar o NetApp Console a partir do console baseado na Web fornecido pelo aplicativo SaaS.
Além disso, nem todos os recursos do Console e serviços de dados do NetApp estão disponíveis.
Etapa 2: escolha um método de instalação em modo restrito
No modo restrito, você pode instalar o agente do Console na nuvem e acessar o NetApp Console por meio do agente instalado localmente. Você pode instalar por meio de um marketplace na nuvem (somente AWS ou Azure) ou manualmente no seu próprio host Linux em execução na AWS, Azure ou Google Cloud.
-
Do AWS Marketplace
-
Do Azure Marketplace
-
Instalando manualmente o agente do Console em seu próprio host Linux em execução no AWS, Azure ou Google Cloud

Se a implantação for feita no Google Cloud, você precisa instalar o agente do Console manualmente em um host Linux dedicado.
Etapa 3: analise os requisitos do host do agente do Console
Quando você implanta o agente do Console do AWS ou do Azure Marketplace, a imagem inclui o sistema operacional e os componentes de software necessários. Você só precisa escolher um tipo de instância que atenda aos requisitos de CPU e RAM.
Se você estiver instalando manualmente em seu próprio host Linux, certifique-se de que o host atenda aos requisitos de sistema operacional, RAM e portas.
- Host dedicado
-
O agente do Console requer um host dedicado. Qualquer arquitetura é suportada, desde que atenda a estes requisitos de tamanho:
-
CPU: 8 núcleos ou 8 vCPUs
-
RAM: 32 GB
-
Espaço em disco: 165 GB é recomendado para o host, com os seguintes requisitos de partição:
-
/opt: 120 GiB de espaço devem estar disponíveisO agente usa
/optpara instalar o/opt/application/netappdiretório e seu conteúdo. -
/var: 40 GiB de espaço devem estar disponíveisO agente do Console requer este espaço em
/varporque o Podman ou o Docker são projetados para criar os contêineres dentro deste diretório. Especificamente, eles criarão contêineres no/var/lib/containers/storagediretório e/var/lib/dockerpara Docker. Montagens externas ou links simbólicos não funcionam para este espaço.
-
-
- Tipo de instância AWS EC2
-
Um tipo de instância que atende aos requisitos de CPU e RAM. A NetApp recomenda t3.2xlarge.
- Tamanho da VM do Azure
-
Um tipo de instância que atende aos requisitos de CPU e RAM. A NetApp recomenda Standard_D8s_v3.
- Tipo de máquina do Google Cloud
-
Um tipo de instância que atende aos requisitos de CPU e RAM. A NetApp recomenda o n2-standard-8.
O agente do Console é compatível com o Google Cloud em uma instância de VM com um sistema operacional compatível "Recursos de VM blindada"
- Hipervisor
-
É necessário um hipervisor bare metal ou hospedado certificado para executar um sistema operacional compatível.
- Requisitos do sistema operacional e do contêiner
-
O agente do Console é compatível com os seguintes sistemas operacionais ao usar o Console no modo padrão ou no modo restrito. Uma ferramenta de orquestração de contêineres é necessária antes de instalar o agente.
| Sistema operacional | Versões de SO suportadas | Versões de agentes suportadas | Ferramenta de contêiner necessária | SELinux |
|---|---|---|---|---|
Red Hat Enterprise Linux |
9,6
|
4.0.0 ou posterior com o Console no modo padrão ou no modo restrito. |
Podman versão 5.4.0 com podman-compose 1.5.0. |
Suportado no modo de imposição ou no modo permissivo |
9.1 a 9.4
|
3.9.50 ou posterior com o Console no modo padrão ou modo restrito |
Podman versão 4.9.4 com podman-compose 1.5.0. |
Suportado no modo de imposição ou no modo permissivo |
8,6 a 8,10
|
3.9.50 ou posterior com o Console no modo padrão ou modo restrito |
Podman versão 4.6.1 ou 4.9.4 com podman-compose 1.0.6. |
Suportado no modo de imposição ou no modo permissivo |
Ubuntu |
24,04 LTS |
3.9.45 ou posterior com o NetApp Console no modo padrão ou restrito |
Docker Engine 23.0.6 para 28.0.0. |
Não suportado |
22,04 LTS |
3.9.50 ou posterior |
Etapa 4: prepare o Podman ou o Docker Engine para instalação manual
Para instalações manuais, instale e configure o Podman ou o Docker Engine seguindo as instruções no "tópico de instalação manual".
Etapa 5: prepare o acesso à rede para o modo restrito
Configure o acesso à rede para que o agente do Console possa gerenciar recursos na sua nuvem pública. Além de ter uma rede virtual e uma sub-rede para o agente do Console, você precisa garantir que os seguintes requisitos sejam atendidos.
- Conexões com redes de destino
-
Certifique-se de que o agente do Console tenha uma conexão de rede com os locais de armazenamento. Por exemplo, a VPC ou VNet onde você planeja implantar o Cloud Volumes ONTAP ou o data center onde seus clusters ONTAP locais residem.
- Preparar a rede para acesso do usuário ao NetApp Console
-
No modo restrito, você acessa a interface local do Console em um navegador conectado à máquina virtual do agente do Console. Quando você conclui determinadas ações no Console, seu navegador deve conseguir acessar os endpoints listados abaixo.
|
|
Os agentes de console anteriores à versão 4.0.0 suportam endpoints diferentes. Se você atualizou para a versão 4.0.0 ou posterior, pode remover os endpoints antigos da sua lista de permissões. "Saiba mais sobre o acesso de rede necessário para versões anteriores à 4.0.0." |
| Pontos finais | Propósito |
|---|---|
|
Para fornecer recursos e serviços no NetApp Console. |
https://services.cloud.netapp.com |
|
Acesso de saída à Internet para operações diárias
O agente do Console precisa de acesso de saída à internet para gerenciar recursos no seu provedor de nuvem e usar os serviços do NetApp Console. Permita os endpoints para o seu ambiente e os serviços compartilhados do Console abaixo.
Ambientes da AWS
Permita que esses endpoints de serviço da AWS gerenciem recursos da AWS, incluindo o FSx for ONTAP.
| Pontos finais | Propósito |
|---|---|
Serviços da AWS (amazonaws.com):
|
Para gerenciar recursos da AWS. O ponto de extremidade depende da sua região da AWS. "Consulte a documentação da AWS para obter detalhes" |
Amazon FSx for NetApp ONTAP:
|
O console baseado na web contata este endpoint para interagir com as APIs do Workload Factory, a fim de gerenciar e operar cargas de trabalho baseadas no FSx para ONTAP. |
Ambientes do Azure
Permita os endpoints que se aplicam à sua região do Azure: pública, governamental ou da China.
| Pontos finais | Propósito |
|---|---|
|
Para gerenciar recursos em regiões públicas do Azure. |
|
Para gerenciar recursos em regiões governamentais do Azure. |
|
Para gerenciar recursos nas regiões do Azure China. |
- Endereço IP público no Azure
-
Se você quiser usar um endereço IP público com a VM do agente do Console no Azure, o endereço IP deverá usar um SKU básico para garantir que o Console use esse endereço IP público.
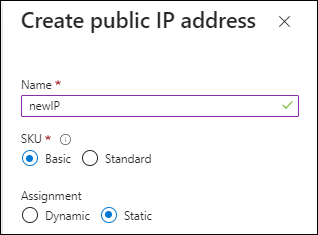
Se você usar um endereço IP de SKU padrão, o Console usará o endereço IP privado do agente do Console, em vez do IP público. Se a máquina que você está usando para acessar o Console não tiver acesso a esse endereço IP privado, as ações do Console falharão.
Ambientes do Google Cloud
Permita que esses endpoints da API do Google Cloud gerenciem recursos em seu projeto.
| Pontos finais | Propósito |
|---|---|
|
Para gerenciar recursos no Google Cloud. |
Endpoints do NetApp Console
Permita os endpoints compartilhados para o Suporte da NetApp, os recursos do Console e a implantação e atualizações do agente do Console.
| Pontos finais | Propósito |
|---|---|
Para obter informações sobre licenciamento e enviar mensagens AutoSupport para o suporte da NetApp. |
|
Para atualizar as credenciais do NetApp Support Site (NSS) ou adicionar novas credenciais do NSS ao NetApp Console. |
|
Para obter informações sobre licenciamento e enviar mensagens do AutoSupport ao suporte da NetApp, assim como receber atualizações de software para Cloud Volumes ONTAP. |
|
|
Para fornecer recursos e serviços no NetApp Console. |
Para regiões não governamentais, use os seguintes pontos de extremidade: Para regiões governamentais, utilize o seguinte ponto de extremidade: |
Para obter imagens para implantação e atualizações do agente do Console. |
- Servidor proxy
-
O NetApp oferece suporte a configurações de proxy explícitas e transparentes. Se você estiver usando um proxy transparente, você só precisa fornecer o certificado para o servidor proxy. Se estiver usando um proxy explícito, você também precisará do endereço IP e das credenciais.
-
Endereço IP
-
Credenciais
-
Certificado HTTPS
-
- Portos
-
Não há tráfego de entrada para o agente do Console, a menos que você o inicie ou que ele seja usado como um proxy para enviar AutoSupport mensagens do Cloud Volumes ONTAP para o suporte da NetApp.
-
HTTP (80) e HTTPS (443) fornecem acesso à interface de usuário local, que você usará em raras circunstâncias.
-
SSH (22) só é necessário se você precisar se conectar ao host para solução de problemas.
-
Conexões de entrada pela porta 3128 serão necessárias se você implantar sistemas Cloud Volumes ONTAP em uma sub-rede onde uma conexão de saída com a Internet não esteja disponível.
Se os sistemas Cloud Volumes ONTAP não tiverem uma conexão de saída com a Internet para enviar mensagens do AutoSupport , o Console configurará automaticamente esses sistemas para usar um servidor proxy incluído no agente do Console. O único requisito é garantir que o grupo de segurança do agente do Console permita conexões de entrada pela porta 3128. Você precisará abrir esta porta depois de implantar o agente do Console.
-
- Habilitar NTP
-
Se você planeja usar NetApp Data Classification para analisar suas fontes de dados corporativas, deve habilitar um serviço de Protocolo de Tempo de Rede (NTP) tanto no agente do Console quanto no NetApp Data Classification para que o horário seja sincronizado entre os sistemas. "Saiba mais sobre NetApp Data Classification".
Etapa 6: preparar as permissões do provedor de nuvem
O agente do Console requer permissões do seu provedor de nuvem para implantar o Cloud Volumes ONTAP em uma rede virtual e usar os serviços de dados do NetApp . Você precisa configurar permissões no seu provedor de nuvem e então associá-las ao agente do Console.
Para visualizar as etapas necessárias, escolha a opção de autenticação a ser usada para seu provedor de nuvem.
Use uma função do IAM para fornecer permissões ao agente do Console.
Se estiver criando o agente do Console no AWS Marketplace, você será solicitado a selecionar essa função do IAM ao iniciar a instância do EC2.
Se você estiver instalando manualmente o agente do Console em seu próprio host Linux, anexe a função à instância do EC2.
-
Faça login no console da AWS e navegue até o serviço IAM.
-
Crie uma política:
-
Selecione Políticas > Criar política.
-
Selecione JSON e copie e cole o conteúdo do"Política do IAM para o agente do Console" .
-
Conclua as etapas restantes para criar a política.
-
-
Crie uma função do IAM:
-
Selecione Funções > Criar função.
-
Selecione Serviço AWS > EC2.
-
Adicione permissões anexando a política que você acabou de criar.
-
Conclua as etapas restantes para criar a função.
-
Agora você tem uma função do IAM para a instância do EC2 do agente do Console.
Configure permissões e uma chave de acesso para um usuário do IAM. Você precisará fornecer ao Console a chave de acesso da AWS depois de instalar o agente do Console e configurar o Console.
-
Faça login no console da AWS e navegue até o serviço IAM.
-
Crie uma política:
-
Selecione Políticas > Criar política.
-
Selecione JSON e copie e cole o conteúdo do"Política do IAM para o agente do Console" .
-
Conclua as etapas restantes para criar a política.
Dependendo dos serviços de dados da NetApp que você planeja usar, pode ser necessário criar uma segunda política.
Para regiões padrão, as permissões são distribuídas em duas políticas. Duas políticas são necessárias devido ao limite máximo de tamanho de caracteres para políticas gerenciadas na AWS. "Saiba mais sobre as políticas do IAM para o agente do Console" .
-
-
Anexe as políticas a um usuário do IAM.
-
Certifique-se de que o usuário tenha uma chave de acesso que você possa adicionar ao NetApp Console após instalar o agente do Console.
Crie uma função personalizada do Azure com as permissões necessárias. Você atribuirá essa função à VM do agente do Console.
Observe que você pode criar uma função personalizada do Azure usando o portal do Azure, Azure PowerShell, Azure CLI ou API REST. As etapas a seguir mostram como criar a função usando o Azure CLI. Se preferir usar um método diferente, consulte "Documentação do Azure".
-
Se você estiver planejando instalar manualmente o software em seu próprio host, habilite uma identidade gerenciada atribuída pelo sistema na VM para que você possa fornecer as permissões necessárias do Azure por meio de uma função personalizada.
-
Copie o conteúdo do"permissões de função personalizadas para o agente do Console" e salvá-los em um arquivo JSON.
-
Modifique o arquivo JSON adicionando IDs de assinatura do Azure ao escopo atribuível.
Você deve adicionar o ID de cada assinatura do Azure que deseja usar com o NetApp Console.
Exemplo
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Use o arquivo JSON para criar uma função personalizada no Azure.
As etapas a seguir descrevem como criar a função usando o Bash no Azure Cloud Shell.
-
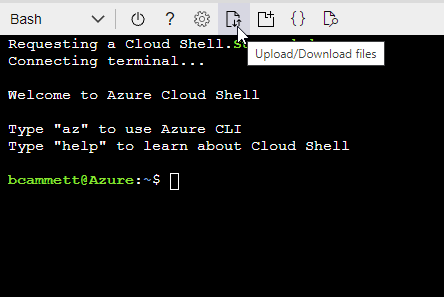
Começar "Azure Cloud Shell" e escolha o ambiente Bash.
-
Carregue o arquivo JSON.
-
Use a CLI do Azure para criar a função personalizada:
az role definition create --role-definition agent_Policy.json
-
Crie e configure uma entidade de serviço no Microsoft Entra ID e obtenha as credenciais do Azure necessárias para o Console. Você precisa fornecer essas credenciais ao Console depois de instalar o agente do Console.
-
Verifique se você tem permissões no Azure para criar um aplicativo do Active Directory e atribuir o aplicativo a uma função.
Para mais detalhes, consulte "Documentação do Microsoft Azure: Permissões necessárias"
-
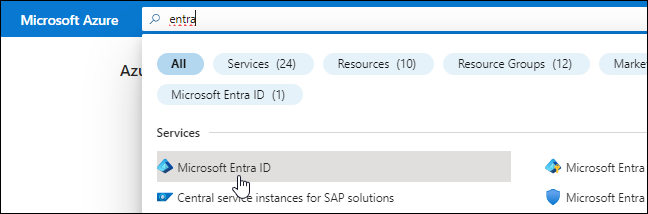
No portal do Azure, abra o serviço Microsoft Entra ID.
-
No menu, selecione Registros de aplicativos.
-
Selecione Novo registro.
-
Especifique detalhes sobre o aplicativo:
-
Nome: Digite um nome para o aplicativo.
-
Tipo de conta: Selecione um tipo de conta (qualquer um funcionará com o NetApp Console).
-
URI de redirecionamento: Você pode deixar este campo em branco.
-
-
Selecione Registrar.
Você criou o aplicativo AD e a entidade de serviço.
-
Crie uma função personalizada:
Observe que você pode criar uma função personalizada do Azure usando o portal do Azure, o Azure PowerShell, a CLI do Azure ou a API REST. As etapas a seguir mostram como criar a função usando a CLI do Azure. Se preferir usar um método diferente, consulte "Documentação do Azure"
-
Copie o conteúdo do"permissões de função personalizadas para o agente do Console" e salvá-los em um arquivo JSON.
-
Modifique o arquivo JSON adicionando IDs de assinatura do Azure ao escopo atribuível.
Você deve adicionar o ID de cada assinatura do Azure a partir da qual os usuários criarão sistemas Cloud Volumes ONTAP .
Exemplo
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
Use o arquivo JSON para criar uma função personalizada no Azure.
As etapas a seguir descrevem como criar a função usando o Bash no Azure Cloud Shell.
-
Começar "Azure Cloud Shell" e escolha o ambiente Bash.
-
Carregue o arquivo JSON.
-
Use a CLI do Azure para criar a função personalizada:
az role definition create --role-definition agent_Policy.jsonAgora você deve ter uma função personalizada chamada Operador do Console que pode ser atribuída à máquina virtual do agente do Console.
-
-
-
Atribuir o aplicativo à função:
-
No portal do Azure, abra o serviço Assinaturas.
-
Selecione a assinatura.
-
Selecione Controle de acesso (IAM) > Adicionar > Adicionar atribuição de função.
-
Na guia Função, selecione a função Operador de console e selecione Avançar.
-
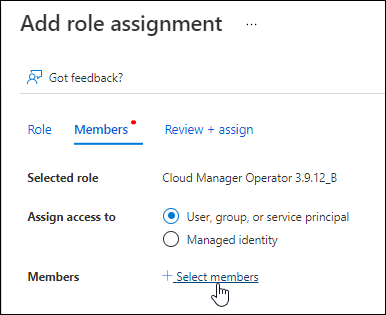
Na aba Membros, complete os seguintes passos:
-
Mantenha Usuário, grupo ou entidade de serviço selecionado.
-
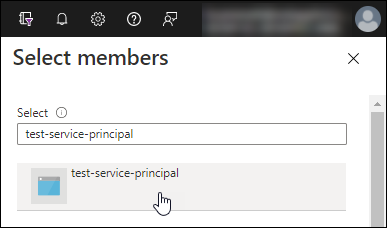
Selecione Selecionar membros.
-
Pesquise o nome do aplicativo.
Aqui está um exemplo:
-
Selecione o aplicativo e selecione Selecionar.
-
Selecione Avançar.
-
-
Selecione Revisar + atribuir.
O principal de serviço agora tem as permissões necessárias do Azure para implantar o agente do Console.
Se você quiser implantar o Cloud Volumes ONTAP de várias assinaturas do Azure, será necessário vincular a entidade de serviço a cada uma dessas assinaturas. No NetApp Console, você pode selecionar a assinatura que deseja usar ao implantar o Cloud Volumes ONTAP.
-
-
No serviço Microsoft Entra ID, selecione Registros de aplicativos e selecione o aplicativo.
-
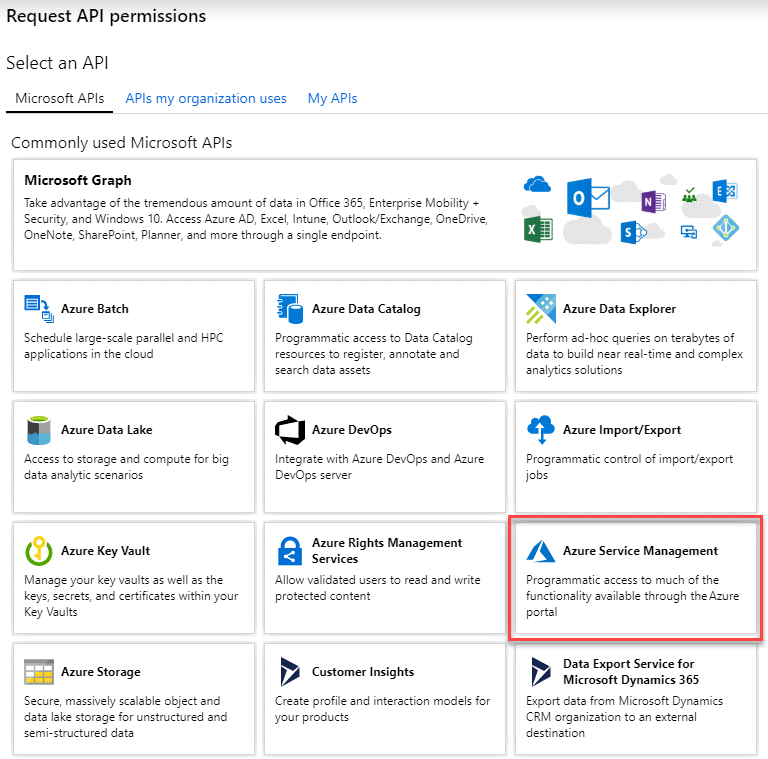
Selecione Permissões de API > Adicionar uma permissão.
-
Em APIs da Microsoft, selecione Azure Service Management.
-
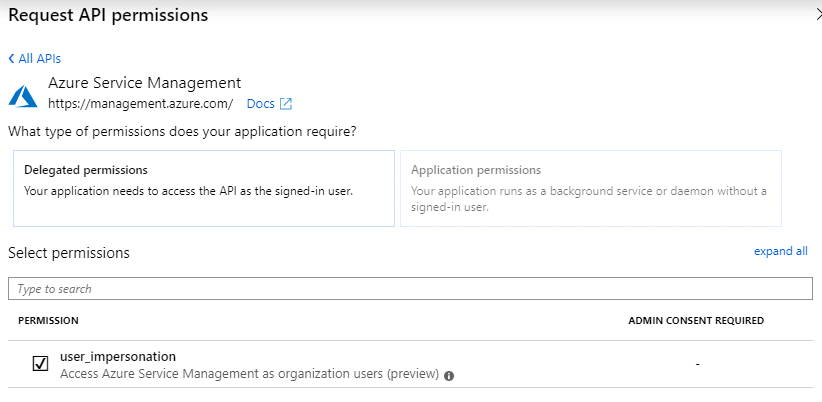
Selecione Acessar o Gerenciamento de Serviços do Azure como usuários da organização e, em seguida, selecione Adicionar permissões.
-
No serviço Microsoft Entra ID, selecione Registros de aplicativos e selecione o aplicativo.
-
Copie o ID do aplicativo (cliente) e o ID do diretório (locatário).
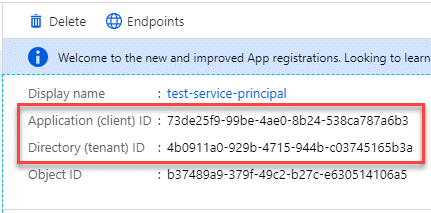
Ao adicionar a conta do Azure ao Console, você precisa fornecer o ID do aplicativo (cliente) e o ID do diretório (locatário) para o aplicativo. O Console usa os IDs para fazer login programaticamente.
-
Abra o serviço Microsoft Entra ID.
-
Selecione Registros de aplicativos e selecione seu aplicativo.
-
Selecione Certificados e segredos > Novo segredo do cliente.
-
Forneça uma descrição do segredo e uma duração.
-
Selecione Adicionar.
-
Copie o valor do segredo do cliente.
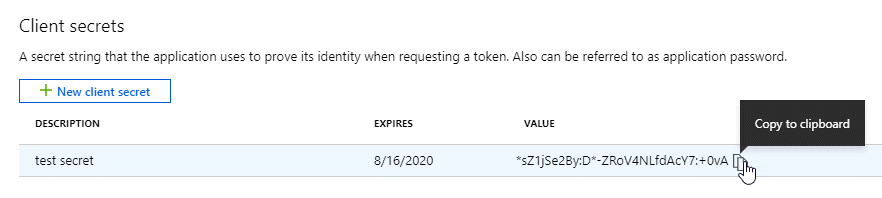
Seu principal serviço agora está configurado e você deve ter copiado o ID do aplicativo (cliente), o ID do diretório (locatário) e o valor do segredo do cliente. Você precisa inserir essas informações no Console ao adicionar uma conta do Azure.
Crie uma função e aplique-a a uma conta de serviço que você usará para a instância de VM do agente do Console.
-
Crie uma função personalizada no Google Cloud:
-
Crie um arquivo YAML que inclua as permissões definidas no"Política do agente do console para o Google Cloud" .
-
No Google Cloud, ative o Cloud Shell.
-
Carregue o arquivo YAML que inclui as permissões necessárias para o agente do Console.
-
Crie uma função personalizada usando o
gcloud iam roles createcomando.O exemplo a seguir cria uma função chamada "agente" no nível do projeto:
gcloud iam roles create agent --project=myproject --file=agent.yaml -
-
Crie uma conta de serviço no Google Cloud:
-
No serviço IAM e Admin, selecione Contas de serviço > Criar conta de serviço.
-
Insira os detalhes da conta de serviço e selecione Criar e continuar.
-
Selecione a função que você acabou de criar.
-
Conclua as etapas restantes para criar a conta de serviço.
-