


Configurando um coletor de diretório de usuário do Active Directory (AD)


 Sugerir alterações

 PDFs

Configure o coletor de diretório de usuários antes do coletor de dados ONTAP SVM.
O Workload Security utiliza dados de diretório para resolver identidades em atividades de acesso a arquivos. Os coletores de User Directory não fornecem uma função de Test Connection.
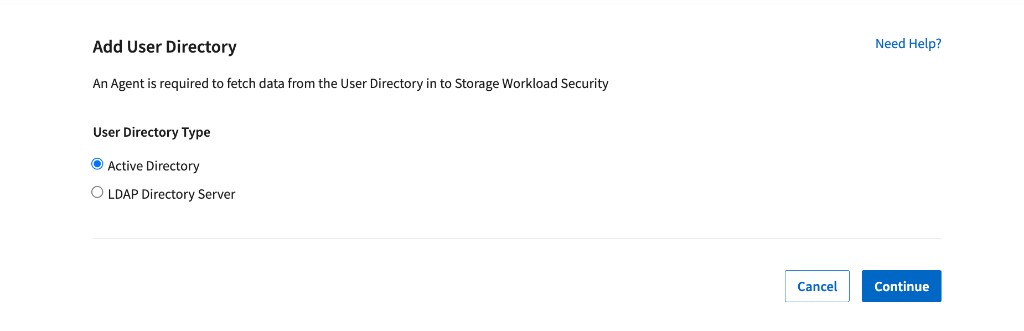
| Selecionar | Use quando |
|---|---|
Active Directory |
Os usuários são armazenados no Active Directory e a atividade monitorada é SMB; ou os usuários Unix são armazenados no Active Directory com valores uidNumber e realizam atividade NFS. |
Servidor de diretório LDAP |
Os usuários do Unix são armazenados principalmente em um diretório LDAP e a atividade monitorada é NFS. |
Ambos |
As identidades estão distribuídas entre o Active Directory e o LDAP. Adicione um coletor para cada diretório autoritativo para que todas as identidades monitoradas possam ser resolvidas. |
Esta página abrange o Active Directory Use este coletor para identidades SMB e para identidades NFS cujos IDs Unix são mantidos no Active Directory. |
Antes de começar
-
Faça login como Administrador do Data Infrastructure Insights ou Proprietário da Conta.
-
Implante e conecte um Agente de Segurança de Carga de Trabalho que possa acessar o servidor de diretório.
-
Colete o endereço IP ou FQDN do servidor Active Directory, o nome da floresta, o Bind DN e a Bind password.
-
Permita que o agente acesse o serviço de diretório. As portas típicas são 389 para LDAP ou StartTLS e 636 para LDAPS; use a porta configurada no seu servidor.
-
Utilize uma conta Bind DN que possa pesquisar o escopo de diretório necessário e ler todos os atributos mapeados no coletor.
Adicione o coletor do Active Directory
1. Vá para Workload Security > Collectors > User Directory Collectors e selecione + User Directory Collector.
2. Selecione Active Directory e selecione Continuar.
3. Preencha os campos de conexão e os mapeamentos de atributos descritos abaixo.
4. Revise a Configuração Avançada se contas de computador ou de serviço precisarem ser resolvidas.
5. Valide a configuração com o AD Explorer ou ldapsearch, em seguida, selecione Salvar Coletor.
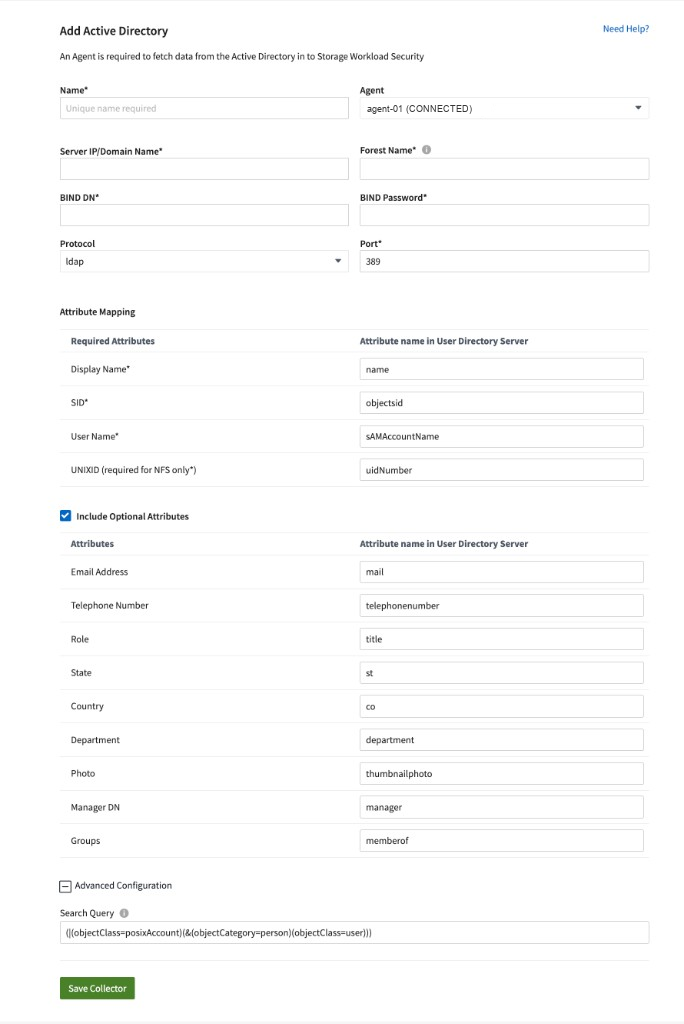
Campos do coletor do Active Directory e mapeamentos de atributos padrão.
Campos de conexão
| Campo | Requisito | O que inserir |
|---|---|---|
Nome* |
Obrigatório |
Um nome de coletor exclusivo. |
Agente |
Obrigatório |
Um agente conectado que consegue alcançar este servidor AD. |
Endereço IP/Nome de Domínio do Servidor* |
Obrigatório |
O endereço IP ou FQDN do servidor AD. |
Nome da Floresta* |
Obrigatório |
Um domínio DNS como hq.example.com; um DN como DC=hq,DC=example,DC=com; ou um DN de OU/CN mais restrito quando apenas esse escopo deve ser pesquisado. Domínios AD confiáveis são suportados. |
Bind DN* |
Obrigatório |
Uma conta com permissão para pesquisar no escopo, como ws-reader@example.com. Conceda apenas as permissões de leitura de diretório necessárias para os atributos mapeados. |
Senha de Bind* |
Obrigatório |
A senha da conta Bind DN. |
Protocolo |
Padrão |
LDAP, LDAPS ou LDAP com StartTLS. Selecione o protocolo usado pelo seu servidor. |
Porta* |
Obrigatório |
A porta de diretório numérica; geralmente 389 ou 636. |
Mapeamentos de atributos obrigatórios
Os campos marcados com um asterisco devem ter mapeamentos válidos. Mantenha os valores padrão, a menos que seu esquema do Active Directory use nomes de atributos diferentes.
| Campo de segurança da carga de trabalho | Atributo AD padrão | Quando necessário |
|---|---|---|
Nome de exibição* |
nome |
Sempre |
SID* |
objetosid |
Sempre; resolve identificadores de segurança SMB |
Nome de usuário* |
sAMAccountName |
Sempre |
UNIXID |
número de identificação |
Necessário quando a atividade NFS precisa ser resolvida para usuários Unix armazenados no AD |
Mapeamentos de atributos opcionais
Selecione "Incluir atributos opcionais" somente para os dados de perfil que você deseja importar. Cada mapeamento deve corresponder ao esquema do AD. Mapeamentos vazios ou incorretos não impedem a resolução de identidade, mas o valor do perfil não será preenchido.
| Valor do perfil | Atributo AD padrão |
|---|---|
Endereço de email |
correspondência |
Número de telefone |
número de telefone |
Papel |
título |
Estado |
st |
País |
co |
Departamento |
departamento |
Foto |
foto em miniatura |
Gerente DN |
gerente |
Grupos |
membro de |
Configuração avançada: inclua as contas que você precisa
A consulta de pesquisa controla quais objetos do diretório são importados. A consulta padrão inclui contas POSIX e objetos de usuário padrão do Active Directory:
(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user))) |
Uma conta de computador, conta de serviço gerenciado ou objeto de conta de serviço personalizada que não corresponda a esse filtro permanecerá sem solução. Inspecione o objectClass do objeto no AD Explorer e, em seguida, estenda a consulta apenas para os tipos de objeto necessários. Por exemplo:
(|(objectClass=posixAccount) + (&(objectCategory=person)(objectClass=user)) + (objectClass=computer) + (objectClass=msDS-ManagedServiceAccount) + (objectClass=msDS-GroupManagedServiceAccount)) |
Não amplie a consulta sem verificar o resultado Confirme se cada ramificação adicionada retorna apenas as contas que o Workload Security deve importar. Uma consulta mais ampla pode aumentar o tempo de sincronização e importar objetos de diretório indesejados. |
Valide a configuração
O recurso Testar Conexão não está disponível para coletores de diretório de usuários. Valide o acesso à rede, as credenciais de vinculação, o escopo de pesquisa, os resultados da consulta e os atributos mapeados de um host com acesso equivalente antes de salvar o coletor. |
Use o AD Explorer
Conecte-se ao servidor Active Directory com a conta Bind DN desejada. Verifique se a conta pode navegar pelo Forest Name ou OU configurados e ler o nome, objectSid, sAMAccountName, uidNumber quando usado, e quaisquer atributos opcionais.
Use o ldapsearch
Execute uma pesquisa com escopo usando o Bind DN desejado. Substitua os exemplos pelos valores do seu diretório e adicione a Search Query do coletor como filtro LDAP.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ad.example.com:389 -D "ws-reader@example.com" -W -b "DC=hq,DC=example,DC=com" '(|(objectClass=posixAccount)(&(objectCategory=person)(objectClass=user)))' name objectSid sAMAccountName uidNumber |
-
A vinculação é bem-sucedida com a conta e senha exatas que o coletor usará.
-
A pesquisa retorna a conta humana, de computador ou de serviço esperada.
-
Todos os atributos mapeados obrigatórios existem e possuem um valor no objeto retornado.
-
O agente possui a mesma resolução de DNS e o mesmo caminho de rede para o servidor de diretório.
Depois de salvar
-
A sincronização do Active Directory começa quando o coletor é iniciado ou reiniciado.
-
Um diretório com aproximadamente 300.000 usuários pode levar cerca de 15 minutos para sincronizar.
-
Os dados do usuário são atualizados automaticamente a cada 12 horas.
-
Caso o diretório fique indisponível, os detalhes do usuário obtidos anteriormente permanecem, mas usuários novos ou alterados não podem ser obtidos até que a conectividade seja restabelecida.
-
Os dados do usuário são retidos por 13 meses sem atualização. Os dados do diretório de usuários não podem ser excluídos independentemente do tenant.
Solução de problemas
| Mensagem ou sintoma | O que verificar |
|---|---|
Credenciais inválidas fornecidas para o servidor LDAP. |
Verifique o Bind DN e a senha. Confirme também se a conta pode pesquisar o Forest Name configurado. |
Não foi possível obter o objeto correspondente ao DN=… fornecido como nome da floresta. |
Corrija o nome da floresta. Use o domínio, DN, OU ou outro escopo compatível exato. |
Falha ao estabelecer conexão LDAP. |
Verifique o endereço IP/FQDN do servidor AD, a resolução de DNS, o protocolo, a porta e o caminho do firewall a partir do Agente. |
Falha ao recuperar usuários LDAP… conexão é nula. |
Reinicie o coletor. Se o problema persistir, valide a conectividade e a pesquisa com o ldapsearch a partir de um local de rede equivalente. |
O coletor está TENTANDO NOVAMENTE ou reporta AGENT008. |
Verifique o endereço do servidor e o nome da floresta; em seguida, confirme se o agente consegue acessar o serviço de diretório. |
Um atributo de usuário ou opcional não é exibido. |
Verifique se a consulta de pesquisa inclui o objeto e se o nome do atributo mapeado corresponde ao esquema do diretório, incluindo maiúsculas e minúsculas quando aplicável. Salve para reiniciar e ressincronizar. |
AcceptSecurityContext erro, dados 52e. |
Verifique as credenciais e o nome da floresta. No Active Directory, o código 52e indica credenciais inválidas. |
ldap-port é do tipo STRING em vez de NUMBER. |
Insira um valor numérico para a porta, como 389 ou 636. |