


Configurando um coletor de servidor de diretório LDAP

 Sugerir alterações

 PDFs

O Workload Security utiliza dados de diretório para resolver identidades em atividades de acesso a arquivos. Os coletores de User Directory não fornecem uma função de Test Connection.
Configure o Coletor de Diretório de Usuários antes do Coletor de Dados SVM do ONTAP
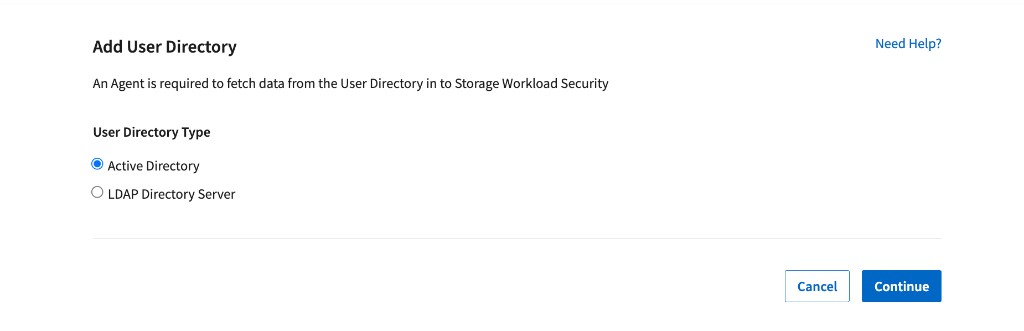
| Selecionar | Use quando |
|---|---|
Active Directory |
Os usuários são armazenados no Active Directory e a atividade monitorada é SMB; ou os usuários Unix são armazenados no Active Directory com valores uidNumber e realizam atividade NFS. |
Servidor de diretório LDAP |
Os usuários do Unix são armazenados principalmente em um diretório LDAP e a atividade monitorada é NFS. |
Ambos |
As identidades estão distribuídas entre o Active Directory e o LDAP. Adicione um coletor para cada diretório autoritativo para que todas as identidades monitoradas possam ser resolvidas. |
Esta página aborda o Servidor de Diretório LDAP Use este coletor para identidades Unix mantidas no LDAP e usadas para acesso NFS. |
Antes de começar
-
Faça login como Administrador do Data Infrastructure Insights ou Proprietário da Conta.
-
Implante e conecte um Agente de Segurança de Carga de Trabalho que possa acessar o servidor de diretório.
-
Colete o endereço IP ou FQDN do servidor LDAP, a base de pesquisa, o DN de vinculação e a senha de vinculação.
-
Permita que o agente acesse o serviço de diretório. As portas típicas são 389 para LDAP ou StartTLS e 636 para LDAPS; use a porta configurada no seu servidor.
-
Utilize uma conta Bind DN que possa pesquisar o escopo de diretório necessário e ler todos os atributos mapeados no coletor.
Adicione o coletor do servidor de diretório LDAP
1. Vá para Workload Security > Collectors > User Directory Collectors e selecione + User Directory Collector.
2. Selecione servidor de diretório LDAP e selecione Continuar.
3. Preencha os campos de conexão e os mapeamentos de atributos descritos abaixo.
4. Analise a Configuração Avançada se as contas de serviço utilizarem classes de objetos que não estejam incluídas na pesquisa padrão.
5. Valide a configuração com o ldapsearch ou um navegador LDAP, depois selecione Salvar Coletor.
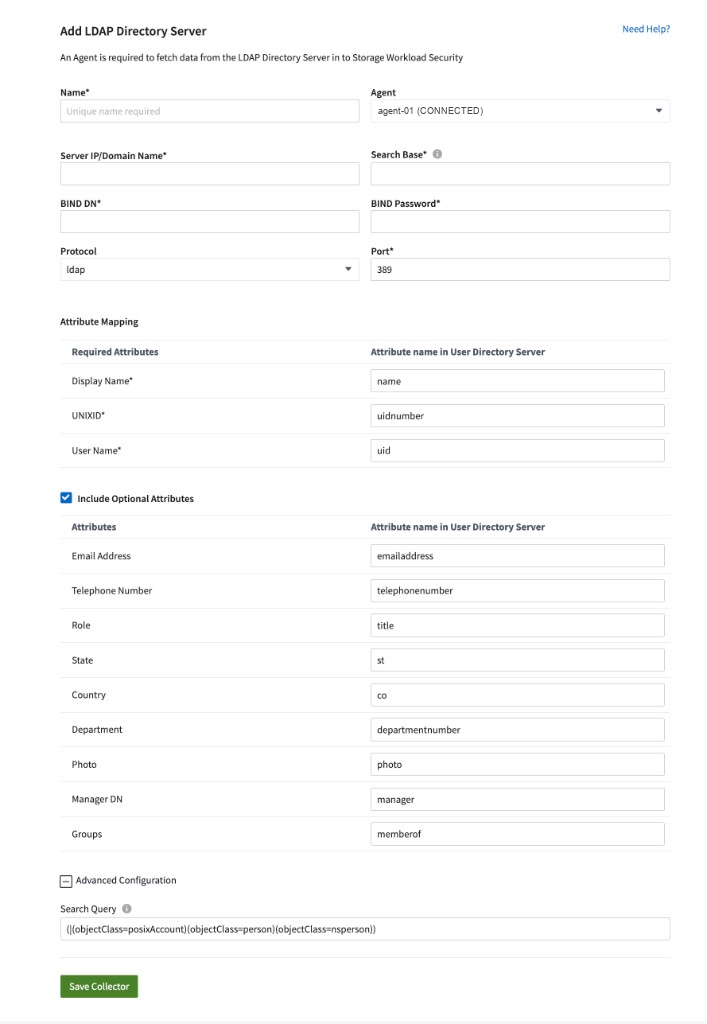
Campos do coletor do servidor de diretório LDAP e mapeamentos de atributos padrão.
Campos de conexão
| Campo | Requisito | O que inserir |
|---|---|---|
Nome* |
Obrigatório |
Um nome de coletor exclusivo. |
Agente |
Obrigatório |
Um agente conectado que consegue acessar este servidor LDAP. |
Endereço IP/Nome de Domínio do Servidor* |
Obrigatório |
O endereço IP ou FQDN do servidor LDAP. |
Base de pesquisa* |
Obrigatório |
O DN base que contém os usuários a serem importados, como cn=accounts,dc=example,dc=com. Use um DN de OU/CN mais específico somente quando a pesquisa precisar ser limitada a essa subárvore. |
Bind DN* |
Obrigatório |
O DN completo de uma conta autorizada a pesquisar na base, como uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com. |
Senha de Bind* |
Obrigatório |
A senha da conta Bind DN. |
Protocolo |
Padrão |
LDAP, LDAPS ou LDAP com StartTLS. Selecione o protocolo usado pelo seu servidor. |
Porta* |
Obrigatório |
A porta de diretório numérica; geralmente 389 ou 636. |
Mapeamentos de atributos obrigatórios
Os campos marcados com um asterisco devem ter mapeamentos válidos. Mantenha os valores padrão, a menos que seu esquema LDAP use nomes de atributos diferentes.
| Campo de segurança da carga de trabalho | Atributo LDAP padrão | Propósito |
|---|---|---|
Nome de exibição* |
nome |
Nome exibido em Workload Security |
UNIXID* |
número de identificação |
Resolve IDs de usuário Unix numéricos em atividades NFS |
Nome de usuário* |
uid |
Nome de login ou conta Unix |
Mapeamentos de atributos opcionais
Selecione "Incluir atributos opcionais" somente para os dados de perfil que você deseja importar. Cada mapeamento deve corresponder ao esquema LDAP real, incluindo caso o servidor o trate como significativo.
| Valor do perfil | Atributo LDAP padrão |
|---|---|
Endereço de email |
endereço de email |
Número de telefone |
número de telefone |
Papel |
título |
Estado |
st |
País |
co |
Departamento |
número do departamento |
Foto |
foto |
Gerente DN |
gerente |
Grupos |
membro de |
Configuração avançada: inclua as contas que você precisa
A consulta de pesquisa controla quais objetos LDAP são importados. A consulta padrão inclui classes de objetos comuns do Unix e de pessoas:
(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson)) |
Contas de computador, contas de dispositivo, identidades de aplicativos ou contas de serviço que utilizam outro objectClass permanecem sem solução. Inspecione o objeto em um navegador LDAP ou com ldapsearch, depois estenda a consulta apenas para os tipos de objeto necessários. Por exemplo:
(objectClass=posixAccount) + (objectClass=person) + (objectClass=nsperson) + (objectClass=device) + (objectClass=applicationProcess) + (objectClass=applicationEntity)) |
Seu esquema LDAP é autoritativo As classes de objetos e os nomes de atributos variam de acordo com a implementação do diretório. Confirme o esquema real do objeto e certifique-se de que os mapeamentos obrigatórios tenham valores antes de salvar. Não amplie a consulta mais do que o necessário. |
Valide a configuração
O recurso Testar Conexão não está disponível para coletores de diretório de usuários. Valide o acesso à rede, as credenciais de vinculação, o escopo de pesquisa, os resultados da consulta e os atributos mapeados de um host com acesso equivalente antes de salvar o coletor. |
Use o ldapsearch
Execute uma pesquisa com escopo usando o Bind DN desejado. Substitua os exemplos pelos valores do seu diretório e adicione a Search Query do coletor como filtro LDAP.
ldapsearch -o ldif-wrap=no -LLL -x -H ldap://ldap.example.com:389 -D "uid=ws-reader,cn=users,cn=accounts,dc=example,dc=com" -W -b "cn=accounts,dc=example,dc=com" '(|(objectClass=posixAccount)(objectClass=person)(objectClass=nsperson))' nome uidNumber uid |
-
A vinculação é bem-sucedida com a conta e senha exatas que o coletor usará.
-
A pesquisa retorna a conta humana, de computador ou de serviço esperada.
-
Todos os atributos mapeados obrigatórios existem e possuem um valor no objeto retornado.
-
O agente possui a mesma resolução de DNS e o mesmo caminho de rede para o servidor de diretório.
Depois de salvar
-
A sincronização LDAP começa quando o coletor inicia ou reinicia.
-
Um diretório com aproximadamente 300.000 usuários pode levar cerca de 15 minutos para sincronizar.
-
Os dados do usuário são atualizados automaticamente a cada 12 horas.
-
Caso o diretório fique indisponível, os detalhes do usuário obtidos anteriormente permanecem, mas usuários novos ou alterados não podem ser obtidos até que a conectividade seja restabelecida.
-
Os dados do usuário são retidos por 13 meses sem atualização. Os dados do diretório de usuários não podem ser excluídos independentemente do tenant.
Solução de problemas
| Mensagem ou sintoma | O que verificar |
|---|---|
Credenciais inválidas fornecidas para o servidor LDAP. |
Verifique o Bind DN e a senha. Confirme também se a conta pode pesquisar na Search Base configurada. |
Não foi possível obter o objeto correspondente a DN=… fornecido como base de pesquisa. |
Corrija a base de pesquisa. Use o domínio exato, DN, OU ou outro escopo compatível. |
Falha ao estabelecer conexão LDAP. |
Verifique o endereço IP/FQDN do servidor LDAP, a resolução de DNS, o protocolo, a porta e o caminho do firewall a partir do Agent. |
Falha ao recuperar usuários LDAP… conexão é nula. |
Reinicie o coletor. Se o problema persistir, valide a conectividade e a pesquisa com o ldapsearch a partir de um local de rede equivalente. |
O coletor está TENTANDO NOVAMENTE ou reporta AGENT008. |
Verifique o endereço do servidor e a base de pesquisa; em seguida, confirme se o agente consegue acessar o serviço de diretório. |
Um atributo de usuário ou opcional não é exibido. |
Verifique se a consulta de pesquisa inclui o objeto e se o nome do atributo mapeado corresponde ao esquema do diretório, incluindo maiúsculas e minúsculas quando aplicável. Salve para reiniciar e ressincronizar. |
AcceptSecurityContext erro, dados 52e. |
Verifique as credenciais e a base de pesquisa. No Active Directory, o código 52e indica credenciais inválidas. |
ldap-port é do tipo STRING em vez de NUMBER. |
Insira um valor numérico para a porta, como 389 ou 636. |