


配置ONTAP SVM 数据收集器


 建议更改

 PDF

ONTAP SVM Data Collector 允许 Workload Security 监控 NetApp ONTAP 存储虚拟机(SVM)上的文件和用户访问活动。收集器通过 HTTPS 连接到 ONTAP 以配置 FPolicy;然后 ONTAP 连接回 Workload Security Agent 以流式传输文件和用户访问事件。本指南涵盖了支持的版本、先决条件、连接方法、权限、Test Connection 预检查、配置字段、特定于功能的设置以及常见问题及其修复方法。
*建议:*要获得最快、最可靠的设置,请通过具有群集凭据的群集管理 IP + SVM 名称进行连接,并在保存前运行测试连接。这种单一的做法可以防止大多数收集器设置问题。
支持的版本和平台
| 项目 | 支持 |
|---|---|
ONTAP (最低版本) |
ONTAP 9.2 及更高版本。为了获得最佳性能,请使用 9.13.1 之后的 ONTAP。 |
SMB |
SMB 3.1 及更早版本。 |
NFS |
最高至 NFS 4.1(含)(NFS 4.1 需要 ONTAP 9.15 或更高版本)。 |
FlexGroup |
ONTAP 9.4 及更高版本。 |
FlexCache(NFS) |
ONTAP 9.7 及更高版本。 |
FlexCache(SMB) |
ONTAP 9.14.1 及更高版本。 |
ONTAP Select |
支持。 |
SVM 类型 / 子类型 |
仅限数据 SVM(无无限卷)。支持的子类型:default、sync_source、sync_destination。按设计,跳过 DP 目标 SVM 的审核。 |
data-fpolicy-client 服务策略 |
ONTAP 9.8 及更高版本要求(请参阅服务策略)。在早期版本上,无需设置。 |
功能版本下限 |
拒绝访问:9.13.0+ • 自主勒索软件保护(ARP)事件:9.11.1+ • 持久存储:9.14.1+ • Protobuf 事件格式:9.15+ |
Important: ONTAP 9.8 及更高版本需要 data-fpolicy-client 服务策略。在早期版本上,无需设置。
开始之前
-
要运行测试连接或添加数据收集器,必须先安装并连接代理。请参阅部署工作负载安全代理和代理要求。
-
为用户访问受监控 SVM 的每个域配置用户目录收集器。测试连接不适用于用户目录收集器;如果没有用户目录收集器,Activity Forensics 将显示 SID 而不是用户名。
-
为 Agent 保留所需的 FPolicy 回调端口。Test Connection 仅测试其分配的活动端口,而不是整个保留范围。同时确保每个 SVM 数据 LIF 都能路由到 Agent;Agent IP 结果会选择一个本地地址,但不测试路由。
-
仅在一个 Workload Security 环境中为一个 SVM 配置一个收集器。测试连接未检测到其他环境中的重复收集器。
网络要求
| 路径 | 端口 | 目的 |
|---|---|---|
代理 → ONTAP(集群或 SVM 管理 IP) |
TCP 443 |
REST/ONTAPI over HTTPS 用于配置 FPolicy。 |
ONTAP SVM data LIFs → 代理 |
TCP 35000–55000 |
FPolicy 文件/用户访问事件(ONTAP 回调到代理)。 |
ONTAP 集群管理 IP → 代理 |
TCP 35000–55000 |
使用这些功能时的 EMS 事件(例如 ARP)。 |
代理 → ONTAP 集群管理 |
SSH 22 |
CIFS/SMB 用户阻止(集群凭据)。 |
您无需打开整个 35000–55000 范围。每个 SVM 最多使用 4 个端口(每个启用的协议 2 个 — NFS 和 CIFS/SMB);为满载的 Agent(50 个收集器)保留约 200 个端口。向 Agent 开放该范围,包括 Agent 主机本身上的任何防火墙。
*注意:*启用防火墙时,为收集器使用的端口定义例外。当 Agent 在 AWS 中运行以监控 Cloud ONTAP SVM 时,Agent 和存储必须位于同一个 VPC 中,或者在 VPC 之间具有有效的路由。
选择一种连接方式
使用两种方法之一添加 SVM。强烈建议使用集群 IP + SVM 名称。
| 方法 | 凭据 | 您将获得什么 | 备注 |
|---|---|---|---|
集群管理 IP + SVM 名称(推荐) |
Cluster-admin 或 csuser,或具有 csrole 同等角色的 AD 用户 |
完整功能,包括测试连接功能/RBAC 检查和基于 EMS 的功能(ARP)。 |
SVM 名称必须与 ONTAP 完全匹配(区分大小写)。 |
SVM 管理 IP |
vsadmin、csuser 或具有 csrole 同等角色的 AD 用户 |
核心审核。测试连接无法在 SVM 模式下运行功能/RBAC 检查(SVM 帐户缺乏运行它们的权限)。 |
使用专用的 SVM 管理 LIF,或将数据 LIF 防火墙策略设置为 mgmt(如下所示)。 |
*常见缺陷:*当您使用 vsadmin 通过 SVM IP 连接,并且 LIF 具有组合的数据 + 管理角色时,ping 有效,但 SSH 无效。创建仅限 SVM 管理的 LIF,或将数据 LIF 防火墙策略设置为 mgmt。
如果使用 SVM 管理 IP
建议使用集群管理 IP + SVM 名称。如果您必须使用 SVM 模式,请在测试连接之前完成此设置:
设置并解锁用于外部访问的 vsadmin 密码:
security login password -username vsadmin -vserver <svmname>

security login unlock -username vsadmin -vserver <svmname>
使用专用 SVM 管理 LIF。如果不可用,请将数据 LIF 防火墙策略设置为 mgmt:
network interface modify -lif <SVM_data_LIF_name> -firewall-policy mgmt

Important: SVM 模式无法运行功能和 RBAC 检查。尽可能使用集群管理 IP + SVM 名称。
权限(RBAC)
Test Connection 使用收集器表单中输入的 ONTAP 帐户运行。在运行之前,请使用 cluster-admin 凭据或使用以下所需权限创建 csuser/csrole。如果没有这些权限,Test Connection 将无法验证或配置 FPolicy 和所选功能。
按功能划分的最低权限
| 功能 | 必需的权限 | ONTAP 下限 |
|---|---|---|
FPolicy(所有部署都必需) |
vserver fpolicy: all |
任何受支持的 |
管理员快捷方式 |
role DEFAULT: readonly (cluster) — 满足读取检查;fpolicy 仍然需要全部 |
— |
Snapshot |
卷快照:全部(如果可能,将范围限制为 cloudsecure_*) |
任意 |
基于 EMS 的监控 |
事件目录、事件筛选器、事件通知、事件通知目标、安全证书:全部 |
任意 |
ONTAP 访问被拒绝 |
REST 访问 + vserver fpolicy 事件 |
9.13.0+ |
自主勒索软件防护(ARP)事件 |
security anti-ransomware volume + volume:readonly/all |
9.11.1+ |
持久存储 |
vserver fpolicy: all + job show: readonly(或 all) |
9.14.1+ |
Protobuf 事件格式 |
vserver fpolicy: all |
9.15+ |
用户访问拦截(SMB 和 NFS) |
SSH(application ssh + port 22)+ set: all, and vserver export-policy rule, vserver cifs session, vserver services access-check authentication translate, vserver name-mapping: all。仅限集群凭据。 |
任意 |
常见误区: 对于由 AD 支持的 ONTAP 帐户,请直接将角色授予用户。如果仅在组级别分配角色,则权限探测器无法读取该角色,并且测试连接会报告“在组级别而不是此 Active Directory 用户的用户级别分配的角色”。
通过集群管理 IP 创建 csuser
如果必须首先替换现有的 csuser/csrole:
security login delete -user-or-group-name csuser -application *
security login role delete -role csrole -cmddirname *
security login rest-role delete -role csrestrole -api *
security login rest-role delete -role arwrole -api *
创建角色和用户(以群集管理员身份运行):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure_*"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
通过 SVM (Vserver) 管理 IP 创建 csuser
如果必须首先替换现有的 csuser/csrole:
security login delete -user-or-group-name csuser -application * -vserver <vservername>
security login role delete -role csrole -cmddirname * -vserver <vservername>
security login rest-role delete -role csrestrole -api * -vserver <vservername>
创建角色和用户(在运行前替换 <vservername>):
security login role create -vserver <vservername> -role csrole -cmddirname DEFAULT -access none
security login role create -vserver <vservername> -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname version -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname volume -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname vserver -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver <vservername> -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver <vservername>
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver <vservername>
特定于功能的权限
持久存储(显示集群模式;为 SVM 模式添加 -vserver <vservername>):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf(显示集群模式;为 SVM 模式添加 -vserver <vservername>):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
对于 Access Denied 和 ARP,集群管理员凭据无需额外权限。对于自定义用户,请在上面的功能表中添加权限。请参阅 ONTAP Access Denied 和 ONTAP Autonomous Ransomware Protection 集成指南。
配置和测试数据收集器
-
以管理员或账号所有者身份登录 Data Infrastructure Insights。
-
选择 Workload Security > Collectors > +Data Collectors。
-
将鼠标悬停在 NetApp SVM 图块上并单击 + 监控。
-
输入以下字段。暂时不要保存收集器。
| 字段 | 描述 |
|---|---|
名称 |
数据收集器的唯一名称。 |
代理人 |
选择已配置的已连接代理。 |
通过管理 IP 连接 |
选择集群 IP(推荐)或 SVM 管理 IP。 |
集群/SVM 管理 IP 地址 |
根据您的选择,集群或 SVM 的管理 IP。 |
SVM 名称 |
SVM 名称(通过集群 IP 连接时需要)。必须完全匹配 ONTAP(区分大小写)。 |
用户名 |
群集 IP:cluster-admin、csuser 或具有 csrole 等效角色的 AD 用户。SVM IP:vsadmin、csuser 或具有 csrole 等效角色的 AD 用户。 |
密码 |
以上帐户的密码。 |
筛选股份/交易量 |
选择在事件收集中包含或排除特定的共享/卷。 |
要包括/排除的共享名 |
以逗号分隔的完整共享名称(无引号)。对于长列表,请按卷筛选,而不是按共享筛选。 |
要包括/排除的卷名 |
逗号分隔的完整卷名(无引号)。 |
监控文件夹访问 |
启用常规文件夹访问事件。即使没有此选项,也会捕获文件夹创建/重命名/删除。启用会增加事件量。 |
设置ONTAP发送缓冲区大小 |
调整 FPolicy 发送缓冲区。在存在性能问题的 9.8p7 之前的 ONTAP 上,请进行调整以提高 ONTAP 性能。如果未显示此选项,请联系 NetApp 支持部门。 |
Important: 默认排除的文件扩展名:根据设计,Workload Security 将 FPolicy 作用域配置为排除 ini 和 DS_Store 扩展名。这些文件的事件在 ONTAP 上被过滤,并且永远不会到达 Workload Security,因此它们不会出现在 Activity Forensics 中。这与客户可配置的警报排除是分开的。这是预期行为;在 UI 中无法配置对这些扩展名的审核。
保存前运行测试连接
在创建收集器之前,测试连接功能(2025 年 3 月推出)会验证连接、凭据、数据 LIF、FPolicy 回调和每项功能的 RBAC,因此您可以自行更正网络和权限问题。在“添加/编辑收集器”页面上,输入详细信息并单击“测试连接”。
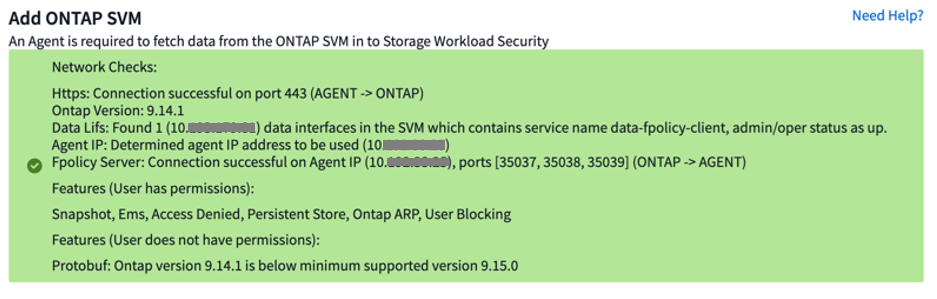
成功的测试连接结果示例。
使用集群凭据通过集群管理 IP + SVM 名称运行,以实现完全覆盖。
| 检查 | 它所证实的 | 如果失败 |
|---|---|---|
Https |
代理可以通过 TCP 443 访问 ONTAP 管理。 |
检查 IP/模式和 443 防火墙。 |
Ontap 版本 |
凭据有效;版本和功能资格。 |
检查凭据/RBAC 和 ONTAP 版本。 |
数据 Lifs |
存在具有 data-fpolicy-client(9.8+)的可用数据 LIF,且状态为 up。 |
将 data-fpolicy-client 添加到服务策略(请参阅服务策略)。 |
代理 IP |
代理在与 SVM 数据 LIF 相同的 IPv4 或 IPv6 系列中具有活动的本地地址。它不能证明路由。 |
确保 Agent 具有符合条件的本地地址。如果 Fpolicy 服务器稍后出现故障,请验证从每个 SVM 数据 LIF 到 Agent 的路由。 |
Fpolicy 服务器 |
ONTAP 可以回叫代理,并在实时端口上完成 FPolicy 握手。 |
向 Agent 打开 35000–55000;验证 one-SVM-one-collector。 |
功能 |
按功能的 RBAC 和 ONTAP 版本资格(仅限集群模式)。 |
授予缺少的权限(请参见权限)。 |
Important*: 限制:Test Connection 仅测试 35000–55000 端口的子集(保持完整保留范围打开)。Agent IP 结果选择与数据 LIF 相同的 IPv4 或 IPv6 系列中的活动本地地址;它不测试从每个数据 LIF 到 Agent 的路由。Test Connection 也不会生成或验证真实文件事件流。功能/RBAC 检查未在 SVM 模式下运行,因为 SVM 帐户缺少所需的权限,并且 Test Connection 不适用于 User Directory 收集器。
当所有四个网络检查通过时,请查看您计划使用的每个功能的功能结果,然后保存收集器。
Important: 测试连接成功基于四个网络检查。功能结果仅供参考,因此成功并不意味着每个可选功能都具有所需的 RBAC。在启用这些功能之前,请更正失败的功能检查。
如果 Data Lifs 检查失败
在测试连接之前,请勿手动验证数据 LIF。如果 Data Lifs 结果失败,请使用以下命令更正服务策略。从 ONTAP 9.8 及更高版本开始,至少一个可操作的 SVM 数据 LIF 必须包括带有 data-nfs 和/或 data-cifs 的 data-fpolicy-client:
net int service-policy create -policy only_data_fpolicy -vserver <svm> \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
验证 LIF:
network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
在 9.8 之前的 ONTAP 上,无需设置 data-fpolicy-client;具有 data 角色(up)并承载 NFS 和/或 CIFS 的 LIF 即可。
功能设置
多管理员验证(MAV)
如果启用了 MAV,它可以阻止 Workload Security 用于快照和用户阻止的命令。添加排除项:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule delete -operation set # allow user blocking
用户访问拦截(SMB 和 NFS)
-
需要集群级凭据(SMB 阻止用户;NFS 阻止主机 IP)。使用 cluster-admin,无需额外的权限——只需确保 SSH(端口 22)即可进行集群管理。
-
使用自定义用户(csuser),授予以下集群级别权限,确保用户可以 SSH,然后重新启动 ONTAP 和用户目录收集器。
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
持久存储
从 ONTAP 9.14.1 开始支持。在添加/编辑页面上使用复选框启用它,并提供卷名(必填)。行为因版本而异:
-
ONTAP 9.14.1: 自行创建卷(建议 16 GB)并输入其名称。
-
ONTAP 9.15.1: 收集器使用您提供的名称自动创建一个 16 GB 的卷。
需要 vserver fpolicy: all 以及 job show: readonly(请参阅特定于功能的权限)。
Protobuf 模式
在高级配置中启用时,Workload Security 在 protobuf 模式下配置 FPolicy 引擎。从 ONTAP 9.15 开始支持。需要 vserver fpolicy: all。有关详细信息,请参见 ONTAP 文档。
MetroCluster 的推荐配置
-
配置两个收集器:一个到源 SVM,一个到目标 SVM。
-
通过集群 IP 连接两者。
-
任何时候,活动 SVM 的收集器都会显示“Running”(正在运行),待机显示“Stopped”(已停止)。
-
切换时,状态交换;转换最多需要两分钟。
*注意:*备用端上出现已停止的 MetroCluster 采集器是正常现象,而不是错误。仅当活动端未处于运行状态时才进行调查。
暂停和恢复收集器
暂停和恢复适用于数据收集器,而不是代理。您可以从 UI(收集器 > 收集器 > 选项菜单)或 API 运行它们。
暂停正在运行的收集器将从 ONTAP 中删除 FPolicy 配置。暂停时,不发生任何事件,也不向任何一个方向发送任何数据。
-
在您恢复之前,暂停期间创建的新卷不会被发现。
-
快照清除不会在暂停的收集器上运行。
-
暂停时不会处理 EMS 事件(例如 ONTAP ARP)——可能会错过文件篡改事件。
-
不会为暂停的收集器发送运行状况通知电子邮件。
-
暂停时不支持手动或自动操作(快照、用户阻止)。
-
在代理/收集器升级和代理重新启动/重启期间,暂停的收集器会保持暂停状态。
-
无法暂停处于错误状态的收集器;仅在“正在运行”状态下才能启用“暂停”。
-
如果代理断开连接,收集器将转为已停止,并且暂停被禁用。
何时使用暂停
-
使用暂停进行延长的 ONTAP 端维护,例如计划的 ONTAP 升级或 SVM 中断,以便在存储不可用时干净地删除 FPolicy 配置。
-
维护完成后立即恢复。不会收集收集器暂停时发生的活动。
-
请勿使用暂停来控制代理或收集器何时升级。请改为固定和取消固定代理(请参阅部署 Workload Security 代理)。
*注意:*当收集器存在受限(被阻止)用户时,无法暂停。请先恢复用户访问权限。
将收集器迁移到另一个 Agent
您可以在代理之间移动收集器以平衡负载。
-
源代理必须已连接;收集器必须正在运行。
-
同时支持数据和用户目录收集器;不支持手动管理的租户。
-
编辑收集器,选择目标 Agent,然后单击“保存收集器”。成功迁移后,编辑页面上的配置更改将保留。
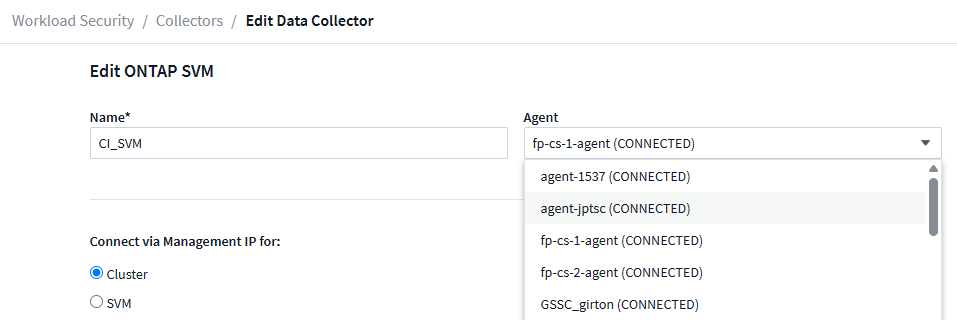
选择另一个 Agent 以迁移收集器。
数据收集器的最佳实践
-
在保存收集器之前运行测试连接,并解决每个失败的检查。大多数收集器错误都是测试连接检测到的未满足的先决条件。
-
使用 SVM 名称和集群凭据通过集群管理 IP 进行连接。SVM 模式无法运行功能和 RBAC 检查。
-
仅在一个 Workload Security 环境中,为每个 SVM 配置一个收集器。第二个收集器会替换第一个收集器的 FPolicy 目标。
-
在配置第一个 ONTAP SVM 收集器之前或同时,为用户访问受监控 SVM 的每个域配置用户目录收集器,以便活动显示用户名而不是 SID。
-
输入不带引号的完整共享和卷名。对于长列表,请按卷而不是按共享进行筛选。
-
仅在需要常规文件夹访问事件时启用监视文件夹访问,因为这会增加事件量。
-
将托管代理保持在容量范围内——最多 50 个收集器,每秒 20,000 个事件的上限——并使用 Event Rate Checker 调整峰值事件速率的规模。
-
对于 MetroCluster,为源 SVM 配置一个收集器,为目标 SVM 配置一个收集器,这两个收集器都通过群集 IP 连接。
-
仅对扩展的 ONTAP 端维护使用暂停。要控制何时进行升级,请固定和取消固定 Agent(请参阅部署 Workload Security Agent)。
-
为了获得最佳 FPolicy 性能,请将代理放在靠近存储网络的位置,并最大限度地减少网络延迟。
如果收集器在保存后报告错误
测试连接包括设置时间连接、凭据、数据 LIF、分配端口上的回调连接、选择 SMB 时的 CIFS 服务器检查以及群集模式下的功能访问。测试成功后,请勿手动重复这些检查。
如果收集器后来进入“错误”或“降级”状态,请打开“状态” > “更多详细信息”,然后按照“ONTAP SVM 数据收集器故障排除”进行操作。运行时条件(如重复收集器、事件速率过载、暂停收集器、持久存储放置、MetroCluster 转换、缺少活动和身份解析)不属于预保存的测试连接工作流程。
完成后
-
在“已安装的数据收集器”页面上,使用选项菜单编辑或重新启动收集器。
-
确认收集器达到 Running,并且事件在实际客户端 I/O 后出现在 Workload Security > Activity Forensics 中。
-
验证用户名解析(而不是 SID);如果未解析,请检查用户目录收集器。