


ONTAP SVM 数据收集器故障排除

 建议更改

 PDF

使用本指南可确定收集器问题是由管理连接、FPolicy 回调连接、ONTAP 配置、代理容量、标识解析还是功能先决条件引起的。
本文件分为两部分。首先进行基于症状的检查。只有在这些检查无法解决问题时,或者 NetApp 支持部门要求提供更多证据时,才使用最后的高级诊断。
*注意:*有关配置步骤、权限和功能先决条件,请参见 "配置ONTAP SVM 数据收集器"。
从这里开始
-
在 Workload Security 中,选择 Collectors。在状态列中,打开更多详细信息并记下完整的原因字符串。
-
在添加或编辑收集器页面上,选择测试连接。在保存之前解决每个失败的检查。
-
选择下面的匹配症状,并按照检查顺序进行。
打开更多详细信息以查看完整的收集器错误。
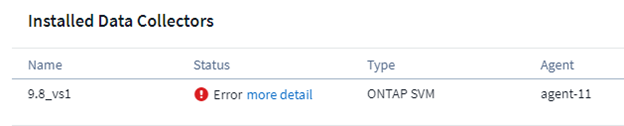
*注意:*要进行全面验证,请使用集群管理 IP 和 SVM 名称进行连接。SVM 模式无法运行功能和 RBAC 检查。测试连接会验证具有代表性的 FPolicy 端口,而不是每个保留端口。
了解测试连接结果
| 结果 | 它验证的内容 | 如果失败,如何继续 |
|---|---|---|
HTTPS |
代理可以通过 TCP 443 访问 ONTAP 管理。 |
无法添加收集器或测试连接失败 |
ONTAP 版本 |
凭据有效;可以读取 ONTAP 版本和功能资格。 |
无法添加收集器或测试连接失败 |
数据 LIF |
存在符合条件的正常运行的数据 LIF;ONTAP 9.8+ 包含 data-fpolicy-client。 |
验证数据 LIF 和服务策略 |
代理 IP |
Agent 有一个可以路由到 SVM 数据 LIF 的本地地址。 |
FPolicy 回调连接 |
FPolicy 服务器 |
ONTAP 可以通过实时 FPolicy 端口连接回 Agent。 |
FPolicy 回调连接 |
功能 |
帐户和 ONTAP 版本支持选定的可选功能。仅限集群模式。 |
无法添加收集器或测试连接失败 |
注意: 测试连接不会验证整个回调端口保留、实际文件事件流、MetroCluster 或 SVM-DR 行为、持久存储聚合可用性、MAV 规则、共享和卷筛选器语法或用户目录收集器。
选择症状
-
我无法添加收集器,或者测试连接失败
-
收集器状态为错误
-
收集器状态已降级
-
收集器正在运行,但未显示任何活动
-
活动显示 SID 而不是用户名
-
启用工作负载安全后,ONTAP 性能发生变化
-
容量或订阅使用率似乎有问题
-
快照或用户阻止操作失败
-
收集器状态或缺失事件可能是预期的行为
我无法添加收集器,或者测试连接失败
请按顺序查看
-
确认连接模式。集群模式需要集群管理 IP 和准确的、区分大小写的 SVM 名称。SVM 模式需要 SVM 管理 IP。
-
从代理确认通过 TCP 443 对已配置的管理 IP 的 HTTPS 可达性。超时表示存在路由或防火墙问题。
-
确认分配给 ONTAP 登录的凭据和应用程序。将自定义用户角色直接授予 AD 用户;权限检查可能看不到组级角色。
-
确认符合条件的 SVM 数据 LIF 正常运行。从 ONTAP 9.8 开始,其服务策略必须包括 data-fpolicy-client 以及 data-nfs 和/或 data-cifs。
-
如果使用 SVM IP 和 vsadmin,请使用仅限管理的 LIF。具有数据和管理组合角色的 LIF 可以在管理访问仍然失败时响应 ping。
-
对于可选功能,请授予功能测试报告的权限,然后再次运行测试连接。
所涵盖的确切错误
-
无法确定 [host] 的 ONTAP 类型。原因:与存储系统的连接错误:无法访问主机
-
[IP] 被标识为集群/节点,无法在此模式下添加
-
在 SVM 上找不到有效的数据接口……
-
缺少权限:vserver fpolicy
-
为此 Active Directory 用户在组级别而不是用户级别分配的角色
解决时间
-
每个所需的测试连接检查均已通过,并且可以保存收集器。仅对于您不使用的功能,功能检查才可以保持不可用状态。
收集器状态为错误
使用“更多详细信息”中显示的原因。大多数错误状态属于以下组之一。
FPolicy 回调连接
这意味着:ONTAP 无法维护向代理发送文件和用户活动的连接。
-
运行测试连接并检查 FPolicy 服务器、代理 IP 和数据 LIF。
-
允许从每个 SVM 数据 LIF 到 Agent(包括 Agent 主机防火墙)的 35000–55000 范围内的保留 TCP 端口。每个 SVM 最多使用四个端口:每个启用的协议两个。
-
确认 Agent 可从每个数据服务节点和 SVM 数据 LIF 路由。
-
确认在一个 Workload Security 环境中只有一个收集器监控 SVM。第二个收集器替换第一个 FPolicy 目标。
-
在 ONTAP 9.8 及更高版本上,确认 data-fpolicy-client 已分配给正常运行的 SVM 数据 LIF。
所涵盖的确切错误
-
外部 fpolicy 服务器已终止
-
节点无法与 FPolicy 服务器建立连接……选择超时
-
在连接器上找不到可以到达 SVM 数据接口的本地 IP 地址
解决时间
-
测试连接报告 FPolicy 服务器成功,并且在生成客户端活动后收集器仍保持正在运行状态。
FPolicy 配置
-
对于要包含的共享错误,请输入不带引号的完整共享名称。对于长列表,请改为按卷进行筛选。
-
对于未授权的用户,请添加特定于功能的自定义用户权限并重新启动收集器。
-
如果没有有效的数据接口,请启动符合条件的数据 LIF 并更正其服务策略。
-
如果永久存储聚合信息不可用,请等待几分钟,然后重新启动收集器。永久存储需要 ONTAP 9.14.1 或更高版本。
-
如果没有有效的序列号,请让 ONTAP 管理员删除已确认未使用的 FPolicy 对象,然后重新启动收集器。
所涵盖的确切错误
-
无法在 SVM 上配置 fpolicy……为 shares-to-include 指定的值无效
-
无法在 SVM 上配置 fpolicy……用户未经授权
-
没有可用于启用 fpolicy 策略的有效序列号
-
无法配置永久存储……聚合的性能信息当前不可用
解决时间
-
已启用 cloudsecure_ FPolicy 策略,并且收集器保持 Running 状态。
代理容量或收集器健康状况
-
重新输入收集器密码:打开“编辑”,输入密码,然后保存。
-
请检查 Agent CPU 和内存空间以及托管收集器的数量。
-
使用事件速率检查器将峰值事件速率与代理规模进行比较。根据需要扩展代理或迁移收集器。
-
如果操作仍然失败,请重新启动代理服务,并在代理重新连接后重试。
所涵盖的确切错误
-
外部 fpolicy 服务器已过载
-
代理无法连接到收集器
-
AGENT004 — 收集器启动后立即停止
-
AGENT008 — 无法确定收集器健康状况
-
AGENT005 / AGENT006 / AGENT007 / AGENT009 / AGENT010
解决时间
-
Agent 已连接,收集器达到 Running,并且在高峰活动期间保持健康。
收集器状态已降级
已降级的收集器仍在运行,但一个或多个 FPolicy 节点连接已断开。可能会错过受影响节点提供的活动。
-
打开更多详细信息并标识已断开连接的节点。
-
检查该节点是否具有用于受监控 SVM 的正常运行的数据 LIF。
-
如果节点没有 SVM 的本地数据 LIF,则不需要修正。
-
如果存在数据 LIF,请验证它已启动,在 ONTAP 9.8+ 上承载 data-fpolicy-client,并且可以到达 Agent 回调端口。
-
允许收集器在节点重新连接后返回 Running。
所涵盖的确切错误
-
节点上的 FPolicy 服务器已断开连接:……
-
没有本地 LIF 存在,无法连接到 FPolicy 服务器
解决时间
-
所有数据服务节点都有连接的 FPolicy 通道。没有本地数据 LIF 的节点不需要连接。
收集器正在运行,但没有出现任何活动
-
在受监控的共享或卷上生成真实的 SMB 或 NFS 客户端活动。没有客户端 I/O 就不会产生事件。
-
确认收集器未暂停。在测试前将其恢复。
-
确认已启用客户端协议,并且对于 SMB,确认 SVM 具有 CIFS 服务器。
-
查看包含和排除的共享和卷。使用不带引号的完整名称。
-
当需要常规文件夹访问事件时,启用监视文件夹访问。在没有此选项的情况下,也会收集文件夹创建、重命名和删除操作。
-
如果仅缺少 .ini 和 .DS_Store 活动,则无需执行操作;这些扩展名将从 FPolicy 事件收集中排除。
-
如果仍然没有活动,请使用高级诊断来验证 cloudsecure_ policy 和 ONTAP FPolicy 事件日志。
解决时间
-
新的客户端操作出现在活动取证中,其中包含预期的协议、共享、路径和用户信息。
活动显示 SID 而不是用户名
ONTAP 审计正在发挥作用;身份解析是另一个问题。
-
确认其用户访问受监控 SVM 的每个域都存在正在运行的用户目录收集器,包括受信任的域。
-
确认目录收集器覆盖正确的林或搜索库,并使用有效的绑定凭据。
-
确认映射属性:Active Directory 使用 name、objectsid 和 sAMAccountName;LDAP 使用 name、uidnumber 和 uid。
-
重新启动用户目录收集器,以在添加用户或更正配置后立即请求同步。
-
使用 AD 或 LDAP 收集器故障排除页面解决连接和绑定错误。测试连接不适用于用户目录收集器。
解决时间
-
新活动显示预期的用户名,而不是原始 SID 或 UID。
启用工作负载安全后,ONTAP 性能发生变化
-
使用 ONTAP 9.13.1 或更高版本修复已知的 FPolicy 延迟问题。
-
使用事件速率检查器检查峰值活动和 Agent 规模。如果无法维持事件速率,请移动收集器或扩展 Agent。
-
查看监控文件夹访问是否大幅增加了事件量。
-
对于受支持的 ONTAP 版本,请考虑使用持久性存储在临时连接中断期间缓冲事件。
-
对于节点死机或持续存储延迟,请收集 ONTAP 证据并联系 NetApp 支持人员。
解决时间
-
FPolicy 收集处于活动状态时,ONTAP 延迟和 IOPS 保持在预期范围内。
容量或订阅使用率似乎有问题
-
比较 Observability ONTAP 集群收集器和 Workload Security SVM 收集器报告的原始容量。
-
对于每个 SVM 收集器,确定其父集群是否已被 Observability 收集器监控。同一存储不应计算两次。
-
检查最近的 SVM 迁移。确认收集器正在运行并重新启动它,以便收集当前集群和容量信息。
-
如果总数仍然包括集群和 SVM 容量,请收集使用前后的用量以及每个收集器的报告容量。
解决时间
-
订阅使用情况包括一次存储容量,并反映 SVM 的当前父集群。
快照或用户阻止操作失败
-
确认收集器正在运行且未暂停。
-
对于用户阻止,请使用群集级别的凭据。自定义用户还需要 TCP 22 上的 SSH 访问权限和记录的阻止权限。
-
确认自定义用户具有所需的快照权限。
-
如果启用了 ONTAP Multi-Admin Verify,请为 cloudsecure_ 快照和用于用户阻止的 set 操作添加记录的排除项。
-
在集群模式下运行测试连接,并查看快照和用户阻止功能结果。
解决时间
-
Workload Security 可以创建和删除其快照,并可以阻止和恢复用户访问。
预期行为 — 无需执行任何操作
| 您看到的内容 | 为什么会发生 | 何时进行调查 |
|---|---|---|
MetroCluster 待机收集器已停止 |
对源使用一个集群模式收集器,对目标使用一个集群模式收集器。只有活动的 SVM 收集器运行。切换后最多等待两分钟。 |
活动端收集器未变为“正在运行”。 |
Degraded 列出没有本地数据 LIF 的节点 |
ONTAP 无法从不在本地为 SVM 提供服务的节点建立 FPolicy 通道。 |
列出的节点具有可操作的 SVM 数据 LIF。 |
没有 .ini 或 .DS_Store 的事件 |
这些扩展被排除在 FPolicy 范围之外。 |
还缺少其他预期的文件活动。 |
短暂的初始化、停止或降级状态 |
重新启动、升级、迁移、故障转移和恢复需要重新连接。 |
该状态在操作或重复之后持续存在。 |
高级诊断和支持数据收集
仅在上述检查无法解决问题,或 NetApp 支持人员要求提供更多证据时使用此部分。这些过程需要对代理主机和 ONTAP 具有管理访问权限。
在改变环境之前收集证据
-
记录完整的收集器状态原因和故障时间。
-
保存测试连接结果。
-
记录代理和收集器版本、ONTAP 版本、SVM 名称、连接模式和最近的更改。
-
生成一次 Agent 症状包,以便保留您进行更改之前的日志。
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
该命令将创建 cloudsecure-agent-symptoms.zip。如果脚本报告未找到 zip 命令,请安装 zip。
日志位置
| 证据 | 位置或命令 |
|---|---|
收集器日志 |
/opt/netapp/cloudsecure/data-collectors/ 包含所有收集器活动,包括错误。使用此日志调查收集器问题。 |
代理日志 |
/opt/netapp/cloudsecure/agent/logs/agent.log |
代理安装和升级 |
/opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_install.log /opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_upgrade.log |
测试连接 |
/opt/netapp/cloudsecure/test-connection/logs/ |
代理服务 |
systemctl status cloudsecure-agent.service journalctl -u cloudsecure-agent.service |
*注意:*收集器日志目录也可以包含 error.log,但它不是一般的错误日志。仅当收集器由于配置无效而无法启动时才会写入此文件,并且 Agent 在收集器状态中报告该原因后会将其删除。它通常不存在或为空,因此请使用 dsc.log。
验证 ONTAP FPolicy 状态
从相应的 ONTAP 管理上下文运行这些命令:
event log show -source fpolicy
event log show -source fpolicy -fields event,action,description
fpolicy show
fpolicy show-engine
查找带有 cloudsecure_ 前缀的 Workload Security 策略。该策略应已启用,并且每个数据服务节点都应显示已连接的外部引擎。当通道断开连接时,保留事件原因和节点名称。
验证每条网络路径
| 方向 | 端口 | 目的 |
|---|---|---|
代理 → 集群或 SVM 管理 IP |
TCP 443 |
配置并查询 ONTAP。 |
SVM 数据 LIFs → 代理 |
TCP 35000–55000 中的保留端口 |
FPolicy 文件和用户活动。每个 SVM 最多四个端口:每个启用的协议两个。 |
集群管理 IP → 代理 |
TCP 35000–55000 中的保留端口 |
基于 EMS 的事件,包括 ARP 集成。 |
代理 → 集群管理 IP |
TCP 22 |
使用集群凭据阻止 SMB 用户。 |
注意: 测试连接验证实时代表回调端口。这并不能证明保留防火墙范围内的每个端口都是开放的。
代理到 ONTAP 管理连接
curl -kv https://<management-ip>:443
TLS 响应证明了 TCP 路径。超时表示路由或防火墙阻塞。身份验证响应证明了可访问性,但不能证明凭据或角色是正确的。
ONTAP 到代理回拨连接
从 ONTAP,测试来自每个相关 SVM 数据 LIF 的路由:
network ping -vserver <svm> -lif <data-lif> -destination <agent-ip> -show-detail
在 Agent 上,检查主机防火墙:
sudo firewall-cmd --zone=public --list-ports
sudo iptables-save
确认保留的回调端口允许从所有 SVM 数据 LIF 入站,对于基于 EMS 的功能,允许从集群管理 IP 入站。
验证数据 LIF 和服务策略
从 ONTAP 9.8 及更高版本开始,可操作的 SVM 数据 LIF 必须包括带有 data-nfs 和/或 data-cifs 的 data-fpolicy-client。
 network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
如果不存在合适的策略,请根据您的 ONTAP 网络设计创建或修改策略。例如:
 net int service-policy create -policy only_data_fpolicy -vserver <svm> \
*注意:* 在早于 9.8 的 ONTAP 上,不需要 data-fpolicy-client。LIF 必须具有 data 角色,处于运行状态,并支持 NFS 和/或 CIFS。
使用 ONTAP 数据包跟踪
仅当测试连接以及路由和防火墙检查无法解释回调失败时,才使用数据包跟踪。
-
在 ONTAP 上针对相关数据 LIF 和 Agent IP 启动数据包跟踪。
-
请尝试测试连接或重新启动收集器。
-
等待故障,然后停止跟踪。
-
从 https://<cluster-management-ip>/spi/<cluster-name>/etc/log/packet_traces/检索跟踪。
-
查找从 ONTAP 到 Agent 回调端口的 SYN。没有 SYN 表示 ONTAP 端路径或策略存在问题。未完成握手的 SYN 表示 ONTAP 和 Agent 之间存在防火墙或路由问题。
*注意:*数据包跟踪可能包含网络信息。请根据您的数据处理要求对其进行处理。
诊断重复的 SVM 收集器
两个收集器无法监控同一 SVM,即使它们属于不同的 Workload Security 环境。最新收集器重写 FPolicy 目标并断开前一个收集器的连接。
-
搜索可到达集群的每个 Workload Security 环境。
-
识别使用相同 SVM 名称或管理端点的收集器。
-
保留一个收集器并删除重复项。
-
重新启动保留的收集器,并确认其 FPolicy 通道保持连接。
清理已确认未使用的 FPolicy 对象
注意: 请勿删除活动收集器的 cloudsecure_ 对象。收集器拥有并更新这些对象。
列出 FPolicy 配置并识别已确认未使用的对象:
fpolicy show
对于未使用的策略,请按依赖关系顺序删除其对象:
fpolicy disable -vserver <svm> -policy-name <policy-name>
fpolicy policy scope delete -vserver <svm> -policy-name <policy-name>
fpolicy policy delete -vserver <svm> -policy-name <policy-name>
fpolicy policy event delete -vserver <svm> -event-name <event-name>
fpolicy policy external-engine delete -vserver <svm> -engine-name <engine-name>
清除序列插槽或冲突对象后,重新启动 Workload Security 收集器。
诊断 Agent 和收集器生命周期错误
| 错误 | 高级检查 |
|---|---|
AGENT004 |
检查 dsc.log 是否存在即时进程退出、权限失败或无效配置。 |
AGENT008 |
重新输入收集器密码;检查代理 CPU 和内存以及事件速率;检查 dsc.log 是否存在底层收集器故障。 |
AGENT005 / 006 / 007 / 010 |
请在几分钟后重试。如果操作仍然失败,请重新启动 cloudsecure-agent.service 并记录确切的操作和原因。 |
AGENT009 |
请确认收集器仍然存在于选定的 Agent 和环境中,并且并发删除或迁移未将其删除。 |
代理未连接 |
检查 systemctl 和 journalctl、TCP 443 上的 SaaS 出口、代理配置、SSL 检查和 cssys 帐户。 |
使用事件速率检查器来调整 Agent 的大小。请勿仅依赖收集器计数;事件数量和启用的功能会影响负载。
调查基本检查后无活动的情况
-
运行 event log show -source fpolicy 并保留任何错误。
-
运行 fpolicy show 并确认已启用 cloudsecure_ 策略。
-
确认生成客户端操作的协议已在收集器中启用,并在 SVM 上允许。
-
确认共享或卷未被排除。
-
确认此操作发生时收集器未暂停。
-
将客户端操作时间戳与 dsc.log 和 ONTAP FPolicy 事件相关联。
调查身份解析
测试连接不适用于用户目录收集器。请使用目录原生工具和收集器日志。
| 目录 | 默认端口 | 预期属性 |
|---|---|---|
Active Directory |
389 LDAP / 636 LDAPS |
显示名称:name ID: objectsid 用户名:sAMAccountName |
LDAP |
389 LDAP / 636 LDAPS |
显示名称:name ID:uidnumber 用户名:uid |
验证服务器名称、端口、绑定 DN、密码、林或搜索基准以及读取权限。更正后重新启动目录收集器以请求新的同步。
多管理员验证检查
Multi-Admin Verify 可以阻止用于快照和用户阻止的 ONTAP 命令。在更改现有规则之前,请先查看这些规则。记录的 Workload Security 排除项包括:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure\_*" + multi-admin-verify rule delete -operation set
*注意:*删除 set 规则会更改该操作的多管理员验证保护。请与您的 ONTAP 安全管理员一起查看更改。
联系 NetApp 支持
当有序检查后错误仍然存在,ONTAP 报告节点死机,或收集器数据刷新后容量仍然不正确时,请联系支持部门。
包括
-
“状态” > “更多详细信息”中的完整消息以及故障时间。
-
测试连接结果,包括跳过的检查。
-
代理和收集器版本及其当前状态。
-
ONTAP 版本、集群和 SVM 名称、连接模式和最近的拓扑更改。
-
cloudsecure-agent-symptoms.zip 和相关的 dsc.log。
-
fpolicy show、fpolicy show-engine 和 event log show -source fpolicy 的输出。
-
当回调路径仍然无法解释时进行的数据包跟踪。
-
对于性能:延迟和 IOPS 时间线以及事件速率时间线。
-
对于容量:订阅前后的使用情况以及每个收集器报告的原始容量。
在 Data Infrastructure Insights 中使用“帮助” > “支持”打开案例。