


配置ONTAP SVM 資料收集器


 建議變更

 PDF

ONTAP SVM Data Collector 可讓 Workload Security 監控 NetApp ONTAP 儲存設備虛擬機器(SVM)上的檔案和使用者存取活動。收集器透過 HTTPS 連線至 ONTAP 以設定 FPolicy;然後 ONTAP 會連線回 Workload Security Agent,以串流檔案和使用者存取事件。本指南涵蓋支援的版本、先決條件、連線方法、權限、Test Connection 預先檢查、組態欄位、特定功能的設定,以及常見問題與其修正方法。
建議做法: 為了獲得最快、最可靠的設定,請使用叢集憑證透過叢集管理 IP + SVM 名稱進行連線,並在儲存前執行測試連線。這項單一實務做法可避免大多數的收集器設定問題。
支援的版本和平台
| 項目 | 支援 |
|---|---|
ONTAP(最低要求) |
ONTAP 9.2 及更高版本。為獲得最佳效能,請使用 ONTAP 9.13.1 以後的版本。 |
中小企業 |
SMB 3.1 及更早版本。 |
NFS |
最高支援 NFS 4.1(NFS 4.1 需要 ONTAP 9.15 或更高版本)。 |
FlexGroup |
ONTAP 9.4 及更新版本。 |
FlexCache(NFS) |
ONTAP 9.7 及更新版本。 |
FlexCache (SMB) |
ONTAP 9.14.1 及更新版本。 |
ONTAP Select |
已支援。 |
SVM 類型/子類型 |
僅限資料 SVM(無至極磁碟區)。支援的子類型:default、sync_source、sync_destination。根據設計,DP-destination SVM 會略過稽核。 |
data-fpolicy-client 服務原則 |
ONTAP 9.8 及更高版本需要此項設定(請參閱服務原則)。早期版本無需設定。 |
功能版本下限 |
存取被拒絕:9.13.0+ • 自主勒索軟體防護(ARP)事件:9.11.1+ • 持久性儲存:9.14.1+ • Protobuf 事件格式:9.15+ |
Important: ONTAP 9.8 及更新版本需要 data-fpolicy-client 服務原則。在較早版本中則不需要設定。
開始之前
-
必須先安裝並連線代理程式,然後才能執行「測試連線」或新增資料收集器。請參閱「部署 Workload Security 代理程式」和「代理程式要求」。
-
為其使用者存取監控 SVM 的每個網域設定使用者目錄收集器。測試連線不適用於使用者目錄收集器;如果沒有收集器,活動取證將顯示 SID 而非使用者名稱。
-
保留代理程式所需的 FPolicy 回呼連接埠。測試連線僅測試其分配的有效連接埠,而不是整個保留範圍。同時確保每個 SVM 資料 LIF 都能路由到代理程式;代理程式 IP 結果會選擇一個本機位址,但不會測試路由。
-
對於 SVM,只能在一個 Workload Security 環境中設定一個收集器。測試連線不會偵測到另一個環境中的複製收集器。
網路需求
| 路徑 | 連接埠 | 目的 |
|---|---|---|
代理程式 → ONTAP(叢集或 SVM 管理 IP) |
TCP 443 |
透過 HTTPS 使用 REST/ONTAPI 設定 FPolicy。 |
ONTAP SVM 資料 LIFs → 代理 |
TCP 35000–55000 |
FPolicy 檔案/使用者存取事件(ONTAP 回呼代理)。 |
ONTAP 叢集管理 IP → 代理 |
TCP 35000–55000 |
當使用這些功能時的 EMS 事件(例如 ARP)。 |
代理程式 → ONTAP 叢集管理 |
SSH 22 |
CIFS/SMB 使用者封鎖(叢集憑證)。 |
您無需開啟整個 35000–55000 範圍。每個 SVM 最多使用 4 個連接埠(每個啟用的協定 2 個 — NFS 和 CIFS/SMB);為滿載的代理程式(50 個收集器)保留約 200 個連接埠。朝代理程式開啟範圍,包括代理程式主機本身的任何防火牆。
*注意:*啟用防火牆時,請為收集器使用的連接埠定義例外。當代理程式在 AWS 中執行以監控 Cloud ONTAP SVM 時,代理程式和儲存設備必須位於相同 VPC 中,或者 VPC 之間必須存在有效的路由。
選擇連線方式
使用兩種方法之一新增 SVM。強烈建議使用叢集 IP + SVM 名稱。
| 方法 | 憑證 | 您將獲得什麼 | 備註 |
|---|---|---|---|
叢集管理 IP + SVM 名稱(建議) |
叢集管理員、csuser 或具有 csrole 等效角色的 AD 使用者 |
完整功能,包括測試連線功能 / RBAC 檢查和以 EMS 為基礎的功能(ARP)。 |
SVM 名稱必須與 ONTAP 完全相符(區分大小寫)。 |
SVM 管理 IP |
vsadmin、csuser 或具有 csrole 等效角色的 AD 使用者 |
核心審計。測試連線無法在 SVM 模式下執行功能/RBAC 檢查(SVM 帳戶缺少執行這些檢查的權限)。 |
使用專用的 SVM 管理 LIF,或將資料 LIF 防火牆原則設定為 mgmt(如下)。 |
常見陷阱: 當您使用 vsadmin 透過 SVM IP 連線,且 LIF 具有結合的資料 + 管理角色時,ping 可通但 SSH 失敗。請建立僅供 SVM 管理的 LIF,或將資料 LIF 的防火牆原則設定為 mgmt。
如果您使用 SVM 管理 IP
建議使用叢集管理 IP + SVM 名稱。如果必須使用 SVM 模式,請在測試連線之前完成此設定:
設定並解除鎖定 vsadmin 密碼以進行外部存取:
security login password -username vsadmin -vserver <svmname>

security login unlock -username vsadmin -vserver <svmname>
使用專用的 SVM 管理 LIF。如果沒有可用的,請將資料 LIF 防火牆原則設定為 mgmt:
network interface modify -lif <SVM_data_LIF_name> -firewall-policy mgmt

Important: SVM 模式無法執行功能和 RBAC 檢查。請盡可能使用叢集管理 IP + SVM 名稱。
權限(RBAC)
測試連線將使用在收集器表單中輸入的 ONTAP 帳戶執行。執行之前,請使用叢集管理員憑證或建立具有以下所需權限的 csuser/csrole。如果沒有這些權限,測試連線將無法驗證或設定 FPolicy 和所選功能。
按功能的最低權限
| 功能 | 所需權限 | ONTAP 樓層 |
|---|---|---|
FPolicy(所有部署都需要) |
vserver fpolicy: all |
任何支援的 |
管理員捷徑 |
角色 DEFAULT:readonly(叢集)— 滿足讀取檢查;fpolicy 仍需要 all |
— |
快照 |
Volume 快照:全部(盡可能限定在 cloudsecure_* 範圍內) |
任何 |
基於 EMS 的監控 |
事件目錄、事件篩選器、事件通知、事件通知目的地、安全性憑證:全部 |
任何 |
ONTAP 存取被拒絕 |
REST 存取 + vserver fpolicy events |
9.13.0+ |
自主勒索軟體防護(ARP)事件 |
security anti-ransomware volume + volume:readonly/all |
9.11.1+ |
持久性儲存 |
vserver fpolicy: all + job show: readonly(或 all) |
9.14.1+ |
Protobuf 事件格式 |
vserver fpolicy: all |
9.15+ |
使用者存取封鎖(SMB 和 NFS) |
SSH(應用程式 ssh + 連接埠 22)+ set: all,以及 vserver export-policy rule、vserver cifs session、vserver services access-check authentication translate、vserver name-mapping: all。僅限叢集憑證。 |
任何 |
*常見陷阱:*對於基於 AD 的 ONTAP 帳戶,請直接將角色授予使用者。如果角色僅在群組層級指派,則權限探測無法讀取該角色,且「測試連線」會報告「此 Active Directory 使用者的角色指派在群組層級而非使用者層級」。
透過叢集管理 IP 建立 csuser
如果必須先替換現有的 csuser/csrole:
security login delete -user-or-group-name csuser -application *
security login role delete -role csrole -cmddirname *
security login rest-role delete -role csrestrole -api *
security login rest-role delete -role arwrole -api *
建立角色和使用者(以叢集管理員身分執行):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure_*"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
透過 SVM(Vserver)管理 IP 建立 csuser
如果必須先替換現有的 csuser/csrole:
security login delete -user-or-group-name csuser -application * -vserver <vservername>
security login role delete -role csrole -cmddirname * -vserver <vservername>
security login rest-role delete -role csrestrole -api * -vserver <vservername>
建立角色和使用者(執行前請替換 <vservername>):
security login role create -vserver <vservername> -role csrole -cmddirname DEFAULT -access none
security login role create -vserver <vservername> -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname version -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname volume -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname vserver -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver <vservername> -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver <vservername>
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver <vservername>
特定功能權限
持久性儲存(圖中所示為叢集模式;新增 -vserver <vservername> 以用於 SVM 模式):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf(顯示叢集模式;新增 -vserver <vservername> 以用於 SVM 模式):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
對於「存取被拒絕」和 ARP,叢集管理員憑證無需額外權限。對於自訂使用者,請在上述功能表中新增權限。請參閱 ONTAP 「存取被拒絕」和 ONTAP 「自主勒索軟體防護」整合指南。
設定並測試資料收集器
-
以管理員或帳戶擁有者身分登入 Data Infrastructure Insights。
-
選擇工作負載安全性 > 收集器 > +資料收集器。
-
將滑鼠懸停在 NetApp SVM 圖塊上,然後按一下 +監控。
-
請在下方填寫欄位。暫時不要儲存收集器。
| 欄位 | 描述 |
|---|---|
Name |
資料收集器的唯一名稱。 |
代理人 |
選擇一個已設定的已連線代理程式。 |
透過管理 IP 連線以進行 |
選擇叢集 IP(建議)或 SVM 管理 IP。 |
叢集/SVM 管理 IP 位址 |
根據您的選擇,叢集或 SVM 的管理 IP。 |
SVM 名稱 |
SVM 名稱(透過叢集 IP 連線時必需)。必須與 ONTAP 完全相符(區分大小寫)。 |
使用者名稱 |
叢集 IP:cluster-admin、csuser 或具有 csrole 等效權限的 AD 使用者。SVM IP:vsadmin、csuser 或具有 csrole 等效權限的 AD 使用者。 |
密碼 |
上述帳戶的密碼。 |
篩選股份/交易量 |
選擇在事件收集中包含或排除特定的共享/Volume。 |
要包含/排除的共享名稱 |
以逗號分隔的完整共享名稱(不含引號)。如果清單過長,請以 Volume 而非共享名稱篩選。 |
要包含/排除的 Volume 名稱 |
以逗號分隔的完整 Volume 名稱(不含引號)。 |
監控資料夾訪問 |
啟用一般資料夾存取事件。即使沒有此選項,也會擷取資料夾的建立 / 重新命名 / 刪除。啟用會增加事件 Volume。 |
設定ONTAP發送緩衝區大小 |
調整 FPolicy 傳送緩衝區。對於 9.8p7 之前的 ONTAP,如果存在效能問題,請進行調整以改善 ONTAP 效能。如果未顯示此選項,請聯絡 NetApp 支援。 |
Important: 預設排除的檔案副檔名:根據設計,Workload Security 會將 FPolicy 範圍設定為排除 ini 和 DS_Store 副檔名。這些檔案的事件會在 ONTAP 上被過濾,不會到達 Workload Security,因此不會出現在 Activity Forensics 中。這與客戶可設定的警報排除項目分隔。這是預期行為;無法在使用者介面中設定對這些副檔名的稽核。
儲存前請執行連線測試
「測試連線」功能(2025 年 3 月推出)會在您建立收集器之前驗證連線能力、憑證、資料 LIF、FPolicy 回呼以及每個功能的 RBAC,以便您自行修正網路和權限問題。在新增/編輯收集器頁面上,輸入詳細資訊並按一下「測試連線」。
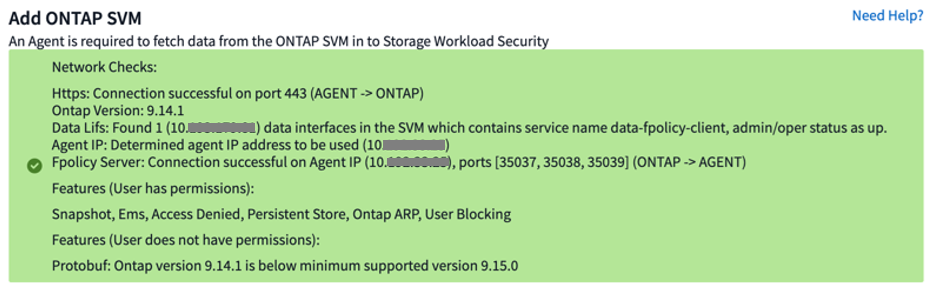
成功的測試連線結果範例。
透過叢集管理 IP + SVM 名稱與叢集憑證執行,以獲得完整覆蓋範圍。
| 查看 | 它證實了什麼 | 如果失敗 |
|---|---|---|
Https |
代理程式可以透過 TCP 443 連接埠連接到 ONTAP 管理。 |
檢查 IP/模式和 443 防火牆。 |
Ontap 版本 |
憑證有效;版本和功能符合要求。 |
檢查憑證/RBAC 和 ONTAP 版本。 |
資料 Lifs |
存在一個可用的資料 LIF,具有 data-fpolicy-client(9.8+),且已啟動。 |
將 data-fpolicy-client 新增至服務原則(請參閱服務原則)。 |
代理程式 IP |
代理程式擁有與 SVM 資料 LIF 屬於相同 IPv4 或 IPv6 位址族的作用中本機位址。它不提供路由證明。 |
確保代理程式具有合格的本機位址。如果 Fpolicy 伺服器稍後發生故障,請驗證從每個 SVM 資料 LIF 到代理程式的路由。 |
Fpolicy 伺服器 |
ONTAP 可以回撥給代理程式,並在即時連接埠上完成 FPolicy 信號交換。 |
向代理程式開啟 35000–55000;驗證一個 SVM 一個收集器。 |
功能 |
按功能 RBAC 和 ONTAP 版本資格(僅限叢集模式)。 |
授予缺失的權限(請參閱權限)。 |
Important*:限制:測試連線僅測試 35000–55000 連接埠的子集(請保持完整的保留範圍開啟)。代理程式 IP 結果會選擇與資料 LIF 屬於相同 IPv4 或 IPv6 系列的作用中本機位址;它不會測試從每個資料 LIF 到代理程式的路由。測試連線也不會產生或驗證真實的檔案事件流程。由於 SVM 帳戶缺少所需的權限,因此功能/RBAC 檢查不會在 SVM 模式下執行,且測試連線不適用於使用者目錄收集器。
當所有四項網路檢查都通過後,審查您計劃使用的每個功能的功能結果,然後儲存擷取器。
Important: 連線測試成功取決於四項網路檢查。功能結果僅供參考,因此「成功」並不意味著每個選用功能都具備所需的基於角色的存取控制(RBAC)。請在啟用這些功能之前,先修正失敗的功能檢查。
如果資料 Lifs 檢查失敗
在測試連線之前,請勿手動驗證資料 LIF。如果資料 LIF 結果失敗,請使用下列指令修正服務原則。從 ONTAP 9.8 及更新版本開始,至少一個運作中的 SVM 資料 LIF 必須包含 data-fpolicy-client 以及 data-nfs 和/或 data-cifs:
net int service-policy create -policy only_data_fpolicy -vserver <svm> \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
驗證 LIF:
network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
在 ONTAP 9.8 之前的版本中,不需要設定 data-fpolicy-client;帶有角色資料(up)並承載 NFS 和/或 CIFS 的 LIF 就足夠了。
功能設定
多重管理員驗證(MAV)
如果啟用了 MAV,它可能會區塊 Workload Security 用於 Snapshot 快照技術和使用者區塊的命令。新增排除項:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule delete -operation set # allow user blocking
使用者存取封鎖(SMB 和 NFS)
-
需要叢集級憑證(SMB 區塊使用者;NFS 區塊主機 IP)。使用 cluster-admin 則無需額外權限 — 只需確保可以透過 SSH(連接埠 22)連接到叢集管理即可。
-
使用自訂使用者(csuser),授予以下叢集層級權限,確保使用者可以透過 SSH 連線,然後重新啟動 ONTAP 和使用者目錄收集器。
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
持久性儲存
ONTAP 9.14.1 及更高版本支援此功能。在新增/編輯頁面上選取該核取方塊即可啟用此功能,並提供 Volume 名稱(必填)。不同版本的行為有所不同:
-
*ONTAP 9.14.1:*自行建立 Volume(建議 16 GB)並輸入其名稱。
-
ONTAP 9.15.1: 收集器會自動使用您提供的名稱建立一個 16 GB 的 Volume。
需要 vserver fpolicy: all 以及 job show: readonly(請參閱特定功能的權限)。
Protobuf 模式
在進階組態中啟用時,Workload Security 會將 FPolicy 引擎設定為 protobuf 模式。從 ONTAP 9.15 開始支援。需要 vserver fpolicy: all。如需詳細資訊,請參閱 ONTAP 文件。
建議的 MetroCluster 組態
-
設定兩個收集器:一個用於來源 SVM,一個用於目的地 SVM。
-
透過叢集 IP 連接兩者。
-
任何時候,作用中 SVM 的收集器都顯示「執行中」,而備用 SVM 則顯示「已停止」。
-
切換時,狀態會互換;請預留最多兩分鐘的過渡時間。
注意: 備用端上的 MetroCluster 收集器停止運作是正常現象,並非錯誤。僅當作用中端未運作時才需要進行調查。
暫停與恢復收集器
暫停和恢復功能適用於資料收集器,而非代理程式。您可以透過使用者介面(「收集器」>「收集器」>「選項」功能表)或 API 來執行這些操作。
暫停正在運作的收集器會從 ONTAP 中移除 FPolicy 組態。暫停期間,不會有事件流動,也不會雙向傳送任何資料。
-
暫停期間建立的新 Volume,要等到您恢復後才會被納入。
-
Snapshot 快照技術清除不會在已暫停的收集器上運作。
-
暫停期間不會處理 EMS 事件(例如 ONTAP ARP)——可能會錯過檔案竄改事件。
-
不會針對暫停的收集器傳送健康通知電子郵件。
-
暫停期間不支援手動或自動操作(Snapshot 快照技術、使用者封鎖)。
-
暫停的收集器在代理程式/收集器升級和代理程式重新啟動/重新開機後仍保持暫停狀態。
-
處於錯誤狀態的收集器無法暫停;只有在運作狀態下才能啟用暫停功能。
-
如果代理程式中斷連線,收集器會進入停止狀態,且暫停功能會被停用。
何時使用暫停功能
-
使用 Pause 功能進行長時間的 ONTAP 端維護,例如計劃內的 ONTAP 升級或 SVM 停電,以便在儲存設備不可用時乾淨地刪除 FPolicy 組態。
-
維護完成後立即恢復。收集器暫停期間發生的活動不會被收集。
-
請勿使用「暫停」來控制代理程式或收集器升級的時間。請改為固定和取消固定代理程式(請參閱部署 Workload Security 代理程式)。
注意: 當收集器有受限(封鎖)的使用者時,無法暫停。請先恢復使用者存取。
將收集器移轉到另一個代理程式
您可以在代理程式之間移動收集器,以平衡負載。
-
來源代理程式必須已連線;收集器必須正在執行。
-
資料和使用者目錄收集器均受支援;不支援手動代管的租用戶。
-
編輯收集器,選擇目的地代理程式,然後按一下「儲存收集器」。編輯頁面上的組態變更在成功移轉後仍會保留。
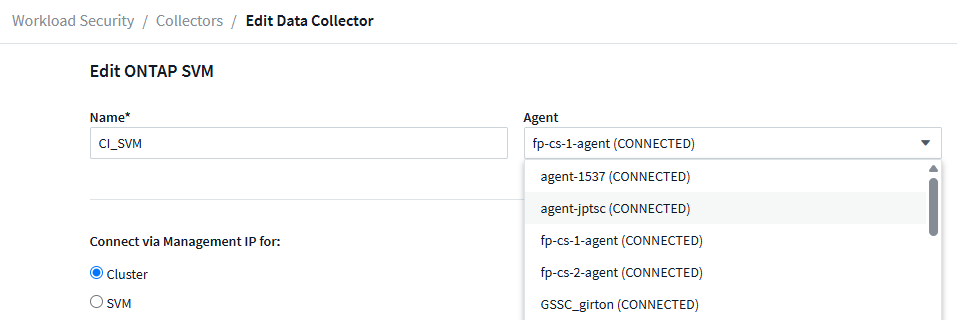
選擇另一個代理程式來移轉收集器。
資料收集器的最佳實務
-
在儲存收集器之前執行「測試連線」,並解決所有失敗的檢查。大多數收集器錯誤都是「測試連線」所偵測到未滿足的先決條件。
-
透過叢集管理 IP 使用 SVM 名稱和叢集憑證進行連線。SVM 模式無法執行功能和 RBAC 檢查。
-
每個 SVM 僅設定一個收集器,且僅限在一個 Workload Security 環境中。第二個收集器將取代第一個收集器的 FPolicy 目的地。
-
在第一個 ONTAP SVM 收集器之前或同時,為每個存取監控 SVM 的使用者網域設定使用者目錄收集器,以便活動顯示使用者名稱而不是 SID。
-
請輸入完整的共享和 Volume 名稱,無需加引號。如果清單過長,請按 Volume 篩選,而不是按共享篩選。
-
只有在需要一般資料夾存取事件時才啟用監視資料夾存取,因為它會增加事件 Volume。
-
將代管代理程式保持在容量範圍內——最多 50 個收集器,每秒事件數上限為 20,000 個——並使用 Event Rate Checker 來調整峰值事件速率。
-
對於 MetroCluster,請為來源 SVM 設定一個收集器,並為目的地 SVM 設定一個收集器,兩者皆透過叢集 IP 連接。
-
僅在需要進行長時間 ONTAP 端維護時才使用暫停功能。若要控制升級時間,請固定和取消固定代理程式(請參閱「部署 Workload Security 代理程式」)。
-
為了獲得最佳的 FPolicy 效能,請將代理程式放置在結案於儲存網路的位置,並盡量減少網路延遲。
如果收集器在儲存後報告錯誤
測試連線涵蓋設定時的連線、憑證、資料 LIF、已配置連接埠上的回呼連線、選取 SMB 時的 CIFS 伺服器檢查,以及叢集模式下的功能存取。測試成功後,請勿手動重複這些檢查。
如果收集器之後進入錯誤或降級狀態,請開啟「狀態」 > 「更多詳細資料」,並按照 ONTAP SVM 資料收集器故障排除進行操作。執行時間條件(例如複製收集器、事件速率過載、暫停的收集器、持續性儲存放置、MetroCluster 轉換、缺少活動與身分解析)不在預先儲存測試連線工作流程的範圍內。
完成後
-
在「已安裝資料收集器」頁面上,使用選項功能表編輯或重新啟動收集器。
-
確認收集器達到 Running 狀態,且在實際用戶端 I/O 之後,事件出現在 Workload Security > 活動取證中。
-
驗證使用者名稱是否解析(不是 SID);如果無法解析,請檢查 User Directory Collector。