


本繁體中文版使用機器翻譯,譯文僅供參考,若與英文版本牴觸,應以英文版本為準。
在 NetApp Ransomware Resilience 中設定 AWS Security Hub SIEM
貢獻者

 建議變更

 PDF

NetApp Ransomware Resilience 透過 AWS Security Hub 提供安全性資訊與事件管理(SIEM)的原生支援。透過將 Ransomware Resilience 連接至 AWS Security Hub,您可以自動傳送事件資料以進行威脅分析與偵測,進而精簡勒索軟體保護與事件管理。
開始之前
在 Ransomware Resilience 中啟用 AWS Security Hub 之前,您需要在 AWS Security Hub 中執行安全組態設定:
-
在 AWS Security Hub 中設定權限。
-
在 AWS IAM 設定中設定用於驗證的存取金鑰和秘密金鑰。(此處未提供這些步驟。)
在 AWS Security Hub 中設定權限
-
前往 AWS IAM 控制台。
-
選擇*政策*。
-
使用以下 JSON 格式的程式碼建立策略:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "NetAppSecurityHubFindings",
      "Effect": "Allow",
      "Action": [
        "securityhub:BatchImportFindings",
        "securityhub:BatchUpdateFindings"
      ],
      "Resource": [
        "arn:aws:securityhub:*:*:product/*/default",
        "arn:aws:securityhub:*:*:hub/default"
      ]
    }
  ]
}
在 Ransomware Resilience 中驗證 AWS Security Hub
-
在 Ransomware Resilience 中,選取側邊欄中的 Settings 。
-
在「設定」頁面中,在 SIEM 連線磁貼中選擇 Connect ,然後在下拉式選單中選擇 AWS Security Hub 。
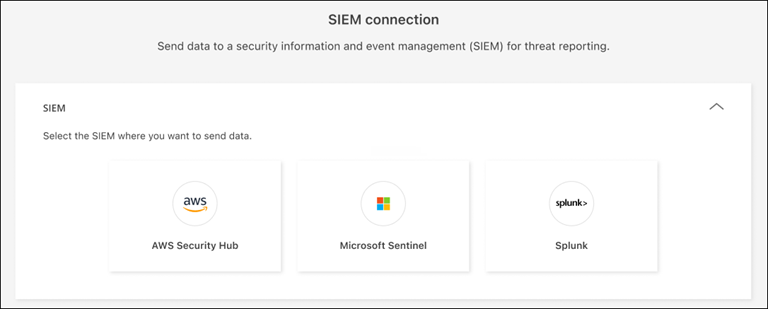
-
檢閱 權限 區段。
-
展開 Authentication 部分。
-
輸入 AWS 帳戶,然後選擇該帳戶的 AWS 區域。
-
輸入來自 AWS Security Hub 的 Access key 和 Secret key。
-
-
選擇 Connect 開始傳送 SIEM 資料。