


Fehlerbehebung beim ONTAP SVM Datensammler

 Änderungen vorschlagen

 PDFs

Anhand dieses Leitfadens lässt sich feststellen, ob ein Problem mit dem Collector durch die Management-Konnektivität, die FPolicy-Callback-Konnektivität, die ONTAP-Konfiguration, die Agent-Kapazität, die Identitätsauflösung oder eine Funktionsvoraussetzung verursacht wird.
Dieses Dokument besteht aus zwei Teilen. Zunächst werden die symptomorientierten Prüfungen durchgeführt. Die erweiterten Diagnose am Ende kommen nur dann zum Einsatz, wenn diese Prüfungen das Problem nicht beheben oder wenn der NetApp Support um weitere Nachweise bittet.
Hinweis: Zu Konfigurationsschritten, Berechtigungen und Funktionsvoraussetzungen siehe "Konfigurieren des ONTAP SVM-Datenkollektors".
Hier beginnen
-
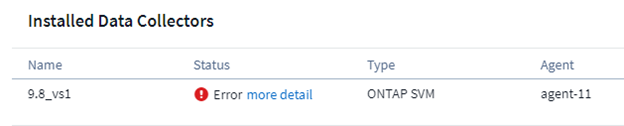
In Workload Security die Option Collectors auswählen. In der Spalte Status unter Mehr Details die vollständige Begründungszeichenfolge notieren.
-
Auf der Seite zum Hinzufügen oder Bearbeiten von Sammlern die Option „Verbindung testen“ auswählen. Jede fehlgeschlagene Prüfung sollte vor dem Speichern behoben werden.
-
Wählen Sie unten das passende Symptom aus und führen Sie die Überprüfungen in der angegebenen Reihenfolge durch.
Weitere Details zeigen den vollständigen Fehler des Datensammlers an.
Hinweis: Für eine vollständige Validierung ist eine Verbindung über die Cluster-Management-IP und den SVM-Namen erforderlich. Im SVM-Modus können Funktions- und RBAC-Prüfungen nicht ausgeführt werden. Test Connection verwendet repräsentative FPolicy-Ports, jedoch nicht alle reservierten Ports.
Ergebnisse des Verbindungstests verstehen
| Ergebnis | Was damit validiert wird | Wo ist fortzufahren, wenn es fehlschlägt? |
|---|---|---|
HTTPS |
Der Agent kann die ONTAP Verwaltung über TCP 443 erreichen. |
Der Collector kann nicht hinzugefügt werden oder die Verbindung testen schlägt fehl |
ONTAP Version |
Die Anmeldeinformationen funktionieren, ONTAP Version und Funktionsberechtigung können ausgelesen werden. |
Der Collector kann nicht hinzugefügt werden oder die Verbindung testen schlägt fehl |
Daten-LIFs |
Ein geeigneter, betriebsbereiter Daten-LIF ist vorhanden; ONTAP 9.8+ beinhaltet data-fpolicy-client. |
Die Daten-LIF und die Service-Richtlinie überprüfen |
Agent-IP |
Der Agent verfügt über eine lokale Adresse, die zu den SVM-Daten-LIFs routen kann. |
FPolicy Callback-Konnektivität |
FPolicy Server |
ONTAP kann über aktive FPolicy Ports eine Verbindung zum Agenten herstellen. |
FPolicy Callback-Konnektivität |
Features |
Das Konto und die ONTAP Version unterstützen ausgewählte optionale Funktionen. Nur Cluster-Modus. |
Der Collector kann nicht hinzugefügt werden oder die Verbindung testen schlägt fehl |
Hinweis: Die Testverbindung validiert nicht die gesamte Callback-Port-Reservierung, den tatsächlichen Datei-Ereignis-Ablauf, MetroCluster oder das Verhalten von SVM-DR, die Verfügbarkeit des Persistent Store Aggregats, MAV-Regeln, die Syntax für Freigabe- und Volumenfilter oder User Directory-Kollektoren.
Wählen Sie Ihr Symptom
-
Ich kann den Collector nicht hinzufügen oder der Verbindungstest schlägt fehl.
-
Der Collector-Status ist Fehler
-
Der Status des Collectors ist Degraded
-
Der Collector läuft, aber es werden keine Aktivitäten angezeigt.
-
In der Aktivität wird anstelle eines Benutzernamens eine SID angezeigt.
-
ONTAP Performance hat sich nach der Aktivierung der Workload Security verändert.
-
Kapazitäts- oder Abonnementnutzung erscheint falsch.
-
Snapshot oder benutzerblockierende Aktionen schlagen fehl
-
Der Collector-Zustand oder das fehlende Ereignis kann erwartetes Verhalten sein.
Ich kann den Collector nicht hinzufügen oder der Verbindungstest schlägt fehl.
Diese Punkte in der angegebenen Reihenfolge überprüfen
-
Den Verbindungsmodus bestätigen. Der Cluster-Modus erfordert die Cluster-Management-IP und den exakten, auf Groß- und Kleinschreibung achtenden SVM-Namen. Der SVM-Modus erfordert die SVM-Management-IP.
-
Vom Agent aus lässt sich die HTTPS-Erreichbarkeit der konfigurierten Management-IP über TCP 443 bestätigen. Eine Zeitüberschreitung weist auf ein Routing- oder Firewall-Problem hin.
-
Die Anmeldeinformationen und Anwendungen, die dem ONTAP Login zugewiesen sind, bestätigen. Benutzerdefinierte Rollen direkt einem AD-Benutzer zuweisen, da Rollen auf Gruppenebene bei der Berechtigungsprüfung möglicherweise nicht sichtbar sind.
-
Bestätigen Sie, dass ein geeigneter SVM Daten-LIF betriebsbereit ist. Ab ONTAP 9.8 muss dessen Service-Policy data-fpolicy-client mit data-nfs und/oder data-cifs enthalten.
-
Wenn SVM IP und vsadmin verwendet werden, sollte ein LIF nur für das Management verwendet werden. Ein LIF mit kombinierten Data- und Management-Rollen kann auf Ping reagieren, während der Managementzugriff weiterhin fehlschlägt.
-
Für optionale Funktionen die vom Funktionstest gemeldeten Berechtigungen erteilen und anschließend den Verbindungstest erneut ausführen.
Genaue Fehler abgedeckt
-
ONTAP-Typ für [host] konnte nicht ermittelt werden. Grund: Verbindungsfehler zum Storage System: Host ist nicht erreichbar
-
[IP] wird als Cluster/Knoten identifiziert und kann in diesem Modus nicht hinzugefügt werden
-
Keine gültige Datenschnittstelle … auf der SVM gefunden.
-
Fehlende Berechtigung: vserver fpolicy
-
Rollen, die für diesen Active Directory Benutzer auf Gruppenebene statt auf Benutzerebene zugewiesen wurden
Behoben, wenn
-
Alle erforderlichen Verbindungstests sind erfolgreich und der Collector kann gespeichert werden. Funktionsprüfungen können nur für Funktionen, die Sie nicht verwenden, weiterhin nicht verfügbar sein.
Der Status des Collectors ist Fehler
Der unter „Mehr Details“ angegebene Grund wird verwendet. Die meisten Fehlerzustände gehören zu einer der folgenden Gruppen.
FPolicy Callback-Konnektivität
Das bedeutet, dass ONTAP die Verbindung, die Datei- und Benutzeraktivitäten an den Agent sendet, nicht aufrechterhalten kann.
-
Testverbindung ausführen und FPolicy Server, Agent-IP und Daten-LIFs prüfen.
-
Die reservierten TCP-Ports im Bereich von 35000 bis 55000 müssen von jedem SVM-Daten-LIF zum Agenten, einschließlich der Agent-Host-Firewall, zugelassen werden. Jede SVM verwendet bis zu vier Ports, zwei pro aktiviertem Protokoll.
-
Es wird bestätigt, dass der Agent von jedem datenbereitstellenden Node und von jeder SVM-Daten-LIF aus erreichbar ist.
-
Es wird sichergestellt, dass in einer Workload Security-Umgebung nur ein Collector die SVM überwacht. Ein zweiter Collector ersetzt das erste FPolicy-Ziel.
-
Bei ONTAP 9.8 und höher ist zu bestätigen, dass data-fpolicy-client einem betriebsbereiten SVM Daten-LIF zugewiesen ist.
Genaue Fehler abgedeckt
-
Externer fpolicy Server beendet
-
Der Knoten konnte keine Verbindung zum FPolicy Server herstellen … Zeitüberschreitung bei der Auswahl
-
Es wurde keine lokale IP-Adresse auf dem Konnektor gefunden, die die Datenschnittstellen des SVM erreichen kann.
Behoben, wenn
-
Test Connection meldet Erfolg beim FPolicy Server und der Collector bleibt nach der Generierung von Clientaktivität im Status „Running“.
FPolicy Konfiguration
-
Bei shares-to-include-Fehlern vollständige Share-Namen ohne Anführungszeichen eingeben. Bei langen Listen stattdessen nach Volume filtern.
-
Wenn der Benutzer nicht autorisiert ist, sind die funktionsspezifischen benutzerdefinierten Berechtigungen hinzuzufügen und der Collector neu zu starten.
-
Falls keine gültige Datenschnittstelle vorhanden ist, wird eine geeignete Daten-LIF aktiviert und deren Dienstrichtlinie korrigiert.
-
Wenn aggregierte Informationen des Persistent Store nicht verfügbar sind, einige Minuten abwarten und anschließend den Collector neu starten. Persistent Store erfordert ONTAP 9.14.1 oder höher.
-
Liegt keine gültige Sequenznummer vor, entfernt ein ONTAP Administrator die bestätigten, nicht verwendeten FPolicy Objekte und startet anschließend den Collector neu.
Genaue Fehler abgedeckt
-
Die Konfiguration von fpolicy auf SVM ist fehlgeschlagen … Ungültiger Wert für shares-to-include angegeben
-
Die Konfiguration von fpolicy auf SVM ist fehlgeschlagen … Benutzer ist nicht autorisiert
-
Es ist keine gültige Sequenznummer verfügbar, um die fpolicy Richtlinie zu aktivieren.
-
Die Konfiguration des persistenten Speichers ist fehlgeschlagen … Leistungsinformationen für das Aggregat sind derzeit nicht verfügbar
Behoben, wenn
-
Die cloudsecure_ FPolicy-Richtlinie ist aktiviert und der Collector bleibt aktiv.
Agentenkapazität oder Collector-Status
-
Das Sammlerpasswort erneut eingeben: „Bearbeiten“ öffnen, das Passwort eingeben und speichern.
-
CPU- und Speicher-Headroom des Agenten sowie die Anzahl der gehosteten Collector überprüfen.
-
Mit dem Event Rate Checker lässt sich die maximale Ereignisrate mit der Agent-Größe vergleichen. Eine Skalierung des Agenten oder eine Migration der Collector erfolgt bei Bedarf.
-
Wenn die Aktion weiterhin fehlschlägt, den Agent-Dienst neu starten und nach der erneuten Verbindung des Agent erneut versuchen.
Genaue Fehler abgedeckt
-
Externer fpolicy Server überlastet
-
Der Agent konnte keine Verbindung zum Collector herstellen.
-
AGENT004, Collector wurde unmittelbar nach dem Start gestoppt
-
AGENT008 – Fehler bei der Bestimmung des Collector-Gesundheitszustands
-
AGENT005 / AGENT006 / AGENT007 / AGENT009 / AGENT010
Behoben, wenn
-
Der Agent ist verbunden, der Collector erreicht den Betriebszustand und bleibt auch während der Spitzenaktivität funktionsfähig.
Der Status des Collectors ist beeinträchtigt
Ein beeinträchtigter Collector ist weiterhin aktiv, jedoch sind eine oder mehrere FPolicy-Knotenverbindungen unterbrochen. Aktivitäten, die von betroffenen Knoten verarbeitet werden, könnten übersehen werden.
-
Mehr Details öffnen und den getrennten Node identifizieren.
-
Es sollte geprüft werden, ob für die überwachte SVM ein betriebsbereites Daten-LIF für diesen Node vorhanden ist.
-
Wenn der Knoten keine lokale Daten-LIF für die SVM hat, ist keine Korrektur erforderlich.
-
Falls ein Daten-LIF existiert, sollte geprüft werden, ob er aktiv ist, data-fpolicy-client auf ONTAP 9.8+ trägt und die Agent-Callback-Ports erreichen kann.
-
Der Collector kehrt nach der Wiederverbindung des Knotens in den Status „Wird ausgeführt“ zurück.
Genaue Fehler abgedeckt
-
FPolicy-Server auf Knoten getrennt: …
-
Es ist kein lokaler LIF vorhanden, um eine Verbindung zum FPolicy Server herzustellen.
Behoben, wenn
-
Alle datenbereitstellenden Knoten verfügen über verbundene FPolicy-Kanäle. Ein Knoten ohne lokale Daten-LIF benötigt keine Verbindung.
Collector läuft, aber es werden keine Aktivitäten angezeigt
-
Echte SMB- oder NFS-Clientaktivität auf einer überwachten Freigabe oder einem Volume erzeugen. Ohne Client-I/O werden keine Ereignisse erzeugt.
-
Bestätigen Sie, dass der Datensammler nicht pausiert ist. Vor dem Testen sollte er fortgesetzt werden.
-
Es sollte geprüft werden, ob das Clientprotokoll aktiviert ist und ob die SVM über einen CIFS-Server verfügt.
-
Eingeschlossene und ausgeschlossene Shares und Volumes werden angezeigt. Vollständige Namen ohne Anführungszeichen verwenden.
-
Die Überwachung des Ordnerzugriffs ist zu aktivieren, wenn allgemeine Ordnerzugriffsereignisse erforderlich sind. Das Erstellen, Umbenennen und Löschen von Ordnern wird auch ohne diese Option erfasst.
-
Wenn nur die Aktivitäten der Dateien .ini und .DS_Store fehlen, ist keine Aktion erforderlich; diese Erweiterungen sind von der FPolicy-Ereigniserfassung ausgeschlossen.
-
Wenn weiterhin keine Aktivitäten festgestellt werden, können die erweiterten Diagnosefunktionen verwendet werden, um die cloudsecure_ Richtlinie und das ONTAP FPolicy-Ereignisprotokoll zu überprüfen.
Behoben, wenn
-
Neue Client-Operationen erscheinen in Activity Forensics mit den erwarteten Protokoll-, Freigabe-, Pfad- und Benutzerinformationen.
Die Aktivität zeigt eine SID anstelle eines Benutzernamens an.
ONTAP Überwachung funktioniert; die Identitätsauflösung ist ein separates Problem.
-
Es ist sicherzustellen, dass für jede Domäne, deren Benutzer auf die überwachte SVM zugreifen, ein laufender Benutzerverzeichnis-Collector vorhanden ist, einschließlich vertrauenswürdiger Domänen.
-
Es wird bestätigt, dass der Verzeichnissammler die richtige Gesamtstruktur oder Suchbasis abdeckt und gültige Bindungsanmeldeinformationen verwendet.
-
Die zugeordneten Attribute sind wie folgt: Active Directory verwendet name, objectsid und sAMAccountName; LDAP verwendet name, uidnumber und uid.
-
Der User Directory Collector wird neu gestartet, sodass nach dem Hinzufügen von Benutzern oder dem Korrigieren der Konfiguration eine sofortige Synchronisierung erfolgt.
-
Die Seite zur Fehlerbehebung für AD- oder LDAP-Collector dient zur Analyse von Verbindungs- und Bindungsfehlern. Die Funktion „Test Connection“ ist für User Directory Collector nicht verfügbar.
Behoben, wenn
-
Neue Aktivitäten zeigen den erwarteten Benutzernamen anstelle der reinen SID oder UID an.
ONTAP Performance hat sich nach Aktivierung der Workload Security geändert
-
ONTAP 9.13.1 oder höher bietet Korrekturen für bekannte FPolicy-Latenzprobleme.
-
Spitzenaktivität und Agentengröße mit dem Event Rate Checker prüfen. Collector verschieben oder den Agent skalieren, falls die Ereignisrate nicht aufrechterhalten werden kann.
-
Überprüfen, ob die Überwachung des Ordnerzugriffs das Ereignisvolumen wesentlich erhöht hat.
-
Für unterstützte ONTAP Versionen kann Persistent Store genutzt werden, um Ereignisse während vorübergehender Verbindungsunterbrechungen zwischenzuspeichern.
-
Bei einem Knotenabsturz oder anhaltender Speicherlatenz sollten die ONTAP-Beweise gesammelt und der NetApp Support kontaktiert werden.
Behoben, wenn
-
ONTAP Latenz und IOPS bleiben im erwarteten Bereich, während die FPolicy-Erfassung aktiv ist.
Die Kapazitäts- oder Abonnementnutzung scheint fehlerhaft zu sein.
-
Bruttokapazität, die von den Observability ONTAP Cluster Collectors und den Workload Security SVM Collectors gemeldet wird, im Vergleich.
-
Für jeden SVM-Collector ist zu bestimmen, ob sein übergeordneter Cluster bereits von einem Observability Collector überwacht wird. Der gleiche Storage sollte nicht doppelt gezählt werden.
-
Prüfung, ob kürzlich eine SVM-Migration durchgeführt wurde. Bestätigung, dass der Collector läuft, und Neustart, damit aktuelle Cluster- und Kapazitätsinformationen erfasst werden.
-
Falls die Gesamtsumme weiterhin sowohl die Cluster- als auch die SVM-Kapazität umfasst, sollten die Nutzung vor und nach der Änderung sowie die gemeldete Kapazität für jeden Collector erfasst werden.
Behoben, wenn
-
Die Nutzung des Abonnements umfasst die Speicherkapazität einmal und spiegelt den aktuellen übergeordneten Cluster der SVM wider.
Snapshot- oder benutzerblockierende Aktionen schlagen fehl
-
Bestätigen Sie, dass der Collector ausgeführt wird und nicht pausiert ist.
-
Für die Benutzerblockierung sind Anmeldeinformationen auf Clusterebene zu verwenden. Ein benutzerdefinierter Benutzer benötigt außerdem SSH-Zugriff auf TCP 22 und die dokumentierten Blockierungsberechtigungen.
-
Es wird bestätigt, dass der benutzerdefinierte Benutzer über die erforderlichen Snapshot-Berechtigungen verfügt.
-
Wenn ONTAP Multi-Admin Verify aktiviert ist, sind die dokumentierten Ausnahmen für cloudsecure_ Snapshots und die bei der Benutzerblockierung verwendete Set-Operation hinzuzufügen.
-
Im Clustermodus den Verbindungstest ausführen und die Ergebnisse der Snapshot- und Benutzerblockierungsfunktionen überprüfen.
Behoben, wenn
-
Workload Security kann eigene Snapshots erstellen und löschen sowie den Benutzerzugriff sperren und wiederherstellen.
Erwartetes Verhalten, keine Maßnahmen erforderlich
| Was Sie sehen | Warum dies passiert | Wann ist eine Untersuchung angebracht? |
|---|---|---|
MetroCluster Standby-Kollektor ist gestoppt |
Verwenden Sie einen Cluster-Mode Collector für die Quelle und einen für das Ziel. Nur der aktive SVM Collector läuft. Nach der Umschaltung sind bis zu zwei Minuten einzuplanen. |
Der aktive Seitenkollektor erreicht nicht den Status "Running". |
Degradierte Listen führen einen Knoten ohne lokale Daten-LIF auf |
ONTAP kann keinen FPolicy-Kanal von einem Knoten aus herstellen, der die SVM nicht lokal bereitstellt. |
Der aufgeführte Knoten verfügt über eine betriebsbereite SVM-Daten-LIF. |
Keine Ereignisse für .ini oder .DS_Store |
Diese Erweiterungen sind vom Geltungsbereich der FPolicy ausgeschlossen. |
Weitere erwartete Dateiaktivität fehlt ebenfalls. |
Kurzer Initialisierungs-, Stopp- oder degradierter Zustand |
Neustart, Upgrade, Migration, Failover und Wiederaufnahme erfordern eine erneute Verbindung. |
Der Zustand bleibt auch nach der Operation oder Wiederholung bestehen. |
Erweiterte Diagnose und Support-Datenerfassung
Dieser Abschnitt ist nur zu verwenden, wenn die oben genannten Prüfungen das Problem nicht beheben oder wenn der NetApp Support weitere Nachweise anfordert. Diese Verfahren erfordern administrativen Zugriff auf den Agent-Host und auf ONTAP._
Beweise sammeln, bevor die Umgebung geändert wird
-
Den vollständigen Collector-Statusgrund und den Zeitpunkt des Fehlers protokollieren.
-
Das Ergebnis des Verbindungstests speichern.
-
Agent- und Collector-Versionen, ONTAP Version, SVM-Name, Verbindungsmodus und kürzlich vorgenommene Änderungen.
-
Das Agent-Symptombundle sollte einmalig generiert werden, damit Protokolle von vor Ihren Änderungen erhalten bleiben.
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
Der Befehl erstellt cloudsecure-agent-symptoms.zip. Zip ist zu installieren, falls das Skript meldet, dass der Befehl zip nicht gefunden wurde.
Log-Standorte
| Beweis | Ort oder Befehl |
|---|---|
Collector-Protokoll |
/opt/netapp/cloudsecure/data-collectors/<collector-uuid>/logs/dsc.log Enthält alle Aktivitäten des Collectors, einschließlich Fehler. Dieses Protokoll dient zur Untersuchung von Collector-Problemen. |
Agentenprotokoll |
/opt/netapp/cloudsecure/agent/logs/agent.log |
Agent Installation und Upgrade |
/opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_install.log /opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_upgrade.log |
Verbindung testen |
/opt/netapp/cloudsecure/test-connection/logs/ |
Agent-Service |
systemctl status cloudsecure-agent.service journalctl -u cloudsecure-agent.service |
Hinweis: Das Protokollverzeichnis des Collectors kann auch die Datei „error.log“ enthalten, sie dient jedoch nicht als allgemeines Fehlerprotokoll. Sie wird nur geschrieben, wenn ein Collector aufgrund einer ungültigen Konfiguration nicht gestartet werden kann, und der Agent entfernt sie, nachdem dieser Grund im Collector-Status gemeldet wurde. Normalerweise ist sie nicht vorhanden oder leer, daher sollte dsc.log verwendet werden.
ONTAP FPolicy-Status validieren
Diese Befehle sind im entsprechenden ONTAP Administrationskontext auszuführen:
event log show -source fpolicy
event log show -source fpolicy -fields event,action,description
fpolicy show
fpolicy show-engine
Suchen Sie nach einer Workload Security Richtlinie mit dem Präfix cloudsecure_. Die Richtlinie sollte aktiviert sein, und jeder datenbereitstellende Node sollte eine verbundene externe Engine anzeigen. Der Ereignisgrund und der Node-Name bleiben erhalten, wenn ein Kanal getrennt wird.
Jeden Netzwerkpfad validieren
| Richtung | Port | Zweck |
|---|---|---|
Agent → Cluster oder SVM Management-IP |
TCP 443 |
ONTAP konfigurieren und abfragen. |
SVM Data LIFs → Agent |
Reservierte Ports innerhalb von TCP 35000–55000 |
FPolicy Datei und Benutzeraktivität. Bis zu vier Ports pro SVM: zwei pro aktiviertem Protokoll. |
Cluster-Management-IP → Agent |
Reservierte Ports innerhalb von TCP 35000–55000 |
EMS-basierte Ereignisse, einschließlich ARP-Integrationen. |
Agent → Cluster Management-IP |
TCP 22 |
SMB-Benutzerblockierung mit Cluster-Anmeldeinformationen. |
Hinweis: Test Connection validiert die Live-Callback-Ports. Es wird damit nicht nachgewiesen, dass jeder Port im reservierten Firewall-Bereich geöffnet ist.
Agent zu ONTAP Management-Konnektivität
curl -kv https://++<++management-ip++>++:443
Eine TLS-Antwort bestätigt den TCP-Pfad. Eine Zeitüberschreitung weist auf eine Routing- oder Firewall-Blockierung hin. Eine Authentifizierungsantwort bestätigt die Erreichbarkeit, jedoch nicht, ob die Anmeldedaten oder Rollen korrekt sind.
ONTAP zu Agent Callback-Konnektivität
Von ONTAP aus das Routing von jedem relevanten SVM-Daten-LIF testen:
network ping -vserver ++<++svm++>++ -lif ++<++data-lif++>++ -destination ++<++agent-ip++>++ -show-detail
Auf dem Agent die Host-Firewall prüfen:
sudo firewall-cmd --zone=public --list-ports
sudo iptables-save
Bestätigen Sie, dass die reservierten Callback-Ports für eingehende Verbindungen von allen SVM-Daten-LIFs und, bei EMS-basierten Funktionen, von der Cluster-Management-IP zugelassen sind.
Daten-LIF und Service-Richtlinie überprüfen
Ab ONTAP 9.8 und höher muss ein operatives SVM-Daten-LIF data-fpolicy-client mit data-nfs und/oder data-cifs enthalten.
network interface show -vserver ++<++svm++>++ -fields service-policy,status-admin,status-oper
Falls keine geeignete Richtlinie existiert, kann eine entsprechend dem ONTAP Netzwerkdesign erstellt oder angepasst werden. Beispielsweise:
net int service-policy create -policy only++_++data++_++fpolicy -vserver ++<++svm++>++ ++\++ \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Hinweis: Bei ONTAP früher als 9.8 ist data-fpolicy-client nicht erforderlich. Die LIF muss die Rolle data haben, betriebsbereit sein und NFS und/oder CIFS unterstützen.
Eine ONTAP Paketverfolgung verwenden
Eine Paketverfolgung kommt nur dann zum Einsatz, wenn die Verbindungsprüfung sowie die Routing- und Firewall-Prüfungen einen Rückruffehler nicht erklären.
-
Eine Paketverfolgung auf ONTAP für die relevante Daten-LIF und die Agenten-IP starten.
-
Testverbindung versuchen oder den Collector neu starten.
-
Warten Sie auf den Fehler, dann die Ablaufverfolgung beenden.
-
Die Ablaufverfolgung von https://<cluster-management-ip>/spi/<cluster-name>/etc/log/packet_traces/ abrufen.
-
Suchen Sie nach einem SYN von ONTAP an den Agent Callback-Port. Kein SYN weist auf ein Pfad- oder Richtlinienproblem auf ONTAP-Seite hin. Ein SYN ohne abgeschlossenen Handschlag weist auf ein Firewall- oder Routingproblem zwischen ONTAP und dem Agent hin.
Hinweis: Paketmitschnitte können Netzwerkinformationen enthalten. Sie sind entsprechend Ihrer Anforderungen an die Datenverarbeitung zu behandeln.
Doppelte SVM Collector diagnostizieren
Zwei Collector können nicht dieselbe SVM überwachen, selbst wenn sie zu unterschiedlichen Workload Security Umgebungen gehören. Der zuletzt hinzugefügte Collector überschreibt das FPolicy Ziel und trennt die Verbindung zum vorherigen Collector.
-
Jede Workload Security Umgebung, die den Cluster erreichen kann, wird durchsucht.
-
Sammler mit demselben SVM-Namen oder Verwaltungsendpunkt identifizieren.
-
Einen Collector beibehalten und die Duplikate entfernen.
-
Der beibehaltene Collector wird neu gestartet und es wird bestätigt, dass sein FPolicy Kanal verbunden bleibt.
Bestätigt ungenutzte FPolicy-Objekte bereinigen
Hinweis: cloudsecure_ Objekte für einen aktiven Collector dürfen nicht gelöscht werden. Der Collector ist Eigentümer und aktualisiert diese Objekte.
Die FPolicy Konfiguration auflisten und Objekte identifizieren, die nachweislich nicht verwendet werden:
fpolicy show
Für eine nicht verwendete Richtlinie die zugehörigen Objekte in Abhängigkeitsreihenfolge entfernen:
fpolicy disable -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy scope delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy event delete -vserver ++<++svm++>++ -event-name ++<++event-name++>++
fpolicy policy external-engine delete -vserver ++<++svm++>++ -engine-name ++<++engine-name++>++
Der Workload Security Collector wird neu gestartet, nachdem Sequenz-Slots oder in Konflikt stehende Objekte entfernt wurden.
Diagnose von Agent und Collector Lebenszyklusfehlern
| Fehler | Erweiterte Prüfungen |
|---|---|
AGENT004 |
Die Datei dsc.log auf einen sofortigen Prozessabbruch, einen Berechtigungsfehler oder eine ungültige Konfiguration prüfen. |
AGENT008 |
Das Collector-Passwort erneut eingeben, die CPU- und Speicherauslastung des Agenten sowie die Ereignisrate überprüfen und die Datei dsc.log auf den zugrunde liegenden Collector-Fehler untersuchen. |
AGENT005 / 006 / 007 / 010 |
Versuchen Sie es nach einigen Minuten erneut. Wenn die Aktion weiterhin fehlschlägt, cloudsecure-agent.service neu starten und die genaue Aktion sowie den Grund protokollieren. |
AGENT009 |
Es sollte bestätigt werden, dass der Collector im ausgewählten Agent und in der ausgewählten Umgebung weiterhin existiert und nicht durch eine gleichzeitige Löschung oder Migration entfernt wurde. |
Agent NICHT_VERBUNDEN |
Systemctl und journalctl, SaaS-Egress über TCP 443, Proxy-Konfiguration, SSL-Inspektion und das cssys-Konto prüfen. |
Verwenden Sie den Event Rate Checker, um die Größe des Agent zu bestimmen. Nicht allein auf die Anzahl der Collector verlassen, da das Ereignisvolumen und aktivierte Funktionen die Last beeinflussen.
Keine Aktivitäten nach den grundlegenden Überprüfungen festgestellt
-
Den Befehl
event log show -source fpolicyausführen und dabei alle Fehler protokollieren. -
Mit dem Befehl „fpolicy show“ lässt sich bestätigen, dass eine cloudsecure_ Richtlinie aktiviert ist.
-
Es sollte bestätigt werden, dass das Protokoll, das Client-Operationen generiert, im Collector aktiviert und auf der SVM zugelassen ist.
-
Bestätigen Sie, dass die Freigabe oder das Volume nicht ausgeschlossen ist.
-
Bestätigen Sie, dass der Datensammler zum Zeitpunkt des Vorgangs nicht pausiert war.
-
Den Zeitstempel des Client-Vorgangs mit dsc.log und den ONTAP FPolicy Ereignissen korrelieren.
Identitätsauflösung untersuchen
Die Verbindungsprüfung ist für User Directory Collector nicht verfügbar. Verzeichnisnative Tools und das Collector-Protokoll verwenden.
| Verzeichnis | Standardports | Erwartete Attribute |
|---|---|---|
Active Directory |
389 LDAP / 636 LDAPS |
Anzeigename: Name ID: objectsid Benutzername: sAMAccountName |
LDAP |
389 LDAP / 636 LDAPS |
Anzeigename: Name ID: uidnumber Benutzername: uid |
Servername, Port, Bind-DN, Kennwort, Gesamtstruktur bzw. Suchbasis sowie Leseberechtigung validieren. Nach einer Korrektur ist der Verzeichnissammler neu zu starten, damit eine erneute Synchronisierung angefordert wird.
Multi-Admin Verify-Prüfungen
Multi-Admin Verify kann die für Snapshots und Benutzerblockierung verwendeten ONTAP-Befehle blockieren. Die bestehenden Regeln sollten vor einer Änderung überprüft werden. Die dokumentierten Workload Security-Ausschlüsse sind:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule delete -operation set
Hinweis: Durch das Löschen der festgelegten Regel ändert sich der Multi-Admin Verify-Schutz für diesen Vorgang. Die Änderung sollte mit dem ONTAP Security Administrator überprüft werden.
NetApp Support kontaktieren
Den Support kontaktieren, wenn ein Fehler nach den angeordneten Prüfungen weiterhin besteht, ONTAP einen Node-Panic meldet oder die Kapazität nach der Aktualisierung der Collector-Daten weiterhin falsch ist.
Enthalten
-
Die vollständige Meldung von Status > Weitere Details und der Zeitpunkt des Fehlers.
-
Ergebnisse des Verbindungstests, einschließlich übersprungener Prüfungen.
-
Agenten- und Sammlerversionen und deren aktueller Status.
-
ONTAP Version, Cluster- und SVM-Name, Verbindungsmodus und kürzliche Topologieänderungen.
-
cloudsecure-agent-symptoms.zip und die zugehörige dsc.log.
-
Ausgabe von fpolicy show, fpolicy show-engine und event log show -source fpolicy.
-
Eine Paketverfolgung, wenn ein Rückrufpfad ungeklärt bleibt.
-
Für die Performance: die Latenz- und IOPS-Zeitachse sowie die Ereignisraten-Zeitachse.
-
Zur Kapazität: Nutzung vor und nach dem Abonnement sowie die von jedem Collector gemeldete Bruttokapazität.
Hilfe > Support in Data Infrastructure Insights kann verwendet werden, um einen Fall zu eröffnen.