


Konfigurieren des ONTAP SVM-Datenkollektors


 Änderungen vorschlagen

 PDFs

Der ONTAP SVM Data Collector ermöglicht Workload Security die Überwachung von Datei- und Benutzerzugriffsaktivitäten auf NetApp ONTAP Storage Virtual Machines (SVMs). Der Collector verbindet sich über HTTPS mit ONTAP, um FPolicy zu konfigurieren; ONTAP stellt anschließend eine Verbindung zurück zum Workload Security Agent her, um Datei- und Benutzerzugriffsereignisse zu streamen. Dieser Leitfaden behandelt unterstützte Versionen, Voraussetzungen, Verbindungsmethoden, Berechtigungen, die Vorabprüfung der Verbindung, Konfigurationsfelder, funktionsspezifische Einrichtung sowie häufige Probleme mit deren Lösungen.
Empfohlen: Für die schnellste und zuverlässigste Einrichtung erfolgt die Verbindung über die Cluster-Management-IP + und den SVM-Namen mit den Cluster-Anmeldeinformationen, wobei vor dem Speichern ein Verbindungstest ausgeführt wird. Diese einzelne Vorgehensweise verhindert die Mehrheit der Probleme bei der Collector-Einrichtung.
Unterstützte Versionen und Plattformen
| Artikel | Support |
|---|---|
ONTAP (Minimum) |
ONTAP 9.2 und höher. Für optimale Leistung empfiehlt sich die Verwendung von ONTAP ab Version 9.13.1. |
KMU |
SMB 3.1 und früher. |
NFS |
Bis einschließlich NFS 4.1 (NFS 4.1 erfordert ONTAP 9.15 oder später). |
FlexGroup |
ONTAP 9.4 und höher. |
FlexCache (NFS) |
ONTAP 9.7 und höher. |
FlexCache (SMB) |
ONTAP 9.14.1 und höher. |
ONTAP Select |
Unterstützt. |
SVM-Typ / Subtyp |
Nur Data SVMs (keine infinite volumes). Unterstützte Subtypen: default, sync_source, sync_destination. DP-destination SVMs werden bei der Auditierung standardmäßig übersprungen. |
data-fpolicy-client Dienstrichtlinie |
Ab ONTAP 9.8 erforderlich (siehe Servicerichtlinie). Bei früheren Versionen ist diese Einstellung nicht erforderlich. |
Funktionsversionsuntergrenzen |
Zugriff verweigert: 9.13.0+ • Ereignisse des autonomen Ransomware-Schutzes (ARP): 9.11.1+ • Persistenter Store: 9.14.1+ • Protobuf Event-Format: 9.15+ |
Important: Die Service-Richtlinie „data-fpolicy-client“ ist ab ONTAP 9.8 erforderlich. In früheren Versionen muss sie nicht festgelegt werden.
Bevor Sie beginnen
-
Ein Agent muss installiert und verbunden sein, bevor Sie die Testverbindung ausführen oder einen Datensammler hinzufügen können. Siehe Deploy Workload Security Agents und Agent Requirements.
-
Ein Benutzerverzeichnis-Collector ist für jede Domäne zu konfigurieren, deren Benutzer auf die überwachte SVM zugreifen. Test Connection ist für User Directory Collector nicht verfügbar; ohne einen solchen zeigt Activity Forensics SIDs anstelle von Benutzernamen an.
-
Die erforderlichen FPolicy Callback-Ports zum Agenten reservieren. Test Connection prüft nur die aktiven Ports, die zugewiesen werden, nicht den gesamten reservierten Bereich. Zudem ist sicherzustellen, dass jede SVM-Daten-LIF zum Agenten routen kann; das Agent-IP-Ergebnis wählt eine lokale Adresse aus, testet jedoch nicht die Route.
-
Es wird nur ein Collector in einer Workload Security-Umgebung für eine SVM konfiguriert. Test Connection erkennt keinen doppelten Collector in einer anderen Umgebung.
Netzwerkanforderungen
| Pfad | Port(s) | Zweck |
|---|---|---|
Agent → ONTAP (Cluster- oder SVM-Management-IP) |
TCP 443 |
REST/ONTAPI über HTTPS zur Konfiguration von FPolicy. |
ONTAP SVM Daten LIFs → Agent |
TCP 35000–55000 |
FPolicy Datei-/Benutzerzugriffsereignisse (ONTAP ruft den Agenten zurück). |
ONTAP Cluster-Management-IP → Agent |
TCP 35000–55000 |
EMS-Ereignisse (z. B. ARP), wenn diese Funktionen verwendet werden. |
Agent → ONTAP Clusterverwaltung |
SSH 22 |
CIFS/SMB-Benutzerblockierung (Cluster-Anmeldeinformationen). |
Sie müssen nicht den gesamten Bereich von 35000 bis 55000 öffnen. Jede SVM nutzt bis zu 4 Ports (2 pro aktiviertem Protokoll, NFS und CIFS/SMB); etwa 200 Ports sollten für einen voll ausgelasteten Agent (50 Collector) reserviert werden. Der Bereich sollte in Richtung des Agent geöffnet werden, einschließlich einer eventuell vorhandenen Firewall auf dem Agent-Host selbst.
Hinweis: Wenn eine Firewall aktiviert ist, muss eine Ausnahme für die vom Collector verwendeten Ports definiert werden. Wenn der Agent in AWS zur Überwachung einer Cloud ONTAP SVM ausgeführt wird, müssen sich Agent und Storage in derselben VPC befinden oder es muss eine gültige Route zwischen den VPCs bestehen.
Eine Verbindungsmethode auswählen
Eine SVM kann auf eine von zwei Arten hinzugefügt werden. Die Verwendung eines Cluster IP + SVM-Namens wird dringend empfohlen.
| Verfahren | Anmeldeinformationen | Was Sie erhalten | Anmerkungen |
|---|---|---|---|
Cluster-Management-IP + SVM Name (empfohlen) |
Cluster-Administrator, csuser oder ein AD-Benutzer mit einer csrole-äquivalenten Rolle |
Volle Funktionalität, einschließlich Testverbindungsfunktion/RBAC-Prüfungen und EMS-basierter Funktionen (ARP). |
Der SVM-Name muss exakt mit ONTAP übereinstimmen (Groß-/Kleinschreibung beachten). |
SVM Management-IP |
vsadmin, oder csuser, oder ein AD-Benutzer mit einer csrole-äquivalenten Rolle |
Kernüberwachung. Test Connection kann im SVM-Modus keine Funktions-/RBAC-Prüfungen durchführen (dem SVM-Konto fehlen die Berechtigungen, um sie auszuführen). |
Eine dedizierte SVM Management-LIF kann verwendet werden, oder die Daten-LIF-Firewall-Policy wird auf mgmt (siehe unten) gesetzt. |
Häufige Fehlerquelle: Wenn über die SVM-IP mit vsadmin eine Verbindung hergestellt wird und die LIF eine kombinierte Data + Management-Rolle hat, funktioniert Ping, aber SSH nicht. Eine SVM-Management-only-LIF erstellen oder die Firewall-Policy der Data-LIF auf mgmt setzen.
Wenn Sie die SVM Management-IP verwenden
Cluster-Management-IP + SVM-Name wird empfohlen. Falls der SVM-Modus verwendet werden muss, sollte diese Einrichtung vor dem Verbindungstest abgeschlossen werden:
Festlegen und Entsperren des vsadmin-Passworts für den externen Zugriff:
security login password -username vsadmin -vserver ++<++svmname++>++

security login unlock -username vsadmin -vserver ++<++svmname++>++
Verwenden Sie eine dedizierte SVM Management-LIF. Falls keine verfügbar ist, die Firewall-Richtlinie der Daten-LIF auf mgmt: setzen.
network interface modify -lif ++<++SVM++_++data++_++LIF++_++name++>++ -firewall-policy mgmt

Important: Im SVM-Modus können die Funktions- und RBAC-Prüfungen nicht ausgeführt werden. Clusterverwaltungs-IP + SVM-Name sollte nach Möglichkeit verwendet werden.
Berechtigungen (RBAC)
Test Connection wird mit dem im Collector-Formular eingegebenen ONTAP-Konto ausgeführt. Vor der Ausführung sollten entweder Cluster-Admin-Anmeldedaten verwendet oder ein csuser/csrole mit den unten aufgeführten erforderlichen Berechtigungen erstellt werden. Ohne diese Berechtigungen kann Test Connection FPolicy und die ausgewählten Funktionen nicht validieren oder konfigurieren.
Mindestberechtigungen nach Fähigkeit
| Fähigkeit | Erforderliche Berechtigungen | ONTAP Boden |
|---|---|---|
FPolicy (für alle Bereitstellungen erforderlich) |
vserver fpolicy: alle |
Alle unterstützten |
Administrator-Verknüpfung |
Rolle DEFAULT: schreibgeschützt (Cluster), erfüllt Leseprüfungen; fpolicy benötigt weiterhin alle |
— |
Snapshots |
Volume Snapshot: alle (Bereich nach Möglichkeit auf cloudsecure_* beschränken) |
Beliebig |
EMS-basierte Überwachung |
Ereigniskatalog, Ereignisfilter, Ereignisbenachrichtigung, Ziel für Ereignisbenachrichtigungen, Sicherheitszertifikat: alle |
Beliebig |
ONTAP Zugriff verweigert |
REST-Zugriff + vserver fpolicy Ereignisse |
9.13.0+ |
Autonomous Ransomware Protection (ARP)-Ereignisse |
Security Anti-Ransomware Volume + Volume: schreibgeschützt/alle |
9.11.1+ |
Persistenter Speicher |
vserver fpolicy: all + job show: readonly (oder all) |
9.14.1+ |
Protobuf Ereignisformat |
vserver fpolicy: alle |
9.15+ |
Benutzerzugriffssperre (SMB & NFS) |
SSH (Anwendung ssh + Port 22) + festgelegt: alle, sowie vserver export-policy rule, vserver cifs session, vserver services access-check Authentifizierung translate, vserver name-mapping: alle. Nur Cluster-Anmeldeinformationen. |
Beliebig |
Häufiger Fehler: Bei AD-basierten ONTAP Konten muss die Rolle direkt dem Benutzer zugewiesen werden. Ist die Rolle nur auf Gruppenebene zugewiesen, kann die Berechtigungsprüfung sie nicht lesen und die Verbindungsprüfung meldet "Rollen auf Gruppenebene statt auf Benutzerebene für diesen Active Directory-Benutzer zugewiesen."
csuser über die Cluster-Management-IP erstellen
Falls ein bestehender csuser/csrole zuerst ersetzt werden muss:
security login delete -user-or-group-name csuser -application ++*++
security login role delete -role csrole -cmddirname ++*++
security login rest-role delete -role csrestrole -api ++*++
security login rest-role delete -role arwrole -api ++*++
Die Rolle und den Benutzer erstellen (als Clusteradministrator ausführen):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure++_*++"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
csuser über die SVM (Vserver) Management-IP erstellen
Falls ein bestehender csuser/csrole zuerst ersetzt werden muss:
security login delete -user-or-group-name csuser -application ++*++ -vserver ++<++vservername++>++
security login role delete -role csrole -cmddirname ++*++ -vserver ++<++vservername++>++
security login rest-role delete -role csrestrole -api ++*++ -vserver ++<++vservername++>++
Die Rolle und den Benutzer erstellen (vor dem Ausführen <vservername> ersetzen):
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname DEFAULT -access none
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname version -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname volume -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname vserver -access readonly
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver ++<++vservername++>++ -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver ++<++vservername++>++
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver ++<++vservername++>++
Funktionsspezifische Berechtigungen
Persistenter Speicher (Clustermodus angezeigt; für SVM-Modus <vservername> -vserver hinzufügen):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf (Cluster-Modus angezeigt; für SVM-Modus -vserver <vservername>++ hinzufügen):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
Für Access Denied und ARP benötigen Cluster-Administratoranmeldeinformationen keine zusätzlichen Berechtigungen. Für einen benutzerdefinierten Benutzer sind die Berechtigungen aus der obigen Fähigkeitstabelle hinzuzufügen. Siehe die Integrationsleitfäden für ONTAP Access Denied und ONTAP Autonomous Ransomware Protection.
Den Datensammler konfigurieren und testen
-
Als Administrator oder Kontoinhaber bei Data Infrastructure Insights anmelden.
-
Workload Security > Collectors > +Data Collectors.
-
Fahren Sie mit dem Mauszeiger über die NetApp SVM-Kachel und wählen Sie +Monitor aus.
-
Füllen Sie die folgenden Felder aus. Der Collector darf noch nicht gespeichert werden.
| Feld | Beschreibung |
|---|---|
Name |
Eindeutiger Name für den Datensammler. |
Agent |
Einen konfigurierten, verbundenen Agenten auswählen. |
Verbindung über Management-IP für |
Cluster-IP (empfohlen) oder SVM-Management-IP auswählen. |
Cluster-/SVM-Verwaltungs-IP-Adresse |
Management-IP für den Cluster oder die SVM, entsprechend Ihrer Auswahl. |
Name SVM |
Der SVM Name (erforderlich bei Verbindung über Cluster IP). Muss exakt mit ONTAP übereinstimmen (Groß-/Kleinschreibung beachten). |
Benutzername |
Cluster-IP: cluster-admin, csuser oder AD-Benutzer mit csrole-Äquivalent. SVM-IP: vsadmin, csuser oder AD-Benutzer mit csrole-Äquivalent. |
Passwort |
Passwort für das oben genannte Konto. |
Filtern von Anteilen/Volumes |
Es kann ausgewählt werden, ob bestimmte Shares/Volumes in die Ereigniserfassung einbezogen oder ausgeschlossen werden. |
Freigabenamen zum Ein- oder Ausschließen |
Kommagetrennte vollständige Anteilsnamen (ohne Anführungszeichen). Bei langen Listen nach Volume statt nach Share filtern. |
Einzuschließende/auszuschließende Volume-Namen |
Durch Kommas getrennte vollständige Volume-Namen (ohne Anführungszeichen). |
Ordnerzugriff überwachen |
Aktiviert allgemeine Ordnerzugriffsereignisse. Das Erstellen, Umbenennen und Löschen von Ordnern wird auch ohne diese Option erfasst. Durch die Aktivierung erhöht sich die Anzahl der Ereignisse. |
ONTAP Sendepuffergröße festlegen |
Optimiert den FPolicy-Sendepuffer. Bei ONTAP vor 9.8p7 mit Leistungsproblemen kann diese Einstellung die ONTAP Leistung verbessern. Wenden Sie sich an den NetApp Support, falls die Option nicht angezeigt wird. |
Important: Standardmäßig ausgeschlossene Dateierweiterungen: Workload Security konfiguriert den FPolicy-Bereich so, dass die Erweiterungen ini und DS_Store ausgeschlossen sind. Ereignisse für diese Dateien werden auf ONTAP gefiltert und erreichen Workload Security daher nicht, sodass sie nicht in der Aktivitätsanalyse angezeigt werden. Dies ist unabhängig von kundenspezifisch konfigurierbaren Alarmausschlüssen. Es handelt sich um das erwartete Verhalten; die Überwachung dieser Erweiterungen kann nicht über die Benutzeroberfläche konfiguriert werden.
Vor dem Speichern Testverbindung ausführen
Die Funktion „Test Connection“ (eingeführt im März 2025) validiert Konnektivität, Anmeldeinformationen, Daten LIFs, den FPolicy Callback und die rollenbasierte Zugriffskontrolle (RBAC) pro Funktion, bevor der Collector erstellt wird, sodass Netzwerk- und Berechtigungsprobleme selbst korrigiert werden können. Auf der Seite „Collector hinzufügen/bearbeiten“ werden die Details eingegeben und „Test Connection“ angeklickt.
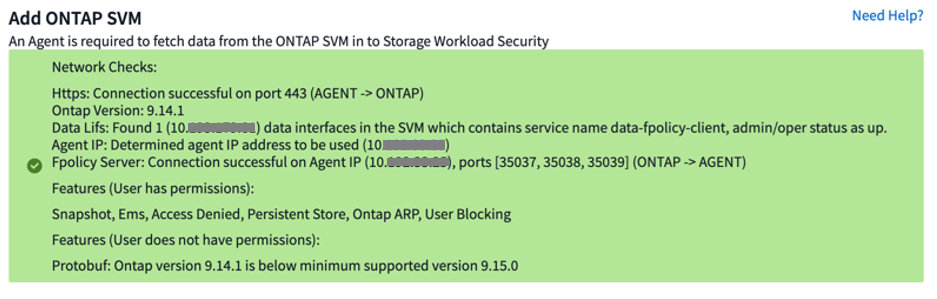
Beispiel für ein erfolgreiches Test Connection-Ergebnis.
Über die Cluster-Management-IP + und den SVM-Namen mit den Cluster-Anmeldeinformationen erfolgt eine vollständige Abdeckung.
| Überprüfen | Was es bestätigt | Falls es fehlschlägt |
|---|---|---|
Https |
Der Agent kann die ONTAP Verwaltung über TCP 443 erreichen. |
IP/Modus und Firewall-Port 443 prüfen. |
ONTAP Version |
Anmeldeinformationen funktionieren; Versions- und Funktionsberechtigung. |
Anmeldeinformationen/RBAC und ONTAP Version prüfen. |
Daten-LIFs |
Eine nutzbare Daten-LIF ist mit data-fpolicy-client (9.8+) vorhanden und aktiv. |
data-fpolicy-client zur Service-Richtlinie hinzufügen (siehe Service policy). |
Agent-IP |
Der Agent verfügt über eine aktive lokale Adresse in derselben IPv4- oder IPv6-Familie wie die SVM-Daten-LIFs. Dies beweist kein Routing. |
Stellen Sie sicher, dass der Agent über eine gültige lokale Adresse verfügt. Falls der Fpolicy Server später ausfällt, sollte das Routing von jedem SVM-Daten-LIF zum Agent überprüft werden. |
Fpolicy-Server |
ONTAP kann den Agenten zurückrufen und den FPolicy Handschlag an aktiven Ports abschließen. |
35000–55000 in Richtung des Agent geöffnet; Überprüfung von one-SVM-one-collector. |
Features |
RBAC-Berechtigung pro Funktion und ONTAP-Version (nur Cluster-Mode). |
Die fehlenden Berechtigungen gewähren (siehe Berechtigungen). |
Important*: Einschränkungen: Die Test Connection prüft nur eine Teilmenge der Ports 35000–55000 (der gesamte reservierte Bereich muss geöffnet bleiben). Das Agent IP-Ergebnis wählt eine aktive lokale Adresse aus derselben IPv4- oder IPv6-Familie wie die Daten-LIFs; das Routing von den einzelnen Daten-LIFs zum Agent wird nicht getestet. Test Connection generiert oder validiert außerdem keinen realen Dateiereignisfluss. Feature/RBAC-Prüfungen werden im SVM-Modus nicht ausgeführt, da dem SVM-Konto die erforderlichen Berechtigungen fehlen, und Test Connection ist für User Directory-Kollektoren nicht verfügbar.
Wenn alle vier Netzwerkprüfungen erfolgreich sind, sollten die Funktionsergebnisse für jede geplante Funktion überprüft und anschließend der Collector gespeichert werden.
Important: Test Connection SUCCESS basiert auf den vier Netzwerkprüfungen. Die Funktionsergebnisse sind informativ, daher bedeutet SUCCESS nicht, dass jede optionale Funktion über die erforderliche RBAC verfügt. Fehlgeschlagene Funktionsprüfungen sollten vor der Aktivierung dieser Funktionen korrigiert werden.
Wenn die Data Lifs-Prüfung fehlschlägt
Die Daten-LIF darf vor dem Verbindungstest nicht manuell überprüft werden. Wenn das Ergebnis der Daten-LIF-Prüfung fehlschlägt, können die folgenden Befehle zur Korrektur der Dienstrichtlinie verwendet werden. Ab ONTAP 9.8 und höher muss mindestens eine betriebsbereite SVM-Daten-LIF data-fpolicy-client mit data-nfs und/oder data-cifs enthalten.
net int service-policy create -policy only++_++data++_++fpolicy -vserver ++<++svm++>++ ++\++ \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
LIF überprüfen:
network interface show -vserver ++<++svm++>++ -fields service-policy,status-admin,status-oper
Bei ONTAP vor Version 9.8 muss data-fpolicy-client nicht festgelegt werden; ein LIF mit role data (up), das NFS und/oder CIFS trägt, ist ausreichend.
Funktionskonfiguration
Multi-Admin Verify (MAV)
Wenn MAV aktiviert ist, kann es die Befehle blockieren, die Workload Security für Snapshots und die Benutzerblockierung verwendet. Ausnahmen hinzufügen:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !++*++cloudsecure++_*++"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !++*++cloudsecure++_*++"
multi-admin-verify rule delete -operation set # allow user blocking
Benutzerzugriffssperre (SMB & NFS)
-
Erfordert Anmeldeinformationen auf Clusterebene (SMB blockiert den Benutzer; NFS blockiert die Host-IP). Mit Cluster-Admin sind keine zusätzlichen Berechtigungen erforderlich, lediglich sicherstellen, dass SSH (Port 22) zur Clusterverwaltung möglich ist.
-
Mit einem benutzerdefinierten Benutzer (csuser) die unten aufgeführten Cluster-Berechtigungen gewähren, sicherstellen, dass der Benutzer sich per SSH anmelden kann, dann die ONTAP und User Directory Collector neu starten.
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
Persistenter Speicher
Unterstützt ab ONTAP 9.14.1. Die Funktion lässt sich über das Kontrollkästchen auf der Seite zum Hinzufügen/Bearbeiten aktivieren, wobei ein Volume-Name (Pflichtfeld) anzugeben ist. Das Verhalten unterscheidet sich je nach Version:
-
ONTAP 9.14.1: Das Volume ist selbst zu erstellen (16 GB empfohlen), und dessen Name ist einzugeben.
-
ONTAP 9.15.1: Der Collector erstellt automatisch ein 16 GB großes Volume unter Verwendung des von Ihnen angegebenen Namens.
Erfordert vserver fpolicy: all plus job show: readonly (siehe feature-spezifische Berechtigungen).
Protobuf Modus
Wenn in den erweiterten Konfigurationen aktiviert, konfiguriert Workload Security die FPolicy Engine im Protobuf-Modus. Unterstützt ab ONTAP 9.15. Erfordert vserver fpolicy: all. Einzelheiten sind der ONTAP Dokumentation zu entnehmen.
Empfohlene Konfiguration für MetroCluster
-
Zwei Kollektoren konfigurieren: einen für die Quell-SVM und einen für die Ziel-SVM.
-
Beide werden über die Cluster-IP verbunden.
-
Zu jedem Zeitpunkt zeigt der Collector der aktiven SVM „Running“ an, während der Collector der Standby-SVM „Stopped“ anzeigt.
-
Beim Umschalten wechseln die Zustände; für den Übergang sind bis zu zwei Minuten einzuplanen.
Hinweis: Ein gestoppter MetroCluster Collector auf der Standby-Seite ist zu erwarten, nicht als Fehler zu werten. Eine Untersuchung ist nur erforderlich, wenn die aktive Seite nicht läuft.
Einen Collector pausieren und fortsetzen
Pause und Fortsetzen gelten für einen Datensammler, nicht für einen Agenten. Diese Funktionen sind über die Benutzeroberfläche (Collectors > der Collector > Optionsmenü) oder über die API verfügbar.
Das Anhalten eines laufenden Collectors entfernt die FPolicy-Konfiguration aus ONTAP. Während des Anhaltens fließen keine Ereignisse und es werden keine Daten in eine der beiden Richtungen gesendet.
-
Neue Volumes, die während der Pause erstellt wurden, werden erst beim Fortsetzen übernommen.
-
Die Snapshot-Bereinigung läuft bei einem pausierten Collector nicht.
-
EMS-Ereignisse (wie z. B. ONTAP ARP) werden während des Pausenvorgangs nicht verarbeitet, dadurch können Ereignisse wie Dateimanipulationen übersehen werden.
-
Für einen pausierten Datensammler werden keine Gesundheitsbenachrichtigungs-E-Mails gesendet.
-
Manuelle oder automatische Aktionen (Snapshot, Benutzerblockierung) sind während der Pause nicht unterstützt.
-
Ein pausierter Collector bleibt auch nach Agenten-/Collector-Upgrades und Agenten-Neustarts/-Neustarts pausiert.
-
Ein Collector im Fehlerzustand kann nicht pausiert werden; die Pause-Funktion ist nur im Status "Running" verfügbar.
-
Wenn der Agent getrennt ist, wechselt der Collector in den Status Gestoppt und Pause ist deaktiviert.
Wann die Pause-Funktion verwendet werden sollte
-
Die Pause-Funktion eignet sich für längere Wartungsarbeiten auf ONTAP-Seite, wie beispielsweise ein geplantes ONTAP Upgrade oder einen SVM-Ausfall, sodass die FPolicy Konfiguration sauber entfernt wird, während der Speicher nicht verfügbar ist.
-
Fortsetzen, sobald die Wartung abgeschlossen ist. Aktivitäten, die während einer Pause des Collectors stattfinden, werden nicht erfasst.
-
Verwenden Sie nicht die Pause-Funktion, um zu steuern, wann ein Agent oder ein Collector ein Upgrade durchführt. Stattdessen sollte der Agent fixiert oder gelöst werden (siehe Deploy Workload Security Agents).
Hinweis: Ein Collector kann nicht pausiert werden, solange er eingeschränkte (gesperrte) Benutzer hat. Zuerst muss der Benutzerzugriff wiederhergestellt werden.
Einen Collector zu einem anderen Agent migrieren
Sie können einen Collector zwischen Agents verschieben, um die Last auszugleichen.
-
Der Quellagent muss verbunden sein; der Collector muss ausgeführt werden.
-
Unterstützt sowohl für Data- als auch User Directory-Collector; nicht unterstützt für manuell verwaltete Tenants.
-
Den Collector bearbeiten, einen Zielagenten auswählen und auf „Collector speichern“ klicken. Konfigurationsänderungen auf der Bearbeitungsseite bleiben nach einer erfolgreichen Migration erhalten.
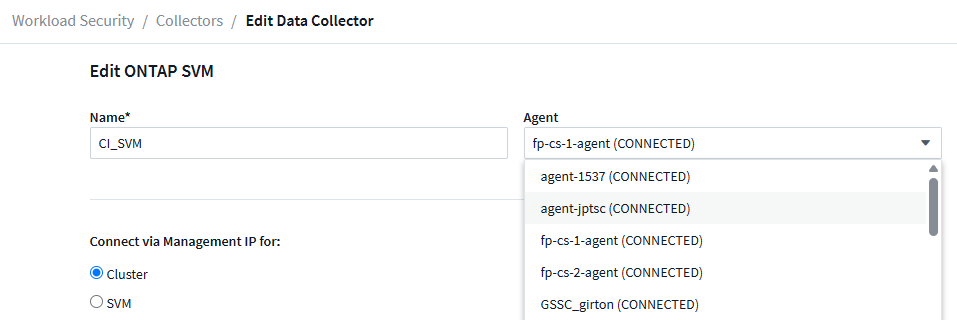
Wählen Sie einen anderen Agenten aus, um den Collector zu migrieren.
Bewährte Verfahren für Datensammler
-
Vor dem Speichern eines Collectors sollte Test Connection ausgeführt und jeder fehlgeschlagene Test behoben werden. Die meisten Collector-Fehler sind nicht erfüllte Voraussetzungen, die von Test Connection erkannt werden.
-
Über die Cluster-Management-IP-Adresse mit dem SVM-Namen und den Cluster-Anmeldedaten eine Verbindung herstellen. Im SVM-Modus können die Funktions- und RBAC-Prüfungen nicht durchgeführt werden.
-
Ein Collector pro SVM wird konfiguriert, und zwar nur in einer Workload Security Umgebung. Ein zweiter Collector ersetzt das FPolicy-Ziel des ersten.
-
Ein Benutzerverzeichnis Collector ist für jede Domäne erforderlich, deren Benutzer auf die überwachten SVMs zugreifen, entweder vor oder zusammen mit dem ersten ONTAP SVM Collector, damit Aktivitäten Benutzernamen anstelle von SIDs anzeigen.
-
Geben Sie die vollständigen Share- und Volumennamen ohne Anführungszeichen ein. Bei langen Listen empfiehlt sich eine Filterung nach Volumen statt nach Share.
-
Die Überwachung des Ordnerzugriffs sollte nur aktiviert werden, wenn allgemeine Ordnerzugriffsereignisse benötigt werden, da dies das Ereignisvolumen erhöht.
-
Der Hosting-Agent sollte innerhalb seiner Kapazität betrieben werden, also mit höchstens 50 Collectors und einer Obergrenze von 20.000 Ereignissen pro Sekunde. Für die Dimensionierung der maximalen Ereignisrate empfiehlt sich die Nutzung des Event Rate Checker.
-
Für MetroCluster wird ein Collector für die Quell-SVM und einer für die Ziel-SVM konfiguriert, beide verbunden über die Cluster-IP.
-
Pause sollte nur für längere Wartungsarbeiten auf ONTAP-Seite verwendet werden. Zur Steuerung des Upgrade-Zeitpunkts kann der Agent angeheftet oder gelöst werden (siehe Deploy Workload Security Agents).
-
Für eine optimale FPolicy-Performance sollte der Agent in der Nähe des Speichernetzwerks platziert werden, um die Netzwerklatenz zu minimieren.
Wenn der Collector nach dem Speichern einen Fehler meldet
Test Connection umfasst die Konnektivität während der Einrichtung, Anmeldeinformationen, Daten-LIFs, Rückrufkonnektivität auf zugewiesenen Ports, die CIFS-Server-Prüfung bei Auswahl von SMB sowie den Funktionszugriff im Cluster-Modus. Diese Prüfungen sollten nach einem erfolgreichen Test nicht manuell wiederholt werden.
Wenn der Datensammler später in den Fehler- oder beeinträchtigten Zustand wechselt, „Status > Weitere Details“ öffnen und der Anleitung zur Fehlerbehebung beim ONTAP SVM Data Collector folgen. Laufzeitbedingungen wie doppelte Datensammler, Überlastung der Ereignisrate, pausierte Datensammler, Platzierung des Persistent Store, MetroCluster Übergänge, fehlende Aktivität und Identitätsauflösung sind nicht Teil des Workflows „Test Connection vor dem Speichern“.
Nach Abschluss
-
Auf der Seite „Installierte Datensammler“ lässt sich über das Optionsmenü ein Sammler bearbeiten oder neu starten.
-
Bestätigen, dass der Collector den Status „Running“ erreicht und dass Ereignisse nach realen Client-E/A-Vorgängen in Workload Security > Activity Forensics angezeigt werden.
-
Es wird überprüft, ob Benutzernamen (nicht SIDs) aufgelöst werden; falls dies nicht der Fall ist, sollte der User Directory Collector geprüft werden.