


Ersetzen der selbstsignierten Zertifikate von ONTAP Mediator durch vertrauenswürdige Zertifikate von Drittanbietern


 Änderungen vorschlagen

 PDFs

Sofern Ihre Umgebung dies zulässt, sollten selbstsignierte Zertifikate durch vertrauenswürdige Zertifikate ersetzt werden, die von einer Zertifizierungsstelle ausgestellt wurden.

|
|
-
Diese Aufgabe ist auf dem Linux-Host auszuführen, auf dem ONTAP Mediator installiert wurde.
-
Diese Aufgabe können Sie durchführen, wenn die generierten selbstsignierten Zertifikate durch Zertifikate einer vertrauenswürdigen untergeordneten Zertifizierungsstelle (CA) ersetzt werden müssen. Hierfür sollte Zugriff auf eine vertrauenswürdige Public-Key-Infrastruktur (PKI) bestehen.
-
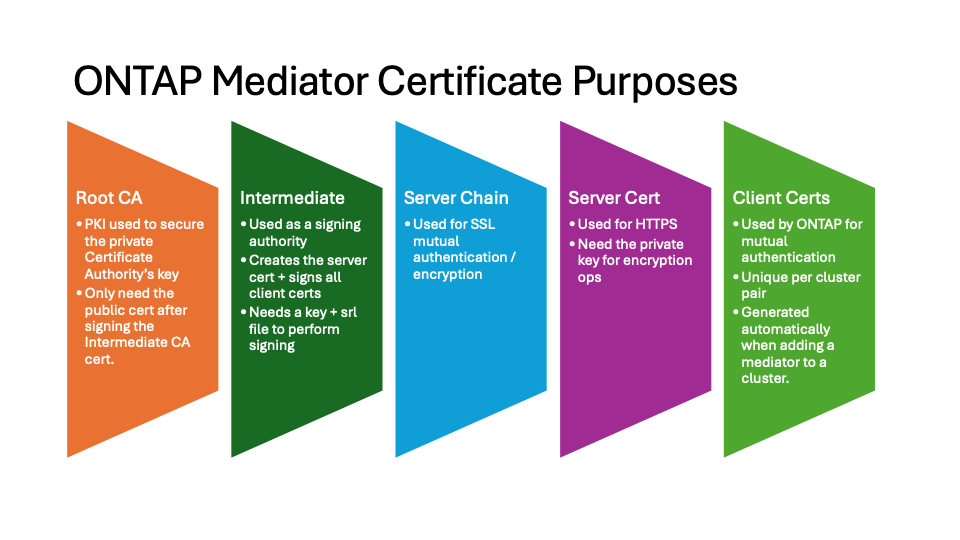
Die folgende Abbildung zeigt die Zwecke der einzelnen ONTAP Mediator Zertifikate.
-
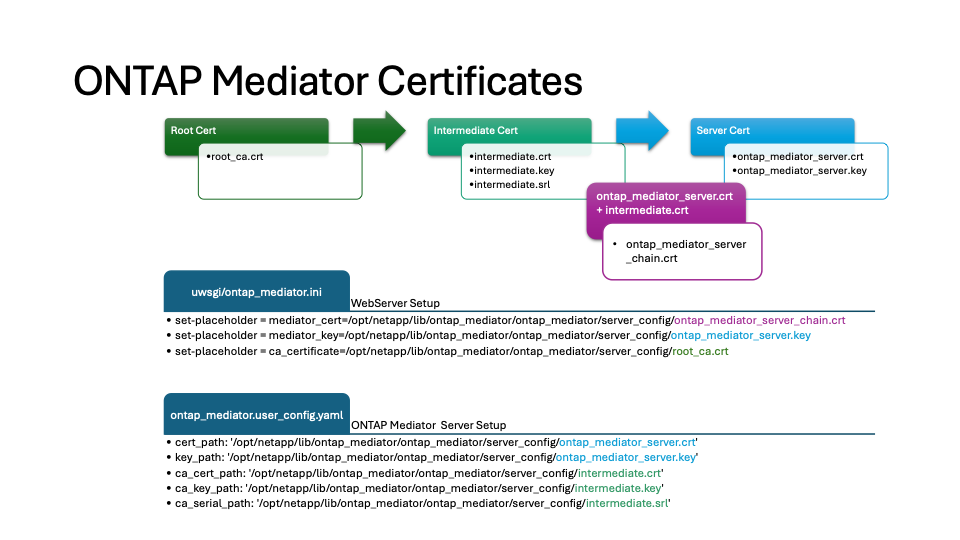
Das folgende Bild zeigt die Konfiguration für die Webserver-Einrichtung und die ONTAP Mediator-Einrichtung.
Schritt 1: Ein Zertifikat von einem Drittanbieter beziehen, der ein CA-Zertifikat ausstellt.
Ein Zertifikat kann von einer PKI-Zertifizierungsstelle mit folgendem Verfahren bezogen werden.
Das folgende Beispiel veranschaulicht den Austausch der selbstsignierten Zertifikatsakteure durch die Zertifikatsakteure von Drittanbietern, die sich unter /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ befinden.

|
Das Beispiel veranschaulicht die notwendigen Kriterien für die für ONTAP Mediator erforderlichen Zertifikate. Die Zertifikate können von einer PKI-Zertifizierungsstelle auf eine von diesem Verfahren abweichende Weise bezogen werden. Das Verfahren kann entsprechend den geschäftlichen Anforderungen angepasst werden. |
-
Ein privater Schlüssel
intermediate.keyund eine Konfigurationsdateiopenssl_ca.cnfwerden erstellt, die von der PKI-Behörde zur Erstellung eines Zertifikats verwendet werden.-
Den privaten Schlüssel
intermediate.keygenerieren:Beispielopenssl genrsa -aes256 -out intermediate.key 4096 -
Die Konfigurationsdatei
openssl_ca.cnf(zu finden unter/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) definiert die Eigenschaften, die das generierte Zertifikat haben muss.
-
-
Den privaten Schlüssel und die Konfigurationsdatei verwenden, um eine Zertifikatsignierungsanforderung zu erstellen
intermediate.csr:Beispiel:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Die Zertifikatsignierungsanforderung `intermediate.csr`wird zur Signierung an eine PKI-Zertifizierungsstelle gesendet.
Die PKI-Zertifizierungsstelle prüft die Anfrage und signiert die
.csr, wodurch das Zertifikatintermediate.crtgeneriert wird. Zusätzlich muss dasroot_ca.crtZertifikat, das dasintermediate.crtZertifikat von der PKI-Zertifizierungsstelle signiert hat, beschafft werden.
Für SnapMirror active sync Cluster und MetroCluster IP Konfigurationen, die ONTAP Mediator mit HTTPS verwenden, müssen Sie die intermediate.crtundroot_ca.crtZertifikate zu einem ONTAP Cluster hinzufügen. Informationen finden Sie unter "ONTAP Mediator und Cluster für SnapMirror active sync konfigurieren" und "Den ONTAP Mediator für eine MetroCluster IP-Konfiguration konfigurieren".
-
Ein privater Schlüssel
ca.keyund eine Konfigurationsdateiopenssl_ca.cnfwerden erstellt, die von der PKI-Behörde zur Erstellung eines Zertifikats verwendet werden.-
Den privaten Schlüssel
ca.keygenerieren:Beispiel:openssl genrsa -aes256 -out ca.key 4096 -
Die Konfigurationsdatei
openssl_ca.cnf(zu finden unter/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) definiert die Eigenschaften, die das generierte Zertifikat haben muss.
-
-
Den privaten Schlüssel und die Konfigurationsdatei verwenden, um eine Zertifikatsignierungsanforderung zu erstellen
ca.csr:Beispiel:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Die Zertifikatsignierungsanforderung `ca.csr`wird zur Signierung an eine PKI-Zertifizierungsstelle gesendet.
Die PKI-Zertifizierungsstelle prüft die Anfrage und signiert die
.csr, wodurch das Zertifikatca.crtgeneriert wird. Zusätzlich muss dasroot_ca.crtZertifikat, das dasca.crtZertifikat von der PKI-Zertifizierungsstelle signiert hat, beschafft werden.
Für SnapMirror active sync Cluster müssen die ca.crtundroot_ca.crtZertifikate zu einem ONTAP Cluster hinzugefügt werden. Weitere Informationen enthält "ONTAP Mediator und Cluster für SnapMirror active sync konfigurieren".
Schritt 2: Ein Serverzertifikat wird durch Signierung mit einer Drittanbieter-CA-Zertifizierung generiert
Ein Serverzertifikat muss vom privaten Schlüssel intermediate.key und dem Drittanbieterzertifikat intermediate.crt signiert sein. Zusätzlich enthält die Konfigurationsdatei /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf bestimmte Attribute, die die für von OpenSSL ausgestellte Serverzertifikate erforderlichen Eigenschaften festlegen.
Die folgenden Befehle können ein Serverzertifikat generieren.
-
Um eine Serverzertifikatsignierungsanforderung (CSR) zu generieren, wird folgender Befehl aus dem
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configOrdner ausgeführt:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Um ein Serverzertifikat aus dem CSR zu generieren, wird folgender Befehl aus dem
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configOrdner ausgeführt:
Diese Dateien wurden von einer PKI-Zertifizierungsstelle bezogen. Wenn ein anderer Zertifikatsname verwendet wird, intermediate.crtundintermediate.keydurch die entsprechenden Dateinamen ersetzen.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
Die
-CAcreateserialOption wird verwendet, um dieintermediate.srlDateien zu generieren.
-
Ein Serverzertifikat muss vom privaten Schlüssel ca.key und dem Drittanbieterzertifikat ca.crt signiert sein. Zusätzlich enthält die Konfigurationsdatei /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf bestimmte Attribute, die die für von OpenSSL ausgestellte Serverzertifikate erforderlichen Eigenschaften festlegen.
Die folgenden Befehle können ein Serverzertifikat generieren.
-
Um eine Serverzertifikatsignierungsanforderung (CSR) zu generieren, wird folgender Befehl aus dem
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configOrdner ausgeführt:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Um ein Serverzertifikat aus dem CSR zu generieren, wird folgender Befehl aus dem
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configOrdner ausgeführt:
Diese Dateien wurden von einer PKI-Zertifizierungsstelle bezogen. Wenn ein anderer Zertifikatsname verwendet wird, ca.crtundca.keydurch die entsprechenden Dateinamen ersetzen.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
Die
-CAcreateserialOption wird verwendet, um dieca.srlDateien zu generieren.
-
Schritt 3: Neues Drittanbieter-CA-Zertifikat und Serverzertifikat in der ONTAP Mediator Konfiguration ersetzen
Die Zertifikatskonfiguration wird ONTAP Mediator in der Konfigurationsdatei unter /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml bereitgestellt. Die Datei enthält die folgenden Attribute:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathundkey_pathsind Serverzertifikatvariablen. -
ca_cert_path,ca_key_pathundca_serial_pathsind CA-Zertifikatsvariablen.
-
Alle
intermediate.*Dateien durch die Zertifikate von Drittanbietern ersetzen. -
Eine Zertifikatskette aus den
intermediate.crt- undontap_mediator_server.crt-Zertifikaten erstellen:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Die
/opt/netapp/lib/ontap_mediator/uvicorn/config.jsonDatei wird aktualisiert.Aktualisieren Sie die Werte von
ssl_keyfile,ssl_certfileundssl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Der
ssl_keyfile`Wert ist der Schlüsselpfad in der `ontap_mediator_server.crt`Datei, was `ontap_mediator_server.keyist. -
Der `ssl_certfile`Wert ist der Pfad der `ontap_mediator_server_chain.crt`Datei.
-
Der `ssl_ca_certs`Wert ist der Pfad der `root_ca.crt`Datei.
-
-
Es sollte sichergestellt sein, dass die folgenden Attribute der neu generierten Zertifikate korrekt gesetzt sind:
-
Linux Gruppeninhaber:
netapp:netapp -
Linux-Berechtigungen:
600
-
-
ONTAP Mediator neu starten:
systemctl restart ontap_mediator
Die Zertifikatskonfiguration wird ONTAP Mediator in der Konfigurationsdatei unter /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml bereitgestellt. Die Datei enthält die folgenden Attribute:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathundkey_pathsind Serverzertifikatvariablen. -
ca_cert_path,ca_key_pathundca_serial_pathsind CA-Zertifikatsvariablen.
-
Alle
intermediate.*Dateien durch die Zertifikate von Drittanbietern ersetzen. -
Eine Zertifikatskette aus den
intermediate.crt- undontap_mediator_server.crt-Zertifikaten erstellen:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Die
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniDatei wird aktualisiert.Aktualisieren Sie die Werte von
mediator_cert,mediator_keyundca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Der `mediator_cert`Wert ist der Pfad der `ontap_mediator_server_chain.crt`Datei.
-
Der
mediator_key valueist der Schlüsselpfad in derontap_mediator_server.crt-Datei, derontap_mediator_server.keyist. -
Der `ca_certificate`Wert ist der Pfad der `root_ca.crt`Datei.
-
-
Es sollte sichergestellt sein, dass die folgenden Attribute der neu generierten Zertifikate korrekt gesetzt sind:
-
Linux Gruppeninhaber:
netapp:netapp -
Linux-Berechtigungen:
600
-
-
ONTAP Mediator neu starten:
systemctl restart ontap_mediator
Die Zertifikatskonfiguration wird ONTAP Mediator in der Konfigurationsdatei unter /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml bereitgestellt. Die Datei enthält die folgenden Attribute:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_pathundkey_pathsind Serverzertifikatvariablen. -
ca_cert_path,ca_key_pathundca_serial_pathsind CA-Zertifikatsvariablen.
-
Alle
ca.*Dateien durch die Zertifikate von Drittanbietern ersetzen. -
Eine Zertifikatskette aus den
ca.crt- undontap_mediator_server.crt-Zertifikaten erstellen:cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Die
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniDatei wird aktualisiert.Aktualisieren Sie die Werte von
mediator_cert,mediator_keyundca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Der `mediator_cert`Wert ist der Pfad der `ontap_mediator_server_chain.crt`Datei.
-
Der
mediator_key valueist der Schlüsselpfad in derontap_mediator_server.crt-Datei, derontap_mediator_server.keyist. -
Der `ca_certificate`Wert ist der Pfad der `root_ca.crt`Datei.
-
-
Es sollte sichergestellt sein, dass die folgenden Attribute der neu generierten Zertifikate korrekt gesetzt sind:
-
Linux Gruppeninhaber:
netapp:netapp -
Linux-Berechtigungen:
600
-
-
ONTAP Mediator neu starten:
systemctl restart ontap_mediator
Schritt 4: Optional kann ein anderer Pfad oder Name für Ihre Drittanbieterzertifikate verwendet werden.
Sie können Zertifikate von Drittanbietern mit einem anderen Namen als intermediate.* verwenden oder die Zertifikate von Drittanbietern an einem anderen Ort speichern.
-
Die
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml-Datei wird so konfiguriert, dass die Standardwerte der Variablen in derontap_mediator.config.yaml-Datei überschrieben werden.Wenn Sie
intermediate.crtvon einer PKI-Zertifizierungsstelle erhalten haben und dessen privaten Schlüsselintermediate.keyam Speicherort/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configablegen, sollte dieontap_mediator.user_config.yamlDatei wie im folgenden Beispiel aussehen:
Wenn intermediate.crtzum Signieren desontap_mediator_server.crtZertifikats verwendet wurde, wird dieintermediate.srlDatei generiert. Weitere Informationen finden Sie in Schritt 2: Ein Serverzertifikat wird durch Signierung mit einer Drittanbieter-CA-Zertifizierung generiert.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Wenn eine Zertifikatsstruktur verwendet wird, bei der das
root_ca.crtZertifikat einintermediate.crtZertifikat bereitstellt, das dasontap_mediator_server.crtZertifikat signiert, wird eine Zertifikatskette aus denintermediate.crtundontap_mediator_server.crtZertifikaten erstellt:
Sie sollten die intermediate.crtundontap_mediator_server.crtZertifikate von einer PKI-Behörde bereits früher im Verfahren erhalten haben.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Die
/opt/netapp/lib/ontap_mediator/uvicorn/config.jsonDatei wird aktualisiert.Aktualisieren Sie die Werte von
ssl_keyfile,ssl_certfileundssl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Der
ssl_keyfile`Wert ist der Schlüsselpfad in der `ontap_mediator_server.crt`Datei, was `ontap_mediator_server.keyist. -
Der `ssl_certfile`Wert ist der Pfad der `ontap_mediator_server_chain.crt`Datei.
-
Der `ssl_ca_certs`Wert ist der Pfad der `root_ca.crt`Datei.
Für SnapMirror active sync Cluster und MetroCluster IP Konfigurationen, die ONTAP Mediator mit HTTPS verwenden, müssen Sie die intermediate.crtundroot_ca.crtZertifikate zu einem ONTAP Cluster hinzufügen. Informationen finden Sie unter "ONTAP Mediator und Cluster für SnapMirror active sync konfigurieren" und "Den ONTAP Mediator für eine MetroCluster IP-Konfiguration konfigurieren".
-
-
Es sollte sichergestellt sein, dass die folgenden Attribute der neu generierten Zertifikate korrekt gesetzt sind:
-
Linux Gruppeninhaber:
netapp:netapp -
Linux-Berechtigungen:
600
-
-
-
ONTAP Mediator wird neu gestartet, wenn die Zertifikate in der Konfigurationsdatei aktualisiert werden:
systemctl restart ontap_mediator
Sie können Zertifikate von Drittanbietern mit einem anderen Namen als intermediate.* verwenden oder die Zertifikate von Drittanbietern an einem anderen Ort speichern.
-
Die
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml-Datei wird so konfiguriert, dass die Standardwerte der Variablen in derontap_mediator.config.yaml-Datei überschrieben werden.Wenn Sie
intermediate.crtvon einer PKI-Zertifizierungsstelle erhalten haben und dessen privaten Schlüsselintermediate.keyam Speicherort/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configablegen, sollte dieontap_mediator.user_config.yamlDatei wie im folgenden Beispiel aussehen:
Wenn intermediate.crtzum Signieren desontap_mediator_server.crtZertifikats verwendet wurde, wird dieintermediate.srlDatei generiert. Weitere Informationen finden Sie in Schritt 2: Ein Serverzertifikat wird durch Signierung mit einer Drittanbieter-CA-Zertifizierung generiert.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Wenn eine Zertifikatsstruktur verwendet wird, bei der das
root_ca.crtZertifikat einintermediate.crtZertifikat bereitstellt, das dasontap_mediator_server.crtZertifikat signiert, wird eine Zertifikatskette aus denintermediate.crtundontap_mediator_server.crtZertifikaten erstellt:
Sie sollten die intermediate.crtundontap_mediator_server.crtZertifikate von einer PKI-Behörde bereits früher im Verfahren erhalten haben.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Die
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniDatei wird aktualisiert.Aktualisieren Sie die Werte von
mediator_cert,mediator_keyundca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Der `mediator_cert`Wert ist der Pfad der `ontap_mediator_server_chain.crt`Datei.
-
Der
mediator_key`Wert ist der Schlüsselpfad in der `ontap_mediator_server.crt`Datei, was `ontap_mediator_server.keyist. -
Der `ca_certificate`Wert ist der Pfad der `root_ca.crt`Datei.
Für SnapMirror Business Continuity (SM-BC) Cluster müssen die intermediate.crtundroot_ca.crtZertifikate zu einem ONTAP Cluster hinzugefügt werden. Weitere Informationen unter "ONTAP Mediator und Cluster für SnapMirror active sync konfigurieren".
-
-
Es sollte sichergestellt sein, dass die folgenden Attribute der neu generierten Zertifikate korrekt gesetzt sind:
-
Linux Gruppeninhaber:
netapp:netapp -
Linux-Berechtigungen:
600
-
-
-
ONTAP Mediator wird neu gestartet, wenn die Zertifikate in der Konfigurationsdatei aktualisiert werden:
systemctl restart ontap_mediator
Sie können Zertifikate von Drittanbietern mit einem anderen Namen als ca.* verwenden oder die Zertifikate von Drittanbietern an einem anderen Ort speichern.
-
Die
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml-Datei wird so konfiguriert, dass die Standardwerte der Variablen in derontap_mediator.config.yaml-Datei überschrieben werden.Wenn Sie
ca.crtvon einer PKI-Zertifizierungsstelle erhalten haben und dessen privaten Schlüsselca.keyam Speicherort/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configablegen, sollte dieontap_mediator.user_config.yamlDatei wie im folgenden Beispiel aussehen:
Wenn ca.crtzum Signieren desontap_mediator_server.crtZertifikats verwendet wurde, wird dieca.srlDatei generiert. Weitere Informationen finden Sie in Schritt 2: Ein Serverzertifikat wird durch Signierung mit einer Drittanbieter-CA-Zertifizierung generiert.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
Wenn eine Zertifikatsstruktur verwendet wird, bei der das
root_ca.crtZertifikat einca.crtZertifikat bereitstellt, das dasontap_mediator_server.crtZertifikat signiert, wird eine Zertifikatskette aus denca.crtundontap_mediator_server.crtZertifikaten erstellt:
Sie sollten die ca.crtundontap_mediator_server.crtZertifikate von einer PKI-Behörde bereits früher im Verfahren erhalten haben.cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Die
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniDatei wird aktualisiert.Aktualisieren Sie die Werte von
mediator_cert,mediator_keyundca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Der `mediator_cert`Wert ist der Pfad der `ontap_mediator_server_chain.crt`Datei.
-
Der
mediator_key`Wert ist der Schlüsselpfad in der `ontap_mediator_server.crt`Datei, was `ontap_mediator_server.keyist. -
Der `ca_certificate`Wert ist der Pfad der `root_ca.crt`Datei.
Für SnapMirror Business Continuity (SM-BC) Cluster müssen die ca.crtundroot_ca.crtZertifikate zu einem ONTAP Cluster hinzugefügt werden. Weitere Informationen unter "ONTAP Mediator und Cluster für SnapMirror active sync konfigurieren".
-
-
Es sollte sichergestellt sein, dass die folgenden Attribute der neu generierten Zertifikate korrekt gesetzt sind:
-
Linux Gruppeninhaber:
netapp:netapp -
Linux-Berechtigungen:
600
-
-
-
ONTAP Mediator wird neu gestartet, wenn die Zertifikate in der Konfigurationsdatei aktualisiert werden:
systemctl restart ontap_mediator