


Configuración del recopilador de datos ONTAP SVM


 Sugerir cambios

 PDF

El recopilador de datos ONTAP SVM permite a Workload Security supervisar la actividad de acceso a archivos y de usuarios en las máquinas virtuales de almacenamiento (SVM) ONTAP de NetApp. El recopilador se conecta a ONTAP a través de HTTPS para configurar FPolicy; luego, ONTAP se conecta de vuelta al agente de Workload Security para transmitir los eventos de acceso a archivos y usuarios. Esta guía abarca las versiones compatibles, los requisitos previos, los métodos de conexión, los permisos, la comprobación previa «Probar conexión», los campos de configuración, la configuración específica de cada función y los problemas habituales con sus soluciones.
Recomendación: Para una configuración más rápida y fiable, conéctate a través de la IP de gestión del clúster + nombre del SVM con las credenciales del clúster y ejecuta la prueba de conexión antes de guardar. Esta sencilla práctica evita la mayoría de los problemas de configuración del colector.
Versiones y plataformas compatibles
| Artículo | Soporte |
|---|---|
ONTAP (mínimo) |
ONTAP 9.2 y versiones posteriores. Para obtener el mejor rendimiento, usa ONTAP posterior a la 9.13.1. |
SMB |
SMB 3.1 y versiones anteriores. |
Sistema Nacional de Archivos |
Hasta la versión NFS 4.1, incluida (NFS 4.1 requiere ONTAP 9.15 o posterior). |
FlexGroup |
ONTAP 9.4 y versiones posteriores. |
FlexCache (NFS) |
ONTAP 9.7 y versiones posteriores. |
FlexCache (SMB) |
ONTAP 9.14.1 y versiones posteriores. |
ONTAP Select |
Compatible. |
Tipo/subtipo de SVM |
Solo las SVM de datos (sin volúmenes infinitos). Subtipos admitidos: default, sync_source, sync_destination. Las SVM de destino de DP se omiten en la auditoría por diseño. |
política de servicio data-fpolicy-client |
Obligatorio a partir de ONTAP 9.8 y versiones posteriores (véase la política de servicio). En versiones anteriores no es necesario configurarlo. |
Versiones mínimas de las funciones |
Acceso denegado: 9.13.0+ • Eventos de Protección Autónoma contra Ransomware (ARP): 9.11.1+ • Almacenamiento persistente: 9.14.1+ • Formato de eventos Protobuf: 9.15+ |
Important: La política de servicio «data-fpolicy-client» es obligatoria a partir de ONTAP 9.8 y versiones posteriores. En versiones anteriores no es necesario configurarla.
Antes de empezar
-
Es necesario instalar y conectar un agente antes de poder ejecutar la opción «Probar conexión» o añadir un recopilador de datos. Consulta «Implementar agentes de Workload Security» y «Requisitos de los agentes».
-
Configura un recopilador de directorios de usuarios para cada dominio cuyos usuarios acceden al SVM supervisado. Test Connection no está disponible para los recopiladores de directorios de usuarios; sin uno, Activity Forensics muestra los SID en lugar de los nombres de usuario.
-
Reserva los puertos de callback de FPolicy necesarios hacia el Agent. La prueba de conexión solo comprueba los puertos activos que asigna, no todo el rango reservado. Asegúrate también de que cada LIF de datos de SVM pueda enrutar hacia el Agent; el resultado de la dirección IP del Agent selecciona una dirección local pero no comprueba la ruta.
-
Configura solo un colector, en un entorno de Workload Security, para un SVM. Probar conexión no detecta un colector duplicado en otro entorno.
Requisitos de red
| Ruta | Puerto(s) | Objetivo |
|---|---|---|
Agente → ONTAP (dirección IP de gestión del clúster o del SVM) |
TCP 443 |
REST/ONTAPI a través de HTTPS para configurar FPolicy. |
LIF de datos de SVM de ONTAP → Agente |
TCP 35000–55000 |
Eventos de acceso a archivos/usuarios de FPolicy (ONTAP realiza una llamada de retorno al agente). |
IP de gestión del clúster ONTAP → Agente |
TCP 35000–55000 |
Eventos EMS (por ejemplo ARP), cuando se utilizan esas funciones. |
Agente → Gestión de clústeres de ONTAP |
SSH 22 |
Bloqueo de usuarios CIFS/SMB (credenciales del clúster). |
No es necesario abrir todo el rango de 35 000 a 55 000. Cada SVM utiliza hasta 4 puertos (2 por protocolo habilitado — NFS y CIFS/SMB); reserva unos 200 puertos para un agente a plena capacidad (50 colectores). Abre el rango hacia el agente, incluyendo cualquier firewall en el propio host del agente.
Nota: Cuando el cortafuegos está activado, define una excepción para los puertos que utiliza el colector. Cuando el agente se ejecuta en AWS para supervisar un SVM de Cloud ONTAP, tanto el agente como el almacenamiento deben estar en la misma VPC o debe haber una ruta válida entre las VPC.
Elige un método de conexión
Agrega un SVM usando uno de dos métodos. IP de clúster + se recomienda encarecidamente el nombre del SVM.
| Método | Credenciales | Lo que obtienes | Notas |
|---|---|---|---|
IP de gestión del clúster + nombre de la SVM (recomendado) |
Cluster-admin, csuser o un usuario de AD con un rol equivalente a csrole |
Funcionalidad completa, incluida la función Test Connection, las comprobaciones RBAC y las funciones basadas en EMS (ARP). |
El nombre del SVM debe coincidir exactamente con el de ONTAP (distingue mayúsculas de minúsculas). |
Dirección IP de gestión de SVM |
vsadmin, csuser o un usuario de AD con un rol equivalente a csrole |
Auditoría principal. La función Probar conexión no puede realizar comprobaciones de funciones ni de RBAC en modo SVM (la cuenta SVM no tiene permiso para ejecutarlas). |
Utiliza un LIF de gestión dedicado de SVM o configura la política de firewall del LIF de datos en mgmt (abajo). |
Error habitual: Cuando te conectas a través de la IP del SVM con vsadmin y el LIF tiene una función combinada de datos + y gestión, el ping funciona pero el SSH no. Crea un LIF de gestión exclusivo para el SVM o configura la política de firewall del LIF de datos en mgmt.
Si utilizas la IP de gestión de SVM
Se recomienda utilizar la IP de gestión del clúster + y el nombre de SVM. Si tienes que usar el modo SVM, completa esta configuración antes de probar la conexión:
Establece y desbloquea la contraseña de vsadmin para el acceso externo:
security login password -username vsadmin -vserver <svmname>

security login unlock -username vsadmin -vserver <svmname>
Utiliza un LIF específico para la gestión de SVM. Si no hay ninguno disponible, configura la política de firewall del LIF de datos en mgmt:
network interface modify -lif <SVM_data_LIF_name> -firewall-policy mgmt

Important: El modo SVM no puede ejecutar las comprobaciones de características y RBAC. Utiliza la IP de gestión del clúster + SVM name siempre que sea posible.
Permisos (RBAC)
Test Connection se ejecuta con la cuenta de ONTAP introducida en el formulario del colector. Antes de ejecutarlo, usa las credenciales de cluster-admin o crea csuser/csrole con los privilegios necesarios que se indican a continuación. Sin estos privilegios, Test Connection no puede validar ni configurar FPolicy ni las funciones seleccionadas.
Privilegios mínimos por capacidad
| Capacidad | Privilegios necesarios | mínimo de ONTAP |
|---|---|---|
FPolicy (obligatorio para todas las implementaciones) |
SVM fpolicy: all |
Cualquier compatible |
Acceso directo de administrador |
función DEFAULT: solo lectura (clúster) — cumple con las comprobaciones de lectura; fpolicy sigue necesitando todas |
— |
Instantáneas |
snapshot de volumen: todos (limitado a cloudsecure_* siempre que sea posible) |
Cualquiera |
Monitorización basada en EMS |
catálogo de eventos, filtro de eventos, notificación de eventos, destino de la notificación de eventos, certificado de seguridad: todo |
Cualquiera |
Acceso denegado a ONTAP |
Acceso REST + a los eventos de fpolicy de SVM |
9.13.0+ |
Eventos de la Protección Autónoma contra el Ransomware (ARP) |
seguridad anti-ransomware volumen + volumen: readonly/all |
9.11.1+ |
Almacén persistente |
fpolicy de SVM: todos los trabajos de + se muestran como solo lectura (o todos) |
9.14.1+ |
Formato de eventos Protobuf |
SVM fpolicy: all |
9.15+ |
Bloqueo del acceso de usuarios (SMB y NFS) |
SSH (aplicación ssh + puerto 22) + set: todos, y vserver export-policy rule, vserver cifs session, vserver services access-check authentication translate, vserver name-mapping: todos. Solo credenciales del clúster. |
Cualquiera |
Error habitual: Para las cuentas ONTAP respaldadas por AD, concede el rol directamente al usuario. Si el rol solo se asigna a nivel de grupo, la prueba de permisos no puede leerlo y Test Connection muestra "Roles asignados a nivel de grupo en lugar de a nivel de usuario para este usuario de Active Directory".
Crea csuser a través de la IP de gestión del clúster
Si primero hay que sustituir un csuser o un csrole ya existente:
security login delete -user-or-group-name csuser -application *
security login role delete -role csrole -cmddirname *
security login rest-role delete -role csrestrole -api *
security login rest-role delete -role arwrole -api *
Crea el rol y el usuario (ejecuta como administrador del clúster):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure_*"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
Crear csuser a través de la IP de gestión de SVM (Vserver)
Si primero hay que sustituir un csuser o un csrole ya existente:
security login delete -user-or-group-name csuser -application * -vserver <vservername>
security login role delete -role csrole -cmddirname * -vserver <vservername>
security login rest-role delete -role csrestrole -api * -vserver <vservername>
Crea el rol y el usuario (sustituye <vservername> antes de ejecutar):
security login role create -vserver <vservername> -role csrole -cmddirname DEFAULT -access none
security login role create -vserver <vservername> -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname version -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname volume -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname vserver -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver <vservername> -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver <vservername>
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver <vservername>
Permisos específicos de cada función
Almacenamiento persistente (se muestra el modo cluster; añade -vserver <vservername> para el modo SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf (se muestra el modo de clúster; añade -vserver <vservername> para el modo SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
Para Access Denied y ARP, las credenciales del administrador del clúster no necesitan permisos adicionales. Para un usuario personalizado, añade los privilegios que aparecen en la tabla de capacidades anterior. Consulta las guías de integración de ONTAP Access Denied y ONTAP Autonomous Ransomware Protection.
Configura y prueba el recopilador de datos
-
Inicia sesión como administrador o titular de la cuenta en Data Infrastructure Insights.
-
Selecciona Workload Security > Collectors > +Data Collectors.
-
Pasa el cursor sobre el mosaico de SVM de NetApp y haz clic en +Monitor.
-
Rellena los campos siguientes. No guardes todavía el colector.
| Campo | Descripción |
|---|---|
Nombre |
Nombre único para el recopilador de datos. |
Agente |
Selecciona un agente configurado y conectado. |
Conéctate a través de la IP de gestión para |
Elige Cluster IP (recomendado) o IP de gestión de SVM. |
Dirección IP de administración de clúster/SVM |
Dirección IP de gestión del clúster o del SVM, según tu elección. |
Nombre de SVM |
El nombre de la SVM (obligatorio al conectarse a través de Cluster IP). Debe coincidir exactamente con ONTAP (distingue mayúsculas y minúsculas). |
Nombre de usuario |
IP del clúster: cluster-admin, csuser o usuario de AD con un rol equivalente a csrole. IP del SVM: vsadmin, csuser o usuario de AD con un rol equivalente a csrole. |
Password |
Contraseña para la cuenta anterior. |
Filtrar acciones/volúmenes |
Elige si deseas incluir o excluir shares o volúmenes específicos de la recopilación de eventos. |
Nombres de recursos compartidos para incluir o excluir |
Nombres completos de shares separados por comas (sin comillas). Para listas largas, filtra por volumen en lugar de por share. |
Nombres de volúmenes para incluir/excluir |
Nombres completos de volúmenes separados por comas (sin comillas). |
Supervisar el acceso a carpetas |
Habilita los eventos generales de acceso a carpetas. Las acciones de creación, renombrado y eliminación de carpetas se registran incluso sin esta opción. Habilitarla aumenta el volumen de eventos. |
Establecer el tamaño del búfer de envío de ONTAP |
Ajusta el búfer de envío de FPolicy. En versiones de ONTAP anteriores a la 9.8p7 con problemas de rendimiento, ajusta esto para mejorar el rendimiento de ONTAP. Contacta al soporte de NetApp si no se muestra la opción. |
Important: extensiones de archivo excluidas de forma predeterminada: por diseño, Workload Security configura el ámbito de FPolicy para excluir las extensiones ini y DS_Store. Los eventos de estos archivos se filtran en ONTAP y nunca llegan a Workload Security, por lo que no aparecen en Activity Forensics. Esto es independiente de las exclusiones de alertas configurables por el cliente. Es el comportamiento esperado; la auditoría de estas extensiones no se puede configurar en la interfaz de usuario.
Ejecuta la prueba de conexión antes de guardar
La función Test Connection (introducida en marzo de 2025) valida la conectividad, las credenciales, los LIF de datos, la llamada de retorno de FPolicy y el RBAC por función antes de crear el colector, así puedes corregir tú mismo los problemas de red y permisos. En la página para añadir o editar un colector, introduce los detalles y haz clic en Test Connection.
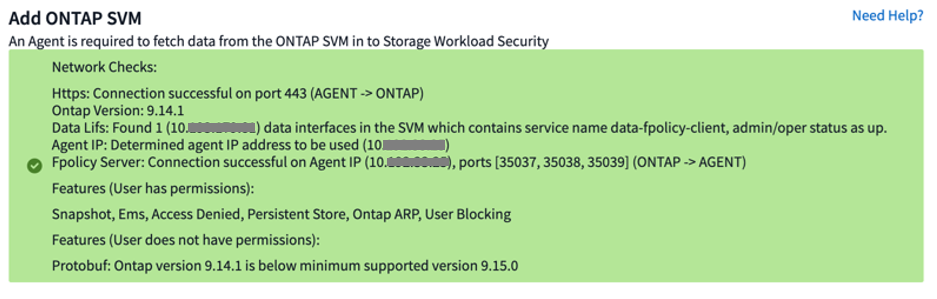
Ejemplo de un resultado satisfactorio de la prueba de conexión.
Ejecútalo a través de la IP de gestión del clúster + nombre del SVM con las credenciales del clúster para obtener una cobertura completa.
| Marcar | Lo que confirma | Si falla |
|---|---|---|
Https |
El agente puede conectarse a la gestión de ONTAP en TCP 443. |
Comprueba la IP/modo y el firewall del puerto 443. |
Versión de ONTAP |
Las credenciales funcionan; elegibilidad de versión y funciones. |
Comprueba las credenciales, el RBAC y la versión de ONTAP. |
LIFs de datos |
Existe un LIF de datos utilizable con data-fpolicy-client (9.8+), activo. |
Agrega data-fpolicy-client a la service policy (consulta Service policy). |
IP del agente |
El agente tiene una dirección local activa en la misma familia IPv4 o IPv6 que las LIF de datos del SVM. No prueba el enrutamiento. |
Asegúrate de que el agente tenga una dirección local válida. Si el servidor Fpolicy falla posteriormente, comprueba el enrutamiento desde cada LIF de datos del SVM hacia el agente. |
Servidor Fpolicy |
ONTAP puede responder al agente y completar el apretón de manos de FPolicy en los puertos activos. |
Abre los puertos 35000–55000 hacia el agente; verifica que haya una SVM por cada colector. |
Funciones |
RBAC por función y elegibilidad de versión de ONTAP (solo en cluster mode). |
Concede los privilegios que faltan (véase Permisos). |
Important*: Limitaciones: La función «Test Connection» solo comprueba un subconjunto de los puertos comprendidos entre 35000 y 55000 (mantén abierto todo el rango reservado). El resultado de la dirección IP del agente selecciona una dirección local activa de la misma familia IPv4 o IPv6 que las LIF de datos; no prueba el enrutamiento desde cada LIF de datos hasta el agente. «Test Connection» tampoco genera ni valida un flujo real de eventos de archivos. Las comprobaciones de características/RBAC no se ejecutan en modo SVM porque la cuenta SVM no tiene el permiso necesario, y «Test Connection» no está disponible para los colectores de User Directory.
Cuando se hayan superado las cuatro comprobaciones de red, revisa los resultados de cada función que tengas previsto usar y luego guarda el colector.
Important: El resultado «ÉXITO» de la prueba de conexión se basa en las cuatro comprobaciones de red. Los resultados de las funciones son meramente informativos, por lo que «ÉXITO» no significa que todas las funciones opcionales cuenten con el RBAC requerido. Corrige las comprobaciones de funciones que hayan fallado antes de habilitar esas funciones.
Si falla la comprobación de las LIF de datos
No verifiques manualmente los datos LIF antes de realizar la prueba de conexión. Si el resultado de los datos LIF falla, usa los siguientes comandos para corregir la política de servicio. Desde ONTAP 9.8 y versiones posteriores, al menos un LIF de datos SVM operativo debe incluir data-fpolicy-client con data-nfs y/o data-cifs:
net int service-policy create -policy only_data_fpolicy -vserver <svm> \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Comprueba el LIF:
network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
En ONTAP anterior a la versión 9.8, no es necesario configurar data-fpolicy-client; basta con una LIF con la función data (up) que transporte NFS y/o CIFS.
Configuración de funciones
Verificación de múltiples administradores (MAV)
Si MAV está activado, puede bloquear los comandos que utiliza Workload Security para las instantáneas y el bloqueo de usuarios. Agrega exclusiones:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule delete -operation set # allow user blocking
Bloqueo de acceso de usuarios (SMB y NFS)
-
Se requieren credenciales a nivel de clúster (SMB bloquea al usuario; NFS bloquea la dirección IP del host). Con cluster-admin, no se necesitan permisos adicionales, solo asegúrate de que SSH (puerto 22) esté habilitado para la gestión del clúster.
-
Con un usuario personalizado (csuser), concede los privilegios a nivel de clúster que se indican a continuación, asegúrate de que el usuario pueda conectarse mediante SSH y luego reinicia los colectores de ONTAP y User Directory.
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
Almacén persistente
Compatible a partir de ONTAP 9.14.1. Actívalo marcando la casilla en la página de añadir/editar e introduce un nombre de volumen (obligatorio). El comportamiento varía según la versión:
-
ONTAP 9.14.1: crea tú mismo el volumen (16 GB recomendados) e introduce su nombre.
-
ONTAP 9.15.1: el colector crea automáticamente un volumen de 16 GB con el nombre que le indiques.
Requiere vserver fpolicy: all más job show: readonly (consulta Permisos específicos de funciones).
Modo Protobuf
Cuando se habilita en Advanced Configuration, Workload Security configura el motor FPolicy en modo protobuf. Compatible desde ONTAP 9.15. Requiere vserver fpolicy: all. Consulta la documentación de ONTAP para más detalles.
Configuración recomendada para MetroCluster
-
Configura dos colectores: uno para el SVM de origen y otro para el SVM de destino.
-
Conéctalos ambos mediante la IP del clúster.
-
En todo momento el colector de la SVM activa muestra En ejecución y el de la SVM en espera muestra Detenido.
-
En la conmutación de sitios, los estados se intercambian; permite hasta dos minutos para la transición.
Nota: Un colector MetroCluster detenido en el lado de reserva es lo esperado, no es un error. Investiga solo si el lado activo no está en ejecución.
Pausar y reanudar un colector
Pausar y Reanudar se aplican a un recopilador de datos, no a un Agent. Puedes ejecutarlos desde la interfaz de usuario (Recopiladores > el recopilador > menú de opciones) o desde la API.
Al poner en pausa un colector en ejecución, se elimina la configuración de FPolicy de ONTAP. Mientras está en pausa, no se producen eventos y no se envían datos en ninguna dirección.
-
Los nuevos volúmenes creados mientras está en pausa no se detectan hasta que reanudes.
-
La purga de instantáneas no se ejecuta en un colector en pausa.
-
Los eventos EMS (como ONTAP ARP) no se procesan mientras está en pausa: se pueden pasar por alto eventos de manipulación de archivos.
-
No se envían correos electrónicos de notificación de estado para un colector en pausa.
-
Las acciones manuales o automáticas (instantánea, bloqueo de usuarios) no son compatibles mientras está en pausa.
-
Un colector en pausa permanece en ese estado incluso tras las actualizaciones del agente o del colector, así como tras los reinicios o reinicios completos del agente.
-
No se puede poner en pausa un recopilador en estado Error; la opción de pausa solo está disponible desde el estado En ejecución.
-
Si el agente se desconecta, el colector pasa a Detenido y Pausa se desactiva.
Cuándo usar Pausa
-
Usa la función Pausa para tareas de mantenimiento prolongadas en el lado de ONTAP, como una actualización planificada de ONTAP o una interrupción de SVM, para que la configuración de FPolicy se elimine correctamente mientras el almacenamiento no está disponible.
-
Reanuda tan pronto como finalice el mantenimiento. La actividad que ocurra mientras un colector esté en pausa no se recopila.
-
No utilices Pausa para controlar cuándo se actualiza un Agent o un collector. En su lugar, fija y desfija el Agent (consulta Deploy Workload Security Agents).
Nota: No se puede pausar un colector mientras tenga usuarios restringidos (bloqueados). Restablece primero el acceso de los usuarios.
Migrar un colector a otro agente
Puedes mover un colector de un agente a otro para equilibrar la carga.
-
El agente de origen debe estar conectado; el colector debe estar en funcionamiento.
-
Compatible con los recopiladores de datos y de directorios de usuarios; no es compatible con los tenants gestionados manualmente.
-
Edita el colector, selecciona un agente de destino y haz clic en Guardar Collector. Los cambios de configuración realizados en la página de edición se conservan tras una migración correcta.
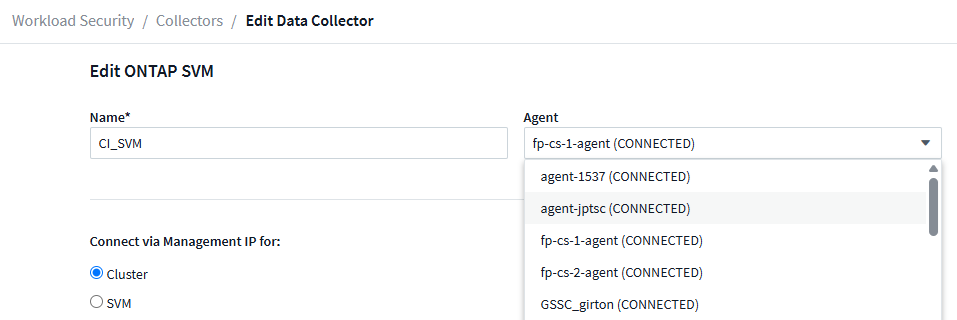
Selecciona otro agente para migrar el colector.
Buenas prácticas para los recopiladores de datos
-
Ejecuta la prueba de conexión antes de guardar un colector y soluciona todos los errores detectados. La mayoría de los errores de los colectores se deben a requisitos previos no cumplidos que detecta la prueba de conexión.
-
Conéctate a través de la dirección IP de gestión del clúster con el nombre del SVM y las credenciales del clúster. El modo SVM no puede ejecutar la función ni las comprobaciones de RBAC.
-
Configura un colector por cada SVM, únicamente en un entorno de Workload Security. Un segundo colector sustituye al destino FPolicy del primero.
-
Configura un recopilador de directorios de usuarios para cada dominio cuyos usuarios acceden a las SVM supervisadas, antes o junto con el primer recopilador de SVM de ONTAP, para que la actividad muestre los nombres de usuario en lugar de los SID.
-
Introduce los nombres completos de los recursos compartidos y los volúmenes sin comillas. Para listas largas, filtra por volumen en lugar de por recurso compartido.
-
Activa la opción Monitor Folder Access solo cuando necesites eventos generales de acceso a carpetas, ya que aumenta el volumen de eventos.
-
Mantén el agente de alojamiento dentro de los límites de capacidad — como máximo 50 colectores, con un tope de 20 000 eventos por segundo — y usa el Event Rate Checker para dimensionar según la tasa máxima de eventos.
-
Para MetroCluster, configura un colector para el SVM de origen y otro para el SVM de destino, ambos conectados por Cluster IP.
-
Usa la opción "Pausa" solo para tareas de mantenimiento prolongadas en el lado de ONTAP. Para controlar cuándo se realizan las actualizaciones, fija y des fija el Agent (consulta Deploy Workload Security Agents).
-
Para obtener el mejor rendimiento de FPolicy, coloca el agente cerca de la red de almacenamiento y minimiza la latencia de red.
Si el colector notifica un error tras guardar
La prueba de conexión abarca la conectividad durante la configuración, las credenciales, los LIF de datos, la conectividad de devolución de llamada en los puertos asignados, la comprobación del servidor CIFS cuando se selecciona SMB y el acceso a las funciones en Cluster mode. No repitas esas comprobaciones manualmente tras una prueba satisfactoria.
Si el colector entra más tarde en estado Error o Degraded, abre Estado > Más detalles y sigue la guía de solución de problemas del colector de datos SVM de ONTAP. Las condiciones de tiempo de ejecución, como colectores duplicados, sobrecarga de la tasa de eventos, colectores en pausa, ubicación de Persistent Store, transiciones de MetroCluster, falta de actividad y resolución de identidades, quedan fuera del flujo de trabajo Probar conexión previo al guardado.
Después de terminar
-
En la página «Recopiladores de datos instalados», usa el menú de opciones para editar o reiniciar un recopilador.
-
Comprueba que el colector llegue a Running y que los eventos aparezcan en Workload Security > Activity Forensics después de operaciones reales de I/O del cliente.
-
Verifica que los nombres de usuario se resuelvan (no los SID); si no, revisa el User Directory Collector.