


Soluciona problemas del recopilador de datos SVM de ONTAP

 Sugerir cambios

 PDF

Utiliza esta guía para identificar si un problema del colector se debe a la conectividad de gestión, a la conectividad de la llamada de retorno de FPolicy, a la configuración de ONTAP, a la capacidad del agente, a la resolución de identidades o a un requisito previo de una función.
Este documento consta de dos partes. Empieza por las comprobaciones basadas en los síntomas. Utiliza los diagnósticos avanzados que aparecen al final solo si esas comprobaciones no resuelven el problema o si NetApp Support te pide más evidencia.
Nota: Para conocer los pasos de configuración, los permisos y los requisitos previos de las funciones, consulta "Configuración del recopilador de datos ONTAP SVM".
Empieza aquí
-
En Workload Security, selecciona Collectors. En la columna Status, abre Más detalles y anota el texto completo del motivo.
-
En la página para añadir o editar un colector, selecciona Probar conexión. Soluciona cada error detectado antes de guardar.
-
Elige a continuación el síntoma correspondiente y sigue los pasos de comprobación en el orden indicado.
Abre Más detalles para ver el error completo del colector.
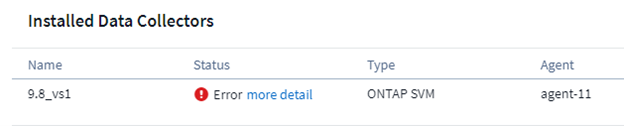
Nota: Para una validación completa, conéctate utilizando la dirección IP de gestión del clúster y el nombre del SVM. El modo SVM no puede ejecutar comprobaciones de funciones ni de RBAC. La prueba de conexión comprueba los puertos representativos de FPolicy, no todos los puertos reservados.
Entiende los resultados de la prueba de conexión
| Resultado | Qué valida | Dónde continuar si falla |
|---|---|---|
HTTPS |
El agente puede conectarse a la gestión de ONTAP en TCP 443. |
No se puede añadir el colector o falla la prueba de conexión |
Versión de ONTAP |
Las credenciales funcionan; se pueden leer la versión de ONTAP y la elegibilidad de funciones. |
No se puede añadir el colector o falla la prueba de conexión |
LIF de datos |
Existe un LIF de datos operativo y válido; ONTAP 9.8+ incluye data-fpolicy-client. |
Verifica la LIF de datos y la política de servicio |
IP del agente |
El agente tiene una dirección local que puede enrutar hacia las LIF de datos del SVM. |
Conectividad de la devolución de llamada de FPolicy |
Servidor FPolicy |
ONTAP puede volver a conectarse al agente en los puertos activos de FPolicy. |
Conectividad de la devolución de llamada de FPolicy |
Funciones |
La cuenta y la versión de ONTAP admiten determinadas funciones opcionales. Solo en modo clúster. |
No se puede añadir el colector o falla la prueba de conexión |
Nota: Probar conexión no valida la reserva completa del puerto de devolución de llamada, el flujo real de eventos de archivos, el comportamiento de MetroCluster o SVM-DR, la disponibilidad del agregado de Persistent Store, las reglas MAV, la sintaxis de los filtros de recursos compartidos y volúmenes, ni los colectores de User Directory.
Elige tu síntoma
-
No puedo añadir el colector, o falla la prueba de conexión
-
El estado del collector es Error
-
El estado del colector es Degradado
-
El recopilador está en funcionamiento, pero no aparece ninguna actividad
-
La actividad muestra un SID en lugar de un nombre de usuario
-
El rendimiento de ONTAP cambió después de habilitar Workload Security
-
El uso de la capacidad o de la suscripción parece incorrecto
-
Las acciones de instantánea o de bloqueo de usuarios fallan
-
Es posible que el estado del colector o la ausencia de eventos sean un comportamiento esperado
No puedo añadir el colector, o la prueba de conexión falla
Revísalos en este orden
-
Confirma el modo de conexión. El modo de clúster requiere la dirección IP de gestión del clúster y el nombre exacto de la SVM, distinguiendo entre mayúsculas y minúsculas. El modo SVM requiere la dirección IP de gestión de la SVM.
-
Desde el agente, comprueba que se puede acceder mediante HTTPS a la dirección IP de gestión configurada en el puerto TCP 443. Un tiempo de espera indica un problema de enrutamiento o de firewall.
-
Confirma las credenciales y las aplicaciones asignadas al inicio de sesión de ONTAP. Otorga roles de usuario personalizados directamente a un usuario de AD; es posible que los roles a nivel de grupo no sean visibles en la comprobación de permisos.
-
Confirma que un LIF de datos SVM válido esté operativo. A partir de ONTAP 9.8, su política de servicio debe incluir data-fpolicy-client con data-nfs y/o data-cifs.
-
Si se utilizan SVM IP y vsadmin, usa un LIF exclusivo para gestión. Un LIF con funciones combinadas de datos y gestión puede responder al ping mientras el acceso de gestión sigue fallando.
-
Para las funciones opcionales, concede los privilegios que indica la prueba de funciones y luego vuelve a ejecutar la prueba de conexión.
Se cubren errores exactos
-
No se ha podido determinar el tipo de ONTAP para [host]. Motivo: error de conexión con el sistema de almacenamiento: el host no es accesible
-
[IP] se identifica como un clúster/nodo y no se puede añadir en este modo
-
No se ha encontrado ninguna interfaz de datos válida en el SVM
-
Permiso que falta: vserver fpolicy
-
Roles asignados a nivel de grupo en lugar de a nivel de usuario para este usuario de Active Directory
Resuelto cuando
-
Se han superado todas las comprobaciones obligatorias de Test Connection y se puede guardar el colector. Las comprobaciones de funciones solo pueden permanecer no disponibles para aquellas funciones que no utilices.
El estado del colector es Error
Utiliza el motivo que se indica en Más detalles. La mayoría de los estados de error pertenecen a uno de los siguientes grupos.
Conectividad de la función de callback de FPolicy
Qué significa esto: ONTAP no puede mantener la conexión que envía la actividad de archivos y usuarios al agente.
-
Ejecuta la prueba de conexión y comprueba el servidor FPolicy, la dirección IP del agente y los LIF de datos.
-
Permite los puertos TCP reservados en el rango 35000–55000 desde cada LIF de datos de SVM hacia el agente, incluido el firewall del host del agente. Cada SVM utiliza hasta cuatro puertos: dos por cada protocolo habilitado.
-
Confirma que el agente sea accesible desde cada nodo que sirve datos y desde cada LIF de datos de SVM.
-
Confirma que solo un colector en un entorno de Workload Security supervise el SVM. Un segundo colector reemplaza al primer destino de FPolicy.
-
En ONTAP 9.8 y versiones posteriores, comprueba que data-fpolicy-client esté asignado a un LIF de datos de un SVM operativo.
Se cubren errores exactos
-
El servidor externo de fpolicy se terminó
-
El nodo no ha podido establecer una conexión con el servidor FPolicy… Se agotó el tiempo de espera de la selección
-
No se ha encontrado ninguna dirección IP local en el conector que pueda acceder a las interfaces de datos del SVM
Resuelto cuando
-
La prueba de conexión informa que FPolicy Server tuvo éxito y el colector sigue en funcionamiento después de que se genera actividad del cliente.
Configuración de FPolicy
-
Para los errores de shares-to-include, introduce los nombres completos de los shares sin comillas. Para listas largas, filtra por volumen.
-
Si el usuario no está autorizado, añade los privilegios de usuario personalizados específicos de la función y reinicia el colector.
-
Si no hay ninguna interfaz de datos válida, activa una LIF de datos apta y corrige su política de servicio.
-
Si no se dispone de información agregada de Persistent Store, espera unos minutos y reinicia el colector. Persistent Store requiere ONTAP 9.14.1 o una versión posterior.
-
Si no hay ningún número de secuencia válido, pide a un administrador de ONTAP que elimine los objetos FPolicy confirmados como no utilizados y luego reinicia el colector.
Se cubren errores exactos
-
No se ha podido configurar fpolicy en SVM … Se ha especificado un valor no válido para «shares-to-include»
-
No se ha podido configurar fpolicy en SVM… El usuario no tiene autorización
-
No hay ningún número de secuencia válido disponible para habilitar la política fpolicy
-
No se ha podido configurar el almacén persistente… La información de rendimiento del agregado no está disponible en este momento
Resuelto cuando
-
La política de FPolicy cloudsecure_ está habilitada y el colector sigue en ejecución.
Capacidad de los agentes o estado de los recolectores
-
Vuelve a introducir la contraseña del colector: abre Edit, introduce la contraseña y guarda.
-
Comprueba la capacidad disponible de CPU y memoria del agente y el número de colectores alojados.
-
Utiliza la herramienta Event Rate Checker para comparar la tasa máxima de eventos con el dimensionamiento del Agent. Escala el Agent o migra los collectors cuando sea necesario.
-
Si la acción sigue fallando, reinicia el servicio del Agent y vuelve a intentarlo una vez que el Agent se haya vuelto a conectar.
Se cubren errores exactos
-
El servidor externo de fpolicy está sobrecargado
-
El agente no ha podido conectarse al colector
-
AGENT004 — El colector se detuvo inmediatamente después de arrancar
-
AGENT008 — no se ha podido determinar el estado del colector
-
AGENT005 / AGENT006 / AGENT007 / AGENT009 / AGENT010
Resuelto cuando
-
El agente está conectado, el colector pasa al estado «Running» y se mantiene en buen estado durante los picos de actividad.
El estado del colector es Degradado
Un colector degradado sigue funcionando, pero una o más conexiones de nodos FPolicy están desconectadas. La actividad gestionada por los nodos afectados podría perderse.
-
Abre Más detalles e identifica el nodo desconectado.
-
Comprueba si ese nodo tiene una LIF de datos operativa para la SVM supervisada.
-
Si el nodo no tiene una LIF de datos local para la SVM, no es necesario aplicar ninguna medida correctiva.
-
Si existe un LIF de datos, comprueba que esté activo, que ejecute data-fpolicy-client en ONTAP 9.8+ y que pueda comunicarse con los puertos de callback del agente.
-
Permite que el colector vuelva a estar en ejecución después de que el nodo se reconecte.
Se cubren errores exactos
-
El servidor FPolicy se desconectó en los nodos: …
-
No hay ninguna lif local disponible para conectarse al servidor FPolicy
Resuelto cuando
-
Todos los nodos que sirven datos tienen canales FPolicy conectados. Un nodo sin una LIF de datos local no necesita conexión.
El Collector está en funcionamiento, pero no aparece ninguna actividad
-
Genera actividad real de clientes SMB o NFS en un recurso compartido o volumen supervisado. Sin E/S de cliente no se generan eventos.
-
Comprueba que el colector no esté en pausa. Reanúdalo antes de probar.
-
Comprueba que el protocolo de cliente esté activado y, en el caso de SMB, que el SVM tenga un servidor CIFS.
-
Revisa las acciones y los volúmenes incluidos y excluidos. Utiliza los nombres completos sin comillas.
-
Activa Monitor Folder Access cuando se requieran eventos generales de acceso a carpetas. La creación, el cambio de nombre y la eliminación de carpetas se recopilan sin esta opción.
-
Si solo faltan las actividades .ini y .DS_Store, no es necesario realizar ninguna acción; estas extensiones están excluidas de la recopilación de eventos de FPolicy.
-
Si sigue sin haber actividad, utiliza el diagnóstico avanzado para comprobar la política cloudsecure_ y el registro de eventos ONTAP FPolicy.
Resuelto cuando
-
Las operaciones de nuevos clientes aparecen en Activity Forensics con la información esperada sobre el protocolo, el recurso compartido, la ruta y el usuario.
La actividad muestra un SID en lugar de un nombre de usuario
La auditoría de ONTAP funciona correctamente; la resolución de identidades es un problema aparte.
-
Comprueba que exista un colector de directorios de usuarios en ejecución para cada dominio cuyos usuarios acceden al SVM supervisado, incluidos los dominios de confianza.
-
Comprueba que el recopilador de directorios abarque el bosque o la base de búsqueda correctos y que utilice credenciales de enlace válidas.
-
Confirma los atributos asignados: Active Directory utiliza name, objectsid y sAMAccountName; LDAP utiliza name, uidnumber y uid.
-
Reinicia el colector de directorios de usuarios para solicitar una sincronización inmediata tras añadir usuarios o corregir la configuración.
-
Utiliza la página de resolución de problemas del recopilador AD o LDAP para los errores de conexión y de enlace. Probar conexión no está disponible para los recopiladores de directorio de usuarios.
Resuelto cuando
-
La nueva actividad muestra el nombre de usuario esperado en lugar del SID o UID sin procesar.
El rendimiento de ONTAP cambió después de habilitar Workload Security
-
Utiliza ONTAP 9.13.1 o una versión posterior para solucionar los problemas conocidos de latencia de FPolicy.
-
Comprueba la actividad máxima y el dimensionamiento del agente con el Event Rate Checker. Mueve los colectores o escala el agente si no puede mantener la tasa de eventos.
-
Revisa si Monitor Folder Access aumentó de forma significativa el volumen de eventos.
-
Para las versiones compatibles de ONTAP, considera usar Persistent Store para almacenar eventos en memoria intermedia durante las interrupciones temporales de conectividad.
-
En caso de fallo de un nodo o de latencia en el almacenamiento persistente, recopila la información de ONTAP y ponte en contacto con el soporte de NetApp.
Resuelto cuando
-
La latencia y las IOPS de ONTAP se mantienen dentro del rango previsto mientras la recopilación de FPolicy está activa.
El uso de la capacidad o la suscripción parece incorrecto
-
Compara la capacidad bruta comunicada por los colectores de clúster de Observability ONTAP y los colectores SVM de Workload Security.
-
Para cada colector SVM, comprueba si su clúster principal ya está supervisado por un colector de Observability. No se debe contabilizar dos veces el mismo almacenamiento.
-
Comprueba si se ha realizado recientemente una migración de SVM. Confirma que el colector esté en funcionamiento y reinícialo para que se recopile la información actual sobre el clúster y la capacidad.
-
Si el total sigue incluyendo tanto la capacidad del clúster como la de SVM, recopila los datos de uso antes y después, así como la capacidad declarada para cada collector.
Resuelto cuando
-
El uso de la suscripción incluye la capacidad de almacenamiento una sola vez y refleja el clúster principal actual de la SVM.
Las acciones de instantánea o de bloqueo de usuarios fallan
-
Comprueba que el colector esté en funcionamiento y no esté en pausa.
-
Para bloquear usuarios, utiliza credenciales a nivel de clúster. Un usuario personalizado también necesita acceso SSH en TCP 22 y los privilegios de bloqueo documentados.
-
Comprueba que el usuario personalizado tenga los privilegios necesarios para las instantáneas.
-
Si está habilitada la función ONTAP Multi-Admin Verify, añade las exclusiones indicadas para las instantáneas de cloudsecure_ y la operación set utilizada por el bloqueo de usuarios.
-
Ejecuta la prueba de conexión en modo Cluster mode y revisa los resultados de las funciones Snapshot y User Blocking.
Resuelto cuando
-
Workload Security puede crear y eliminar sus instantáneas y puede bloquear y restaurar el acceso de los usuarios.
Comportamiento esperado — no es necesario realizar ninguna acción
| Lo que ves | Por qué ocurre | Cuándo investigar |
|---|---|---|
MetroCluster el colector en espera está detenido |
Utiliza un colector en modo Cluster-mode para el origen y otro para el destino. Solo se ejecuta el colector SVM activo. Espera hasta dos minutos tras la conmutación de sitios. |
El colector del lado activo no pasa al estado "Running". |
Degradado muestra un nodo sin LIF de datos locales |
ONTAP no puede establecer un canal FPolicy desde un nodo que no sirve el SVM localmente. |
El nodo indicado dispone de un LIF de datos SVM operativo. |
No hay eventos para .ini ni para .DS_Store |
Estas extensiones quedan excluidas del ámbito de FPolicy. |
También falta otra actividad prevista en los archivos. |
Estado «Inicialización breve», «Parado» o «Degradado» |
El reinicio, la actualización, la migración, la conmutación por error y la reanudación requieren reconexión. |
El estado persiste más allá de la operación o se repite. |
Diagnóstico avanzado y recopilación de datos de soporte
Usa esta parte solo cuando las comprobaciones anteriores no resuelvan el problema o cuando el soporte de NetApp solicite más evidencia. Estos procedimientos requieren acceso administrativo al host del agente y a ONTAP._
Recopila pruebas antes de modificar el entorno
-
Anota el motivo completo del estado del colector y la hora en que se produjo el fallo.
-
Guarda el resultado de la prueba de conexión.
-
Registra las versiones del agente y del colector, la versión de ONTAP, el nombre del SVM, el modo de conexión y los cambios recientes.
-
Genera el conjunto de síntomas del agente una sola vez para que se conserven los registros anteriores a los cambios que hayas realizado.
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
El comando crea cloudsecure-agent-symptoms.zip. Instala zip si el script indica que no se encuentra el comando zip.
Ubicaciones de los registros
| Pruebas | Ubicación o comando |
|---|---|
Registro del collector |
/opt/netapp/cloudsecure/data-collectors/<collector-uuid>/logs/dsc.log Contiene toda la actividad del colector, incluidos los errores. Usa este registro para investigar problemas del colector. |
Registro del agente |
/opt/netapp/cloudsecure/agent/logs/agent.log |
Instalación y actualización del agente |
/opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_install.log /opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_upgrade.log |
Probar la conexión |
/opt/netapp/cloudsecure/test-connection/logs/ |
Servicio de agente |
systemctl status cloudsecure-agent.service journalctl -u cloudsecure-agent.service |
Nota: El directorio de registros del colector también puede contener error.log, pero no se trata de un registro de errores general. Solo se escribe cuando un colector no puede iniciarse debido a una configuración no válida, y el agente lo elimina después de informar de ese motivo en el estado del colector. Normalmente no existe o está vacío, así que usa dsc.log.
Validar el estado de FPolicy en ONTAP
Ejecuta estos comandos desde el contexto administrativo de ONTAP adecuado:
event log show -source fpolicy
event log show -source fpolicy -fields event,action,description
fpolicy show
fpolicy show-engine
Busca una política de Workload Security con el prefijo cloudsecure_. La política debe estar habilitada y cada nodo que sirva datos debe mostrar un motor externo conectado. Conserva el motivo del evento y el nombre de nodo cuando se desconecte un canal.
Comprobar cada ruta de red
| Dirección | Puerto | Objetivo |
|---|---|---|
Agente → IP de gestión del clúster o de la SVM |
TCP 443 |
Configura y consulta ONTAP. |
LIF de datos SVM → Agente |
Puertos reservados en el rango TCP 35000–55000 |
Archivo FPolicy y actividad de usuario. Hasta cuatro puertos por SVM: dos por cada protocolo habilitado. |
IP de gestión del clúster → Agente |
Puertos reservados en el rango TCP 35000–55000 |
Eventos basados en EMS, incluidas las integraciones ARP. |
Agente → IP de gestión del clúster |
TCP 22 |
Bloqueo de usuarios SMB con credenciales de clúster. |
Nota: Probar conexión valida los puertos activos de devolución de llamada de los representantes. No demuestra que todos los puertos del rango reservado en el firewall estén abiertos.
Conectividad del agente con la gestión de ONTAP
curl -kv https://++<++management-ip++>++:443
Una respuesta TLS confirma la ruta TCP. Un tiempo de espera indica un bloqueo en el enrutamiento o en el firewall. Una respuesta de autenticación confirma la accesibilidad, pero no que las credenciales o los roles sean correctos.
Conectividad de devolución de llamada de ONTAP al agente
Desde ONTAP, prueba el enrutamiento desde cada LIF de datos SVM relevante:
network ping -vserver ++<++svm++>++ -lif ++<++data-lif++>++ -destination ++<++agent-ip++>++ -show-detail
En el agente, comprueba el cortafuegos del host:
sudo firewall-cmd --zone=public --list-ports
sudo iptables-save
Confirma que los puertos de devolución de llamada reservados estén permitidos para el tráfico entrante desde todas las LIF de datos del SVM y, para las funciones basadas en EMS, desde la IP de gestión del clúster.
Verifica los datos de LIF y la política de servicio
A partir de ONTAP 9.8 y versiones posteriores, un LIF de datos de SVM operativo debe incluir data-fpolicy-client con data-nfs y/o data-cifs.
network interface show -vserver ++<++svm++>++ -fields service-policy,status-admin,status-oper
Si no existe una política adecuada, crea o modifica una de acuerdo con tu diseño de red ONTAP. Por ejemplo:
net int service-policy create -policy only++_++data++_++fpolicy -vserver ++<++svm++>++ ++\++ \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Nota: En versiones de ONTAP anteriores a 9.8, no es necesario data-fpolicy-client. La LIF debe tener el rol data, estar operativa y ser compatible con NFS y/o CIFS.
Usa un rastreo de paquetes de ONTAP
Utiliza un seguimiento de paquetes solo después de Probar conexión y cuando las comprobaciones de enrutamiento y firewall no expliquen el fallo de la devolución de llamada.
-
Inicia un seguimiento de paquetes en ONTAP para el LIF de datos relevante y la IP del agente.
-
Intenta probar la conexión o reinicia el colector.
-
Espera a que se produzca el error y luego detén el seguimiento.
-
Recupera el informe de seguimiento de https://<cluster-management-ip>/spi/<cluster-name>/etc/log/packet_traces/.
-
Busca un SYN de ONTAP al puerto de callback del agente. Si no hay SYN, eso indica un problema de ruta o de política en el lado de ONTAP. Un SYN sin un apretón de manos completo indica un problema de firewall o de enrutamiento entre ONTAP y el agente.
Nota: Los rastros de paquetes pueden contener información de red. Trátalos de acuerdo con tus requisitos de gestión de datos.
Detectar colectores SVM duplicados
Dos colectores no pueden supervisar la misma SVM, ni siquiera cuando pertenecen a entornos de Workload Security diferentes. El colector más reciente reescribe el destino de FPolicy y desconecta al colector anterior.
-
Busca todos los entornos de Workload Security que puedan acceder al clúster.
-
Identifica los colectores que utilizan el mismo nombre de SVM o punto final de gestión.
-
Conserva un único colector y elimina los duplicados.
-
Reinicia el colector retenido y comprueba que su canal FPolicy permanezca conectado.
Eliminar los objetos FPolicy confirmados como no utilizados
Nota: No elimines los objetos cloudsecure_ de un colector activo. El colector es el propietario de esos objetos y se encarga de actualizarlos.
Muestra la configuración de FPolicy e identifica los objetos que se ha confirmado que no se utilizan:
fpolicy show
Para una política que no se use, elimina sus objetos en orden de dependencia:
fpolicy disable -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy scope delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy event delete -vserver ++<++svm++>++ -event-name ++<++event-name++>++
fpolicy policy external-engine delete -vserver ++<++svm++>++ -engine-name ++<++engine-name++>++
Reinicia el colector de Workload Security después de que se hayan eliminado los espacios de secuencia o los objetos conflictivos.
Diagnostica errores del ciclo de vida del agente y del colector
| Error | Comprobaciones avanzadas |
|---|---|
AGENT004 |
Revisa dsc.log para comprobar si hubo una salida inmediata del proceso, un error de permisos o una configuración incorrecta. |
AGENT008 |
Vuelve a introducir la contraseña del colector; comprueba la CPU y la memoria del agente y la tasa de eventos; revisa dsc.log para identificar el fallo subyacente del colector. |
AGENT005 / 006 / 007 / 010 |
Vuelve a intentarlo dentro de unos minutos. Si la acción sigue fallando, reinicia cloudsecure-agent.service y anota la acción exacta y el motivo. |
AGENT009 |
Comprueba que el colector siga existiendo en el agente y el entorno seleccionados y que una eliminación o migración simultánea no lo haya eliminado. |
Agente NOT_CONECTADO |
Comprueba systemctl y journalctl, el tráfico saliente de SaaS por TCP 443, la configuración del proxy, la inspección SSL y la cuenta cssys. |
Utiliza la herramienta Event Rate Checker para dimensionar el agente. No te bases únicamente en el número de colectores; el volumen de eventos y las funciones activadas influyen en la carga.
Investiga la ausencia de actividad después de las comprobaciones básicas
-
Ejecuta el comando event log show -source fpolicy y guarda cualquier error.
-
Ejecuta fpolicy show y comprueba que una política cloudsecure_ esté habilitada.
-
Comprueba que el protocolo que genera las operaciones del cliente esté habilitado en el colector y permitido en el SVM.
-
Comprueba que el recurso compartido o el volumen no esté excluido.
-
Confirma que el colector no estaba en pausa cuando ocurrió la operación.
-
Correlaciona la marca de tiempo de la operación del cliente con dsc.log y los eventos FPolicy de ONTAP.
Investiga la resolución de identidades
La función «Probar conexión» no está disponible para los colectores del directorio de usuarios. Utiliza las herramientas propias del directorio y el registro del colector.
| Directorio | Puertos predeterminados | Atributos esperados |
|---|---|---|
Active Directory |
389 LDAP / 636 LDAPS |
Nombre para mostrar: nombre ID: objectsid Nombre de usuario: sAMAccountName |
LDAP |
389 LDAP / 636 LDAPS |
Nombre para mostrar: nombre ID: uidnumber Nombre de usuario: uid |
Comprueba el nombre del servidor, el puerto, el DN de enlace, la contraseña, el bosque o la base de búsqueda y el acceso de lectura. Reinicia el colector de directorios después de una corrección para solicitar una nueva sincronización.
Comprobaciones de verificación de múltiples administradores
Multi-Admin Verify puede bloquear los comandos de ONTAP utilizados para las instantáneas y el bloqueo de usuarios. Revisa las reglas existentes antes de cambiarlas. Las exclusiones documentadas de Workload Security son:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule delete -operation set
Nota: Al eliminar la regla establecida, cambia la protección Multi-Admin Verify para esa operación. Revisa el cambio con tu administrador de seguridad de ONTAP.
Ponte en contacto con el soporte de NetApp
Contacta con el soporte cuando un error persista después de las comprobaciones indicadas, ONTAP informe de un pánico de nodo o la capacidad siga siendo incorrecta después de actualizar los datos del colector.
Incluir
-
El mensaje completo de Status > más detalles y la hora en que se produjo el fallo.
-
Resultados de la prueba de conexión, incluidas las comprobaciones omitidas.
-
Versiones de agente y colector y sus estados actuales.
-
Versión de ONTAP, nombre del clúster y de la SVM, modo de conexión y cambios recientes en la topología.
-
cloudsecure-agent-symptoms.zip y el dsc.log correspondiente.
-
Salida de fpolicy show, fpolicy show-engine y event log show -source fpolicy.
-
Un seguimiento de paquetes cuando la ruta de retorno sigue sin explicación.
-
Para el rendimiento: la línea de tiempo de latencia e IOPS y la línea de tiempo de frecuencia de eventos.
-
Para la capacidad: el uso de la suscripción antes y después, y la capacidad bruta informada por cada recopilador.
Utiliza Ayuda > Soporte en Data Infrastructure Insights para abrir un caso.