


Sustituir los certificados autofirmados de ONTAP Mediator por certificados de terceros de confianza


 Sugerir cambios

 PDF

Si tu entorno lo permite, sustituye los certificados autofirmados por certificados de confianza emitidos por una autoridad de certificación.

|
|
-
Realiza esta tarea en el host Linux en el que hayas instalado ONTAP Mediator.
-
Puedes realizar esta tarea si es necesario sustituir los certificados autofirmados generados por certificados obtenidos de una autoridad de certificación (CA) subordinada de confianza. Para ello, debes tener acceso a una autoridad de infraestructura de clave pública (PKI) de confianza.
-
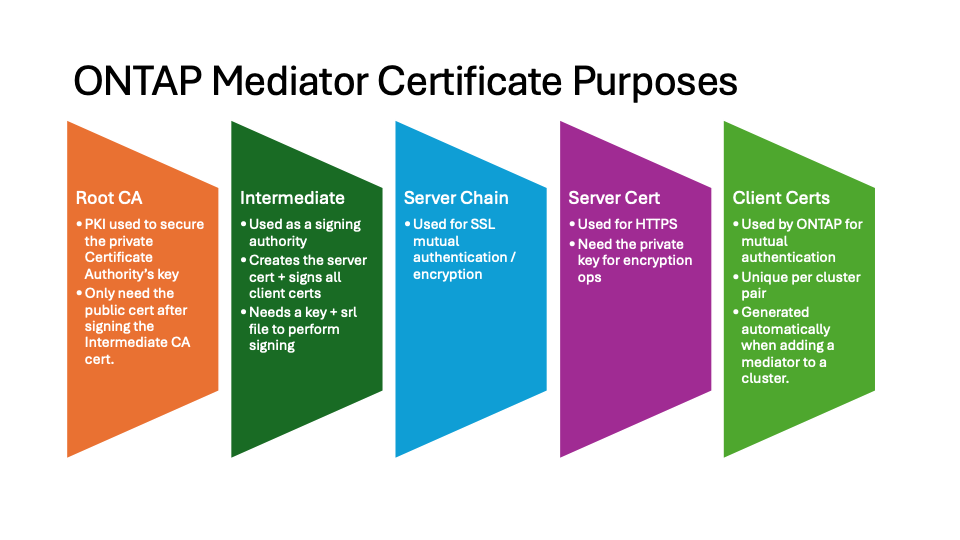
La siguiente imagen muestra la finalidad de cada certificado de ONTAP Mediator.
-
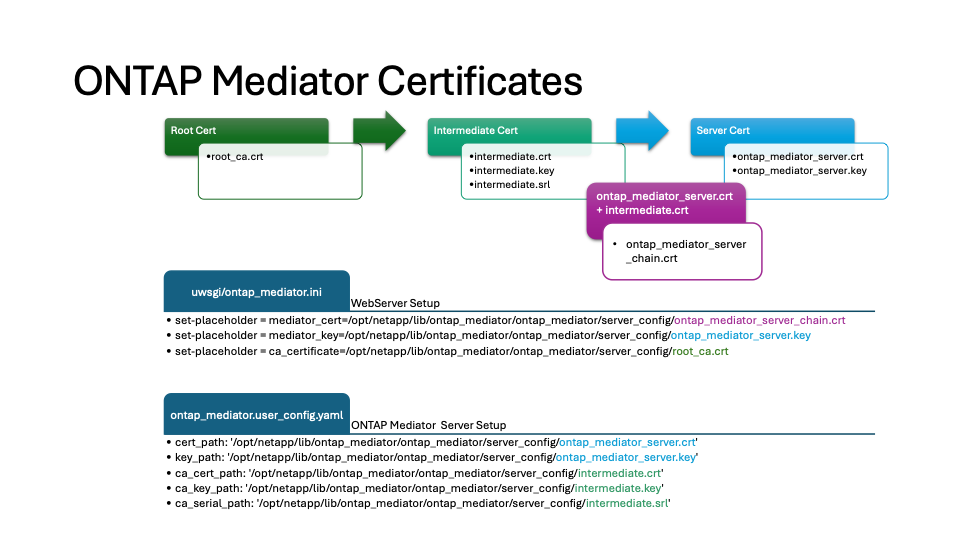
La siguiente imagen muestra la configuración del servidor web y de ONTAP Mediator.
Paso 1: Obtener un certificado de una entidad externa que expida certificados de CA
Puedes obtener un certificado de una autoridad de PKI usando el siguiente procedimiento.
El siguiente ejemplo muestra cómo sustituir los certificados autofirmados por certificados de terceros ubicados en /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/.

|
El ejemplo ilustra los criterios necesarios para los certificados requeridos por ONTAP Mediator. Puedes obtener los certificados de una autoridad PKI mediante un procedimiento que podría ser diferente de este. Adapta el procedimiento según las necesidades de tu empresa. |
-
Crea una clave privada
intermediate.keyy un archivo de configuraciónopenssl_ca.cnfque utilizará la autoridad PKI para generar un certificado.-
Genera la clave privada
intermediate.key:Ejemploopenssl genrsa -aes256 -out intermediate.key 4096 -
El archivo de configuración
openssl_ca.cnf(ubicado en/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) define las propiedades que debe tener el certificado generado.
-
-
Utiliza la clave privada y el archivo de configuración para crear una solicitud de firma de certificado
intermediate.csr:Ejemplo:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Envía la solicitud de firma de certificado
intermediate.csra una autoridad de PKI para que la firme.La autoridad de PKI verifica la solicitud y firma el
.csr, generando el certificadointermediate.crt. Además, necesitas obtener el certificadoroot_ca.crtque firmó el certificadointermediate.crtde la autoridad de PKI.
Para los clústeres de SnapMirror active sync y las configuraciones IP de MetroCluster que usan ONTAP Mediator configurado con HTTPS, debes añadir los certificados intermediate.crtyroot_ca.crta un clúster de ONTAP. Consulta "Configura ONTAP Mediator y los clústeres para la sincronización activa de SnapMirror" y "Configura el ONTAP Mediator para una configuración IP de MetroCluster".
-
Crea una clave privada
ca.keyy un archivo de configuraciónopenssl_ca.cnfque utilizará la autoridad PKI para generar un certificado.-
Genera la clave privada
ca.key:Ejemplo:openssl genrsa -aes256 -out ca.key 4096 -
El archivo de configuración
openssl_ca.cnf(ubicado en/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) define las propiedades que debe tener el certificado generado.
-
-
Utiliza la clave privada y el archivo de configuración para crear una solicitud de firma de certificado
ca.csr:Ejemplo:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Envía la solicitud de firma de certificado
ca.csra una autoridad de PKI para que la firme.La autoridad de PKI verifica la solicitud y firma el
.csr, generando el certificadoca.crt. Además, necesitas obtener el certificadoroot_ca.crtque firmó el certificadoca.crtde la autoridad de PKI.
Para los clústeres de sincronización activa de SnapMirror, debes añadir los ca.crtyroot_ca.crtcertificados a un clúster ONTAP. Consulta "Configura ONTAP Mediator y los clústeres para la sincronización activa de SnapMirror".
Paso 2: Genera un certificado de servidor firmándolo con una certificación de CA de terceros
Un certificado de servidor debe estar firmado por la clave privada intermediate.key y el certificado de terceros intermediate.crt. Además, el archivo de configuración /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf contiene ciertos atributos que especifican las propiedades necesarias para los certificados de servidor emitidos por OpenSSL.
Los siguientes comandos pueden generar un certificado de servidor.
-
Para generar una solicitud de firma de certificado (CSR) de servidor, ejecuta el siguiente comando desde la carpeta
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Para generar un certificado de servidor a partir de la CSR, ejecuta el siguiente comando desde la carpeta
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config:
Estos archivos se obtuvieron de una autoridad PKI. Si utilizas un nombre de certificado diferente, sustituye intermediate.crtyintermediate.keypor los nombres de archivo correspondientes.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
La opción
-CAcreateserialse utiliza para generar los archivosintermediate.srl.
-
Un certificado de servidor debe estar firmado por la clave privada ca.key y el certificado de terceros ca.crt. Además, el archivo de configuración /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf contiene ciertos atributos que especifican las propiedades necesarias para los certificados de servidor emitidos por OpenSSL.
Los siguientes comandos pueden generar un certificado de servidor.
-
Para generar una solicitud de firma de certificado (CSR) de servidor, ejecuta el siguiente comando desde la carpeta
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Para generar un certificado de servidor a partir de la CSR, ejecuta el siguiente comando desde la carpeta
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config:
Estos archivos se obtuvieron de una autoridad PKI. Si utilizas un nombre de certificado diferente, sustituye ca.crtyca.keypor los nombres de archivo correspondientes.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
La opción
-CAcreateserialse utiliza para generar los archivosca.srl.
-
Paso 3: Sustituye el nuevo certificado de la entidad certificadora externa y el certificado del servidor en la configuración de ONTAP Mediator
La configuración del certificado se proporciona a ONTAP Mediator en el archivo de configuración ubicado en /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. El archivo incluye los siguientes atributos:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathykey_pathson variables de certificados de servidor. -
ca_cert_path,ca_key_pathyca_serial_pathson variables de certificados de CA.
-
Sustituye todos los archivos
intermediate.*por los certificados de terceros. -
Crea una cadena de certificados a partir de los certificados
intermediate.crtyontap_mediator_server.crt:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Actualiza el archivo
/opt/netapp/lib/ontap_mediator/uvicorn/config.json.Actualiza los valores de
ssl_keyfile,ssl_certfileyssl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
El valor
ssl_keyfilees la ruta clave en el archivoontap_mediator_server.crt, que esontap_mediator_server.key. -
El valor
ssl_certfilees la ruta del archivoontap_mediator_server_chain.crt. -
El valor
ssl_ca_certses la ruta del archivoroot_ca.crt.
-
-
Comprueba que los siguientes atributos de los certificados recién generados estén configurados correctamente:
-
Titular del grupo Linux:
netapp:netapp -
Permisos de Linux:
600
-
-
Reinicia ONTAP Mediator:
systemctl restart ontap_mediator
La configuración del certificado se proporciona a ONTAP Mediator en el archivo de configuración ubicado en /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. El archivo incluye los siguientes atributos:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathykey_pathson variables de certificados de servidor. -
ca_cert_path,ca_key_pathyca_serial_pathson variables de certificados de CA.
-
Sustituye todos los archivos
intermediate.*por los certificados de terceros. -
Crea una cadena de certificados a partir de los certificados
intermediate.crtyontap_mediator_server.crt:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Actualiza el archivo
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini.Actualiza los valores de
mediator_cert,mediator_keyyca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
El valor
mediator_certes la ruta del archivoontap_mediator_server_chain.crt. -
La
mediator_key valuees la ruta clave en el archivoontap_mediator_server.crt, que esontap_mediator_server.key. -
El valor
ca_certificatees la ruta del archivoroot_ca.crt.
-
-
Comprueba que los siguientes atributos de los certificados recién generados estén configurados correctamente:
-
Titular del grupo Linux:
netapp:netapp -
Permisos de Linux:
600
-
-
Reinicia ONTAP Mediator:
systemctl restart ontap_mediator
La configuración del certificado se proporciona a ONTAP Mediator en el archivo de configuración ubicado en /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. El archivo incluye los siguientes atributos:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_pathykey_pathson variables de certificados de servidor. -
ca_cert_path,ca_key_pathyca_serial_pathson variables de certificados de CA.
-
Sustituye todos los archivos
ca.*por los certificados de terceros. -
Crea una cadena de certificados a partir de los certificados
ca.crtyontap_mediator_server.crt:cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Actualiza el archivo
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini.Actualiza los valores de
mediator_cert,mediator_keyyca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
El valor
mediator_certes la ruta del archivoontap_mediator_server_chain.crt. -
La
mediator_key valuees la ruta clave en el archivoontap_mediator_server.crt, que esontap_mediator_server.key. -
El valor
ca_certificatees la ruta del archivoroot_ca.crt.
-
-
Comprueba que los siguientes atributos de los certificados recién generados estén configurados correctamente:
-
Titular del grupo Linux:
netapp:netapp -
Permisos de Linux:
600
-
-
Reinicia ONTAP Mediator:
systemctl restart ontap_mediator
Paso 4: si lo deseas, utiliza una ruta o un nombre diferente para tus certificados de terceros
Puedes utilizar certificados de terceros con un nombre distinto de intermediate.* o almacenar los certificados de terceros en otra ubicación.
-
Configura el archivo
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlpara anular los valores predeterminados de las variables en el archivoontap_mediator.config.yaml.Si obtuviste
intermediate.crtde una autoridad PKI y guardas su clave privadaintermediate.keyen la ubicación/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, el archivoontap_mediator.user_config.yamldebería verse como en el siguiente ejemplo:
Si usaste intermediate.crtpara firmar elontap_mediator_server.crtcertificado, se genera el archivointermediate.srl. Consulta Paso 2: Genera un certificado de servidor firmándolo con una certificación de CA de terceros para obtener más información.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Si utilizas una estructura de certificados en la que el certificado
root_ca.crtproporciona un certificadointermediate.crtque firma el certificadoontap_mediator_server.crt, crea una cadena de certificados a partir de los certificadosintermediate.crtyontap_mediator_server.crt:
Deberías haber obtenido los intermediate.crtyontap_mediator_server.crtcertificados de una autoridad de PKI en una fase anterior del procedimiento.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Actualiza el archivo
/opt/netapp/lib/ontap_mediator/uvicorn/config.json.Actualiza los valores de
ssl_keyfile,ssl_certfileyssl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
El valor
ssl_keyfilees la ruta clave en el archivoontap_mediator_server.crt, que esontap_mediator_server.key. -
El valor
ssl_certfilees la ruta del archivoontap_mediator_server_chain.crt. -
El valor
ssl_ca_certses la ruta del archivoroot_ca.crt.
Para los clústeres de SnapMirror active sync y las configuraciones IP de MetroCluster que usan ONTAP Mediator configurado con HTTPS, debes añadir los certificados intermediate.crtyroot_ca.crta un clúster de ONTAP. Consulta "Configura ONTAP Mediator y los clústeres para la sincronización activa de SnapMirror" y "Configura el ONTAP Mediator para una configuración IP de MetroCluster".
-
-
Comprueba que los siguientes atributos de los certificados recién generados estén configurados correctamente:
-
Titular del grupo Linux:
netapp:netapp -
Permisos de Linux:
600
-
-
-
Reinicia ONTAP Mediator cuando se actualicen los certificados en el archivo de configuración:
systemctl restart ontap_mediator
Puedes utilizar certificados de terceros con un nombre distinto de intermediate.* o almacenar los certificados de terceros en otra ubicación.
-
Configura el archivo
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlpara anular los valores predeterminados de las variables en el archivoontap_mediator.config.yaml.Si obtuviste
intermediate.crtde una autoridad PKI y guardas su clave privadaintermediate.keyen la ubicación/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, el archivoontap_mediator.user_config.yamldebería verse como en el siguiente ejemplo:
Si usaste intermediate.crtpara firmar elontap_mediator_server.crtcertificado, se genera el archivointermediate.srl. Consulta Paso 2: Genera un certificado de servidor firmándolo con una certificación de CA de terceros para obtener más información.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Si utilizas una estructura de certificados en la que el certificado
root_ca.crtproporciona un certificadointermediate.crtque firma el certificadoontap_mediator_server.crt, crea una cadena de certificados a partir de los certificadosintermediate.crtyontap_mediator_server.crt:
Deberías haber obtenido los intermediate.crtyontap_mediator_server.crtcertificados de una autoridad de PKI en una fase anterior del procedimiento.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Actualiza el archivo
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini.Actualiza los valores de
mediator_cert,mediator_keyyca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
El valor
mediator_certes la ruta del archivoontap_mediator_server_chain.crt. -
El valor
mediator_keyes la ruta clave en el archivoontap_mediator_server.crt, que esontap_mediator_server.key. -
El valor
ca_certificatees la ruta del archivoroot_ca.crt.
Para los clústeres de SnapMirror Business Continuity (SM-BC), debes añadir los certificados intermediate.crtyroot_ca.crta un clúster ONTAP. Consulta "Configura ONTAP Mediator y los clústeres para la sincronización activa de SnapMirror".
-
-
Comprueba que los siguientes atributos de los certificados recién generados estén configurados correctamente:
-
Titular del grupo Linux:
netapp:netapp -
Permisos de Linux:
600
-
-
-
Reinicia ONTAP Mediator cuando se actualicen los certificados en el archivo de configuración:
systemctl restart ontap_mediator
Puedes utilizar certificados de terceros con un nombre distinto de ca.* o almacenar los certificados de terceros en otra ubicación.
-
Configura el archivo
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlpara anular los valores predeterminados de las variables en el archivoontap_mediator.config.yaml.Si obtuviste
ca.crtde una autoridad PKI y guardas su clave privadaca.keyen la ubicación/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, el archivoontap_mediator.user_config.yamldebería verse como en el siguiente ejemplo:
Si usaste ca.crtpara firmar elontap_mediator_server.crtcertificado, se genera el archivoca.srl. Consulta Paso 2: Genera un certificado de servidor firmándolo con una certificación de CA de terceros para obtener más información.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
Si utilizas una estructura de certificados en la que el certificado
root_ca.crtproporciona un certificadoca.crtque firma el certificadoontap_mediator_server.crt, crea una cadena de certificados a partir de los certificadosca.crtyontap_mediator_server.crt:
Deberías haber obtenido los ca.crtyontap_mediator_server.crtcertificados de una autoridad de PKI en una fase anterior del procedimiento.cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Actualiza el archivo
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini.Actualiza los valores de
mediator_cert,mediator_keyyca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
El valor
mediator_certes la ruta del archivoontap_mediator_server_chain.crt. -
El valor
mediator_keyes la ruta clave en el archivoontap_mediator_server.crt, que esontap_mediator_server.key. -
El valor
ca_certificatees la ruta del archivoroot_ca.crt.
Para los clústeres de SnapMirror Business Continuity (SM-BC), debes añadir los certificados ca.crtyroot_ca.crta un clúster ONTAP. Consulta "Configura ONTAP Mediator y los clústeres para la sincronización activa de SnapMirror".
-
-
Comprueba que los siguientes atributos de los certificados recién generados estén configurados correctamente:
-
Titular del grupo Linux:
netapp:netapp -
Permisos de Linux:
600
-
-
-
Reinicia ONTAP Mediator cuando se actualicen los certificados en el archivo de configuración:
systemctl restart ontap_mediator