


Sostituisci i certificati autofirmati di ONTAP Mediator con certificati attendibili di terze parti


 Suggerisci modifiche

 PDF

Se il tuo ambiente lo consente, sostituisci i certificati autofirmati con certificati attendibili emessi da un'autorità di certificazione.

|
|
-
Esegui questa operazione sull'host Linux su cui hai installato ONTAP Mediator.
-
Puoi eseguire questa operazione se i certificati autofirmati generati devono essere sostituiti con certificati ottenuti da un'autorità di certificazione (CA) subordinata attendibile. Per farlo, devi avere accesso a un'autorità attendibile dell'infrastruttura a chiave pubblica (PKI).
-
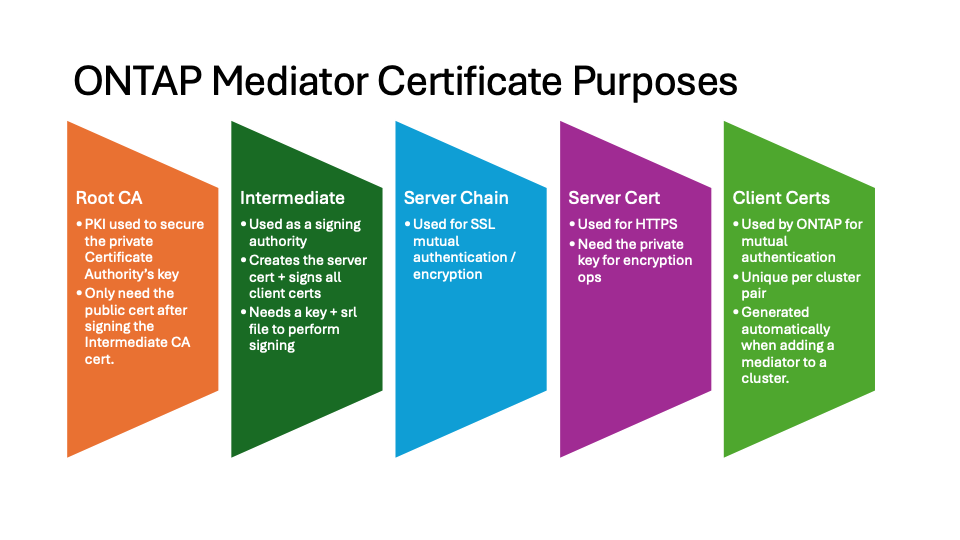
L'immagine seguente mostra le finalità di ciascun certificato ONTAP Mediator.
-
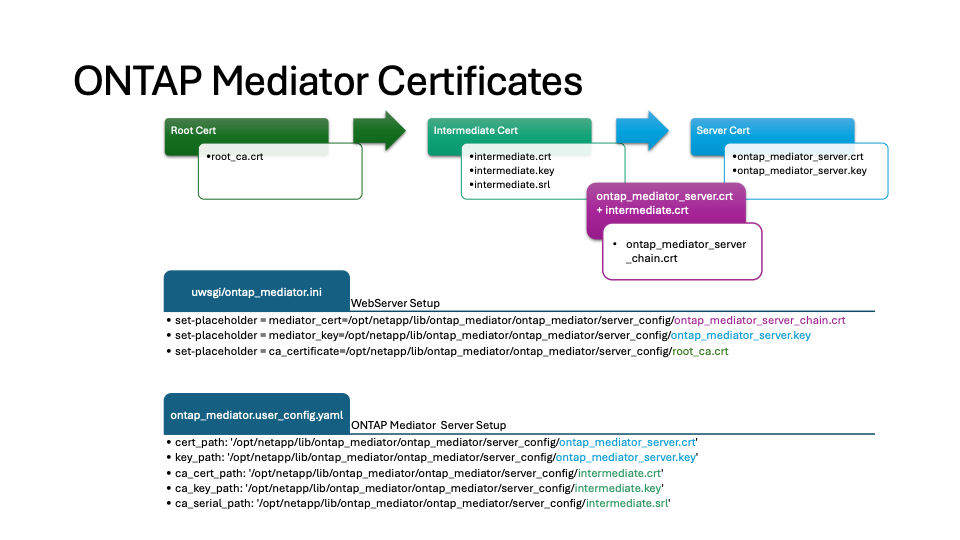
L'immagine seguente mostra la configurazione per l'installazione del server web e di ONTAP Mediator.
Passaggio 1: Ottieni un certificato da una terza parte che emette un certificato CA
Puoi ottenere un certificato da un'autorità PKI seguendo la procedura descritta di seguito.
L'esempio seguente mostra come sostituire i componenti del certificato autofirmato con quelli del certificato di terze parti che si trovano in /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/.

|
L'esempio illustra i criteri necessari per i certificati richiesti per ONTAP Mediator. Puoi ottenere i certificati da un'autorità PKI seguendo una procedura che potrebbe differire da quella descritta. Adatta la procedura alle tue esigenze aziendali. |
-
Crea una chiave privata
intermediate.keye un file di configurazioneopenssl_ca.cnfche verranno utilizzati dall'autorità PKI per generare un certificato.-
Genera la chiave privata
intermediate.key:Esempioopenssl genrsa -aes256 -out intermediate.key 4096 -
Il file di configurazione
openssl_ca.cnf(situato in/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) definisce le proprietà che il certificato generato deve possedere.
-
-
Usa la chiave privata e il file di configurazione per creare una richiesta di firma del certificato
intermediate.csr:Esempio:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Invia la richiesta di firma del certificato
intermediate.csra un'autorità PKI per farla firmare.L'autorità PKI verifica la richiesta e firma il
.csr, generando il certificatointermediate.crt. Inoltre, devi ottenere dall'autorità PKI il certificatoroot_ca.crtche ha firmato il certificatointermediate.crt.
Per i cluster di sincronizzazione attiva di SnapMirror e le configurazioni IP di MetroCluster che utilizzano ONTAP Mediator configurato con HTTPS, devi aggiungere i certificati intermediate.crteroot_ca.crta un cluster ONTAP. Vedi "Configura ONTAP Mediator e i cluster per SnapMirror active sync" e "Configura il mediatore ONTAP per una configurazione IP MetroCluster".
-
Crea una chiave privata
ca.keye un file di configurazioneopenssl_ca.cnfche l'autorità PKI userà per generare un certificato.-
Genera la chiave privata
ca.key:Esempio:openssl genrsa -aes256 -out ca.key 4096 -
Il file di configurazione
openssl_ca.cnf(situato in/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) definisce le proprietà che il certificato generato deve possedere.
-
-
Usa la chiave privata e il file di configurazione per creare una richiesta di firma del certificato
ca.csr:Esempio:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Invia la richiesta di firma del certificato
ca.csra un'autorità PKI per la firma.L'autorità PKI verifica la richiesta e firma il documento
.csr, generando il certificatoca.crt. Inoltre, devi ottenere dall'autorità PKI il certificatoroot_ca.crtche ha firmato il certificatoca.crt.
Per i cluster con sincronizzazione attiva di SnapMirror, devi aggiungere i ca.crteroot_ca.crtcertificati a un cluster ONTAP. Vedi "Configura ONTAP Mediator e i cluster per SnapMirror active sync".
Passaggio 2: Genera un certificato server firmandolo con un'autorità di certificazione (CA) di terze parti
Un certificato server deve essere firmato con la chiave privata intermediate.key e il certificato di terze parti intermediate.crt. Inoltre, il file di configurazione /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf contiene determinati attributi che specificano le proprietà richieste per i certificati server emessi da OpenSSL.
I seguenti comandi possono generare un certificato del server.
-
Per generare una richiesta di firma del certificato del server (CSR), esegui il seguente comando dalla
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configcartella:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Per generare un certificato server dal CSR, esegui il seguente comando dalla
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configcartella:
Questi file provengono da un'autorità PKI. Se utilizzi un nome di certificato diverso, sostituisci intermediate.crteintermediate.keycon i nomi file pertinenti.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
L'opzione
-CAcreateserialviene utilizzata per generare i fileintermediate.srl.
-
Un certificato server deve essere firmato con la chiave privata ca.key e con il certificato di terze parti ca.crt. Inoltre, il file di configurazione /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf contiene determinati attributi che specificano le proprietà richieste per i certificati server emessi da OpenSSL.
I seguenti comandi possono generare un certificato del server.
-
Per generare una richiesta di firma del certificato del server (CSR), esegui il seguente comando dalla
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configcartella:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Per generare un certificato server dal CSR, esegui il seguente comando dalla `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`cartella:
Hai ottenuto questi file da un'autorità PKI. Se usi un nome di certificato diverso, sostituisci ca.crteca.keycon i nomi di file pertinenti.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
L'
-CAcreateserial`opzione serve a generare i `ca.srlfile.
-
Passaggio 3: sostituisci il nuovo certificato CA di terze parti e il certificato del server nella configurazione di ONTAP Mediator
La configurazione del certificato viene fornita a ONTAP Mediator nel file di configurazione situato in /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. Il file include i seguenti attributi:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathekey_pathsono variabili del certificato del server. -
ca_cert_path,ca_key_path, eca_serial_pathsono variabili del certificato CA.
-
Sostituisci tutti
intermediate.*i file con i certificati di terze parti. -
Crea una catena di certificati dai
intermediate.crteontap_mediator_server.crtcertificati:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Aggiorna il
/opt/netapp/lib/ontap_mediator/uvicorn/config.jsonfile.Aggiorna i valori di
ssl_keyfile,ssl_certfile, essl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Il
ssl_keyfilevalore è il percorso della chiave nelontap_mediator_server.crtfile, che èontap_mediator_server.key. -
Il
ssl_certfilevalore corrisponde al percorso delontap_mediator_server_chain.crtfile. -
Il
ssl_ca_certsvalore corrisponde al percorso delroot_ca.crtfile.
-
-
Verifica che i seguenti attributi dei certificati appena generati siano impostati correttamente:
-
Proprietario del gruppo Linux:
netapp:netapp -
Permessi Linux:
600
-
-
Riavvia ONTAP Mediator:
systemctl restart ontap_mediator
La configurazione del certificato viene fornita a ONTAP Mediator nel file di configurazione situato in /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. Il file include i seguenti attributi:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathekey_pathsono variabili del certificato del server. -
ca_cert_path,ca_key_path, eca_serial_pathsono variabili del certificato CA.
-
Sostituisci tutti
intermediate.*i file con i certificati di terze parti. -
Crea una catena di certificati dai
intermediate.crteontap_mediator_server.crtcertificati:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Aggiorna il
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.inifile.Aggiorna i valori di
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Il
mediator_certvalore corrisponde al percorso delontap_mediator_server_chain.crtfile. -
Il
mediator_key valueè il percorso chiave nelontap_mediator_server.crtfile, che èontap_mediator_server.key. -
Il
ca_certificatevalore è il percorso delroot_ca.crtfile.
-
-
Verifica che i seguenti attributi dei certificati appena generati siano impostati correttamente:
-
Proprietario del gruppo Linux:
netapp:netapp -
Permessi Linux:
600
-
-
Riavvia ONTAP Mediator:
systemctl restart ontap_mediator
La configurazione del certificato viene fornita a ONTAP Mediator nel file di configurazione situato in /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. Il file include i seguenti attributi:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_pathekey_pathsono variabili del certificato del server. -
ca_cert_path,ca_key_path, eca_serial_pathsono variabili del certificato CA.
-
Sostituisci tutti
ca.*i file con i certificati di terze parti. -
Crea una catena di certificati dai certificati
ca.crteontap_mediator_server.crt:cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Aggiorna il
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.inifile.Aggiorna i valori di
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Il
mediator_certvalore corrisponde al percorso delontap_mediator_server_chain.crtfile. -
Il
mediator_key valueè il percorso chiave nelontap_mediator_server.crtfile, che èontap_mediator_server.key. -
Il
ca_certificatevalore è il percorso delroot_ca.crtfile.
-
-
Verifica che i seguenti attributi dei certificati appena generati siano impostati correttamente:
-
Proprietario del gruppo Linux:
netapp:netapp -
Permessi Linux:
600
-
-
Riavvia ONTAP Mediator:
systemctl restart ontap_mediator
Passaggio 4: Facoltativamente, usa un percorso o un nome diverso per i certificati di terze parti
Puoi utilizzare certificati di terze parti con un nome diverso da intermediate.* oppure archiviare i certificati di terze parti in una posizione diversa.
-
Configura il
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlfile per sovrascrivere i valori predefiniti delle variabili nelontap_mediator.config.yamlfile.Se hai ottenuto
intermediate.crtda un'autorità PKI e memorizzi la sua chiave privataintermediate.keynella posizione/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, ilontap_mediator.user_config.yamlfile dovrebbe essere simile al seguente esempio:
Se hai usato intermediate.crtper firmare ilontap_mediator_server.crtcertificato, viene generato il fileintermediate.srl. Consulta Passaggio 2: Genera un certificato server firmandolo con un'autorità di certificazione (CA) di terze parti per ulteriori informazioni.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Se utilizzi una struttura di certificati in cui il
root_ca.crt`certificato fornisce un `intermediate.crt`certificato che firma il `ontap_mediator_server.crt`certificato, crea una catena di certificati dai certificati `intermediate.crteontap_mediator_server.crt:
Avresti dovuto ottenere i intermediate.crteontap_mediator_server.crtcertificati da un'autorità PKI in una fase precedente della procedura.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Aggiorna il
/opt/netapp/lib/ontap_mediator/uvicorn/config.jsonfile.Aggiorna i valori di
ssl_keyfile,ssl_certfile, essl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Il
ssl_keyfilevalore è il percorso della chiave nelontap_mediator_server.crtfile, che èontap_mediator_server.key. -
Il
ssl_certfilevalore corrisponde al percorso delontap_mediator_server_chain.crtfile. -
Il
ssl_ca_certsvalore corrisponde al percorso delroot_ca.crtfile.
Per i cluster di sincronizzazione attiva di SnapMirror e le configurazioni IP di MetroCluster che utilizzano ONTAP Mediator configurato con HTTPS, devi aggiungere i certificati intermediate.crteroot_ca.crta un cluster ONTAP. Vedi "Configura ONTAP Mediator e i cluster per SnapMirror active sync" e "Configura il mediatore ONTAP per una configurazione IP MetroCluster".
-
-
Verifica che i seguenti attributi dei certificati appena generati siano impostati correttamente:
-
Proprietario del gruppo Linux:
netapp:netapp -
Permessi Linux:
600
-
-
-
Riavvia ONTAP Mediator quando i certificati vengono aggiornati nel file di configurazione:
systemctl restart ontap_mediator
Puoi utilizzare certificati di terze parti con un nome diverso da intermediate.* oppure archiviare i certificati di terze parti in una posizione diversa.
-
Configura il
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlfile per sovrascrivere i valori predefiniti delle variabili nelontap_mediator.config.yamlfile.Se hai ottenuto
intermediate.crtda un'autorità PKI e memorizzi la sua chiave privataintermediate.keynella posizione/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, ilontap_mediator.user_config.yamlfile dovrebbe essere simile al seguente esempio:
Se hai usato intermediate.crtper firmare ilontap_mediator_server.crtcertificato, viene generato il fileintermediate.srl. Consulta Passaggio 2: Genera un certificato server firmandolo con un'autorità di certificazione (CA) di terze parti per ulteriori informazioni.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Se utilizzi una struttura di certificati in cui il
root_ca.crt`certificato fornisce un `intermediate.crt`certificato che firma il `ontap_mediator_server.crt`certificato, crea una catena di certificati dai certificati `intermediate.crteontap_mediator_server.crt:
Avresti dovuto ottenere i intermediate.crteontap_mediator_server.crtcertificati da un'autorità PKI in una fase precedente della procedura.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Aggiorna il
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.inifile.Aggiorna i valori di
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Il
mediator_certvalore corrisponde al percorso delontap_mediator_server_chain.crtfile. -
Il
mediator_keyvalore è il percorso della chiave nelontap_mediator_server.crtfile, che èontap_mediator_server.key. -
Il
ca_certificatevalore è il percorso delroot_ca.crtfile.
Per i cluster SnapMirror Business Continuity (SM-BC), devi aggiungere i certificati intermediate.crteroot_ca.crta un cluster ONTAP. Vedi "Configura ONTAP Mediator e i cluster per SnapMirror active sync".
-
-
Verifica che i seguenti attributi dei certificati appena generati siano impostati correttamente:
-
Proprietario del gruppo Linux:
netapp:netapp -
Permessi Linux:
600
-
-
-
Riavvia ONTAP Mediator quando i certificati vengono aggiornati nel file di configurazione:
systemctl restart ontap_mediator
Puoi utilizzare certificati di terze parti con un nome diverso da ca.* oppure archiviare i certificati di terze parti in una posizione diversa.
-
Configura il
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlfile per sovrascrivere i valori predefiniti delle variabili nelontap_mediator.config.yamlfile.Se hai ottenuto
ca.crtda un'autorità PKI e memorizzi la relativa chiave privataca.keynella posizione/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, ilontap_mediator.user_config.yamlfile dovrebbe essere simile al seguente esempio:
Se hai usato ca.crtper firmare ilontap_mediator_server.crtcertificato, viene generato il fileca.srl. Consulta Passaggio 2: Genera un certificato server firmandolo con un'autorità di certificazione (CA) di terze parti per ulteriori informazioni.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
Se utilizzi una struttura di certificati in cui il
root_ca.crtcertificato fornisce unca.crtcertificato che firma ilontap_mediator_server.crtcertificato, crea una catena di certificati daica.crteontap_mediator_server.crtcertificati:
Avresti dovuto ottenere i ca.crteontap_mediator_server.crtcertificati da un'autorità PKI in una fase precedente della procedura.cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Aggiorna il
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.inifile.Aggiorna i valori di
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
Il
mediator_certvalore corrisponde al percorso delontap_mediator_server_chain.crtfile. -
Il
mediator_keyvalore è il percorso della chiave nelontap_mediator_server.crtfile, che èontap_mediator_server.key. -
Il
ca_certificatevalore è il percorso delroot_ca.crtfile.
Per i cluster SnapMirror Business Continuity (SM-BC), devi aggiungere i certificati ca.crteroot_ca.crta un cluster ONTAP. Vedi "Configura ONTAP Mediator e i cluster per SnapMirror active sync".
-
-
Verifica che i seguenti attributi dei certificati appena generati siano impostati correttamente:
-
Proprietario del gruppo Linux:
netapp:netapp -
Permessi Linux:
600
-
-
-
Riavvia ONTAP Mediator quando i certificati vengono aggiornati nel file di configurazione:
systemctl restart ontap_mediator