


制限モードでのNetApp Consoleの展開準備

 変更を提案

 PDF

NetApp Consoleを制限モードで展開する前に、環境を準備します。ホストの要件を確認し、ネットワークを準備し、権限を設定するなどする必要があります。
ステップ1: 制限モードの仕組みを理解する
開始する前に、 NetApp Consoleが制限モードでどのように動作するかを理解してください。
インストールされたNetApp Console エージェントからローカルで利用可能なブラウザベースのインターフェースを使用します。SaaS アプリケーションを通じて提供される Web ベースのコンソールからNetApp Console にアクセスすることはできません。
また、すべてのコンソール機能とNetAppデータ サービスが利用できるわけではありません。
ステップ2:制限付きモードのインストール方法を選択する
制限モードでは、クラウドにConsoleエージェントをインストールし、ローカルにインストールされたエージェントを介してNetApp Consoleにアクセスできます。クラウドマーケットプレイス(AWSまたはAzureのみ)経由でインストールするか、AWS、Azure、またはGoogle Cloudで実行されている独自のLinuxホストに手動でインストールできます。
-
AWSマーケットプレイスから
-
Azure Marketplaceから
-
AWS、Azure、または Google Cloud で実行されている独自の Linux ホストにコンソール エージェントを手動でインストールする

Google Cloudにデプロイする場合は、専用のLinuxホストにConsoleエージェントを手動でインストールする必要があります。
ステップ3:Consoleエージェントホストの要件を確認する
AWS または Azure Marketplace からコンソールエージェントをデプロイする場合、イメージには必要な OS およびソフトウェア コンポーネントが含まれます。 CPU と RAM の要件を満たすインスタンス タイプを選択するだけです。
ご自身のLinuxホストに手動でインストールする場合は、ホストが必要なOS、RAM、およびポートの要件を満たしていることを確認してください。
- 専用ホスト
-
コンソール エージェントには専用のホストが必要です。次のサイズ要件を満たすアーキテクチャであれば、どれでもサポートされます。
-
CPU: 8コアまたは8vCPU
-
メモリ: 32 GB
-
ディスク容量: ホストには 165 GB が推奨され、パーティション要件は次のとおりです。
-
/opt: 120 GiBの空き容量が必要ですエージェントは `/opt`インストールするには `/opt/application/netapp`ディレクトリとその内容。
-
/var: 40 GiBの空き容量が必要ですConsole エージェントには `/var`このスペースが必要です。これは、Podman または Docker がこのディレクトリ内にコンテナを作成するように設計されているためです。具体的には、 `/var/lib/containers/storage`ディレクトリと Docker の場合は `/var/lib/docker`にコンテナを作成します。このスペースでは、外部マウントやシンボリックリンクは機能しません。
-
-
- AWS EC2インスタンスタイプ
-
CPU と RAM の要件を満たすインスタンス タイプ。 NetAppt3.2xlarge を推奨します。
- Azure VM サイズ
-
CPU と RAM の要件を満たすインスタンス タイプ。 NetAppStandard_D8s_v3 を推奨します。
- Google Cloud マシンタイプ
-
CPU と RAM の要件を満たすインスタンス タイプ。NetAppn2-standard-8 を推奨しています。
コンソールエージェントは、Google Cloud の VM インスタンスで、以下の OS がサポートする環境でサポートされます。 "シールドされたVMの機能"
- ハイパーバイザー
-
サポートされているオペレーティング システムを実行することが認定されているベア メタルまたはホスト型ハイパーバイザーが必要です。
- オペレーティングシステムとコンテナの要件
-
コンソールを標準モードまたは制限モードで使用する場合、コンソール エージェントは次のオペレーティング システムでサポートされます。エージェントをインストールする前に、コンテナ オーケストレーション ツールが必要です。
| オペレーティング システム | サポートされるOSバージョン | サポートされているエージェントのバージョン | 必要なコンテナツール | SELinux |
|---|---|---|---|---|
Red Hat Enterprise Linux |
9.6
|
4.0.0 以降、コンソールが標準モードまたは制限モード |
Podman バージョン 5.4.0 と podman-compose 1.5.0。 |
強制モードまたは許可モードでサポートされます |
9.1~9.4
|
3.9.50 以降、コンソールが標準モードまたは制限モード |
Podman バージョン 4.9.4 と podman-compose 1.5.0。 |
強制モードまたは許可モードでサポートされます |
8.6~8.10
|
3.9.50 以降、コンソールが標準モードまたは制限モード |
Podman バージョン 4.6.1 または 4.9.4 と podman-compose 1.0.6。 |
強制モードまたは許可モードでサポートされます |
Ubuntu |
24.04 LTS |
3.9.45 以降、 NetApp Consoleが標準モードまたは制限モード |
Docker エンジン 23.0.6 から 28.0.0。 |
サポート対象外 |
22.04 LTS |
3.9.50以降 |
ステップ4:PodmanまたはDocker Engineを手動インストール用に準備する
手動インストールの場合は、"手動インストールに関するトピック"の手順に従ってPodmanまたはDocker Engineをインストールして設定します。
ステップ5:制限モード用のネットワーク アクセスを準備する
コンソール エージェントがパブリック クラウド内のリソースを管理できるように、ネットワーク アクセスを設定します。コンソール エージェント用の仮想ネットワークとサブネットがあることに加えて、次の要件が満たされていることを確認する必要があります。
- ターゲットネットワークへの接続
-
コンソール エージェントがストレージの場所へのネットワーク接続を持っていることを確認します。たとえば、 Cloud Volumes ONTAPをデプロイする予定の VPC または VNet、またはオンプレミスのONTAPクラスターが存在するデータセンターなどです。
- NetApp Consoleへのユーザーアクセスのためのネットワークを準備する
-
制限モードでは、ユーザーはConsoleエージェントVMに接続されたブラウザからConsoleのローカルインターフェースにアクセスします。ユーザーがConsoleで特定のアクションを完了する際、ブラウザは以下のエンドポイントにアクセスできる必要があります。
|
|
バージョン4.0.0より前のコンソールエージェントは、異なるエンドポイントをサポートしています。バージョン4.0.0以降にアップグレードした場合は、許可リストから古いエンドポイントを削除できます。"4.0.0 より前のバージョンに必要なネットワーク アクセスの詳細について説明します。" |
| エンドポイント | 目的 |
|---|---|
|
NetApp Console内で機能とサービスを提供します。 |
https://services.cloud.netapp.com |
|
日常業務のためのアウトバウンドインターネットアクセス
クラウド プロバイダのリソースを管理し、NetApp Consoleサービスを使用するには、Consoleエージェントにインターネットへのアウトバウンドアクセスが必要です。お客様の環境および以下の共有Consoleサービス用のエンドポイントを許可してください。
AWS環境
これらのAWSサービスエンドポイントが、FSx for ONTAPを含むAWSリソースを管理できるようにします。
| エンドポイント | 目的 |
|---|---|
AWS サービス (amazonaws.com):
|
AWS リソースを管理します。エンドポイントは AWS リージョンによって異なります。 "詳細についてはAWSドキュメントを参照してください" |
Amazon FSx for NetApp ONTAP:
|
Webベースのコンソールは、このエンドポイントに接続して Workload Factory API と対話し、FSx for ONTAPベースのワークロードを管理および操作します。 |
Azure環境
ご利用のAzureリージョンに該当するエンドポイントを許可してください:パブリック、政府機関、または中国。
| エンドポイント | 目的 |
|---|---|
|
Azure パブリック リージョン内のリソースを管理します。 |
|
Azure Government リージョン内のリソースを管理します。 |
|
Azure China リージョンのリソースを管理します。 |
- AzureのパブリックIPアドレス
-
Azure のコンソール エージェント VM でパブリック IP アドレスを使用する場合は、コンソールがこのパブリック IP アドレスを使用するように、IP アドレスで Basic SKU を使用する必要があります。
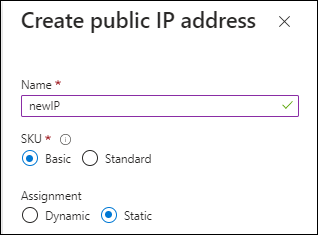
代わりに標準 SKU IP アドレスを使用する場合、コンソールはパブリック IP ではなく、コンソール エージェントのプライベート IP アドレスを使用します。コンソールにアクセスするために使用しているマシンがそのプライベート IP アドレスにアクセスできない場合、コンソールからのアクションは失敗します。
Google Cloud環境
これらのGoogle Cloud APIエンドポイントに、プロジェクト内のリソースの管理を許可します。
| エンドポイント | 目的 |
|---|---|
|
Google Cloud 内のリソースを管理します。 |
NetApp Consoleエンドポイント
NetAppサポート、Console機能、およびConsoleエージェントの展開とアップグレードのための共有エンドポイントを許可します。
| エンドポイント | 目的 |
|---|---|
|
ライセンス情報を取得し、AutoSupportメッセージをNetAppサポートに送信します。 |
|
NetAppサポート サイト (NSS) の資格情報を更新したり、 NetApp Consoleに新しい NSS 資格情報を追加したりします。 |
|
ライセンス情報を取得し、AutoSupportメッセージをNetAppサポートに送信するとともに、Cloud Volumes ONTAPのソフトウェアアップデートを受信するため。 |
|
NetApp Console内で機能とサービスを提供します。 |
政府機関以外の地域では、以下のエンドポイントを使用してください:
政府機関の管轄区域の場合は、代わりに以下のエンドポイントを使用してください:
|
Consoleエージェントの展開とアップグレード用のイメージを取得するため。 |
- プロキシ サーバ
-
NetApp は明示的プロキシ構成と透過的プロキシ構成の両方をサポートしています。透過プロキシを使用している場合は、プロキシ サーバーの証明書のみを提供する必要があります。明示的なプロキシを使用している場合は、IP アドレスと資格情報も必要になります。
-
IPアドレス
-
Credentials
-
HTTPS証明書
-
- ポート
-
コンソールエージェントへの受信トラフィックはありません。ただし、ユーザーが開始した場合、またはプロキシとして使用してAutoSupportメッセージをCloud Volumes ONTAPからNetAppサポートに送信する場合は除きます。
-
HTTP (80) と HTTPS (443) は、まれにしか使用されないローカル UI へのアクセスを提供します。
-
SSH(22)は、トラブルシューティングのためにホストに接続する必要がある場合にのみ必要です。
-
アウトバウンド インターネット接続が利用できないサブネットにCloud Volumes ONTAPシステムを展開する場合は、ポート 3128 経由のインバウンド接続が必要です。
Cloud Volumes ONTAPシステムにAutoSupportメッセージを送信するためのアウトバウンド インターネット接続がない場合、コンソールは、コンソール エージェントに含まれているプロキシ サーバーを使用するようにそれらのシステムを自動的に構成します。唯一の要件は、コンソール エージェントのセキュリティ グループがポート 3128 経由の受信接続を許可していることを確認することです。コンソール エージェントを展開した後、このポートを開く必要があります。
-
- NTP を有効にする
-
NetApp Data Classificationを使用して企業データソースをスキャンする予定がある場合は、コンソールエージェントとNetApp Data Classificationシステムの両方でネットワークタイムプロトコル(NTP)サービスを有効にして、システム間で時刻が同期されるようにする必要があります "NetApp Data Classificationの詳細については、こちらをご覧ください"。
ステップ6:クラウド プロバイダ権限の準備
コンソール エージェントには、仮想ネットワークにCloud Volumes ONTAPを展開し、 NetAppデータ サービスを使用するために、クラウド プロバイダーからの権限が必要です。クラウド プロバイダーで権限を設定し、それらの権限をコンソール エージェントに関連付ける必要があります。
必要な手順を表示するには、クラウド プロバイダーで使用する認証オプションを選択します。
IAM ロールを使用して、コンソール エージェントに権限を付与します。
AWS Marketplace からコンソールエージェントを作成している場合は、EC2 インスタンスを起動するときにその IAM ロールを選択するように求められます。
独自の Linux ホストにコンソールエージェントを手動でインストールする場合は、ロールを EC2 インスタンスにアタッチします。
-
AWS コンソールにログインし、IAM サービスに移動します。
-
ポリシーを作成します。
-
*ポリシー > ポリシーの作成*を選択します。
-
*JSON*を選択し、その内容をコピーして貼り付けます。"コンソールエージェントのIAMポリシー" 。
-
残りの手順を完了してポリシーを作成します。
-
-
IAM ロールを作成します。
-
*[ロール] > [ロールの作成]*を選択します。
-
AWS サービス > EC2 を選択します。
-
作成したポリシーを添付して権限を追加します。
-
残りの手順を完了してロールを作成します。
-
これで、コンソール エージェント EC2 インスタンスの IAM ロールが作成されました。
IAM ユーザーの権限とアクセスキーを設定します。コンソールエージェントをインストールしてコンソールを設定した後、コンソールに AWS アクセスキーを提供する必要があります。
-
AWS コンソールにログインし、IAM サービスに移動します。
-
ポリシーを作成します。
-
*ポリシー > ポリシーの作成*を選択します。
-
*JSON*を選択し、その内容をコピーして貼り付けます。"コンソールエージェントのIAMポリシー" 。
-
残りの手順を完了してポリシーを作成します。
使用する予定のNetAppデータ サービスによっては、2 番目のポリシーを作成する必要がある場合があります。
標準リージョンの場合、権限は 2 つのポリシーに分散されます。 AWS の管理ポリシーの最大文字サイズ制限により、2 つのポリシーが必要になります。"コンソールエージェントのIAMポリシーの詳細" 。
-
-
IAM ユーザーにポリシーをアタッチします。
-
コンソール エージェントをインストールした後、 NetApp Consoleに追加できるアクセス キーがユーザーにあることを確認します。
必要な権限を持つ Azure カスタム ロールを作成します。このロールをコンソール エージェント VM に割り当てます。
Azure ポータル、Azure PowerShell、Azure CLI、または REST API を使用して Azure カスタム ロールを作成できることに注意してください。以下の手順では、Azure CLI を使用してロールを作成する方法を示します。別の方法をご希望の場合は、 "Azureドキュメント"を参照してください。
-
独自のホストにソフトウェアを手動でインストールする予定の場合は、カスタム ロールを通じて必要な Azure アクセス許可を提供できるように、VM でシステム割り当てマネージド ID を有効にします。
-
の内容をコピーします"コンソールエージェントのカスタムロール権限"JSON ファイルに保存します。
-
割り当て可能なスコープに Azure サブスクリプション ID を追加して、JSON ファイルを変更します。
NetApp Consoleで使用する各 Azure サブスクリプションの ID を追加する必要があります。
例
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
JSON ファイルを使用して、Azure でカスタム ロールを作成します。
次の手順では、Azure Cloud Shell で Bash を使用してロールを作成する方法について説明します。
-
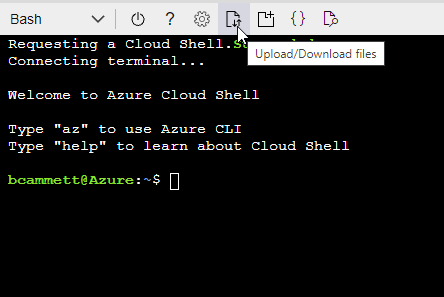
始める "Azure クラウド シェル"Bash 環境を選択します。
-
JSON ファイルをアップロードします。
-
Azure CLI を使用してカスタム ロールを作成します。
az role definition create --role-definition agent_Policy.json
-
Microsoft Entra ID でサービス プリンシパルを作成して設定し、コンソールに必要な Azure 資格情報を取得します。コンソール エージェントをインストールした後、コンソールにこれらの資格情報を提供する必要があります。
-
Azure で Active Directory アプリケーションを作成し、そのアプリケーションをロールに割り当てるためのアクセス許可があることを確認します。
詳細については、 "Microsoft Azure ドキュメント: 必要な権限"
-
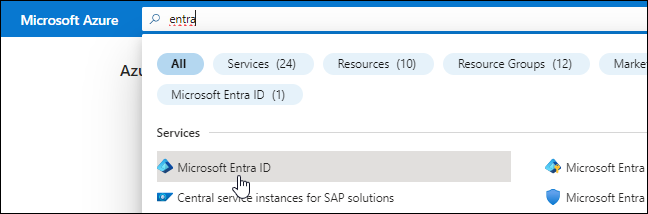
Azure ポータルから、Microsoft Entra ID サービスを開きます。
-
メニューで*アプリ登録*を選択します。
-
*新規登録*を選択します。
-
アプリケーションの詳細を指定します。
-
名前: アプリケーションの名前を入力します。
-
アカウント タイプ: アカウント タイプを選択します (いずれのタイプもNetApp Consoleで使用できます)。
-
リダイレクト URI: このフィールドは空白のままにすることができます。
-
-
*登録*を選択します。
AD アプリケーションとサービス プリンシパルを作成しました。
-
カスタム ロールを作成します。
Azure ポータル、Azure PowerShell、Azure CLI、または REST API を使用して、Azure カスタム ロールを作成できます。次の手順は、Azure CLI を使用してロールを作成する方法を示しています。別の方法をご希望の場合は、 "Azureドキュメント"
-
の内容をコピーします"コンソールエージェントのカスタムロール権限"JSON ファイルに保存します。
-
割り当て可能なスコープに Azure サブスクリプション ID を追加して、JSON ファイルを変更します。
ユーザーがCloud Volumes ONTAPシステムを作成する各 Azure サブスクリプションの ID を追加する必要があります。
例
"AssignableScopes": [ "/subscriptions/d333af45-0d07-4154-943d-c25fbzzzzzzz", "/subscriptions/54b91999-b3e6-4599-908e-416e0zzzzzzz", "/subscriptions/398e471c-3b42-4ae7-9b59-ce5bbzzzzzzz" ] -
JSON ファイルを使用して、Azure でカスタム ロールを作成します。
次の手順では、Azure Cloud Shell で Bash を使用してロールを作成する方法について説明します。
-
始める "Azure クラウド シェル"Bash 環境を選択します。
-
JSON ファイルをアップロードします。
-
Azure CLI を使用してカスタム ロールを作成します。
az role definition create --role-definition agent_Policy.jsonこれで、コンソール エージェント仮想マシンに割り当てることができる、コンソール オペレーターと呼ばれるカスタム ロールが作成されます。
-
-
-
アプリケーションをロールに割り当てます。
-
Azure ポータルから、サブスクリプション サービスを開きます。
-
サブスクリプションを選択します。
-
アクセス制御 (IAM) > 追加 > ロール割り当ての追加 を選択します。
-
*役割*タブで、*コンソールオペレーター*役割を選択し、*次へ*を選択します。
-
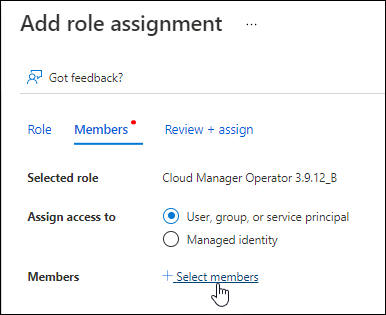
*メンバー*タブで、次の手順を実行します。
-
*ユーザー、グループ、またはサービス プリンシパル*を選択したままにします。
-
*メンバーを選択*を選択します。
-
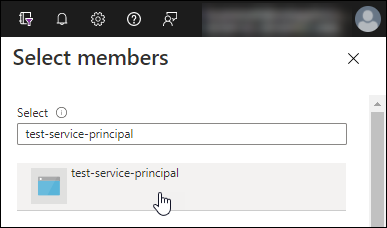
アプリケーションの名前を検索します。
次に例を示します。
-
アプリケーションを選択し、[選択] を選択します。
-
*次へ*を選択します。
-
-
*レビュー + 割り当て*を選択します。
これで、サービス プリンシパルに、コンソール エージェントをデプロイするために必要な Azure アクセス許可が付与されました。
複数の Azure サブスクリプションからCloud Volumes ONTAPをデプロイする場合は、サービス プリンシパルを各サブスクリプションにバインドする必要があります。 NetApp Consoleでは、 Cloud Volumes ONTAP をデプロイするときに使用するサブスクリプションを選択できます。
-
-
Microsoft Entra ID サービスで、アプリの登録 を選択し、アプリケーションを選択します。
-
API 権限 > 権限の追加 を選択します。
-
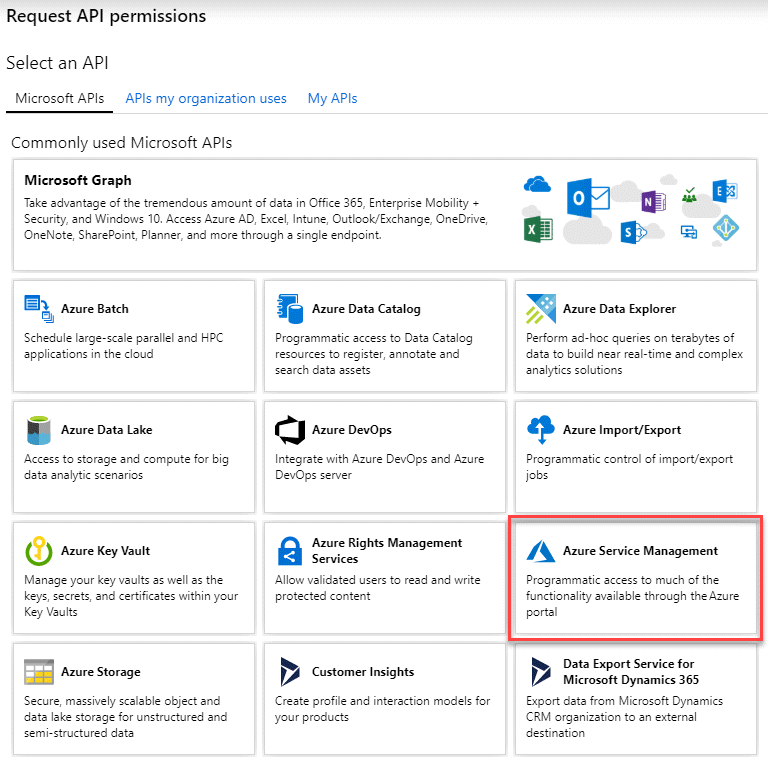
Microsoft API の下で、Azure Service Management を選択します。
-
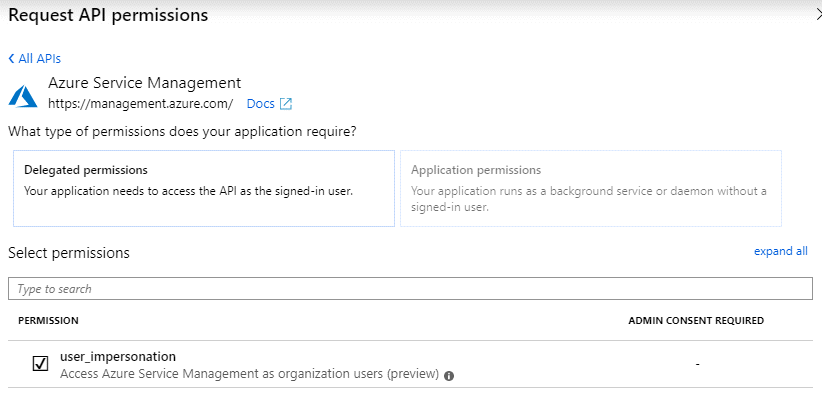
組織ユーザーとして Azure サービス管理にアクセスする を選択し、権限の追加 を選択します。
-
Microsoft Entra ID サービスで、アプリの登録 を選択し、アプリケーションを選択します。
-
アプリケーション (クライアント) ID と ディレクトリ (テナント) ID をコピーします。
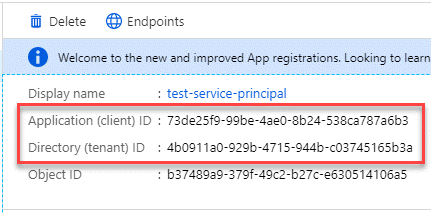
Azure アカウントをコンソールに追加するときは、アプリケーションのアプリケーション (クライアント) ID とディレクトリ (テナント) ID を指定する必要があります。コンソールは ID を使用してプログラムでサインインします。
-
Microsoft Entra ID サービスを開きます。
-
*アプリ登録*を選択し、アプリケーションを選択します。
-
*証明書とシークレット > 新しいクライアント シークレット*を選択します。
-
シークレットの説明と期間を指定します。
-
*追加*を選択します。
-
クライアント シークレットの値をコピーします。
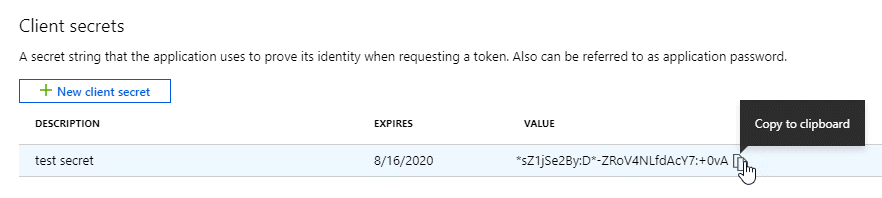
これでサービス プリンシパルが設定され、アプリケーション (クライアント) ID、ディレクトリ (テナント) ID、およびクライアント シークレットの値がコピーされているはずです。 Azure アカウントを追加するときに、コンソールにこの情報を入力する必要があります。
ロールを作成し、コンソール エージェント VM インスタンスに使用するサービス アカウントに適用します。
-
Google Cloud でカスタムロールを作成します。
-
定義された権限を含むYAMLファイルを作成します。"Google Cloud のコンソール エージェント ポリシー" 。
-
Google Cloud から Cloud Shell を有効にします。
-
コンソール エージェントに必要な権限を含む YAML ファイルをアップロードします。
-
カスタムロールを作成するには、 `gcloud iam roles create`指示。
次の例では、プロジェクト レベルで「agent」という名前のロールを作成します。
gcloud iam roles create agent --project=myproject --file=agent.yaml -
-
Google Cloud でサービス アカウントを作成します。
-
IAM & Admin サービスから、サービス アカウント > サービス アカウントの作成 を選択します。
-
サービス アカウントの詳細を入力し、[作成して続行] を選択します。
-
作成したロールを選択します。
-
残りの手順を完了して、サービスアカウントを作成します。
-