


ONTAP SVMデータコレクターの設定


 変更を提案

 PDF

ONTAP SVM Data Collectorを使用すると、Workload SecurityはNetApp ONTAPストレージ仮想マシン(SVM)上のファイルおよびユーザーアクセスアクティビティを監視できます。コレクターはHTTPS経由でONTAPに接続してFPolicyを設定します。その後、ONTAPはWorkload Security Agentに接続して、ファイルおよびユーザーアクセスイベントをストリーミングします。このガイドでは、サポートされているバージョン、前提条件、接続方法、権限、Test Connectionの事前チェック、構成フィールド、機能固有の設定、およびよくある問題とその解決策について説明します。
推奨: 最も迅速かつ確実にセットアップするには、クラスタ管理IP+SVM名経由でクラスタ認証情報を使用して接続し、保存する前に接続テストを実行してください。この一つの手順を踏むだけで、コレクターの設定に関する問題の大部分を防ぐことができます。
サポートされているバージョンとプラットフォーム
| アイテム | サポート |
|---|---|
ONTAP(最小) |
ONTAP 9.2以降。最高のパフォーマンスを得るには、ONTAP 9.13.1以降を使用してください。 |
SMB |
SMB 3.1以前。 |
NFS |
NFS 4.1まで(NFS 4.1にはONTAP 9.15以降が必要です)。 |
FlexGroup |
ONTAP 9.4以降。 |
FlexCache(NFS) |
ONTAP 9.7以降。 |
FlexCache(SMB) |
ONTAP 9.14.1以降。 |
ONTAP Select |
サポート済み。 |
SVMタイプ/サブタイプ |
データSVMのみ(無限ボリュームは不可)。サポートされているサブタイプ:default、sync_source、sync_destination。DP宛先SVMは、設計上、監査対象から除外されます。 |
data-fpolicy-clientサービスポリシー |
ONTAP 9.8以降で必要です(サービスポリシーを参照)。以前のリリースでは、設定する必要はありません。 |
フィーチャーバージョンフロア |
アクセス拒否:9.13.0+ • 自律型ランサムウェア対策(ARP)イベント:9.11.1+ • パーシステントストア:9.14.1+ • Protobufイベントフォーマット:9.15+ |
Important: data-fpolicy-clientサービスポリシーは、ONTAP 9.8以降で必要です。以前のリリースでは、設定する必要はありません。
開始する前に
-
接続テストを実行したり、データコレクターを追加したりするには、エージェントをインストールして接続を確立しておく必要があります。ワークロードセキュリティエージェントの展開とエージェントの要件を参照してください。
-
監視対象のSVMにアクセスするユーザーがいるドメインごとに、ユーザーディレクトリコレクターを設定してください。ユーザーディレクトリコレクターでは接続テストは利用できません。コレクターがない場合、Activity Forensicsではユーザー名の代わりにSIDsが表示されます。
-
エージェントに向けて、必要なFPolicyコールバックポートを予約します。接続テストは、割り当てられた有効なポートのみをテストし、予約済みのポート範囲全体をテストするわけではありません。また、すべてのSVMデータLIFがエージェントにルーティングできることを確認してください。エージェントIPの結果はローカルアドレスを選択しますが、ルーティングのテストは行いません。
-
SVMに対して、1つのWorkload Security環境内で、コレクターを1つだけ構成してください。接続テストでは、別の環境に存在する重複したコレクターを検出できません。
ネットワーク要件
| パス | ポート | 目的 |
|---|---|---|
エージェント → ONTAP(クラスタまたはSVM管理IP) |
TCP 443 |
HTTPS経由のREST/ONTAPIを使用してFPolicyを設定します。 |
ONTAP SVM データLIF → エージェント |
TCP 35000~55000 |
FPolicy ファイル/ユーザーアクセスイベント(ONTAP がエージェントにコールバックします)。 |
ONTAPクラスタ管理IP → エージェント |
TCP 35000~55000 |
これらの機能が使用される場合のEMSイベント(例えばARP)。 |
エージェント → ONTAPクラスター管理 |
SSH 22 |
CIFS/SMBユーザーのブロック(クラスタ認証情報)。 |
35000~55000の範囲全体を開放する必要はありません。各SVMは最大4つのポート(有効なプロトコルごとに2つ、NFSとCIFS/SMB)を使用します。フル稼働状態のAgent(コレクター50個)用に約200個のポートを確保してください。Agentホスト自体のファイアウォールを含め、Agentへの通信範囲を開放してください。
注: ファイアウォールが有効になっている場合は、コレクターが使用するポートの例外を定義してください。エージェントがAWSで実行されてCloud ONTAP SVMを監視する場合、エージェントとストレージは同じVPC内に配置されているか、VPC間で有効なルートが確立されている必要があります。
接続方法を選択してください
2つの方法のいずれかを使用してSVMを追加します。クラスタIP+SVM名を強く推奨します。
| 方法 | クレデンシャル | 内容 | 注記 |
|---|---|---|---|
クラスタ管理IP + SVM名(推奨) |
Cluster-admin、csuser、またはcsroleと同等の役割を持つADユーザー |
接続テスト機能/RBACチェック、およびEMSベースの機能(ARP)を含むすべての機能。 |
SVM名はONTAPと完全に一致している必要があります(大文字と小文字は区別されます)。 |
SVM管理IP |
vsadmin、csuser、またはcsroleと同等の役割を持つADユーザー |
コア監査。Test ConnectionはSVMモードでは機能/RBACチェックを実行できません(SVMアカウントにそれらを実行する権限がありません)。 |
専用のSVM管理LIFを使用するか、データLIFのファイアウォールポリシーをmgmtに設定してください(下記参照)。 |
よくある落とし穴: vsadminを使用してSVM IP経由で接続し、LIFがデータ+管理の複合ロールを持つ場合、pingは機能しますが、SSHは機能しません。SVM管理専用LIFを作成するか、データLIFのfirewall-policyをmgmtに設定します。
SVM管理IPを使用する場合
クラスター管理IP+ SVM名が推奨されます。SVMモードを使用する必要がある場合は、Test Connectionの前にこの設定を完了してください:
外部アクセス用のvsadminパスワードを設定およびロック解除します:
security login password -username vsadmin -vserver <svmname>

security login unlock -username vsadmin -vserver <svmname>
*専用のSVM管理LIFを使用してください。利用できない場合は、データLIFファイアウォールポリシーをmgmt:*に設定します。
network interface modify -lif <SVM_data_LIF_name> -firewall-policy mgmt

Important: SVMモードでは、機能チェックとRBACチェックを実行できません。可能な限り、クラスタ管理IP + SVM名を使用してください。
権限(RBAC)
Test Connectionは、コレクターフォームに入力されたONTAPアカウントで実行されます。実行する前に、cluster-admin認証情報を使用するか、以下の必要な権限を持つcsuser/csroleを作成してください。これらの権限がないと、Test ConnectionはFPolicyおよび選択された機能を検証または構成できません。
機能に応じた最小限の権限
| 機能 | 必要な権限 | ONTAPの下限 |
|---|---|---|
FPolicy(すべてのデプロイメントで必須) |
vserver fpolicy: all |
サポートされているもの |
管理者ショートカット |
ロール DEFAULT:readonly(cluster)— 読み取りチェックを満たします。fpolicy は引き続きすべてを必要とします |
— |
Snapshot 数 |
ボリュームスナップショット:すべて(可能な場合は cloudsecure_* の範囲) |
any |
EMSベースのモニタリング |
イベントカタログ、イベントフィルタ、イベント通知、イベント通知先、セキュリティ証明書:すべて |
any |
ONTAPアクセスが拒否されました |
RESTアクセス + vserver fpolicy イベント |
9.13.0+ |
自律型ランサムウェア対策(ARP)イベント |
security anti-ransomware volume + ボリューム:readonly/all |
9.11.1+ |
永続ストア |
vserver fpolicy:all + job show:readonly(またはall) |
9.14.1+ |
Protobufイベントフォーマット |
vserver fpolicy: all |
9.15+ |
ユーザーアクセスブロック(SMBおよびNFS) |
SSH(アプリケーションssh + ポート22)+ set: all、およびvserver export-policy rule、vserver cifs session、vserver services access-check authentication translate、vserver name-mapping: all。クラスター認証情報のみ。 |
any |
よくある落とし穴: ADベースのONTAPアカウントの場合は、ユーザーに直接ロールを付与してください。ロールがグループレベルでのみ割り当てられている場合、権限プローブはそれを読み取ることができず、Test Connectionは「この Active Directory ユーザーに対して、ロールはユーザーレベルではなくグループレベルで割り当てられています」と報告します。
クラスター管理IP経由でcsuserを作成します
既存のcsuser/csroleを最初に置き換える必要がある場合:
security login delete -user-or-group-name csuser -application *
security login role delete -role csrole -cmddirname *
security login rest-role delete -role csrestrole -api *
security login rest-role delete -role arwrole -api *
役割とユーザーを作成します(クラスタ管理者として実行):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure_*"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
SVM(Vserver)管理IP経由でcsuserを作成します
既存のcsuser/csroleを最初に置き換える必要がある場合:
security login delete -user-or-group-name csuser -application * -vserver <vservername>
security login role delete -role csrole -cmddirname * -vserver <vservername>
security login rest-role delete -role csrestrole -api * -vserver <vservername>
ロールとユーザーを作成します(実行前に <vservername> を置き換えてください):
security login role create -vserver <vservername> -role csrole -cmddirname DEFAULT -access none
security login role create -vserver <vservername> -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname version -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname volume -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname vserver -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver <vservername> -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver <vservername>
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver <vservername>
機能固有の権限
永続ストレージ(クラスタモードを表示。SVMモードの場合は -vserver <vservername> を追加):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf(クラスタモードを表示。SVMモードの場合は -vserver <vservername> を追加):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
アクセス拒否およびARPの場合、クラスタ管理者の認証情報には追加の権限は必要ありません。カスタムユーザーの場合は、上記の機能表にある権限を追加してください。ONTAPのアクセス拒否およびONTAP Autonomous Ransomware Protectionの統合ガイドを参照してください。
データコレクターの設定とテスト
-
Data Infrastructure Insights に管理者またはアカウント所有者としてログインします。
-
Workload Security > コレクター > +データコレクターを選択します。
-
NetApp SVMタイルにカーソルを合わせ、「+Monitor」をクリックします。
-
以下の項目を入力してください。コレクターはまだ保存しないでください。
| フィールド | 説明 |
|---|---|
Name |
データコレクターの一意の名前。 |
エージェント |
設定済みの接続済みエージェントを選択してください。 |
管理IP経由で接続 |
クラスタIP(推奨)またはSVM管理IPを選択してください。 |
クラスタ/SVM管理IPアドレス |
選択内容に応じたクラスターまたはSVMの管理IP。 |
SVM 名 |
SVM名(クラスタIP経由で接続する場合に必須)。ONTAPと正確に一致する必要があります(大文字と小文字を区別します)。 |
ユーザー名 |
クラスターIP:cluster-admin、csuser、またはcsroleと同等の権限を持つADユーザー。SVM IP:vsadmin、csuser、またはcsroleと同等の権限を持つADユーザー。 |
パスワード |
上記アカウントのパスワード。 |
シェア/ボリュームをフィルター |
イベント収集に特定の共有/ボリュームを含めるか除外するかを選択します。 |
含める/除外する共有名 |
カンマ区切りの完全な共有名(引用符は不要)。リストが長い場合は、共有ではなくボリュームでフィルタリングしてください。 |
含める/除外するボリューム名 |
カンマ区切りの完全なボリューム名(引用符なし)。 |
フォルダーアクセスを監視する |
一般的なフォルダアクセスイベントを有効にします。このオプションを選択しなくても、フォルダの作成、名前変更、削除は記録されます。有効化するとイベント数が増加します。 |
ONTAP送信バッファサイズを設定する |
FPolicyの送信バッファを調整します。パフォーマンスの問題が発生している9.8p7より前のONTAPでは、ONTAPのパフォーマンスを向上させるために調整してください。オプションが表示されない場合は、NetAppサポートにお問い合わせください。 |
Important: デフォルトで除外されるファイル拡張子:設計上、Workload SecurityはFPolicyスコープを設定してiniおよびDS_Store拡張子を除外します。これらのファイルのイベントはONTAPでフィルタリングされ、Workload Securityに到達することはないため、Activity Forensicsには表示されません。これは、お客様が設定可能なアラート除外とは別のものです。これは想定される動作です。これらの拡張子の監査はUIで設定することはできません。
保存する前に接続テストを実行してください
接続テスト機能(2025年3月導入)は、コレクターを作成する前に、接続性、認証情報、データLIF、FPolicyコールバック、および機能ごとのRBACを検証するため、ネットワークや権限の問題を自己修正できます。コレクターの追加/編集ページで詳細を入力し、「接続テスト」をクリックします。
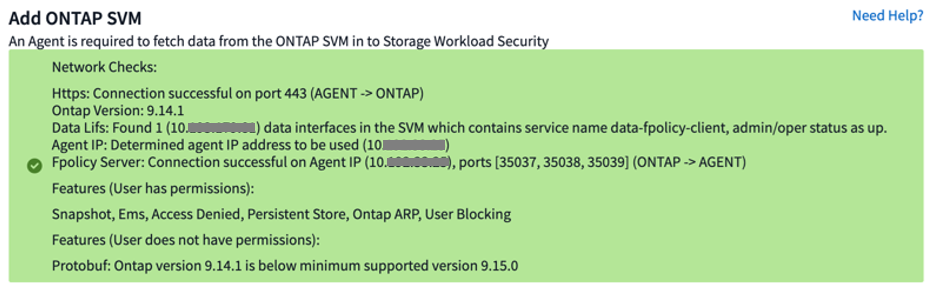
接続テストが成功した例。
完全なカバレッジを得るには、クラスタ認証情報を使用して、クラスタ管理IP+SVM名経由で実行してください。
| チェック | 確認内容 | 失敗した場合 |
|---|---|---|
Https |
エージェントはTCP 443でONTAP管理に到達できます。 |
IPアドレス/モードとポート443のファイアウォール設定を確認してください。 |
Ontapバージョン |
認証情報は有効です。バージョンと機能の利用資格も確認済みです。 |
資格情報/RBACとONTAPのバージョンを確認してください。 |
データLIF |
使用可能なデータLIFがdata-fpolicy-client(9.8+)とともに存在し、up状態である。 |
サービスポリシーにdata-fpolicy-clientを追加します(サービスポリシーを参照)。 |
エージェントIP |
エージェントは、SVMデータLIFと同じIPv4またはIPv6ファミリーに属するアクティブなローカルアドレスを持っています。それはルーティングを証明するものではありません。 |
エージェントに有効なローカルアドレスがあることを確認してください。その後Fpolicy Serverに障害が発生した場合は、各SVMデータLIFからエージェントへのルーティングを確認してください。 |
Fpolicyサーバー |
ONTAPはエージェントにコールバックして、ライブポートでFPolicyハンドシェイクを完了できます。 |
エージェントに向けて35000~55000のポートを開放し、1つのSVMと1つのコレクターが連携していることを確認します。 |
機能 |
機能ごとのRBACおよびONTAPバージョンの適用資格(クラスタモードのみ)。 |
不足している権限を付与してください(「アクセス許可」を参照)。 |
Important*:制限事項:テスト接続は、35000~55000番ポートの一部のみをテストします(予約済みのポート範囲全体を開放しておいてください)。エージェントIPの結果は、データLIFと同じIPv4またはIPv6ファミリーのアクティブなローカルアドレスを選択します。各データLIFからエージェントへのルーティングはテストされません。テスト接続では、実際のファイルイベントフローを生成したり検証したりすることはできません。SVMモードでは、SVMアカウントに必要な権限がないため、機能/RBACチェックは実行されません。また、User Directoryコレクターではテスト接続は利用できません。
4つのネットワークチェックすべてに合格したら、使用予定の各機能の機能結果を確認し、コレクターを保存します。
Important: 接続テストの成功は、4つのネットワークチェックに基づいています。機能の結果は参考情報であり、成功してもすべてのオプション機能に必要なRBACが備わっているとは限りません。機能を有効にする前に、失敗した機能チェックを修正してください。
データLIFチェックが失敗した場合
接続テストを行う前に、データLIFを手動で検証しないでください。Data Lifsの結果が失敗した場合は、以下のコマンドを使用してサービスポリシーを修正してください。ONTAP 9.8以降では、少なくとも1つの運用中のSVMデータLIFに、data-nfsおよび/またはdata-cifsとともにdata-fpolicy-clientが含まれている必要があります:
net int service-policy create -policy only_data_fpolicy -vserver <svm> \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
LIFを検証します:
network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
ONTAP 9.8より前のバージョンでは、data-fpolicy-clientを設定する必要はありません。NFSおよび/またはCIFSを伝送する、ロールがデータ(up)のLIFで十分です。
機能設定
マルチ管理者検証(MAV)
MAVが有効になっている場合、Workload Securityがスナップショットやユーザーブロックに使用するコマンドがブロックされる可能性があります。除外を追加します:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule delete -operation set # allow user blocking
ユーザーアクセスブロック(SMBおよびNFS)
-
クラスタレベルの認証情報が必要です(SMBはユーザーをブロックし、NFSはホストIPをブロックします)。cluster-adminを使用する場合、追加の権限は必要ありません。クラスタ管理へのSSH接続(ポート22)を確保するだけで済みます。
-
カスタムユーザー(csuser)を使用して、以下のクラスタレベルの権限を付与し、ユーザーがSSH接続できることを確認してから、ONTAPおよびUser Directoryコレクターを再起動します。
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
永続ストア
ONTAP 9.14.1以降でサポートされます。追加/編集ページのチェックボックスをオンにして有効にし、ボリューム名を入力してください(必須)。バージョンによって動作が異なります:
-
ONTAP 9.14.1: ボリュームをご自身で作成し(16 GBを推奨)、その名前を入力します。
-
ONTAP 9.15.1: コレクターは、指定した名前を使用して16 GBのボリュームを自動作成します。
vserver fpolicy: all と job show: readonly が必要です(機能固有の権限を参照)。
Protobufモード
詳細設定で有効にすると、Workload SecurityはFPolicyエンジンをprotobufモードで構成します。ONTAP 9.15以降でサポートされています。vserver fpolicy: all が必要です。詳細はONTAPのドキュメントを参照してください。
MetroClusterの推奨構成
-
2つのコレクターを設定します:1つは送信元SVM用、もう1つは宛先SVM用です。
-
両者をクラスタIPで接続します。
-
常に、アクティブなSVMのコレクターは実行中と表示され、スタンバイは停止中と表示されます。
-
切り替え時には、状態が入れ替わります。移行には最大2分かかる場合がありますのでご了承ください。
注: スタンバイ側の停止したMetroClusterコレクターは想定内の動作であり、エラーではありません。アクティブ側が実行中でない場合にのみ調査してください。
コレクターを一時停止して再開する
一時停止と再開は、データコレクターに適用され、エージェントには適用されません。UI(コレクター > コレクター > オプション メニュー)またはAPIから実行できます。
実行中のコレクターを一時停止すると、ONTAPからFPolicy構成が削除されます。一時停止中は、イベントは発生せず、データの送受信も行われません。
-
一時停止中に作成された新しいボリュームは、再開するまで認識されません。
-
Snapshotのパージは、一時停止中のコレクターでは実行されません。
-
EMSイベント(例:ONTAP ARP)は一時停止中は処理されないため、ファイル改ざんイベントを見逃す可能性があります。
-
一時停止中のコレクターに対しては、ヘルス通知メールは送信されません。
-
一時停止中は、手動または自動のアクション(スナップショット、ユーザーブロック)はサポートされません。
-
一時停止されたコレクターは、エージェント/コレクターのアップグレードやエージェントの再起動後も一時停止状態のままです。
-
エラー状態のコレクターは一時停止できません。一時停止は実行中からのみ可能です。
-
エージェントが切断されると、コレクターは停止状態になり、一時停止機能は無効になります。
一時停止を使用するタイミング
-
計画的な ONTAP アップグレードや SVM の停止など、長時間の ONTAP 側メンテナンスには Pause を使用して、ストレージが利用できない間に FPolicy の設定が適切に削除されるようにします。
-
メンテナンス完了後、すぐに再開してください。コレクターが一時停止している間に発生したアクティビティは収集されません。
-
エージェントまたはコレクターのアップグレードのタイミングを制御するために、一時停止を使用しないでください。代わりにエージェントを固定または固定解除してください(Deploy Workload Security Agentsを参照)。
注: コレクターは、制限された(ブロックされた)ユーザーがいる間は一時停止できません。まずユーザーアクセスを復元してください。
コレクターを別のエージェントに移行する
負荷分散のために、コレクターをエージェント間で移動させることができます。
-
ソースエージェントは接続されている必要があり、コレクターは実行中である必要があります。
-
データコレクターとユーザーディレクトリコレクターの両方でサポートされています。手動で管理されるテナントではサポートされていません。
-
コレクターを編集し、宛先エージェントを選択して、「コレクターを保存」をクリックします。編集ページで行った設定変更は、移行が正常に完了した後も保持されます。
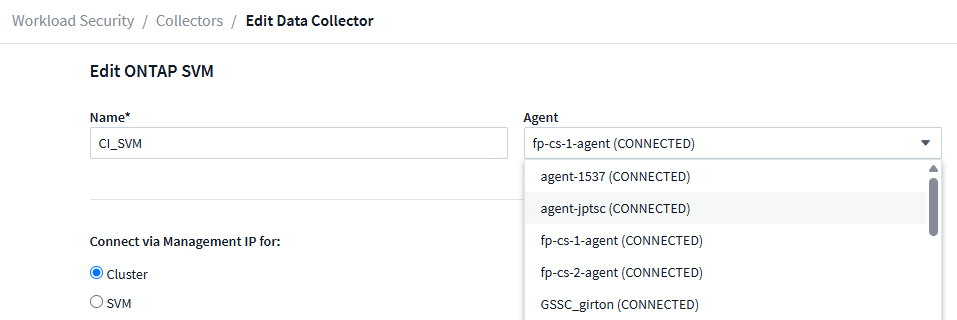
コレクターを移行する別のエージェントを選択してください。
データコレクタのベストプラクティス
-
コレクターを保存する前に接続テストを実行し、失敗したチェックはすべて解決してください。ほとんどのコレクターエラーは、接続テストが検出する前提条件の未充足によるものです。
-
SVM名とクラスタ認証情報を使用して、クラスタ管理IP経由で接続します。SVMモードでは、機能チェックおよびRBACチェックを実行できません。
-
1つのSVMにつき1つのコレクタを、1つのWorkload Security環境でのみ設定します。2番目のコレクタは、最初のコレクタのFPolicy宛先を置き換えます。
-
アクティビティに SID の代わりにユーザー名が表示されるように、監視対象の SVM にアクセスするユーザーが属するすべてのドメインに対して、最初の ONTAP SVM コレクターを設定する前または同時にユーザー ディレクトリ コレクターを設定します。
-
引用符を付けずに、完全な共有名とボリューム名を入力してください。長いリストの場合は、共有ではなくボリュームでフィルタリングしてください。
-
イベント量を増加させるため、一般的なフォルダアクセスイベントが必要な場合にのみ、フォルダアクセス監視を有効にしてください。
-
ホスティングAgentを容量内に維持し(コレクター数は最大50、1秒あたりのイベント数は20,000件を上限とします)、Event Rate Checkerを使用してピーク時のイベントレートに合わせてサイズを決定してください。
-
MetroClusterの場合は、ソースSVM用に1つ、宛先SVM用に1つのコレクタを設定し、両方をクラスタIPで接続します。
-
長時間のONTAP側メンテナンスの場合にのみ、一時停止機能を使用してください。アップグレードのタイミングを制御するには、エージェントを固定および固定解除します(「ワークロードセキュリティエージェントのデプロイ」を参照)。
-
FPolicyのパフォーマンスを最適化するには、エージェントをストレージ ネットワークの近くに配置し、ネットワーク遅延を最小限に抑えてください。
コレクターが保存後にエラーを報告する場合
接続テストでは、セットアップ時の接続性、認証情報、データLIF、割り当てられたポートでのコールバック接続性、SMBを選択した場合のCIFSサーバーチェック、およびクラスタモードでの機能アクセスについて確認します。テストが成功した後は、これらのチェックを手動で繰り返さないでください。
コレクタが後でエラーまたは劣化状態になった場合は、ステータス > 詳細を開き、ONTAP SVM Data Collectorのトラブルシューティングに従ってください。重複コレクタ、イベントレート過負荷、一時停止中のコレクタ、永続ストアの配置、MetroClusterの移行、アクティビティの欠落、ID解決などの実行時条件は、保存前の接続テストワークフローの対象外です。
終了後の操作
-
「インストール済みデータコレクター」ページで、オプションメニューを使用してコレクターを編集または再起動します。
-
コレクターが「実行中」になり、実際のクライアントI/O後にWorkload Security > Activity Forensicsにイベントが表示されることを確認します。
-
ユーザー名が(SIDではなく)解決されることを確認してください。解決されない場合は、User Directory Collectorを確認してください。