


ONTAP SVMデータコレクターのトラブルシューティング

 変更を提案

 PDF

このガイドを使用して、コレクターの問題の原因が、管理接続、FPolicyコールバック接続、ONTAP構成、エージェントの容量、ID解決、または機能の前提条件のいずれであるかを特定してください。
このドキュメントは2つの部分から構成されています。まずは症状に基づいたチェックから始めてください。これらのチェックで問題が解決しない場合、またはNetAppサポートからさらなる証拠を求められた場合にのみ、最後にある高度な診断を使用してください。
*注:*設定手順、権限、および機能の前提条件については、"ONTAP SVMデータコレクターの設定"を参照してください。
ここから始めてください
-
Workload Securityで、「コレクター」を選択します。「ステータス」列で「詳細」を開き、理由の文字列全体をメモします。
-
コレクターの追加または編集ページで、「接続テスト」を選択します。保存する前に、失敗したチェックをすべて解決してください。
-
以下の症状の中から該当するものを選び、順番にチェック項目を確認してください。
完全なコレクタエラーを確認するには、「詳細」を開きます。
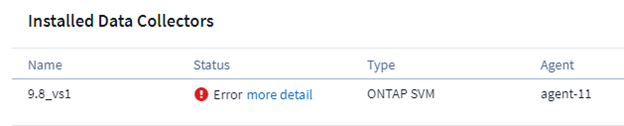
注: 完全な検証を行うには、クラスタ管理IPとSVM名を使用して接続してください。SVMモードでは、機能チェックおよびRBACチェックを実行できません。接続テストでは、予約済みのすべてのポートではなく、代表的なFPolicyポートがテストされます。
接続テストの結果を理解する
| 結果 | 検証内容 | 失敗した場合の対処方法 |
|---|---|---|
HTTPS |
エージェントはTCP 443でONTAP管理に到達できます。 |
コレクターを追加できないか、接続テストが失敗します |
ONTAPバージョン |
認証情報は有効です。ONTAPのバージョンと機能の利用資格を読み取ることができます。 |
コレクターを追加できないか、接続テストが失敗します |
データLIF |
適格な運用データLIFが存在します。ONTAP 9.8+にはdata-fpolicy-clientが含まれます。 |
データLIFとサービスポリシーを確認する |
エージェントIP |
エージェントは、SVMデータLIFにルーティングできるローカルアドレスを持っています。 |
FPolicyコールバック接続 |
FPolicyサーバ |
ONTAPは、稼働中のFPolicyポートでエージェントに接続できます。 |
FPolicyコールバック接続 |
機能 |
アカウントとONTAPバージョンでは、選択されたオプション機能がサポートされています。クラスターモードのみ。 |
コレクターを追加できないか、接続テストが失敗します |
注: テスト接続では、コールバックポートの予約全体、実際のファイルイベントフロー、MetroClusterやSVM-DRの動作、Persistent Storeアグリゲートの可用性、MAVルール、共有およびボリュームのフィルタ構文、ユーザーディレクトリコレクターは検証されません。
症状を選択してください
-
コレクターを追加できません、または接続テストが失敗します
-
コレクターの状態はエラーです
-
コレクターの状態は劣化しています
-
コレクターは実行中ですが、アクティビティが表示されません
-
アクティビティにユーザー名の代わりにSIDが表示されます
-
Workload Securityを有効にした後、ONTAPのパフォーマンスが変化しました
-
容量またはサブスクリプションの使用状況がおかしいようです
-
Snapshotまたはユーザーブロック操作が失敗します
-
コレクターの状態またはイベントの欠落は想定される動作である可能性があります
コレクターを追加できない、または接続テストが失敗する
以下の項目を順番に確認してください
-
接続モードを確認してください。クラスタモードでは、クラスタ管理IPと、大文字小文字を区別する正確なSVM名が必要です。SVMモードでは、SVM管理IPが必要です。
-
エージェントから、TCPポート443で設定済みの管理IPアドレスへのHTTPS接続が可能であることを確認してください。タイムアウトは、ルーティングまたはファイアウォールの問題を示しています。
-
ONTAPログインに割り当てられた資格情報とアプリケーションを確認します。カスタムユーザーロールをADユーザーに直接付与してください。グループレベルのロールは、権限チェックで認識されない場合があります。
-
対象となるSVMデータLIFが稼働していることを確認してください。ONTAP 9.8以降、そのサービスポリシーには、data-nfsおよび/またはdata-cifsとともにdata-fpolicy-clientを含める必要があります。
-
SVM IPとvsadminを使用する場合は、管理専用のLIFを使用してください。データと管理の役割を組み合わせたLIFはpingに応答できますが、管理アクセスは依然として失敗する場合があります。
-
オプション機能については、機能テストで報告された権限を付与してから、再度接続テストを実行してください。
対象となるエラーの詳細
-
[host] の ONTAP タイプを判別できませんでした。理由:ストレージシステムへの接続エラー:ホストに到達できません
-
[IP]はクラスタ/ノードとして識別され、このモードでは追加できません
-
SVM上に有効なデータインターフェース…が見つかりませんでした
-
権限が不足しています:vserver fpolicy
-
このActive Directoryユーザーには、ユーザーレベルではなくグループレベルで役割が割り当てられています
解決時
-
必要な接続テストはすべて合格し、コレクターを保存できます。使用しない機能については、機能チェックが利用できない状態のままにしておくことができます。
コレクターのステータスはエラーです
詳細に示されている理由を使用してください。ほとんどのエラー状態は、以下のいずれかのグループに属します。
FPolicyコールバック接続
これはどういう意味か:ONTAPは、エージェントにファイルとユーザーアクティビティを送信する接続を維持できません。
-
接続テストを実行し、FPolicyサーバー、エージェントIP、およびデータLIFを検査します。
-
エージェントホストファイアウォールを含め、すべてのSVMデータLIFからエージェントへの、予約済みのTCPポート35000~55000を許可します。各SVMは最大4つのポートを使用します:有効になっているプロトコルごとに2つのポートです。
-
エージェントが各データ提供ノードおよびSVMデータLIFからルーティング可能であることを確認してください。
-
1つのWorkload Security環境において、SVMを監視するコレクターは1つだけであることを確認してください。2番目のコレクターが、最初のFPolicy宛先を置き換えます。
-
ONTAP 9.8以降では、data-fpolicy-clientが運用中のSVMデータLIFに割り当てられていることを確認してください。
対象となるエラーの詳細
-
外部fpolicyサーバーが終了しました
-
ノードがFPolicyサーバーとの接続を確立できませんでした…Selectタイムアウト
-
SVMのデータインターフェースに到達できるローカルIPアドレスがコネクタ上に見つかりませんでした
解決時
-
接続テストではFPolicyサーバーの成功が報告され、クライアントアクティビティが生成された後もコレクターは実行状態のままです。
FPolicyの設定
-
shares-to-includeのエラーの場合は、引用符を付けずに完全な共有名を入力してください。リストが長い場合は、代わりにボリュームで絞り込んでください。
-
ユーザーに権限がない場合は、機能固有のカスタムユーザー権限を追加し、コレクターを再起動してください。
-
有効なデータインターフェースがない場合は、適切なデータLIFを起動し、そのサービスポリシーを修正してください。
-
Persistent Storeアグリゲート情報が利用できない場合は、数分待ってからコレクタを再起動してください。Persistent StoreにはONTAP 9.14.1以降が必要です。
-
有効なシーケンス番号がない場合は、ONTAP管理者に依頼して、使用されていないことが確認されたFPolicyオブジェクトを削除してから、コレクタを再起動してください。
対象となるエラーの詳細
-
SVM上でfpolicyの設定に失敗しました…shares-to-includeに無効な値が指定されました
-
SVM上でfpolicyの設定に失敗しました…ユーザーに権限がありません
-
fpolicy ポリシーを有効にするための有効なシーケンス番号がありません
-
永続ストアの設定に失敗しました…アグリゲートのパフォーマンス情報は現在利用できません
解決時
-
cloudsecure_ FPolicy ポリシーが有効になっており、コレクターは実行中のままです。
エージェントのキャパシティまたはコレクターの健全性
-
コレクターのパスワードを再入力してください:編集を開き、パスワードを入力して保存します。
-
エージェントのCPUとメモリの余裕、およびホストされているコレクターの数を確認してください。
-
イベントレートチェッカーを使用して、ピーク時のイベントレートとエージェントのサイジングを比較します。必要に応じてエージェントをスケールするか、コレクターを移行してください。
-
それでも操作が失敗する場合は、エージェントサービスを再起動し、エージェントが再接続した後に再度試してください。
対象となるエラーの詳細
-
外部fpolicyサーバーが過負荷状態です
-
エージェントがコレクターに接続できませんでした
-
AGENT004 — コレクターは起動直後に停止しました
-
AGENT008 — コレクターの健全性を判定できませんでした
-
AGENT005 / AGENT006 / AGENT007 / AGENT009 / AGENT010
解決時
-
エージェントは接続され、コレクターは「実行中」の状態になり、ピーク時のアクティビティ中も健全な状態を維持します。
コレクターのステータスは劣化しています
劣化コレクターは引き続き動作していますが、1つ以上のFPolicyノード接続が切断されています。影響を受けるノードが処理するアクティビティが失われる可能性があります。
-
詳細を開いて、切断されているノードを特定してください。
-
そのノードに、監視対象のSVM用の運用データLIFが存在するかどうかを確認してください。
-
ノードにSVM用のローカルデータLIFが存在しない場合、修復は不要です。
-
データLIFが存在する場合は、それが稼働していること、ONTAP 9.8+でdata-fpolicy-clientを保持していること、およびAgentのコールバックポートにアクセスできることを確認します。
-
ノードが再接続した後、コレクターが実行状態に戻るようにします。
対象となるエラーの詳細
-
FPolicyサーバーがノード上で切断されました:…
-
FPolicyサーバーに接続するためのローカルlifが存在しません
解決時
-
すべてのデータ提供ノードでFPolicyチャネルが接続されています。ローカルデータLIFを持たないノードは接続を必要としません。
コレクターは実行中ですが、アクティビティは表示されません
-
監視対象の共有またはボリューム上で、実際のSMBまたはNFSクライアントのアクティビティを生成します。クライアントI/Oがないと、イベントは発生しません。
-
コレクターが一時停止されていないことを確認してください。テスト前に再開してください。
-
クライアントプロトコルが有効になっていること、およびSMBの場合はSVMにCIFSサーバーが設定されていることを確認してください。
-
対象となる共有とボリューム、および除外される共有とボリュームを確認します。引用符を使用せずに完全な名前を使用してください。
-
一般的なフォルダアクセスイベントが必要な場合は、「フォルダアクセス監視」を有効にしてください。このオプションを選択しなくても、フォルダの作成、名前変更、削除は収集されます。
-
.ini および .DS_Store のアクティビティのみが欠落している場合は、何もする必要はありません。これらの拡張子は FPolicy イベントの収集から除外されます。
-
それでもアクティビティがない場合は、高度な診断を使用して、cloudsecure_ ポリシーと ONTAP FPolicy イベントログを確認してください。
解決時
-
新しいクライアント操作は、想定されるプロトコル、共有、パス、およびユーザー情報とともに、アクティビティフォレンジックに表示されます。
アクティビティにはユーザー名の代わりにSIDが表示されます
ONTAP監査は機能していますが、ID解決は別の問題です。
-
監視対象のSVMにアクセスするユーザーがいるすべてのドメイン(信頼済みドメインを含む)について、実行中のユーザーディレクトリコレクターが存在することを確認してください。
-
ディレクトリコレクターが正しいフォレストまたは検索ベースをカバーし、有効なバインド資格情報を使用していることを確認してください。
-
マッピングされた属性を確認してください:Active Directory では、name、objectsid、sAMAccountName が使用されます。LDAP では、name、uidnumber、uid が使用されます。
-
ユーザーの追加後や設定の修正後に即時同期を行うには、ユーザーディレクトリコレクターを再起動してください。
-
接続エラーやバインドエラーについては、ADまたはLDAPコレクターのトラブルシューティングページを参照してください。ユーザーディレクトリコレクターでは、接続テストは利用できません。
解決時
-
新しいアクティビティでは、生のSIDやUIDの代わりに、想定されるユーザー名が表示されます。
Workload Securityを有効にした後、ONTAPのパフォーマンスが変化しました
-
既知のFPolicy遅延問題の修正については、ONTAP 9.13.1以降を使用してください。
-
Event Rate Checkerを使用して、ピーク時のアクティビティとエージェントのサイジングを確認してください。イベント発生率に対応できない場合は、コレクターを移動するか、エージェントの規模を拡大してください。
-
フォルダーアクセス監視機能がイベント量を大幅に増加させたかどうかを検証します。
-
サポートされているONTAPリリースでは、一時的な接続の中断時にイベントをバッファリングするために、永続ストアの使用を検討してください。
-
ノードのパニックや永続的なストレージ遅延が発生した場合は、ONTAPの証拠を収集し、NetAppサポートにお問い合わせください。
解決時
-
FPolicyの収集が有効な間、ONTAPのレイテンシとIOPSは想定範囲内に収まります。
容量またはサブスクリプションの使用状況がおかしいようです
-
Observability ONTAPクラスタコレクタとWorkload Security SVMコレクタが報告するRAW容量を比較します。
-
各SVMコレクターについて、Observabilityコレクターがすでにその親クラスターを監視しているかどうかを判断します。同じストレージを二重にカウントしないようにしてください。
-
最近のSVM移行状況を確認してください。コレクターが実行中であることを確認し、再起動して現在のクラスタ情報と容量情報を収集してください。
-
合計に依然としてクラスターとSVMの両方の容量が含まれている場合は、各コレクターの前後の使用量と報告された容量を収集します。
解決時
-
サブスクリプションの使用状況にはストレージ容量が一度含まれ、SVMの現在の親クラスタを反映しています。
Snapshotまたはユーザーブロック操作が失敗します
-
コレクターが実行中で、一時停止していないことを確認してください。
-
ユーザーをブロックするには、クラスタレベルの認証情報を使用してください。カスタムユーザーには、TCP 22でのSSHアクセスと、ドキュメントに記載されているブロック権限も必要です。
-
カスタムユーザーに必要なスナップショット権限が付与されていることを確認してください。
-
ONTAPマルチ管理者検証が有効になっている場合は、ドキュメントに記載されている、cloudsecure_スナップショットおよびユーザーブロックで使用されるset操作の除外を追加します。
-
クラスタモードで接続テストを実行し、スナップショット機能とユーザーブロック機能の結果を確認してください。
解決時
-
Workload Securityは、スナップショットの作成と削除、およびユーザーアクセスのブロックと復元を行うことができます。
想定される動作 — 操作は不要です
| 表示される内容 | なぜそれが起こるのか | 調査すべき時期 |
|---|---|---|
MetroClusterスタンバイコレクタが停止しました |
送信元と宛先にそれぞれ1つのクラスタモードコレクタを使用してください。アクティブなSVMコレクタのみが実行されます。切り替え後、最大2分間お待ちください。 |
アクティブサイドコレクタは実行状態にはなりません。 |
劣化状態では、ローカルデータLIFのないノードがリストされます |
ONTAPは、SVMをローカルで提供していないノードからFPolicyチャネルを確立できません。 |
リストされているノードには、動作中のSVMデータLIFがあります。 |
.ini または .DS_Store に関するイベントはありません |
これらの拡張子はFPolicyの適用範囲から除外されます。 |
その他の想定されるファイルアクティビティも確認されていません。 |
一時的な初期化中、停止中、または劣化状態 |
再起動、アップグレード、移行、フェイルオーバー、および再開には再接続が必要です。 |
状態は操作後も持続するか、繰り返されます。 |
高度な診断とサポートデータ収集
上記のチェックで問題が解決しない場合、またはNetAppサポートから詳細な情報の提供を求められた場合にのみ、このセクションを使用してください。これらの手順を実行するには、エージェントホストおよびONTAPへの管理者アクセス権が必要です。
環境を変更する前に証拠を収集する
-
コレクターのステータス理由と障害発生時刻をすべて記録してください。
-
接続テストの結果を保存します。
-
エージェントとコレクタのバージョン、ONTAPバージョン、SVM名、接続モード、および最近の変更を記録します。
-
変更前のログが保持されるように、エージェントの症状バンドルを一度生成してください。
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
このコマンドはcloudsecure-agent-symptoms.zipを作成します。スクリプトがzipコマンドが見つからないと報告した場合は、zipをインストールしてください。
ログの記録場所
| 証拠 | 場所またはコマンド |
|---|---|
コレクターログ |
/opt/netapp/cloudsecure/data-collectors/ エラーを含む、すべてのコレクターアクティビティが含まれています。このログを使用して、コレクターの問題を調査してください。 |
エージェントログ |
/opt/netapp/cloudsecure/agent/logs/agent.log |
エージェントのインストールとアップグレード |
/opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_install.log /opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_upgrade.log |
テスト接続 |
/opt/netapp/cloudsecure/test-connection/logs/ |
エージェントサービス |
systemctl status cloudsecure-agent.service journalctl -u cloudsecure-agent.service |
注: コレクターログディレクトリには error.log も含まれることがありますが、これは一般的なエラーログではありません。これは、無効な構成のためにコレクターが起動できない場合にのみ書き込まれ、エージェントはコレクターのステータスにその理由を報告した後、これを削除します。通常は存在しないか空なので、dsc.logを使用してください。
ONTAP FPolicyの状態を検証
適切なONTAP管理コンテキストからこれらのコマンドを実行します:
event log show -source fpolicy
event log show -source fpolicy -fields event,action,description
fpolicy show
fpolicy show-engine
cloudsecure_ という接頭辞が付いたWorkload Securityポリシーを探してください。ポリシーは有効になっている必要があり、すべてのデータ提供ノードで外部エンジンが接続されていることが示される必要があります。チャネルが切断された場合は、イベントの理由とノード名を保持してください。
各ネットワークパスを検証する
| 方向 | ポート | 目的 |
|---|---|---|
エージェント → クラスターまたはSVM管理IP |
TCP 443 |
ONTAPを設定してクエリを実行します。 |
SVMデータLIF → エージェント |
TCP 35000~55000の予約済みポート |
FPolicyファイルとユーザーアクティビティ。SVMあたり最大4ポート:有効なプロトコルごとに2ポート。 |
クラスタ管理IP → エージェント |
TCP 35000~55000の予約済みポート |
EMSベースのイベント(ARP統合を含む)。 |
エージェント → クラスタ管理IP |
TCP 22 |
クラスタ認証情報を使用したSMBユーザーのブロック。 |
注: テスト接続は、ライブの代表コールバックポートを検証します。これは、予約済みのファイアウォール範囲内のすべてのポートが開いていることを証明するものではありません。
エージェントからONTAP管理への接続
curl -kv https://<management-ip>:443
TLS応答はTCP経路を証明します。タイムアウトは、ルーティングまたはファイアウォールによるブロックを示しています。認証応答は到達可能性を証明するものであり、認証情報や役割が正しいことを証明するものではありません。
ONTAPからエージェントへのコールバック接続
ONTAPから、関連する各SVMデータLIFからのルーティングをテストします:
network ping -vserver <svm> -lif <data-lif> -destination <agent-ip> -show-detail
エージェント上で、ホストファイアウォールを検査します:
sudo firewall-cmd --zone=public --list-ports
sudo iptables-save
予約済みのコールバックポートが、すべてのSVMデータLIFからの着信、およびEMSベースの機能の場合はクラスタ管理IPからの着信を許可されていることを確認してください。
データLIFとサービスポリシーを確認する
ONTAP 9.8以降では、運用中のSVMデータLIFに、data-nfsおよび/またはdata-cifsとともにdata-fpolicy-clientが含まれている必要があります。
 network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
適切なポリシーが存在しない場合は、お客様のONTAPネットワーク設計に従って作成または変更してください。例:
 net int service-policy create -policy only_data_fpolicy -vserver <svm> \
*注:*ONTAP 9.8より前のバージョンでは、data-fpolicy-clientは不要です。LIFはdataロールを持ち、動作可能であり、NFSおよび/またはCIFSをサポートしている必要があります。
ONTAPパケットトレースを使用する
接続テストを実施した後、ルーティングとファイアウォールのチェックでコールバックの失敗が説明できない場合にのみ、パケットトレースを使用してください。
-
関連するデータLIFおよびエージェントIPについて、ONTAPでパケットトレースを開始します。
-
接続テストを実行するか、コレクターを再起動してください。
-
障害が発生するまで待ち、その後トレースを停止します。
-
https://<cluster-management-ip>/spi/<cluster-name>/etc/log/packet_traces/からトレースを取得します。
-
ONTAPからエージェントのコールバックポートへのSYNを確認してください。SYNがない場合は、ONTAP側のパスまたはポリシーに問題があることを示しています。ハンドシェイクが完了していないSYNは、ONTAPとエージェント間のファイアウォールまたはルーティングの問題を示しています。
注: パケットトレースにはネットワーク情報が含まれる場合があります。データ処理の要件に応じて、それらを処理してください。
重複したSVMコレクターの診断
異なるWorkload Security環境に属している場合でも、2つのコレクターが同じSVMを監視することはできません。最新のコレクターはFPolicyの宛先を書き換え、以前のコレクターとの接続を切断します。
-
クラスタにアクセスできるすべてのWorkload Security環境を検索します。
-
同じSVM名または管理エンドポイントを使用しているコレクターを特定します。
-
コレクターは1つだけ残し、重複しているものは削除してください。
-
保持されているコレクターを再起動し、FPolicyチャネルが接続されたままであることを確認してください。
確認済みの未使用FPolicyオブジェクトをクリーンアップします
注: アクティブなコレクターの cloudsecure_ オブジェクトを削除しないでください。コレクターはそれらのオブジェクトを所有し、更新します。
FPolicyの設定を一覧表示し、使用されていないことが確認されたオブジェクトを特定します:
fpolicy show
未使用のポリシーについては、依存関係の順序に従ってそのオブジェクトを削除します:
fpolicy disable -vserver <svm> -policy-name <policy-name>
fpolicy policy scope delete -vserver <svm> -policy-name <policy-name>
fpolicy policy delete -vserver <svm> -policy-name <policy-name>
fpolicy policy event delete -vserver <svm> -event-name <event-name>
fpolicy policy external-engine delete -vserver <svm> -engine-name <engine-name>
シーケンススロットまたは競合オブジェクトがクリアされたら、ワークロードセキュリティコレクターを再起動してください。
エージェントおよびコレクターのライフサイクルエラーを診断する
| エラー | 高度なチェック |
|---|---|
AGENT004を使用したチャンク アップロード署名要求がサポートされるようになりました。 |
dsc.log を調べて、プロセスの即時終了、権限エラー、または無効な設定がないか確認してください。 |
AGENT008を使用したチャンク アップロード署名要求がサポートされるようになりました。 |
コレクターのパスワードを再入力し、エージェントのCPUとメモリ、およびイベントレートを確認し、dsc.logを調べてコレクターの障害の原因を特定してください。 |
AGENT005 / 006 / 007 / 010 |
数分後にもう一度お試しください。それでも問題が解決しない場合は、cloudsecure-agent.serviceを再起動し、実行した操作と理由を正確に記録してください。 |
AGENT009を使用したチャンク アップロード署名要求がサポートされるようになりました。 |
選択したエージェントと環境にコレクターがまだ存在し、同時削除または移行で削除されていないことを確認してください。 |
エージェント NOT_CONNECTED |
systemctlとjournalctl、TCP 443でのSaaSの送信、プロキシ設定、SSL検査、およびcssysアカウントを確認してください。 |
エージェントのサイズを決定するには、イベントレートチェッカーを使用してください。コレクターの数だけに頼ってはいけません。イベント量と有効になっている機能も負荷に影響します。
基本的な確認後も活動が見られない場合の調査
-
event log show -source fpolicy を実行し、エラーを保存してください。
-
fpolicy showコマンドを実行し、cloudsecure_ポリシーが有効になっていることを確認してください。
-
コレクターでクライアント操作を生成するプロトコルが有効になっており、SVM上で許可されていることを確認してください。
-
共有またはボリュームが除外されていないことを確認してください。
-
操作実行時にコレクターが一時停止状態になっていなかったことを確認してください。
-
クライアント操作のタイムスタンプをdsc.logおよびONTAP FPolicyイベントと関連付けます。
アイデンティティ解決の調査
ユーザーディレクトリコレクターでは、接続テストは利用できません。ディレクトリ固有のツールとコレクターログを使用してください。
| ディレクトリ | デフォルトポート | 期待される属性 |
|---|---|---|
Active Directory |
389 LDAP / 636 LDAPS |
表示名: 名前 ID:objectsid ユーザー名:sAMAccountName |
LDAP |
389 LDAP / 636 LDAPS |
表示名: 名前 ID:uidnumber ユーザー名:uid |
サーバー名、ポート、バインドDN、パスワード、フォレストまたは検索ベース、および読み取りアクセス権を検証します。修正後、ディレクトリコレクターを再起動して、最新の同期を要求してください。
複数管理者による検証チェック
マルチ管理者検証は、スナップショットおよびユーザーブロックに使用されるONTAPコマンドをブロックできます。ルールを変更する前に、既存のルールを確認してください。文書化されているWorkload Securityの除外項目は次のとおりです:
multi-admin-verify rule modify -operation 「volume snapshot create」 -query 「-snapshot !*cloudsecure_*」 + multi-admin-verify rule modify -operation 「volume snapshot delete」 -query 「-snapshot !*cloudsecure\_*」 + multi-admin-verify rule delete -operation set
注: 設定されたルールを削除すると、その操作のマルチ管理者検証保護が変更されます。ONTAPセキュリティ管理者と変更内容を確認してください。
NetAppサポートへのお問い合わせ
指示されたチェック後もエラーが解決しない場合、ONTAPがノードパニックを報告する場合、またはコレクターデータの更新後も容量が正しくない場合は、サポートにお問い合わせください。
含む
-
「ステータス」>「詳細」に表示されるメッセージ全文と、障害発生時刻。
-
接続テストの結果(スキップされたチェック項目を含む)。
-
エージェントとコレクターのバージョンおよび現在の状態。
-
ONTAPバージョン、クラスター名とSVM名、接続モード、および最近のトポロジー変更。
-
cloudsecure-agent-symptoms.zip と関連する dsc.log。
-
fpolicy show、fpolicy show-engine、およびevent log show -source fpolicyの出力。
-
コールバックパスが解明されない場合のパケットトレース。
-
パフォーマンス:レイテンシとIOPSのタイムライン、およびイベントレートのタイムライン。
-
容量について:サブスクリプションの前後における使用状況と、各コレクターが報告した生の容量。
Data Infrastructure Insightsでヘルプ > サポートを使用して、ケースをオープンしてください。