


워크로드 보안 에이전트 배포


 변경 제안

 PDF

Workload Security Agent는 스토리지 인프라 전반에서 사용자 활동을 모니터링하고 잠재적인 보안 위협을 탐지합니다. 이 가이드에서는 에이전트 설치, 필요한 네트워크 포트 개방, 일시 중지/재개 및 고정/고정 해제 동작 관리, 배포 후 에이전트 검증에 대해 설명합니다. 시작하기 전에 에이전트 호스트가 Workload Security Agent 요구 사항을 충족하는지 확인하십시오.
시작하기 전에
-
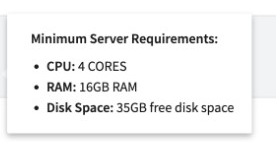
Agent 호스트가 Workload Security Agent 요구 사항(CPU 코어 4개, 16GB RAM, 최소 35GB의 여유 공간이 있는 /opt/netapp, 지원되는 Linux 배포판, unzip / zip / sshpass, 고정 IP, NTP)에 명시된 시스템, 패키지 및 네트워크 요구 사항을 충족하는지 확인하십시오.
-
설치, 스크립트 실행 및 제거에는 sudo 권한이 필요합니다.
-
설치 과정에서 로컬 사용자 cssys와 로컬 그룹 cssys가 컴퓨터에 생성됩니다. 정책상 로컬 사용자 생성이 허용되지 않고 Active Directory를 사용해야 하는 경우, 설치 전에 Active Directory에서 cssys라는 사용자 이름으로 사용자를 생성하십시오.
-
에이전트는 최대 50개의 데이터 수집기(Active Directory, LDAP, ONTAP SVM 수집기 등 모든 유형 포함)를 지원하며, 초당 이벤트 수는 약 20,000개로 제한됩니다. 하나의 에이전트에 여러 수집기를 배포하기 전에 Event Rate Checker를 사용하여 용량을 계획하십시오.
-
에이전트가 프록시를 사용하여 SaaS에 접속하는 경우, 프록시 호스트, 포트 및 자격 증명을 준비하십시오. 설치 중 4단계에서 프록시를 설정합니다.
에이전트 설치 단계
-
워크로드 보안 환경에 관리자 또는 계정 소유자로 로그인합니다.
-
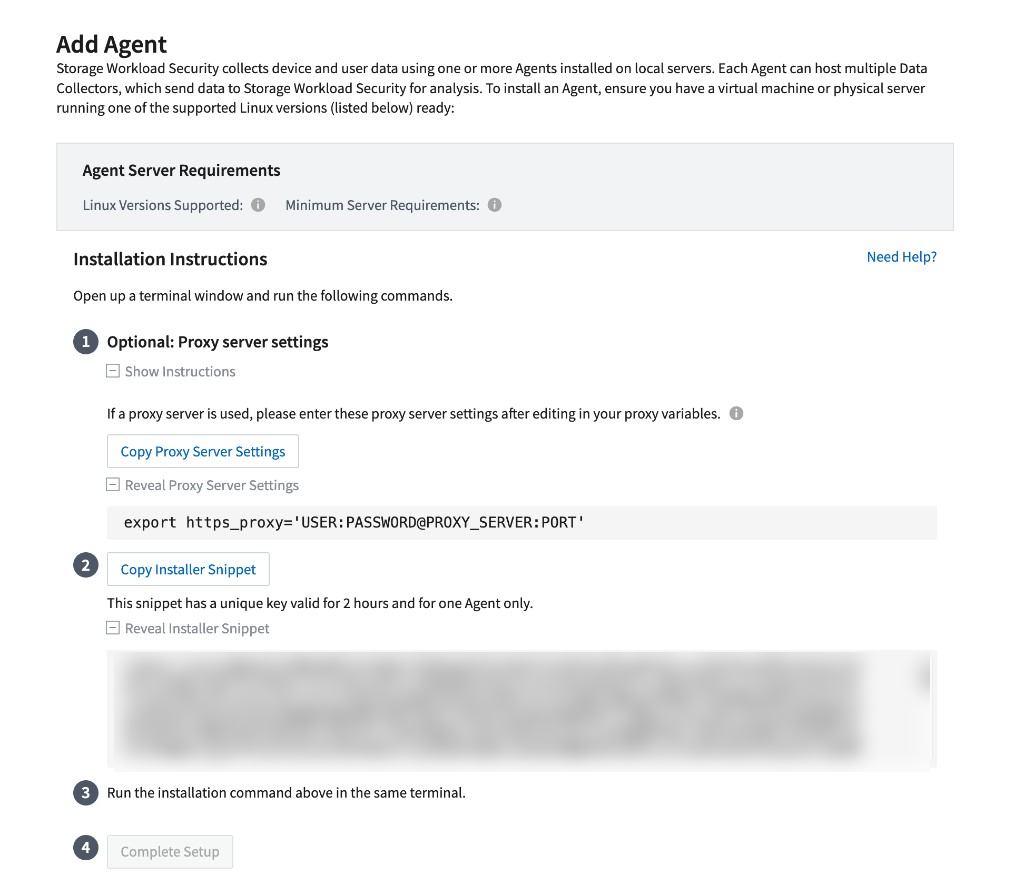
수집기 > 에이전트 > +Agent를 선택합니다. 시스템에 에이전트 추가 페이지가 표시됩니다.
-
에이전트 서버 요구 사항 패널에서 지원되는 Linux 버전(i) 및 최소 서버 요구 사항(i)을 클릭하여 호스트 OS가 지원되고 크기가 적절한지 확인합니다.
-
네트워크에서 프록시 서버를 사용하는 경우 선택 사항: 프록시 서버 설정 > 지침 표시를 확장하고 프록시 서버 설정 복사를 클릭합니다. 에이전트 호스트의 터미널에서 복사한 명령을 실행하고 USER, PASSWORD, PROXY_SERVER 및 PORT를 사용자의 값으로 바꿉니다:
export https_proxy='USER:PASSWORD@PROXY_SERVER:PORT'
이 명령은 설치 프로그램 스니펫을 실행하는 데 사용하는 동일한 터미널에서 실행해야 설치 프로그램이 프록시 설정을 상속받습니다.
-
설치 프로그램 스니펫 복사를 클릭하십시오. 스니펫에는 2시간 동안 유효하며 하나의 에이전트에만 사용할 수 있는 고유 키가 포함되어 있으므로 즉시 실행하고 두 번째 에이전트에 재사용하지 마십시오. 스니펫을 미리 보려면 설치 프로그램 스니펫 표시를 클릭하십시오.
-
에이전트 호스트에서 터미널을 열고 설치 명령을 붙여넣어 실행합니다. 설치 중 chmod가 다른 사용자가 소유한 파일에서 실패하지 않도록 자신이 소유한 빈 작업 디렉토리(예: mkdir cloudsecure && cd cloudsecure)를 사용하는 것이 좋습니다.
-
설치가 성공적으로 완료되면 설치 프로그램에서 성공 메시지를 출력하고 에이전트 서비스가 시작됩니다. 브라우저로 돌아가서 Complete Setup을 클릭하여 에이전트 추가를 완료하십시오. 설치가 성공적으로 완료되면 "새 에이전트가 감지되었습니다"라는 메시지가 표시됩니다.
당신이 완료한 후
-
Workload Security > Collectors > Agents에서 에이전트가 연결된 것으로 표시되는지 확인하십시오.
-
에이전트 호스트에서 FPolicy/EMS 콜백 포트를 엽니다(아래의 네트워크 구성 참조).
-
모니터링 대상 SVM에 접근하는 사용자가 있는 각 도메인에 대해 사용자 디렉터리 수집기(Active Directory 또는 LDAP)를 구성하십시오(이상적으로는 첫 번째 ONTAP SVM 수집기 이전 또는 함께 구성). 그렇지 않으면 Activity Forensics에서 사용자 이름 대신 SID가 표시될 수 있습니다. 사용자 디렉터리 수집기에서는 Test Connection을 사용할 수 없습니다.
-
하나 이상의 ONTAP SVM 데이터 수집기를 구성하십시오. 클러스터 자격 증명이 있는 클러스터 관리 IP + SVM 이름을 사용하는 것이 좋으며, 네트워크 및 RBAC 검사가 통과하도록 저장하기 전에 연결 테스트를 실행하십시오.
-
에이전트 용량 내로 유지하십시오. 에이전트당 최대 50개의 수집기를 사용하고, Event Rate Checker를 사용하여 최대 이벤트 발생률에 맞게 크기를 조정하십시오.
설치 후 프록시 변경
에이전트가 설치된 후 프록시가 변경되면 에이전트 구성을 업데이트하고 서비스를 다시 시작하십시오.
-
구성 디렉토리로 이동합니다: cd /opt/netapp/cloudsecure/conf
-
agent.properties를 편집하여 AGENT_PROXY_HOST, AGENT_PROXY_PORT를 설정하고, 필요한 경우 AGENT_PROXY_USER 및 AGENT_PROXY_PASSWORD를 설정하십시오.
-
에이전트 다시 시작: sudo systemctl restart cloudsecure-agent.service
에이전트가 SSL 검사 뒤에 있는 경우(예: Zscaler), *.cloudinsights.netapp.com 및 지역 에이전트 로그인 호스트에 대한 SSL 검사를 비활성화하십시오. 중간 인증서가 SaaS 엔드포인트를 재서명하는 경우 Workload Security가 제대로 작동하지 않습니다.
네트워크 구성
ONTAP이 에이전트로 FPolicy(및 EMS) 이벤트를 전송하는 데 사용하는 TCP 포트를 엽니다. 35000–55000 범위 전체를 열 필요는 없습니다. 이 에이전트의 컬렉터 수에 맞게 포트 예약 크기를 조정합니다. 각 SVM은 최대 4개의 포트(활성화된 프로토콜당 2개 — NFS 및 CIFS/SMB)를 사용합니다. 최대 부하 상태의 에이전트(컬렉터 50개)의 경우 35000–55000 범위에서 약 200개의 포트를 예약합니다. 필요한 경우 예약 크기를 늘립니다.
로컬 방화벽을 포함하여 Agent 호스트 방향으로 범위를 여십시오. 또한 SVM 데이터 LIF가 FPolicy 이벤트에 대해 Agent에 도달할 수 있는지, 그리고 (ARP 등 EMS 기반 기능을 사용하는 경우) 클러스터 관리 IP가 동일한 예약 포트를 통해 Agent에 도달할 수 있는지 확인하십시오. 전체 네트워크 내 및 클라우드 송신 테이블에 대해서는 Workload Security Agent Requirements를 참조하십시오.
예시 — firewalld (영구):
sudo firewall-cmd --permanent --zone=public --add-port=35000-55000/tcp
sudo firewall-cmd --reload
규칙을 확인하십시오:
firewalld를 사용하는 시스템(예: RHEL / CentOS 8+)에서:
sudo firewall-cmd --zone=public --list-ports | grep 35000
샘플 출력: 35000-55000/tcp
iptables를 사용하는 시스템(예: 구형 RHEL / CentOS 7.x)에서:
sudo iptables-save | grep 35000
샘플 출력:
-A IN_public_allow -p tcp -m tcp --dport 35000:55000 -m conntrack -ctstate NEW,UNTRACKED -j ACCEPT
ONTAP SVM 컬렉터 페이지의 연결 테스트는 이 범위 내의 포트 중 일부만 확인합니다. 에이전트에서는 예약된 모든 포트를 열어 두십시오.
설치 후 검증
설치가 성공적으로 완료되면 Agent 호스트와 UI에서 다음을 확인하십시오:
-
UI 상태: 수집기 > 에이전트는 에이전트를 연결됨(NOT_CONNECTED가 아님)으로 표시합니다.
-
서비스: sudo systemctl status cloudsecure-agent.service 명령을 실행하면 활성(실행 중) 상태로 표시됩니다.
-
사용자: id cssys 및 groups cssys가 성공합니다(로컬 cssys 사용자/그룹이 존재하거나 AD cssys 계정을 사용할 수 있습니다).
-
디스크 경로: /opt/netapp은 cssys가 접근할 수 있는 로컬 디스크에 있습니다(로컬 사용자가 사용할 수 없는 NFS 마운트가 아닙니다).
-
포트: 예약된 35000~55000 서브셋은 에이전트로의 인바운드가 열려 있습니다(위의 firewall-cmd 또는 iptables 확인).
-
SaaS 경로: 해당 지역의 *.cloudinsights.netapp.com 및 agentlogin 엔드포인트로 향하는 아웃바운드 TCP 443 포트가 성공합니다(SSL 검사 재작성 없음).
애플리케이션 로그가 존재하기 전에 에이전트가 시작되지 않으면 journalctl -u cloudsecure-agent.service를 확인하십시오 — 초기 부트스트랩 오류는 agent.log가 아닌 서비스 저널에 기록됩니다.
Control Agent 업그레이드: 고정 및 고정 해제
기본적으로 Workload Security는 에이전트를 자동으로 업데이트합니다. 에이전트를 고정하면 이러한 자동 업데이트가 일시 중지되므로 에이전트와 해당 에이전트가 호스팅하는 컬렉터는 현재 버전을 유지합니다.
참고: 고정 및 고정 해제는 에이전트에 적용되며 API를 통해서만 사용할 수 있습니다. 일시 중지 및 재개는 컬렉터 제어 기능으로 에이전트에는 적용되지 않으며 UI 또는 API에서 실행할 수 있습니다. ONTAP SVM 데이터 컬렉터 구성을 참조하십시오. _
| 컨트롤 | 실행 방법 | 그것이 하는 일 |
|---|---|---|
핀 |
cloudsecure_config.agents API 전용입니다. UI에서 사용할 수 없습니다. |
자동 업데이트를 일시 중지합니다. 에이전트와 에이전트가 호스팅하는 수집기는 현재 버전을 유지합니다. |
고정 해제 |
cloudsecure_config.agents API 전용입니다. UI에서 사용할 수 없습니다. |
자동 업데이트를 재개합니다. 에이전트는 사용 가능한 최신 버전을 검색하고 자체 및 수집기를 업그레이드합니다. |
고정된 에이전트는 다음 중 하나가 발생하면 자동 업데이트로 돌아갑니다.
-
에이전트의 고정을 해제합니다.
-
30일이 지났습니다. 30일 기간은 에이전트를 고정한 날짜가 아니라 가장 최근 에이전트 업데이트가 이루어진 날짜부터 시작됩니다.
어느 경우든 조건이 충족된 후 다음 Workload Security 새로 고침 시 에이전트가 업데이트됩니다. 고정 또는 고정 해제 요청이 적용되는 데 최대 5분이 소요될 수 있습니다.
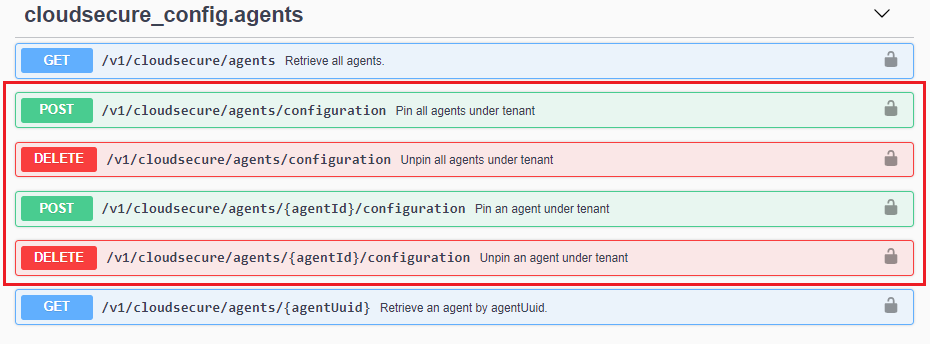
에이전트를 고정하거나 고정 해제하려면 cloudsecure_config.agents API를 사용하십시오. Workload Security > Collectors > Agents에서 현재 에이전트 버전을 확인할 수 있습니다.
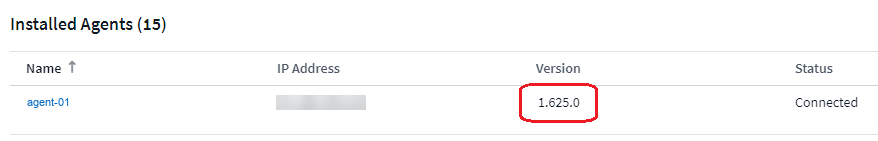
에이전트 탭에 표시되는 에이전트 버전입니다.
한 번에 하나의 에이전트 고정 및 고정 해제
테넌트 수준에서도 고정 및 고정 해제가 지원됩니다. 테넌트 수준에서 고정을 해제하면 테넌트의 모든 Agent가 자동으로 즉시 업그레이드됩니다.
대신 에이전트 수준의 고정 및 고정 해제를 사용하십시오. 에이전트 수준 제어는 더욱 세밀합니다. 고정을 해제한 에이전트만 업그레이드를 받으므로 새 버전의 영향은 해당 에이전트와 해당 에이전트가 호스팅하는 컬렉터에만 국한됩니다.
| 범위 | 핀 | 고정 해제 |
|---|---|---|
테넌트의 모든 에이전트 |
POST /v1/cloudsecure/agents/configuration |
DELETE /v1/cloudsecure/agents/configuration |
단일 에이전트(권장) |
POST /v1/cloudsecure/agents/ {agentId}/구성 |
DELETE /v1/cloudsecure/agents/ {agentId}/구성 |
제안된 접근 방식
-
현재 버전으로 유지할 에이전트를 고정하십시오.
-
에이전트 하나를 고정 해제하고 업그레이드하도록 하세요.
-
에이전트가 연결됨 상태로 복귀하고 해당 수집기가 실행 중 상태로 복귀했는지 확인하십시오.
-
나머지 에이전트를 배치 단위로 고정 해제하여 예상치 못한 문제가 발생하더라도 환경의 일부에만 영향을 미치도록 하십시오.
에이전트를 위한 모범 사례
이러한 지침은 에이전트에 적용됩니다. 수집기를 일시 중지하는 시점 등 수집기 관련 지침은 ONTAP SVM 데이터 수집기 구성을 참조하십시오.
-
에이전트 업그레이드 시점을 제어하려면 고정 및 고정 해제 기능을 사용하십시오. 업그레이드 제어를 위해 수집기를 일시 중지할 필요는 없습니다.
-
테넌트 수준이 아닌 에이전트 수준에서 고정 및 고정 해제를 수행하여 업그레이드가 한 번에 하나의 에이전트와 해당 수집기에만 영향을 미치도록 합니다.
-
무기한 고정해 두지 마십시오. 고정된 에이전트는 마지막 업데이트 후 30일이 지나면 자동으로 업데이트됩니다.
-
에이전트 용량을 준수하십시오. 에이전트당 최대 50개의 수집기(모든 유형 포함)를 사용할 수 있으며, 초당 처리 이벤트 수는 최대 20,000개로 제한됩니다. 약 10개의 수집기는 4개의 CPU 코어와 16GB RAM 환경에서, 약 20개의 수집기는 4개의 CPU 코어와 32GB RAM 환경에서 사용 가능합니다.
-
수집기를 추가하기 전에 이벤트 발생률 검사기를 사용하여 최대 이벤트 발생률에 맞춰 에이전트 크기를 조정하고, 하나의 에이전트에 과부하가 걸리지 않도록 수집기를 다른 에이전트로 마이그레이션하십시오.
-
하나의 에이전트에 대한 유지 관리가 모든 SVM에 대한 모니터링을 중단하지 않도록 수집기를 여러 에이전트에 분산합니다.
-
에이전트 호스트에 고정 IP 주소를 할당하고 NTP를 사용하여 ONTAP과 시계를 동기화하십시오.
-
호스트 방화벽을 포함하여 에이전트 방향으로 예약된 FPolicy 콜백 포트를 열어 두십시오(네트워크 구성 참조).
문제 해결
에이전트 설치 및 연결 실패(지원되지 않는 OS, unzip/zip 누락, cssys 권한 문제, NOT_CONNECTED, 프록시 변경, symptom-collector 실패)의 경우 ONTAP SVM 데이터 수집기 문제 해결 — 에이전트 설치 및 상태 섹션과 Workload Security Agent 요구 사항을 참조하십시오.
지원팀에 제출할 진단 번들을 수집하려면 (루트 권한으로 실행):
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
cloudsecure-agent-symptoms.zip(또는 /tmp에 생성된 zip)과 Data Infrastructure Insights 일련 번호를 케이스에 첨부하십시오. 증상 수집기를 실행하기 전에 에이전트 호스트에 zip 패키지가 설치되어 있는지 확인하십시오.