


NetApp Ransomware Resilience에서 Google SecOps SIEM 구성

 변경 제안

 PDF

NetApp Ransomware Resilience는 Google SecOps를 통해 보안 정보 및 이벤트 관리(SIEM)에 대한 기본 지원을 제공합니다. Ransomware Resilience를 Google SecOps에 연결하면 위협 분석 및 탐지를 위한 이벤트 데이터를 자동으로 전송하여 랜섬웨어 보호 및 이벤트 관리를 간소화할 수 있습니다.
시작하기 전에
Ransomware Resilience에서 Google SecOps를 사용하도록 설정하기 전에 서비스 간 연결을 활성화하려면 Google SecOps에 로그 유형과 웹훅을 등록해야 합니다.
Google SecOps 구성
Google SecOps에서 다음 단계를 수행합니다.
-
Google SecOps에서 설정 > SIEM 설정 > *사용 가능한 로그 유형*으로 이동합니다.
NETAPP_RANSOMWARE_RESILIENCE 로그 유형을 사용하는 것이 좋습니다. 이 유형을 사용하지 않으려면 사용자 지정 로그 유형을 생성하십시오.
-
NETAPP_RANSOMWARE_RESILIENCE 로그 유형을 사용하는 경우 사전 구축된 파서가 포함되어 있으므로 추가 작업이 필요하지 않습니다.
사용자 지정 로그 유형을 사용하는 경우 파서를 생성해야 합니다. 파서를 생성하려면 SIEM 설정 > 파서 > *파서 생성*으로 이동하십시오.
-
Google SecOps에서 설정 > SIEM 설정 > *피드*로 이동합니다.
-
*새 피드 추가*를 선택합니다.
-
로그 유형 생성 워크플로에서 사용한 로그 유형을 선택하십시오.
-
*Source type*을 Webhook으로 설정한 다음 피드를 저장합니다.
-
세부 정보 탭을 엽니다. NetApp Ransomware Resilience에서 인증할 때 사용할 *웹훅 엔드포인트 URL*을 복사합니다.
-
비밀 키 탭을 엽니다. 비밀 키를 생성하거나 이미 생성한 경우 복사합니다. NetApp Ransomware Resilience에서 인증할 때 사용할 키를 저장합니다.
-
조직의 Google API 키 프로세스를 사용하여 *API 키*를 생성합니다.
Ransomware Resilience에서 Google SecOps 인증
-
Ransomware Resilience에서 사이드바의 *설정*을 선택하세요.
-
설정 페이지에서 SIEM 연결 타일의 *연결*을 선택한 다음 드롭다운 메뉴에서 *Google SecOps*를 선택합니다.
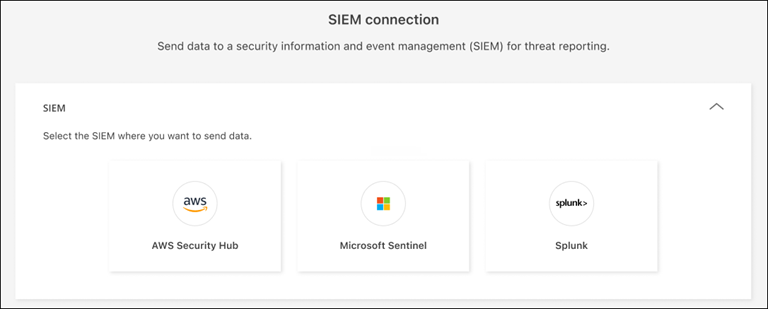
-
필수 조건 및 Webhook 피드 섹션을 검토하십시오.
-
인증 섹션을 펼치세요.
-
Google SecOps에서 복사한 *Webhook URL*을 입력합니다.
-
Google SecOps에서 * 비밀 키 * 및 * API 키 * 를 입력합니다.
-
-
"이벤트 전달 경로"을 선택합니다. SIEM 엔드포인트로 SIEM 이벤트를 전달하려면 *NetApp Console을 통해 전달*을 선택합니다. 네트워크에 이미 설치된 Console 에이전트를 통해 이벤트를 라우팅하려면 *Console 에이전트를 통해 전달*을 선택합니다.
*콘솔 에이전트를 통해 전달*을 선택한 경우 드롭다운 메뉴에서 사용할 콘솔 에이전트를 선택하십시오.
-
SIEM 데이터 전송을 시작하려면 *Connect*를 선택하십시오.