


NetApp Ransomware Resilience에서 Splunk SIEM 구성

 변경 제안

 PDF

NetApp Ransomware Resilience는 Splunk Cloud 및 Splunk Enterprise의 보안 정보 및 이벤트 관리(SIEM)를 기본적으로 지원합니다. Ransomware Resilience를 Splunk SIEM에 연결하면 위협 분석 및 탐지를 위해 이벤트 데이터를 자동으로 전송하여 랜섬웨어 보호 및 이벤트 관리를 간소화할 수 있습니다.
위협 탐지를 위해 Splunk Cloud 및 Splunk Enterprise를 구성합니다.
랜섬웨어 복원력에서 SIEM 시스템을 인증하기 전에 Splunk Cloud 또는 Splunk Enterprise에서 구성을 수행해야 합니다.
Ransomware Resilience는 Splunk Cloud 및 Splunk Enterprise를 통한 위협 탐지를 지원합니다. Ransomware Resilience에서 Splunk 연결을 활성화하기 전에 다음을 수행해야 합니다.
-
Splunk Cloud 또는 Enterprise에서 HTTP Event Collector를 활성화하여 Console에서 HTTP 또는 HTTPS를 통해 이벤트 데이터를 수신합니다.
-
Splunk Cloud 또는 Enterprise에서 이벤트 수집기 토큰을 생성합니다.
-
*Splunk Enterprise*의 경우, *NetApp Console을 통해 전달*을 선택하면 NetApp Ransomware Resilience가 HTTP Event Collector로 이벤트를 푸시할 수 있도록 인바운드 공용 인터넷 트래픽을 허용해야 합니다. *Console 에이전트를 통해 전달*을 선택하면 Console 에이전트가 HTTP Event Collector에 연결할 수 있어야 합니다.
-
Splunk Cloud 또는 Enterprise에서 설정 > *데이터 입력*을 선택합니다.
-
HTTP 이벤트 수집기 > *전역 설정*을 선택합니다.
-
모든 토큰 토글에서 *활성화*를 선택합니다.
-
이벤트 수집기가 HTTP가 아닌 HTTPS를 통해 수신하고 통신하도록 하려면 *SSL 사용*을 선택합니다.
-
HTTP Event Collector의 *HTTP Port Number*에 포트를 입력합니다. 인증 프로세스를 위해 포트 번호를 저장합니다.
-
Splunk Cloud 또는 Enterprise에서 설정 > *데이터 추가*를 선택합니다.
-
모니터 > *HTTP 이벤트 수집기*를 선택합니다.
-
토큰에 사용할 *이름*을 입력한 다음 *다음*을 선택하세요.
-
이벤트가 푸시될 *기본 인덱스*를 선택한 다음 *검토*를 선택합니다.
-
엔드포인트 설정이 모두 올바른지 확인하십시오. 변경하려면 뒤로 가기 버튼을 선택하고, 그렇지 않으면 Submit 을 선택하십시오.
-
토큰을 복사하여 다른 문서에 붙여넣어 인증 단계에 대비하세요.
Splunk를 NetApp Ransomware Resilience로 인증
-
Ransomware Resilience에서 사이드바의 *설정*을 선택하세요.
-
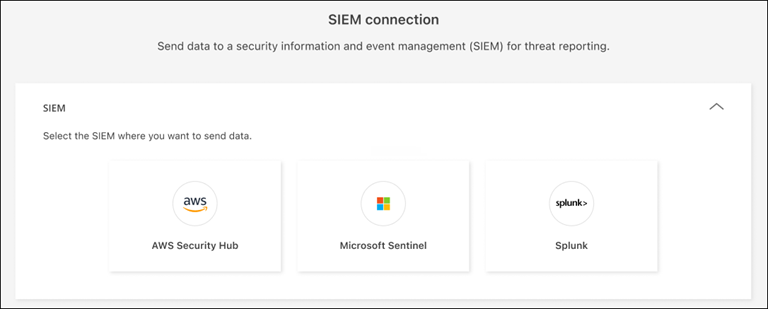
설정 페이지에서 SIEM 연결 타일의 *연결*을 선택합니다.
-
SIEM 공급업체로 *Splunk*를 선택하십시오.
-
이벤트 수집기 및 토큰 섹션을 검토하여 정보가 정확한지 확인하십시오.
-
인증 섹션을 펼치세요.
-
HTTP 이벤트 수집기에 사용할 *프로토콜*을 선택하십시오. HTTPS를 사용하는 것이 좋지만, HTTP 이벤트 수집기에 SSL이 활성화되어 있지 않은 경우 *HTTP*를 선택하십시오.
-
HTTP 이벤트 수집기가 실행되는 Splunk 인스턴스의 호스트 및 *포트*를 입력하십시오. 포트는 HTTP 이벤트 수집기 설정 과정에서 입력한 포트와 일치해야 합니다.
-
Splunk에서 생성한 이벤트 수집기 토큰을 입력하십시오.
-
-
"이벤트 전달 경로"을 선택합니다. SIEM 엔드포인트로 SIEM 이벤트를 전달하려면 *NetApp Console을 통해 전달*을 선택합니다. 네트워크에 이미 설치된 Console 에이전트를 통해 이벤트를 라우팅하려면 *Console 에이전트를 통해 전달*을 선택합니다.
*콘솔 에이전트를 통해 전달*을 선택한 경우 드롭다운 메뉴에서 사용할 콘솔 에이전트를 선택하십시오.
-
SIEM 데이터 전송을 시작하려면 *Connect*를 선택하십시오.