


ONTAP Mediator 자체 서명 인증서를 신뢰할 수 있는 타사 인증서로 교체하십시오


 변경 제안

 PDF

사용 환경에서 지원하는 경우, 자체 서명 인증서를 인증 기관에서 발급한 신뢰할 수 있는 인증서로 교체하십시오.

|
|
-
ONTAP Mediator를 설치한 Linux 호스트에서 이 작업을 수행하십시오.
-
생성된 자체 서명 인증서를 신뢰할 수 있는 하위 인증 기관(CA)에서 발급받은 인증서로 교체해야 하는 경우 이 작업을 수행할 수 있습니다. 이를 위해서는 신뢰할 수 있는 공개 키 인프라(PKI) 기관에 대한 접근 권한이 있어야 합니다.
-
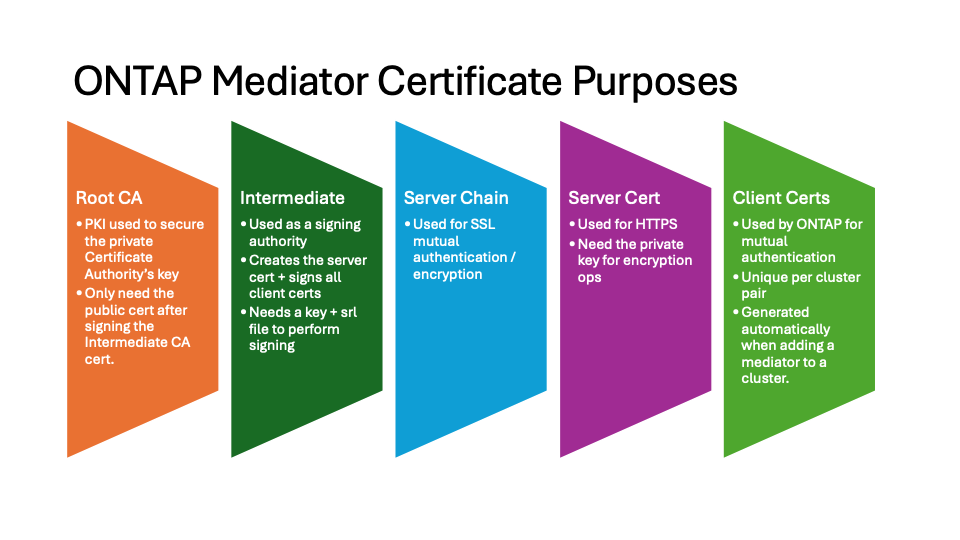
다음 이미지는 각 ONTAP Mediator 인증서의 용도를 보여줍니다.
-
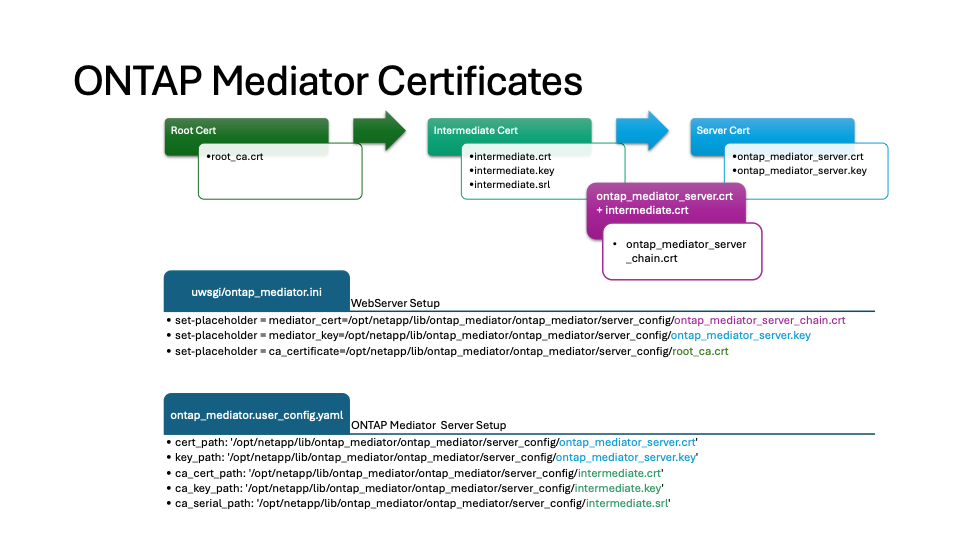
다음 이미지는 웹 서버 설정 및 ONTAP Mediator 설정에 대한 구성을 보여줍니다.
1단계: CA 인증서를 발급하는 제3자 기관으로부터 인증서를 발급받으십시오.
다음 절차에 따라 PKI 기관으로부터 인증서를 발급받을 수 있습니다.
다음 예는 자체 서명 인증서 액터를 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/`에 위치한 타사 인증서 액터로 교체하는 방법을 보여줍니다.

|
이 예시는 ONTAP Mediator에 필요한 인증서의 필수 요건을 설명합니다. PKI 기관으로부터 인증서를 발급받는 방법은 이 절차와 다를 수 있습니다. 비즈니스 요구 사항에 맞게 절차를 조정하십시오. |
-
PKI 기관에서 인증서를 생성하는 데 사용할 개인 키
intermediate.key및 구성 파일 `openssl_ca.cnf`을 생성합니다.-
개인 키를 생성합니다
intermediate.key:예openssl genrsa -aes256 -out intermediate.key 4096 -
구성 파일
openssl_ca.cnf( `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf`에 위치)은 생성된 인증서가 반드시 가져야 하는 속성을 정의합니다.
-
-
개인 키와 구성 파일을 사용하여 인증서 서명 요청을 생성합니다
intermediate.csr:예:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
인증서 서명 요청 `intermediate.csr`을 PKI 기관에 보내 서명을 받으십시오.
PKI 기관은 요청을 확인하고
.csr`에 서명하여 인증서 `intermediate.crt`를 생성합니다. 또한 PKI 기관에서 `intermediate.crt인증서에 서명한root_ca.crt인증서를 받아야 합니다.
HTTPS로 구성된 ONTAP Mediator를 사용하는 SnapMirror 활성 동기화 클러스터 및 MetroCluster IP 구성의 경우, ONTAP 클러스터에 intermediate.crt및root_ca.crt인증서를 추가해야 합니다. "SnapMirror 활성 동기화를 위해 ONTAP Mediator 및 클러스터를 구성합니다." 및 "ONTAP Mediator를 MetroCluster IP 구성에 맞게 구성합니다"을(를) 참조하십시오.
-
PKI 기관에서 인증서를 생성하는 데 사용할 개인 키
ca.key및 구성 파일 `openssl_ca.cnf`을 생성합니다.-
개인 키를 생성합니다
ca.key:예:openssl genrsa -aes256 -out ca.key 4096 -
구성 파일
openssl_ca.cnf( `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf`에 위치)은 생성된 인증서가 반드시 가져야 하는 속성을 정의합니다.
-
-
개인 키와 구성 파일을 사용하여 인증서 서명 요청을 생성합니다
ca.csr:예:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
인증서 서명 요청 `ca.csr`을 PKI 기관에 보내 서명을 받으십시오.
PKI 기관은 요청을 확인하고
.csr`에 서명하여 인증서 `ca.crt`를 생성합니다. 또한 PKI 기관으로부터 `ca.crt인증서에 서명한root_ca.crt인증서를 받아야 합니다.
SnapMirror 활성 동기화 클러스터의 경우 ONTAP 클러스터에 ca.crt및root_ca.crt인증서를 추가해야 합니다. "SnapMirror 활성 동기화를 위해 ONTAP Mediator 및 클러스터를 구성합니다."을(를) 참조하십시오.
2단계: 제3자 CA 인증서를 사용하여 서명함으로써 서버 인증서를 생성합니다.
서버 인증서는 개인 키 intermediate.key 및 제3자 인증서 `intermediate.crt`로 서명되어야 합니다. 또한 구성 파일 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`에는 OpenSSL에서 발급한 서버 인증서에 필요한 속성을 지정하는 특정 속성이 포함되어 있습니다.
다음 명령어를 사용하여 서버 인증서를 생성할 수 있습니다.
-
서버 인증서 서명 요청(CSR)을 생성하려면
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config폴더에서 다음 명령을 실행하십시오:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
CSR에서 서버 인증서를 생성하려면
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config폴더에서 다음 명령을 실행하십시오:
이 파일들은 PKI 기관에서 가져온 것입니다. 다른 인증서 이름을 사용하는 경우, intermediate.crt및 `intermediate.key`를 해당 파일 이름으로 바꾸십시오.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
-CAcreateserial옵션은intermediate.srl파일을 생성하는 데 사용됩니다.
-
서버 인증서는 개인 키 ca.key 및 제3자 인증서 `ca.crt`로 서명되어야 합니다. 또한 구성 파일 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`에는 OpenSSL에서 발급한 서버 인증서에 필요한 속성을 지정하는 특정 속성이 포함되어 있습니다.
다음 명령어를 사용하여 서버 인증서를 생성할 수 있습니다.
-
서버 인증서 서명 요청(CSR)을 생성하려면
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config폴더에서 다음 명령을 실행하십시오:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
CSR에서 서버 인증서를 생성하려면
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config폴더에서 다음 명령을 실행하십시오:
이 파일들은 PKI 기관에서 가져온 것입니다. 다른 인증서 이름을 사용하는 경우, ca.crt및 `ca.key`를 해당 파일 이름으로 바꾸십시오.openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
-CAcreateserial옵션은ca.srl파일을 생성하는 데 사용됩니다.
-
3단계: ONTAP Mediator 구성에서 새로운 타사 CA 인증서 및 서버 인증서 교체
인증서 구성은 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`에 위치한 구성 파일에서 ONTAP Mediator에 제공됩니다. 이 파일에는 다음과 같은 속성이 포함되어 있습니다.
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_path및 `key_path`는 서버 인증서 변수입니다. -
ca_cert_path,ca_key_path및 `ca_serial_path`는 CA 인증서 변수입니다.
-
모든
intermediate.*파일을 타사 인증서로 교체하십시오. -
intermediate.crt및ontap_mediator_server.crt인증서를 사용하여 인증서 체인을 생성합니다:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
/opt/netapp/lib/ontap_mediator/uvicorn/config.json파일을 업데이트하십시오.`ssl_keyfile`, `ssl_certfile` 및 `ssl_ca_certs`의 값을 업데이트하십시오:
ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
해당
ssl_keyfile값은ontap_mediator_server.crt파일 내의 키 경로이며, 이는 `ontap_mediator_server.key`입니다. -
해당
ssl_certfile값은ontap_mediator_server_chain.crt파일의 경로입니다. -
해당
ssl_ca_certs값은root_ca.crt파일의 경로입니다.
-
-
새로 생성된 인증서의 다음 속성이 올바르게 설정되었는지 확인하십시오:
-
Linux 그룹 소유자:
netapp:netapp -
Linux 권한:
600
-
-
ONTAP Mediator를 재시작하십시오:
systemctl restart ontap_mediator
인증서 구성은 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`에 위치한 구성 파일에서 ONTAP Mediator에 제공됩니다. 이 파일에는 다음과 같은 속성이 포함되어 있습니다.
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_path및 `key_path`는 서버 인증서 변수입니다. -
ca_cert_path,ca_key_path및 `ca_serial_path`는 CA 인증서 변수입니다.
-
모든
intermediate.*파일을 타사 인증서로 교체하십시오. -
intermediate.crt및ontap_mediator_server.crt인증서를 사용하여 인증서 체인을 생성합니다:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini파일을 업데이트하십시오.`mediator_cert`, `mediator_key` 및 `ca_certificate`의 값을 업데이트하십시오:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
해당
mediator_cert값은ontap_mediator_server_chain.crt파일의 경로입니다. -
mediator_key value`은(는) `ontap_mediator_server.crt파일의 키 경로이며, 이는 `ontap_mediator_server.key`입니다. -
해당
ca_certificate값은root_ca.crt파일의 경로입니다.
-
-
새로 생성된 인증서의 다음 속성이 올바르게 설정되었는지 확인하십시오:
-
Linux 그룹 소유자:
netapp:netapp -
Linux 권한:
600
-
-
ONTAP Mediator를 재시작하십시오:
systemctl restart ontap_mediator
인증서 구성은 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`에 위치한 구성 파일에서 ONTAP Mediator에 제공됩니다. 이 파일에는 다음과 같은 속성이 포함되어 있습니다.
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_path및 `key_path`는 서버 인증서 변수입니다. -
ca_cert_path,ca_key_path및 `ca_serial_path`는 CA 인증서 변수입니다.
-
모든
ca.*파일을 타사 인증서로 교체하십시오. -
ca.crt및ontap_mediator_server.crt인증서를 사용하여 인증서 체인을 생성합니다:cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini파일을 업데이트하십시오.`mediator_cert`, `mediator_key` 및 `ca_certificate`의 값을 업데이트하십시오:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
해당
mediator_cert값은ontap_mediator_server_chain.crt파일의 경로입니다. -
mediator_key value`은(는) `ontap_mediator_server.crt파일의 키 경로이며, 이는 `ontap_mediator_server.key`입니다. -
해당
ca_certificate값은root_ca.crt파일의 경로입니다.
-
-
새로 생성된 인증서의 다음 속성이 올바르게 설정되었는지 확인하십시오:
-
Linux 그룹 소유자:
netapp:netapp -
Linux 권한:
600
-
-
ONTAP Mediator를 재시작하십시오:
systemctl restart ontap_mediator
4단계: 필요에 따라 타사 인증서에 다른 경로 또는 이름을 사용할 수 있습니다.
`intermediate.*` 이외의 다른 이름으로 타사 인증서를 사용하거나 다른 위치에 저장할 수 있습니다.
-
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml파일을 구성하여ontap_mediator.config.yaml파일의 기본 변수 값을 재정의합니다.PKI 기관으로부터
intermediate.crt`을(를) 발급받고 개인 키 `intermediate.key`을(를) `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config위치에 저장하는 경우,ontap_mediator.user_config.yaml파일은 다음 예와 같아야 합니다:
intermediate.crt`을(를) 사용하여 `ontap_mediator_server.crt인증서에 서명한 경우intermediate.srl파일이 생성됩니다. 자세한 내용은 2단계: 제3자 CA 인증서를 사용하여 서명함으로써 서버 인증서를 생성합니다.을(를) 참조하십시오.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
root_ca.crt인증서가ontap_mediator_server.crt인증서에 서명하는intermediate.crt인증서를 제공하는 인증서 구조를 사용하는 경우,intermediate.crt및ontap_mediator_server.crt인증서에서 인증서 체인을 생성하십시오.
절차의 이전 단계에서 PKI 기관으로부터 intermediate.crt및ontap_mediator_server.crt인증서를 발급받았어야 합니다.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
/opt/netapp/lib/ontap_mediator/uvicorn/config.json파일을 업데이트하십시오.`ssl_keyfile`, `ssl_certfile` 및 `ssl_ca_certs`의 값을 업데이트하십시오:
ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
해당
ssl_keyfile값은ontap_mediator_server.crt파일 내의 키 경로이며, 이는 `ontap_mediator_server.key`입니다. -
해당
ssl_certfile값은ontap_mediator_server_chain.crt파일의 경로입니다. -
해당
ssl_ca_certs값은root_ca.crt파일의 경로입니다.
HTTPS로 구성된 ONTAP Mediator를 사용하는 SnapMirror 활성 동기화 클러스터 및 MetroCluster IP 구성의 경우, ONTAP 클러스터에 intermediate.crt및root_ca.crt인증서를 추가해야 합니다. "SnapMirror 활성 동기화를 위해 ONTAP Mediator 및 클러스터를 구성합니다." 및 "ONTAP Mediator를 MetroCluster IP 구성에 맞게 구성합니다"을(를) 참조하십시오.
-
-
새로 생성된 인증서의 다음 속성이 올바르게 설정되었는지 확인하십시오:
-
Linux 그룹 소유자:
netapp:netapp -
Linux 권한:
600
-
-
-
구성 파일에서 인증서가 업데이트되면 ONTAP Mediator를 다시 시작합니다:
systemctl restart ontap_mediator
`intermediate.*` 이외의 다른 이름으로 타사 인증서를 사용하거나 다른 위치에 저장할 수 있습니다.
-
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml파일을 구성하여ontap_mediator.config.yaml파일의 기본 변수 값을 재정의합니다.PKI 기관으로부터
intermediate.crt`을(를) 발급받고 개인 키 `intermediate.key`을(를) `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config위치에 저장하는 경우,ontap_mediator.user_config.yaml파일은 다음 예와 같아야 합니다:
intermediate.crt`을(를) 사용하여 `ontap_mediator_server.crt인증서에 서명한 경우intermediate.srl파일이 생성됩니다. 자세한 내용은 2단계: 제3자 CA 인증서를 사용하여 서명함으로써 서버 인증서를 생성합니다.을(를) 참조하십시오.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
root_ca.crt인증서가ontap_mediator_server.crt인증서에 서명하는intermediate.crt인증서를 제공하는 인증서 구조를 사용하는 경우,intermediate.crt및ontap_mediator_server.crt인증서에서 인증서 체인을 생성하십시오.
절차의 이전 단계에서 PKI 기관으로부터 intermediate.crt및ontap_mediator_server.crt인증서를 발급받았어야 합니다.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini파일을 업데이트하십시오.`mediator_cert`, `mediator_key` 및 `ca_certificate`의 값을 업데이트하십시오:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
해당
mediator_cert값은ontap_mediator_server_chain.crt파일의 경로입니다. -
해당
mediator_key값은ontap_mediator_server.crt파일의 키 경로이며, 이는 `ontap_mediator_server.key`입니다. -
해당
ca_certificate값은root_ca.crt파일의 경로입니다.
SnapMirror Business Continuity(SM-BC) 클러스터의 경우 ONTAP 클러스터에 intermediate.crt및root_ca.crt인증서를 추가해야 합니다. "SnapMirror 활성 동기화를 위해 ONTAP Mediator 및 클러스터를 구성합니다."을(를) 참조하십시오.
-
-
새로 생성된 인증서의 다음 속성이 올바르게 설정되었는지 확인하십시오:
-
Linux 그룹 소유자:
netapp:netapp -
Linux 권한:
600
-
-
-
구성 파일에서 인증서가 업데이트되면 ONTAP Mediator를 다시 시작합니다:
systemctl restart ontap_mediator
`ca.*` 이외의 다른 이름으로 타사 인증서를 사용하거나 타사 인증서를 다른 위치에 저장할 수 있습니다.
-
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml파일을 구성하여ontap_mediator.config.yaml파일의 기본 변수 값을 재정의합니다.PKI 기관으로부터
ca.crt`을(를) 발급받아 해당 개인 키 `ca.key`를 위치 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`에 저장한 경우, `ontap_mediator.user_config.yaml파일은 다음 예와 같아야 합니다:
ca.crt`을(를) 사용하여 `ontap_mediator_server.crt인증서에 서명한 경우ca.srl파일이 생성됩니다. 자세한 내용은 2단계: 제3자 CA 인증서를 사용하여 서명함으로써 서버 인증서를 생성합니다.을(를) 참조하십시오.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
root_ca.crt인증서가ontap_mediator_server.crt인증서에 서명하는ca.crt인증서를 제공하는 인증서 구조를 사용하는 경우,ca.crt및ontap_mediator_server.crt인증서에서 인증서 체인을 생성하십시오.
절차의 이전 단계에서 PKI 기관으로부터 ca.crt및ontap_mediator_server.crt인증서를 발급받았어야 합니다.cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini파일을 업데이트하십시오.`mediator_cert`, `mediator_key` 및 `ca_certificate`의 값을 업데이트하십시오:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
해당
mediator_cert값은ontap_mediator_server_chain.crt파일의 경로입니다. -
해당
mediator_key값은ontap_mediator_server.crt파일의 키 경로이며, 이는 `ontap_mediator_server.key`입니다. -
해당
ca_certificate값은root_ca.crt파일의 경로입니다.
SnapMirror Business Continuity(SM-BC) 클러스터의 경우 ONTAP 클러스터에 ca.crt및root_ca.crt인증서를 추가해야 합니다. "SnapMirror 활성 동기화를 위해 ONTAP Mediator 및 클러스터를 구성합니다."을(를) 참조하십시오.
-
-
새로 생성된 인증서의 다음 속성이 올바르게 설정되었는지 확인하십시오:
-
Linux 그룹 소유자:
netapp:netapp -
Linux 권한:
600
-
-
-
구성 파일에서 인증서가 업데이트되면 ONTAP Mediator를 다시 시작합니다:
systemctl restart ontap_mediator