


Faça backup e restaure aplicativos em contêineres em um cluster do vSphere Kubernetes Service usando o NetApp Console

 Sugerir alterações

 PDFs

Faça o backup e a restauração de aplicações de contêiner em um cluster do vSphere Kubernetes Service (VKS) usando o NetApp Console. Este procedimento abrange a criação e o gerenciamento de operações de backup e restauração por meio do NetApp Backup and Recovery no NetApp Console.
Os exemplos abrangem os seguintes dois cenários de backup e restauração:
-
Backup e restauração usando o ONTAP S3 storage de objetos como destino de backup (fluxo de trabalho de disco para objeto).
-
Backup e restauração usando o ONTAP como destino de backup (fluxo de trabalho de disco a disco).

|
O backup e a restauração usando uma política de distribuição 3-2-1 (fluxos de trabalho de disco para disco e de disco para storage de objetos) não são suportados atualmente para cargas de trabalho VKS. |
O NetApp Console fornece gerenciamento centralizado de storage e serviços de dados em ambientes locais e em nuvem. Ele oferece controle unificado, simplicidade operacional e gerenciamento seguro. Vários serviços de dados e recursos de gerenciamento podem ser acessados a partir da interface de usuário em "console.netapp.com". Para obter detalhes completos sobre o NetApp Console, consulte "NetApp Console documentação".
Esta seção se concentra no serviço de dados NetApp Backup and Recovery para workloads do Kubernetes, especificamente aplicações de contêiner em clusters do vSphere Kubernetes Service. O NetApp Backup and Recovery Service permite que você descubra, gerencie, crie e associe políticas de proteção às suas aplicações do Kubernetes usando uma única interface. Para obter um guia completo, consulte "NetApp Backup and Recovery documentação".
|
|
Este procedimento pressupõe que você já tenha implantado um agente do Console no ambiente onde seu cluster VKS está em execução. Certifique-se de que o agente esteja devidamente registrado e visível no NetApp Console antes de prosseguir com as operações de backup e restauração. |
Fluxo de trabalho de backup e recuperação
-
Certifique-se de ter um agente do Console
Certifique-se de ter um agente de Console implantado no ambiente onde seu cluster VKS está em execução. Para obter detalhes sobre como instalar um agente de Console, consulte o "NetApp Console Documentação de configuração".
Mostrar exemplo
No NetApp Console, clique em Implantar Agente, conforme mostrado na captura de tela, e implante o agente no ambiente onde o cluster VKS está em execução.
Neste exemplo, selecione Local > Com OVA, copie a URL do OVA e use essa URL no vCenter para implantar o agente do Console.
Registre-o usando o endereço IP do agente na URL. Veja "a documentação" para instruções detalhadas. Após o agente ser registrado, você pode vê-lo no NetApp Console, conforme mostrado na captura de tela abaixo.


-
Adicione o cluster ONTAP ao NetApp Console e habilite o NetApp Backup and Recovery
O cluster ONTAP primário deve ser adicionado ao NetApp Console e o serviço de backup e restauração deve ser ativado nele antes que as cargas de trabalho possam ser protegidas. Para obter instruções, consulte "Configurar o NetApp Backup and Recovery".
-
No NetApp Console, descubra o cluster Kubernetes do vSphere
Mostrar exemplo
Esta etapa requer que o cluster Kubernetes do vSphere esteja em execução e que o agente do Console esteja implantado no mesmo ambiente.
Siga estas etapas para descobrir o cluster Kubernetes do vSphere no NetApp Console.
-
No NetApp Console, selecione Inventário > Kubernetes e forneça os detalhes do cluster Kubernetes do vSphere.
-
Selecione o agente implantado no mesmo ambiente em que o vSphere cluster Kubernetes está localizado.
-
Copie os comandos fornecidos para instalar o Trident Protect e execute-os a partir de uma máquina conectada ao seu vSphere cluster Kubernetes.
-
Após a instalação bem-sucedida do Trident Protect, clique em Descobrir. O NetApp Console descobre o cluster Kubernetes do vSphere e todos os seus recursos por meio do agente e os exibe na interface de usuário.


-
-
Configurar o ONTAP S3 como destino de backup
Neste exemplo, o ONTAP S3 storage de objetos é usado como destino de backup. Você também pode usar o AWS S3, o Azure Blob, o Google Cloud Storage ou o StorageGRID como destinos de backup.
Para obter mais detalhes, consulte "NetApp Console documentação".
Para adicionar o ONTAP S3 como destino de backup no NetApp Console, você precisa das seguintes informações do seu cluster ONTAP.
S3 Endpoint:
Access Key:
Secret Key:
Bucket Name:
Para obter esses valores, faça o seguinte no seu ONTAP cluster usando o System Manager.
-
Crie uma SVM habilitada para S3 no cluster ONTAP para armazenar os dados de backup. Anote a URL do endpoint S3 para esta SVM.
-
Nas configurações do S3 da SVM, crie um usuário e atribua o acesso necessário. Anote a chave de acesso e a chave secreta desse usuário.
O Trident Protect exige que o usuário do S3 tenha pelo menos PutObject,GetObject,ListBucketeDeleteObjectpermissões. Sem essas permissões, as operações de backup e restauração do AppVault falham com erros de acesso negado. Para obter detalhes, consulte "Documentação do Trident Protect AppVault".
Mostrar exemplo
-
Crie um usuário S3 e baixe a chave de acesso e a chave secreta

-
Crie um bucket no SVM habilitado para S3. Anote o nome do bucket para usar ao adicionar o storage de objetos ONTAP S3 como um destino de backup no NetApp Console.
-

Adicione o ONTAP storage de objetos como um destino de backup no NetApp Console usando o endpoint S3, a chave de acesso, a chave secreta e o nome do bucket.


-
-
No NetApp Console, crie um aplicativo para as cargas de trabalho do contêiner e proteja-o usando backups.
Para criar e proteger uma aplicação Kubernetes, você precisa da função de superadministrador de Backup and Recovery ou de administrador de backup de Backup and Recovery. Para restaurar uma aplicação Kubernetes, você precisa da função de superadministrador de Backup and Recovery ou de administrador de restauração de Backup and Recovery. Mostrar exemplo: criar uma aplicação para cargas de trabalho em contêineres
Nesta etapa, crie um aplicativo no NetApp Console para os aplicativos em contêiner no seu cluster Kubernetes vSphere que precisam ser protegidos. Você pode usar namespaces para criar um aplicativo para proteger todos os aplicativos em contêiner em um namespace no cluster Kubernetes vSphere.

Forneça os detalhes do aplicativo e defina os critérios para o aplicativo. Neste exemplo, o aplicativo é criado para todos os aplicativos de contêiner em um namespace no cluster Kubernetes vSphere. Clique em Pesquisar para ver a lista de recursos com escopo de namespace que fazem parte do aplicativo. Clique em Avançar para prosseguir.

Em seguida, você precisa fornecer as configurações de proteção para o aplicativo. Você pode criar uma nova política de proteção ou usar uma existente. Neste exemplo, uma nova política de proteção é criada para o aplicativo e associada a ele. Expanda Política e clique em Criar nova política.

Mostrar exemplo: criar uma política de proteção usando a arquitetura de storage em disco para storage de objetos
Forneça um nome para a política e escolha a arquitetura de backup. Neste exemplo, foi escolhida a opção "Disco para Storage de Objetos". Defina a programação de snapshots locais, que controla com que frequência os snapshots são criados no storage primário. Em seguida, escolha o storage de objetos de destino para os metadados do aplicativo Kubernetes usados para os snapshots.
Em seguida, configure as configurações de backup do storage de objetos separadamente: escolha o destino do backup (neste exemplo, o ONTAP S3), defina o agendamento de transferência que controla quando os dados do snapshot são copiados para o storage de objetos e especifique o número de cópias de retenção. O agendamento de transferência é independente do agendamento de snapshot, então os recursos são copiados para o storage de objetos de acordo com o agendamento de transferência, não imediatamente quando cada snapshot é criado. Você também pode modificar o número máximo de tentativas e o intervalo entre tentativas, se necessário. Clique em Criar para prosseguir. O aplicativo será descoberto e a política de proteção será associada a ele.


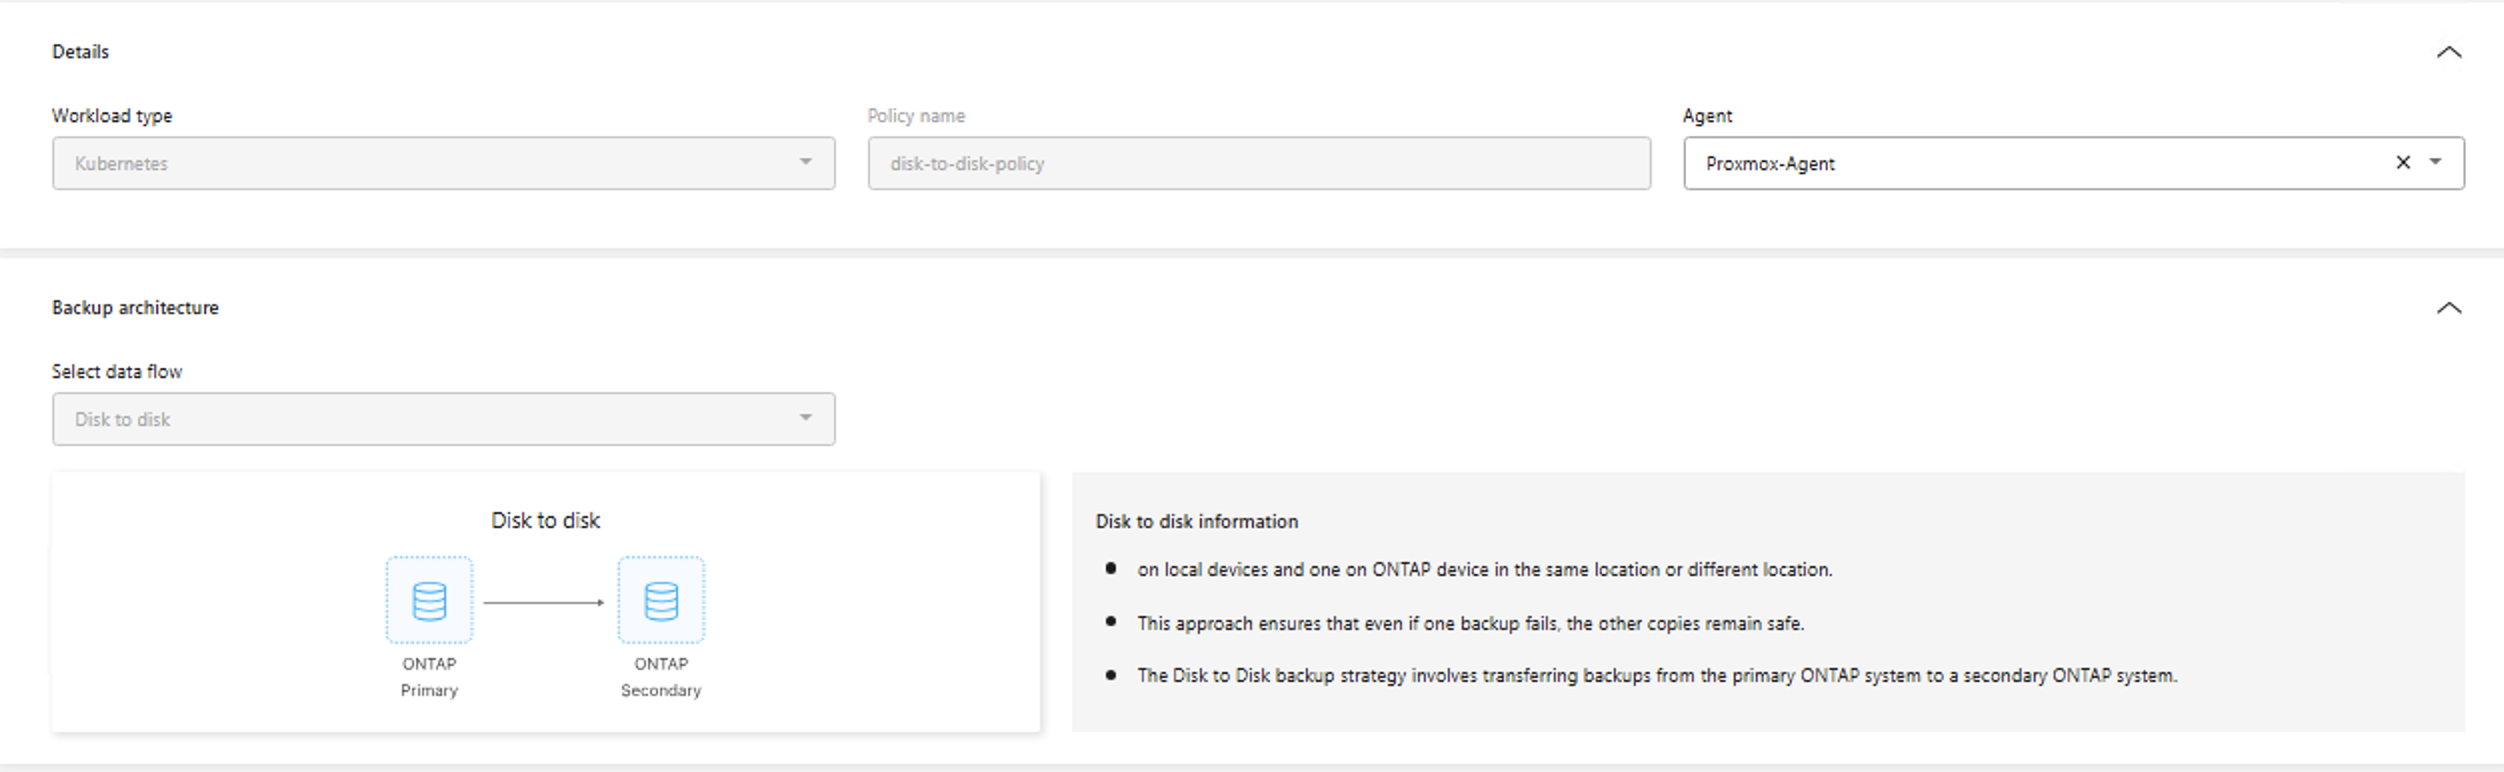
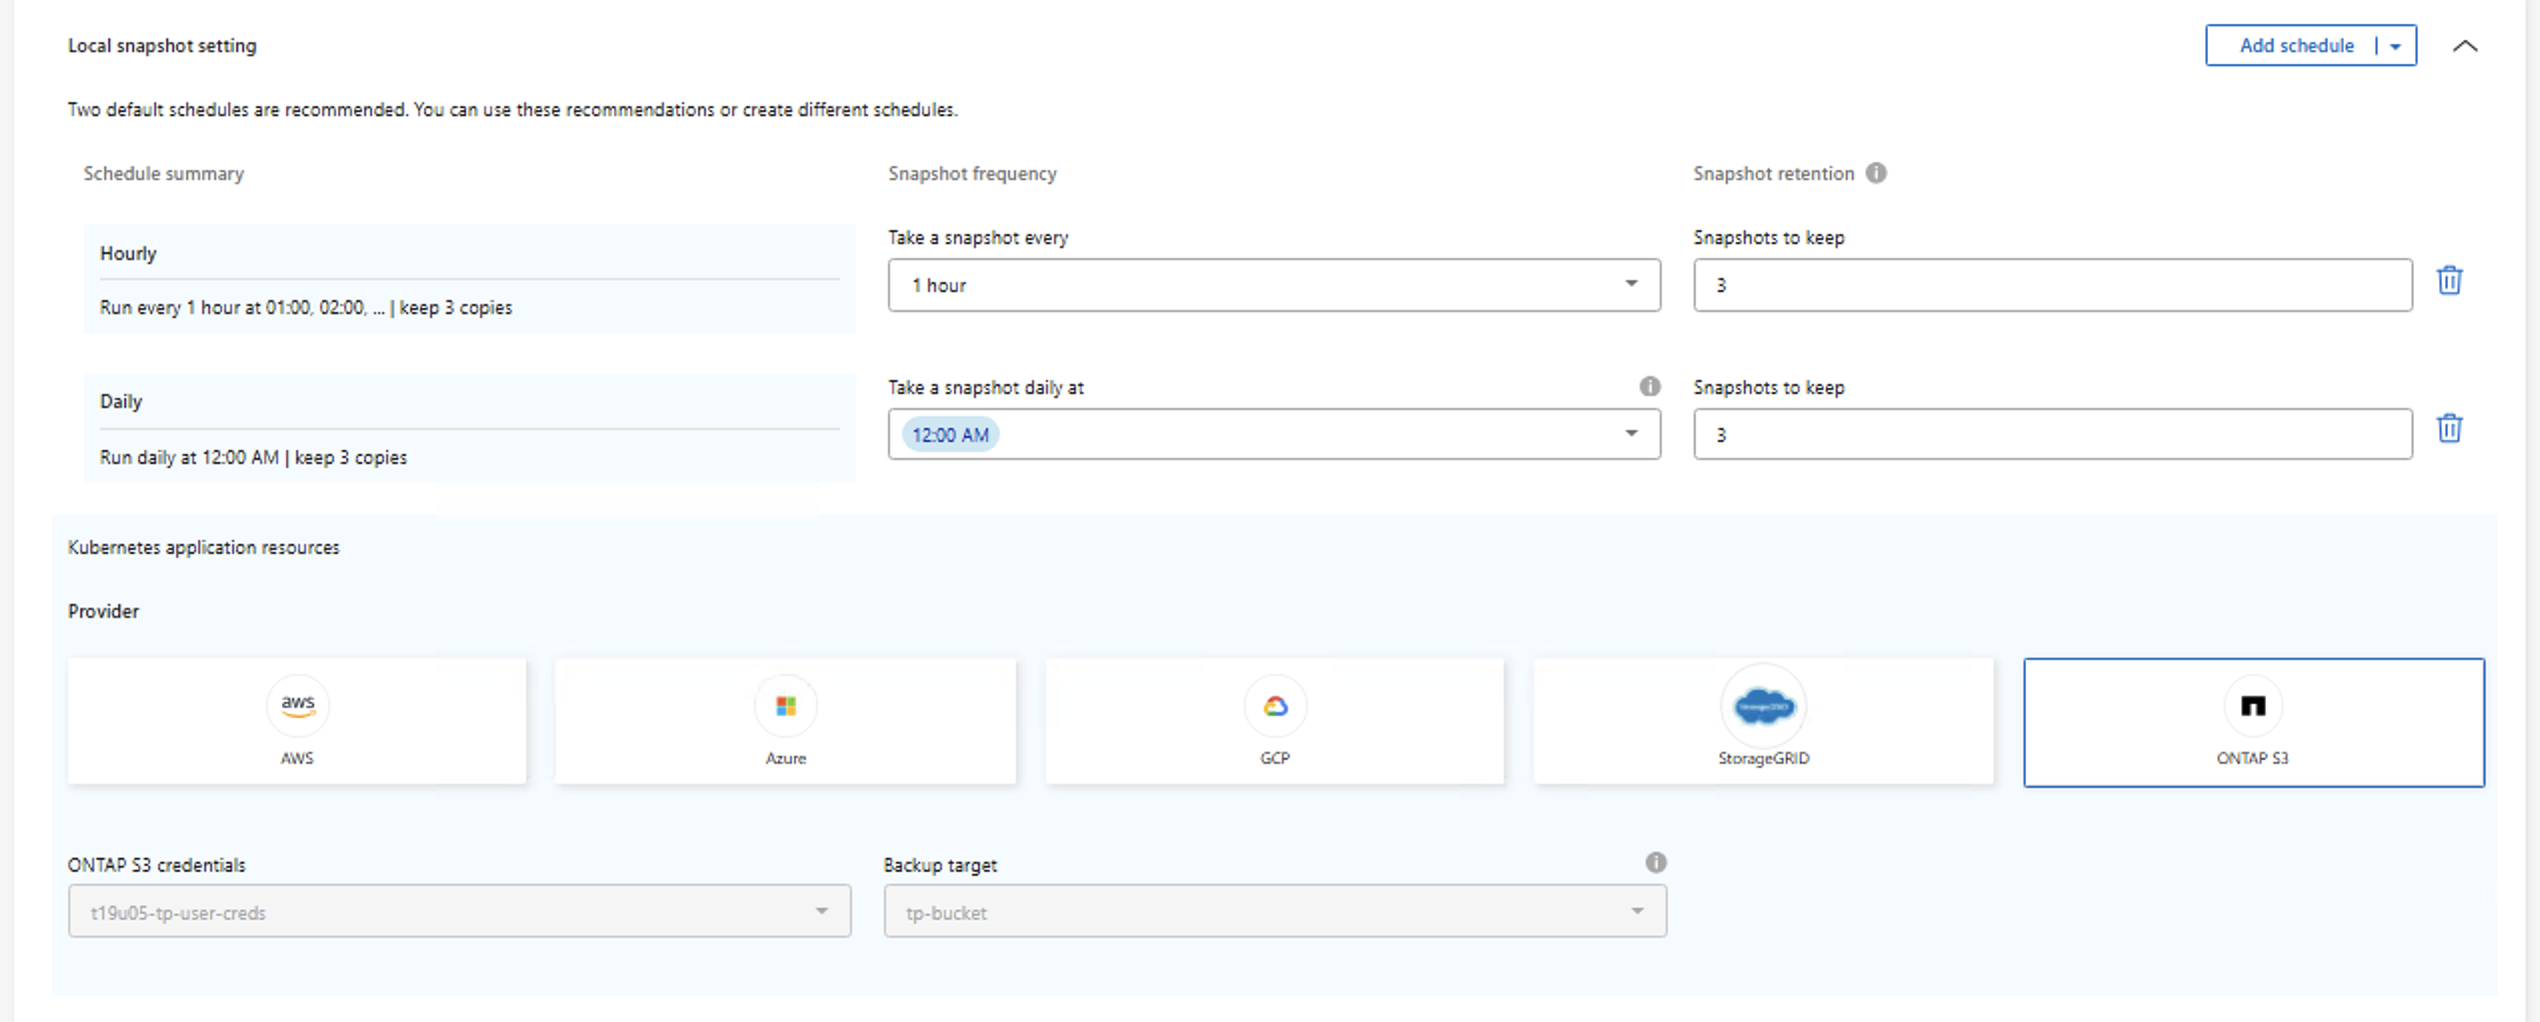
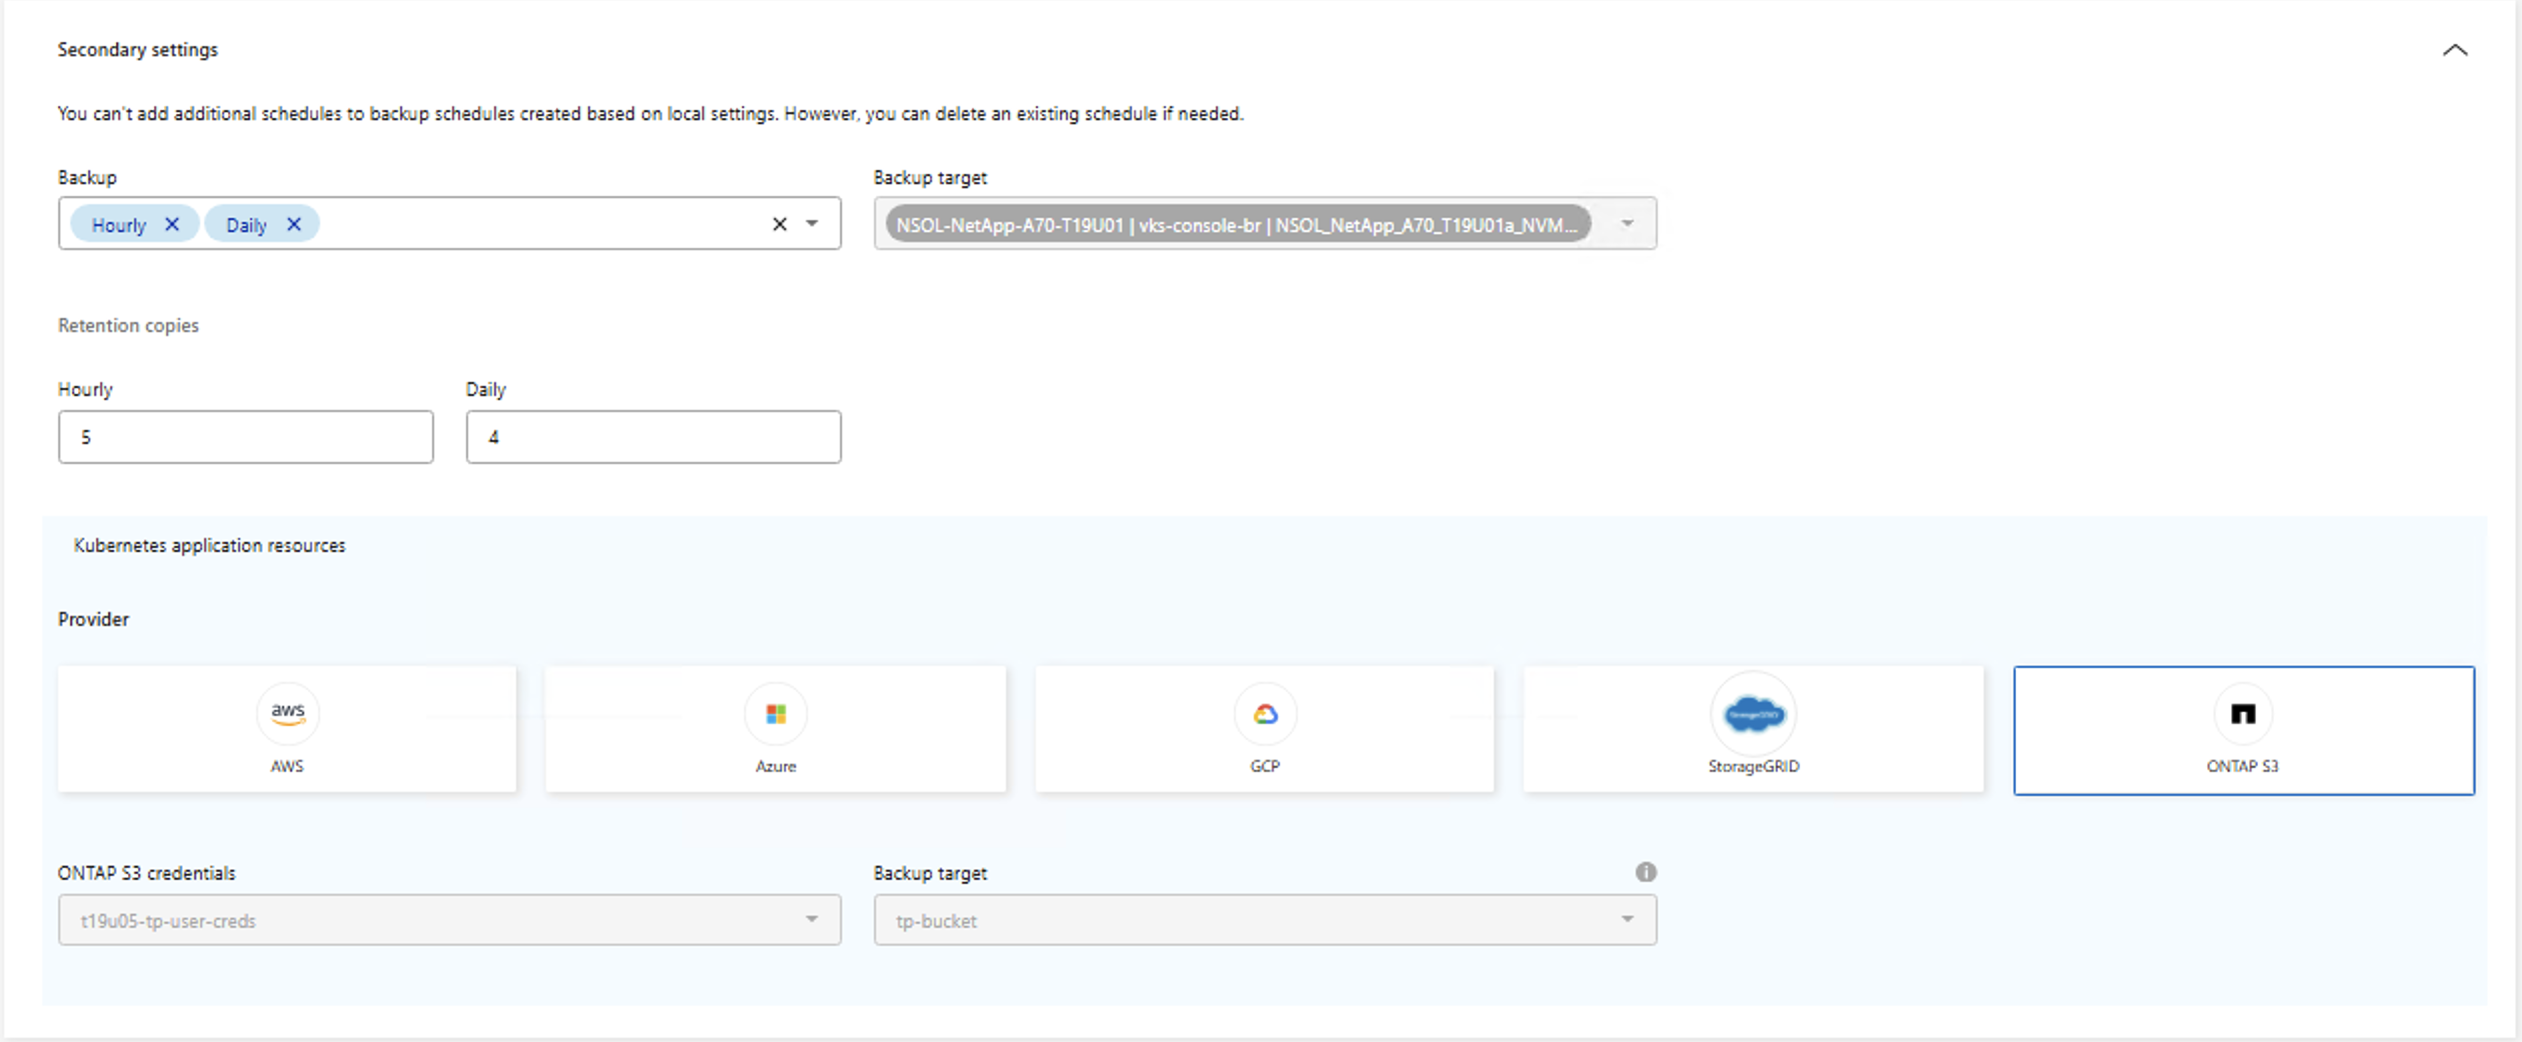
Exemplo: criar uma política de proteção usando a arquitetura Disco a Disco
Para escolher a arquitetura Disco a Disco, certifique-se de ter configurado o storage secundário com emparelhamento de cluster e emparelhamento de SVM e de possuir as credenciais e permissões necessárias. Forneça um nome para a política e escolha a arquitetura de backup. Neste exemplo, Disco para Disco é escolhido. Defina a programação de snapshots locais, que controla com que frequência os snapshots são criados no storage primário. Em seguida, selecione o storage de objetos para os metadados da aplicação Kubernetes para os snapshots.
Configure as configurações de backup do storage secundário separadamente: escolha o destino de backup, o cluster ONTAP e a SVM configurados para backup, e o agregado onde o volume de backup será criado na lista suspensa. Defina o agendamento de transferência que controla quando os dados do snapshot são copiados para o storage secundário e especifique o número de cópias de retenção. O agendamento de transferência é independente do agendamento de snapshots, então os recursos são copiados para o destino secundário de acordo com o agendamento de transferência, e não imediatamente quando cada snapshot é criado. Também configure o storage de objetos onde os metadados das cópias do SnapMirror são armazenados.
Você também pode modificar o número máximo de tentativas e o intervalo entre elas, se necessário. Clique em Criar para prosseguir. O aplicativo será detectado e a política de proteção será associada a ele.
-
Restaure o aplicativo a partir de um backup
Você precisa da função de superadministrador de Backup and Recovery ou de administrador de restauração de Backup and Recovery para restaurar um aplicativo Kubernetes. -
Você pode escolher qualquer ponto de restauração disponível, seja um snapshot local, um backup em storage de objetos ou um backup de um destino secundário, para restaurar o aplicativo.
-
Você pode restaurar o aplicativo para o seu namespace original ou para um namespace diferente.
-
Você pode selecionar quais recursos incluir na restauração.
-
Você pode escolher a classe de armazenamento a ser usada para os recursos restaurados do aplicativo.
Mostrar exemplo: restaurar do storage de objetos para um namespace diferente


Mostrar exemplo: Restaurar do storage em disco para o mesmo namespace
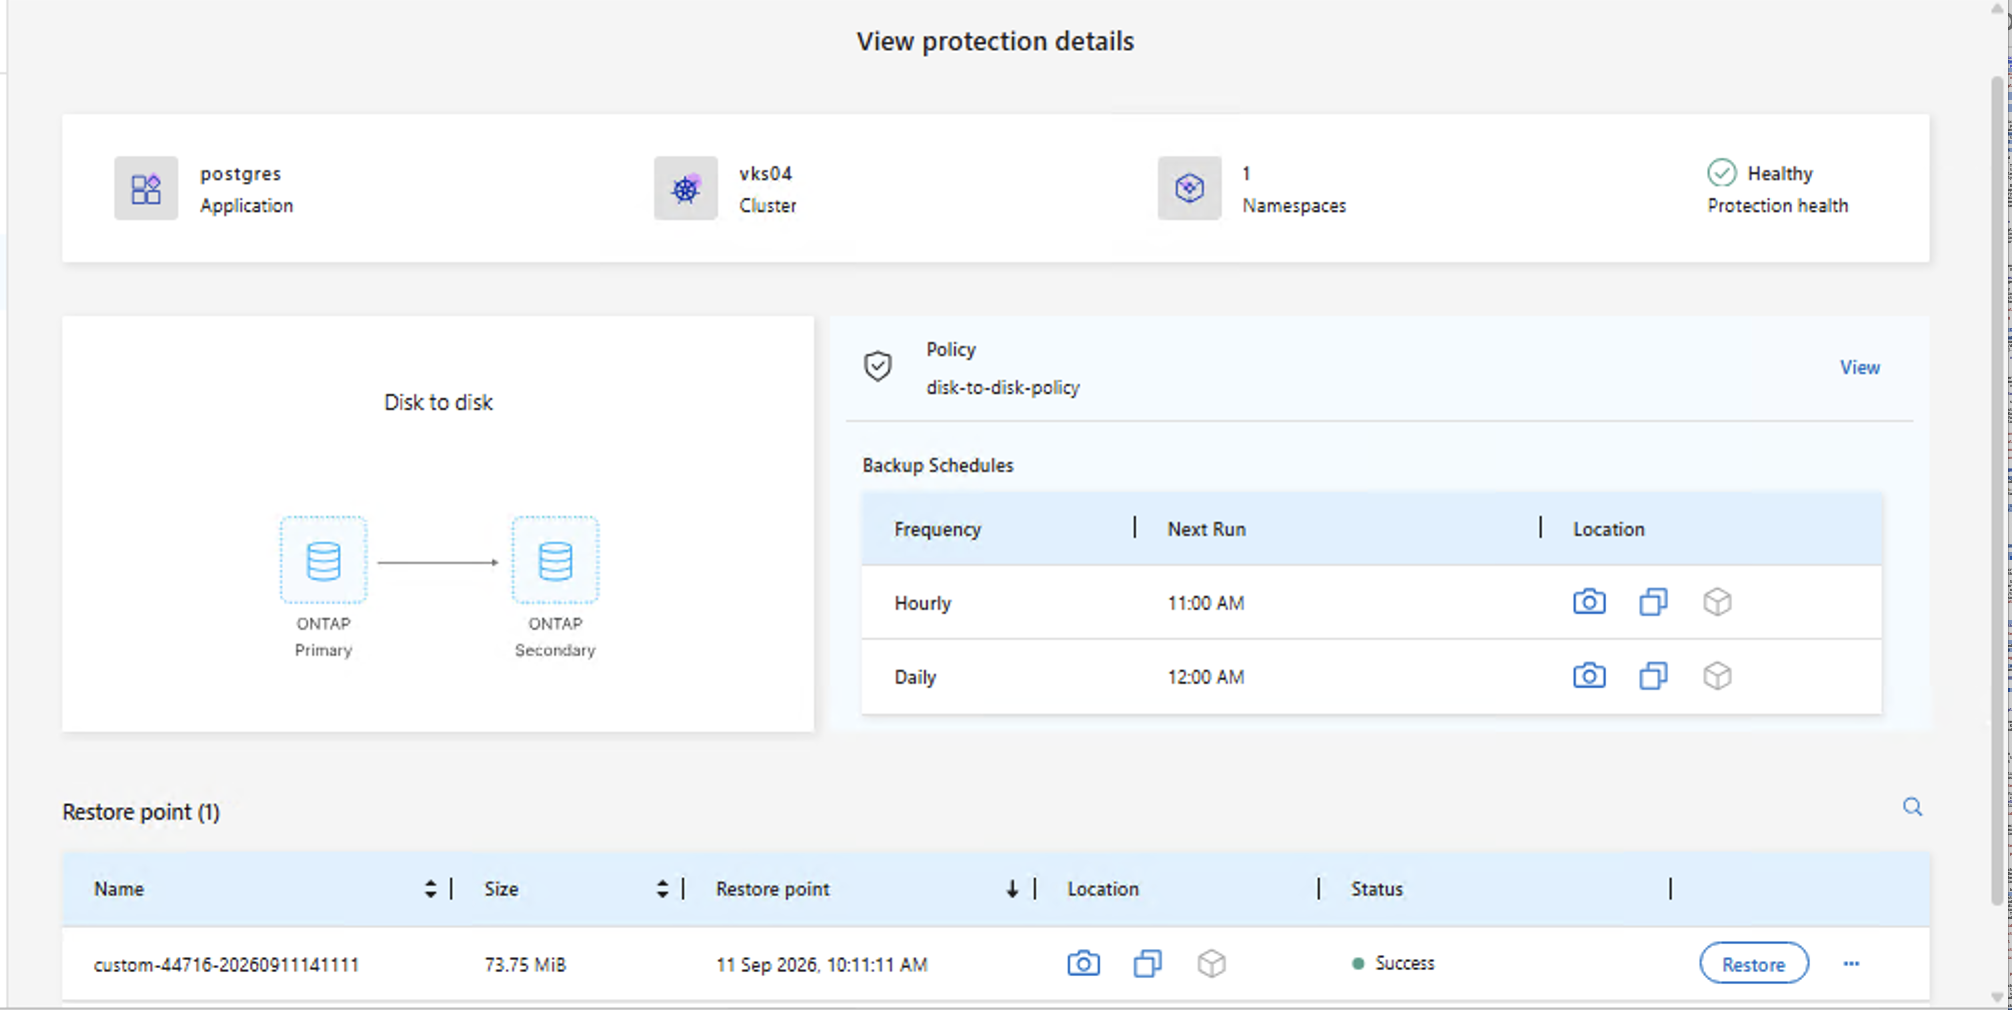
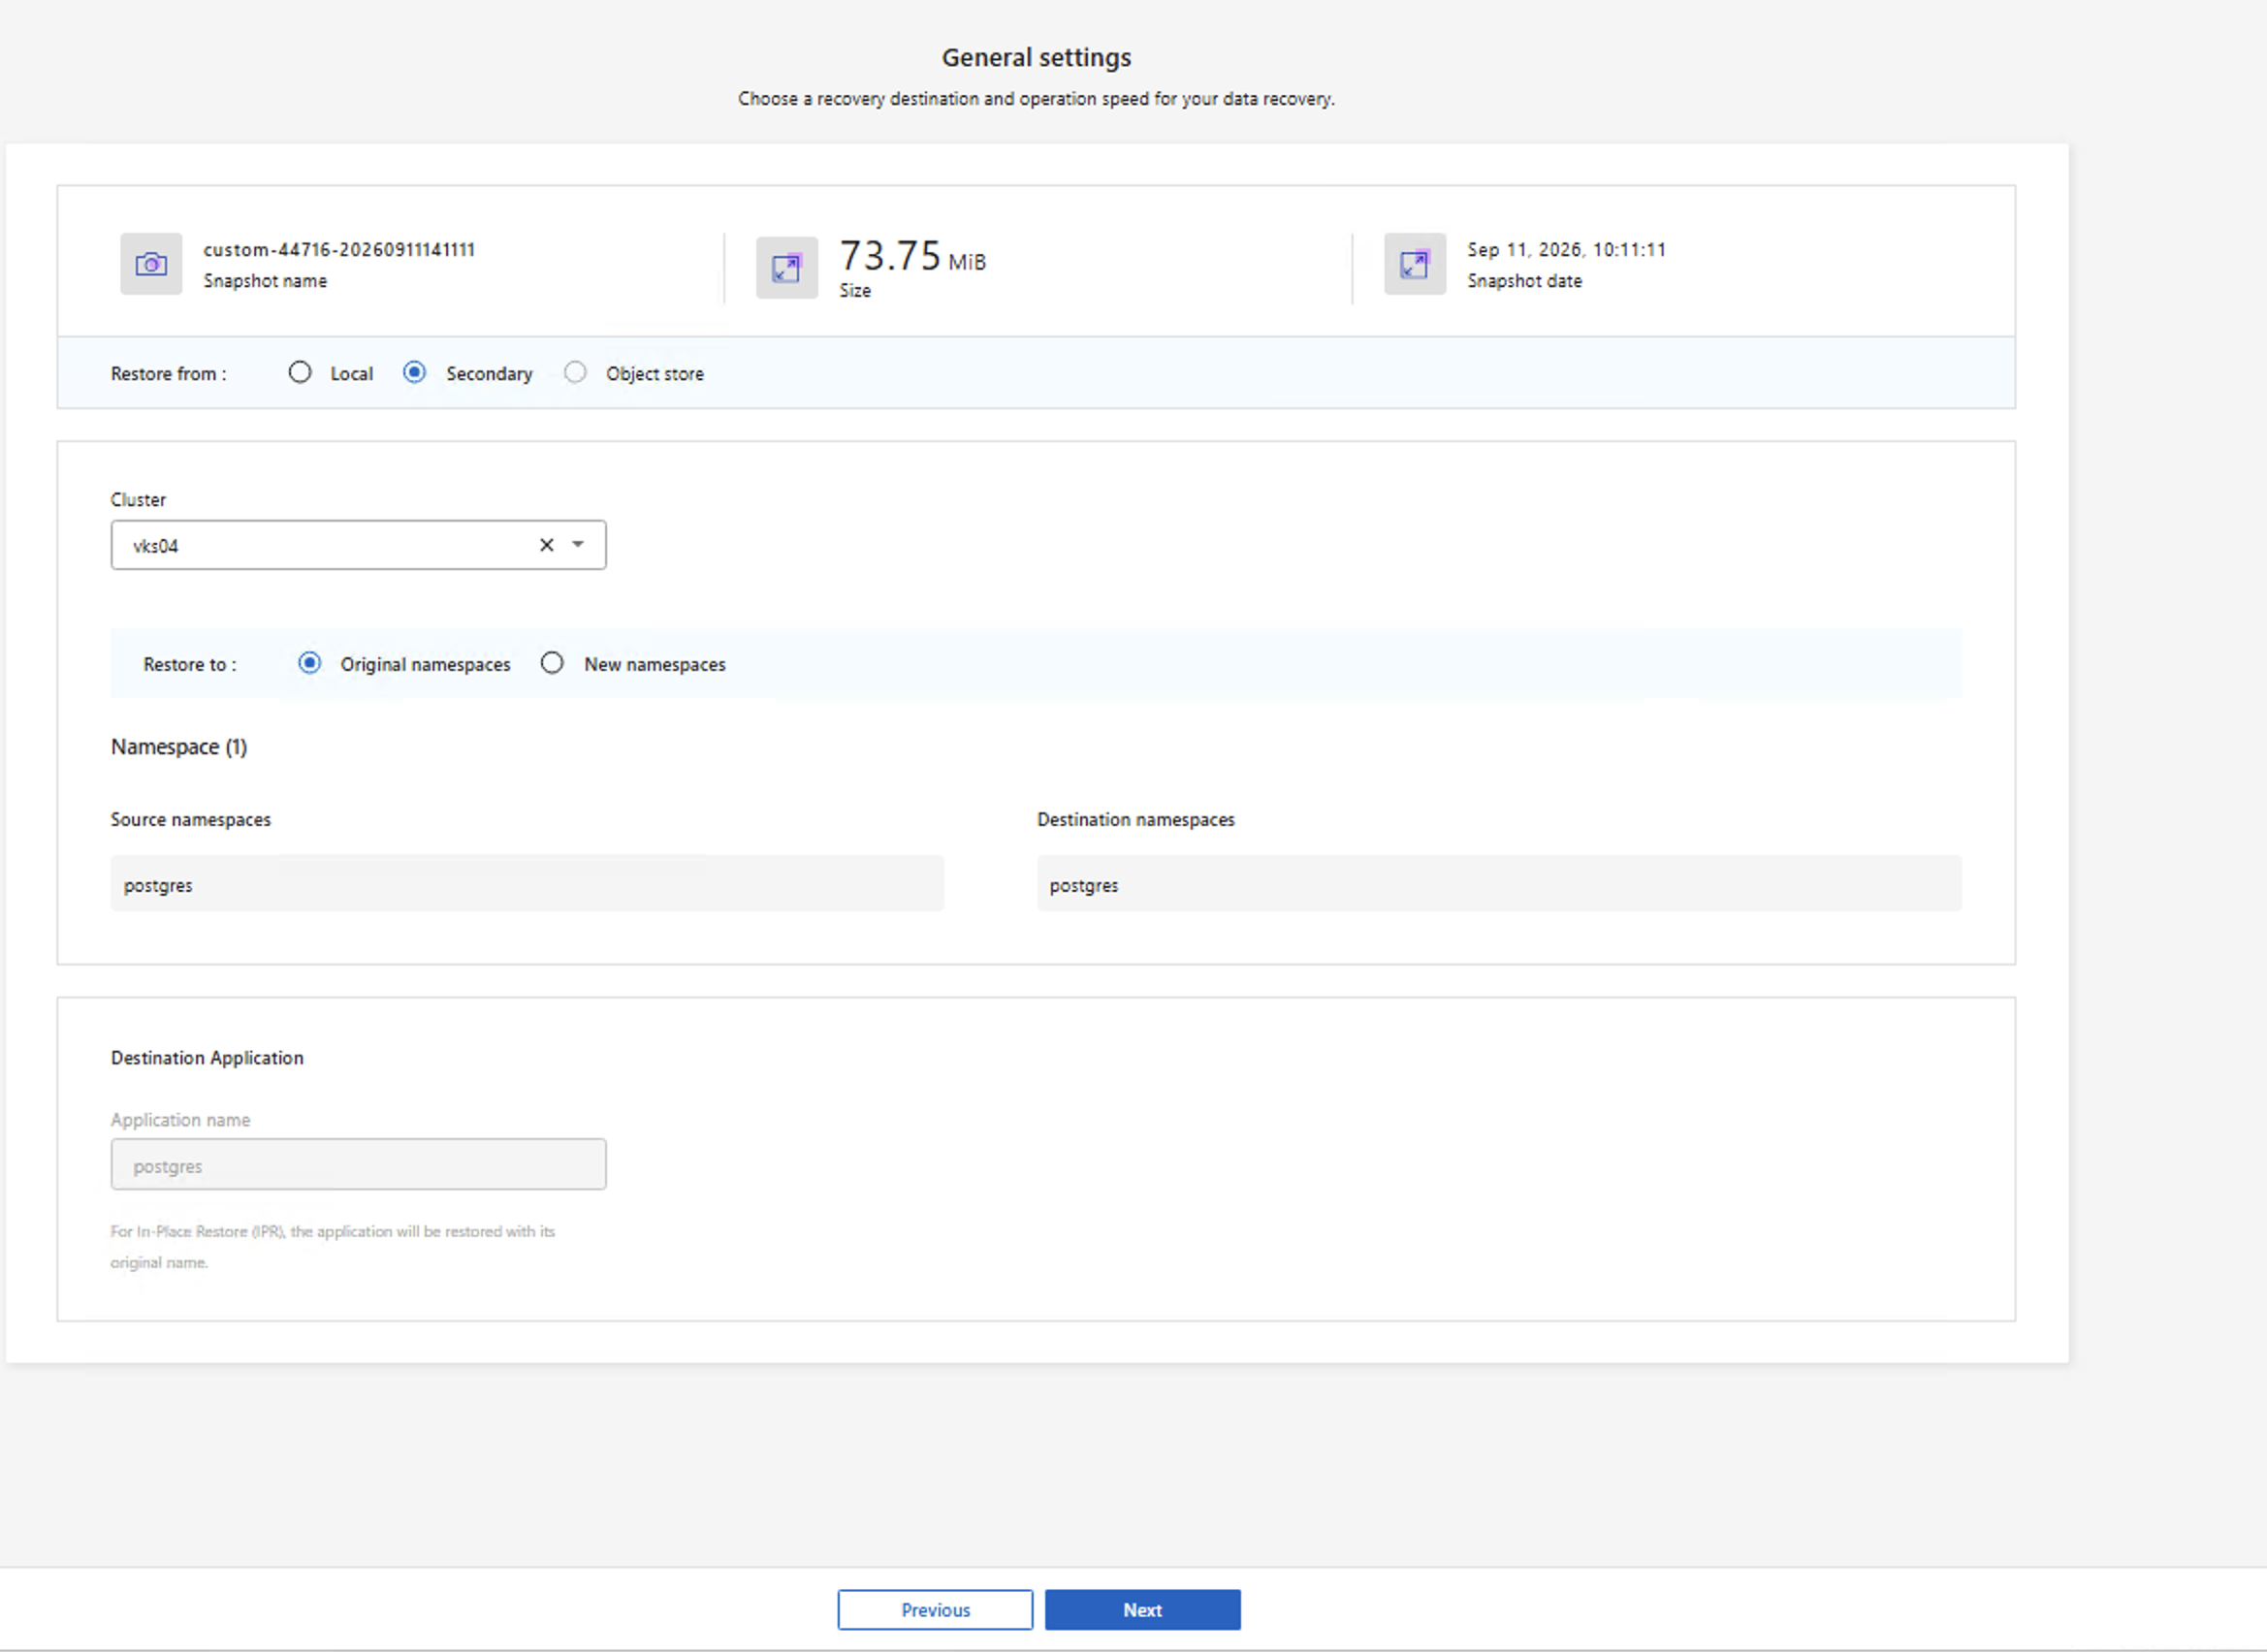
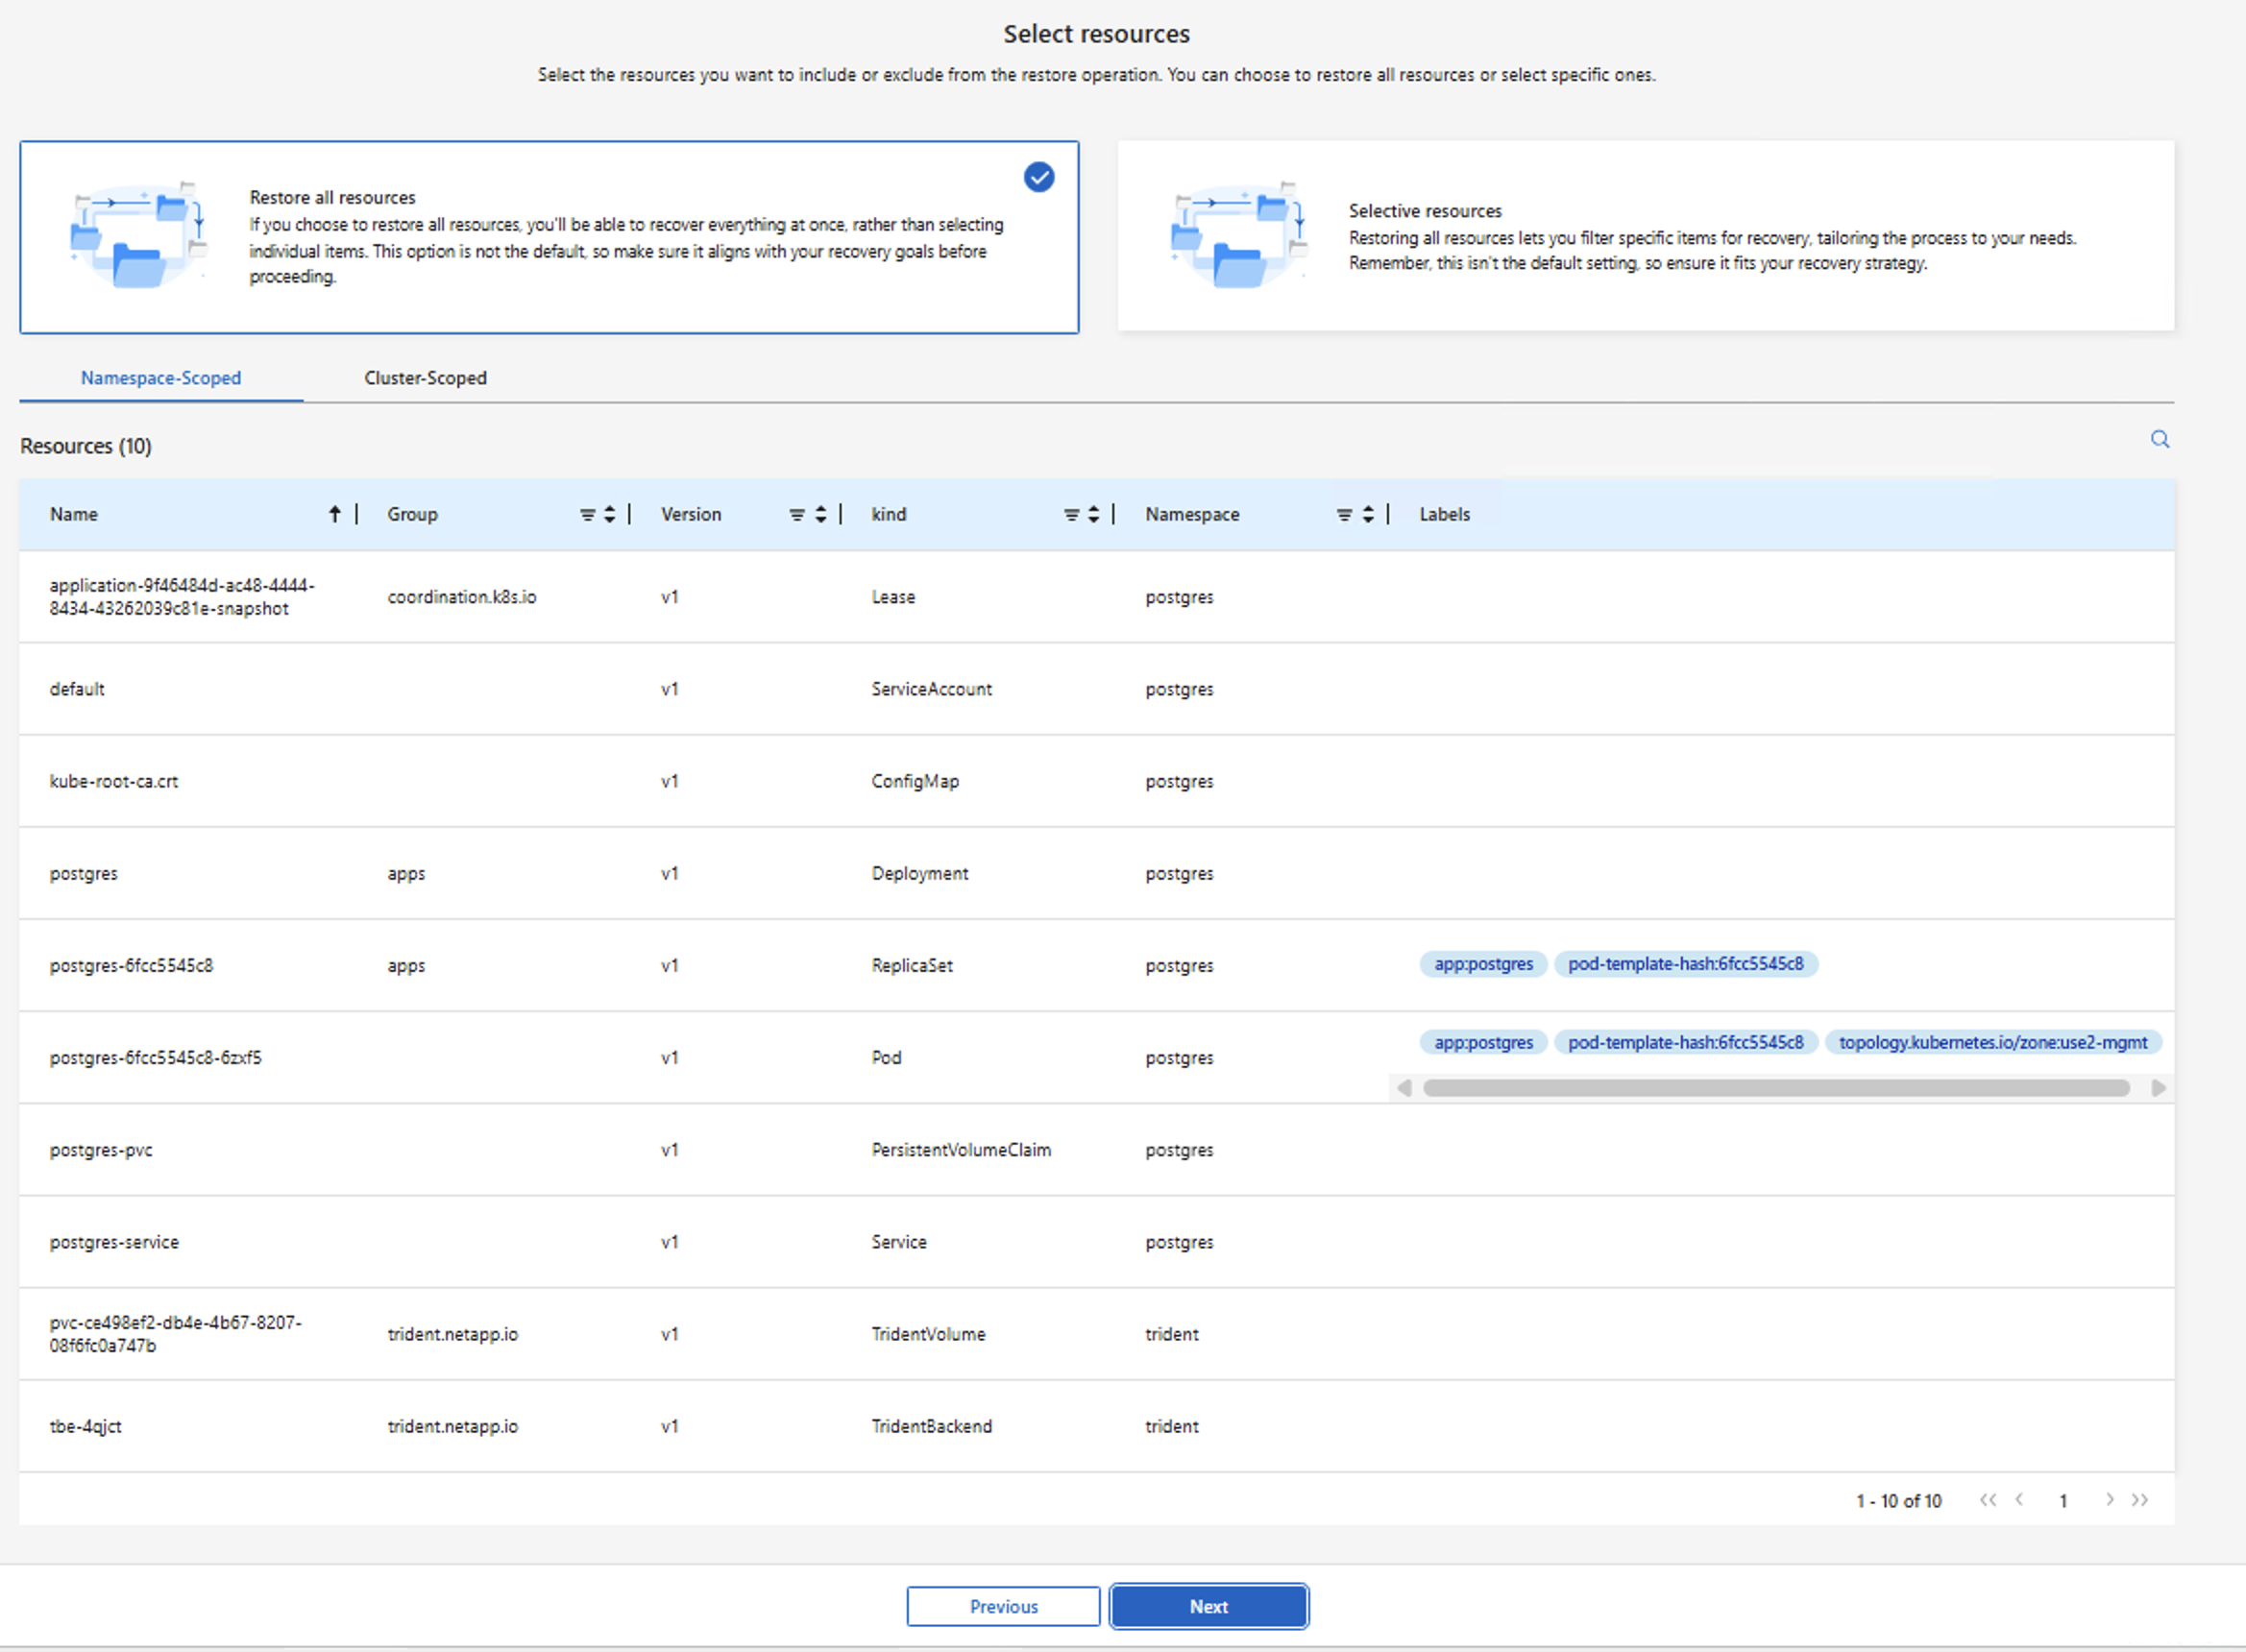
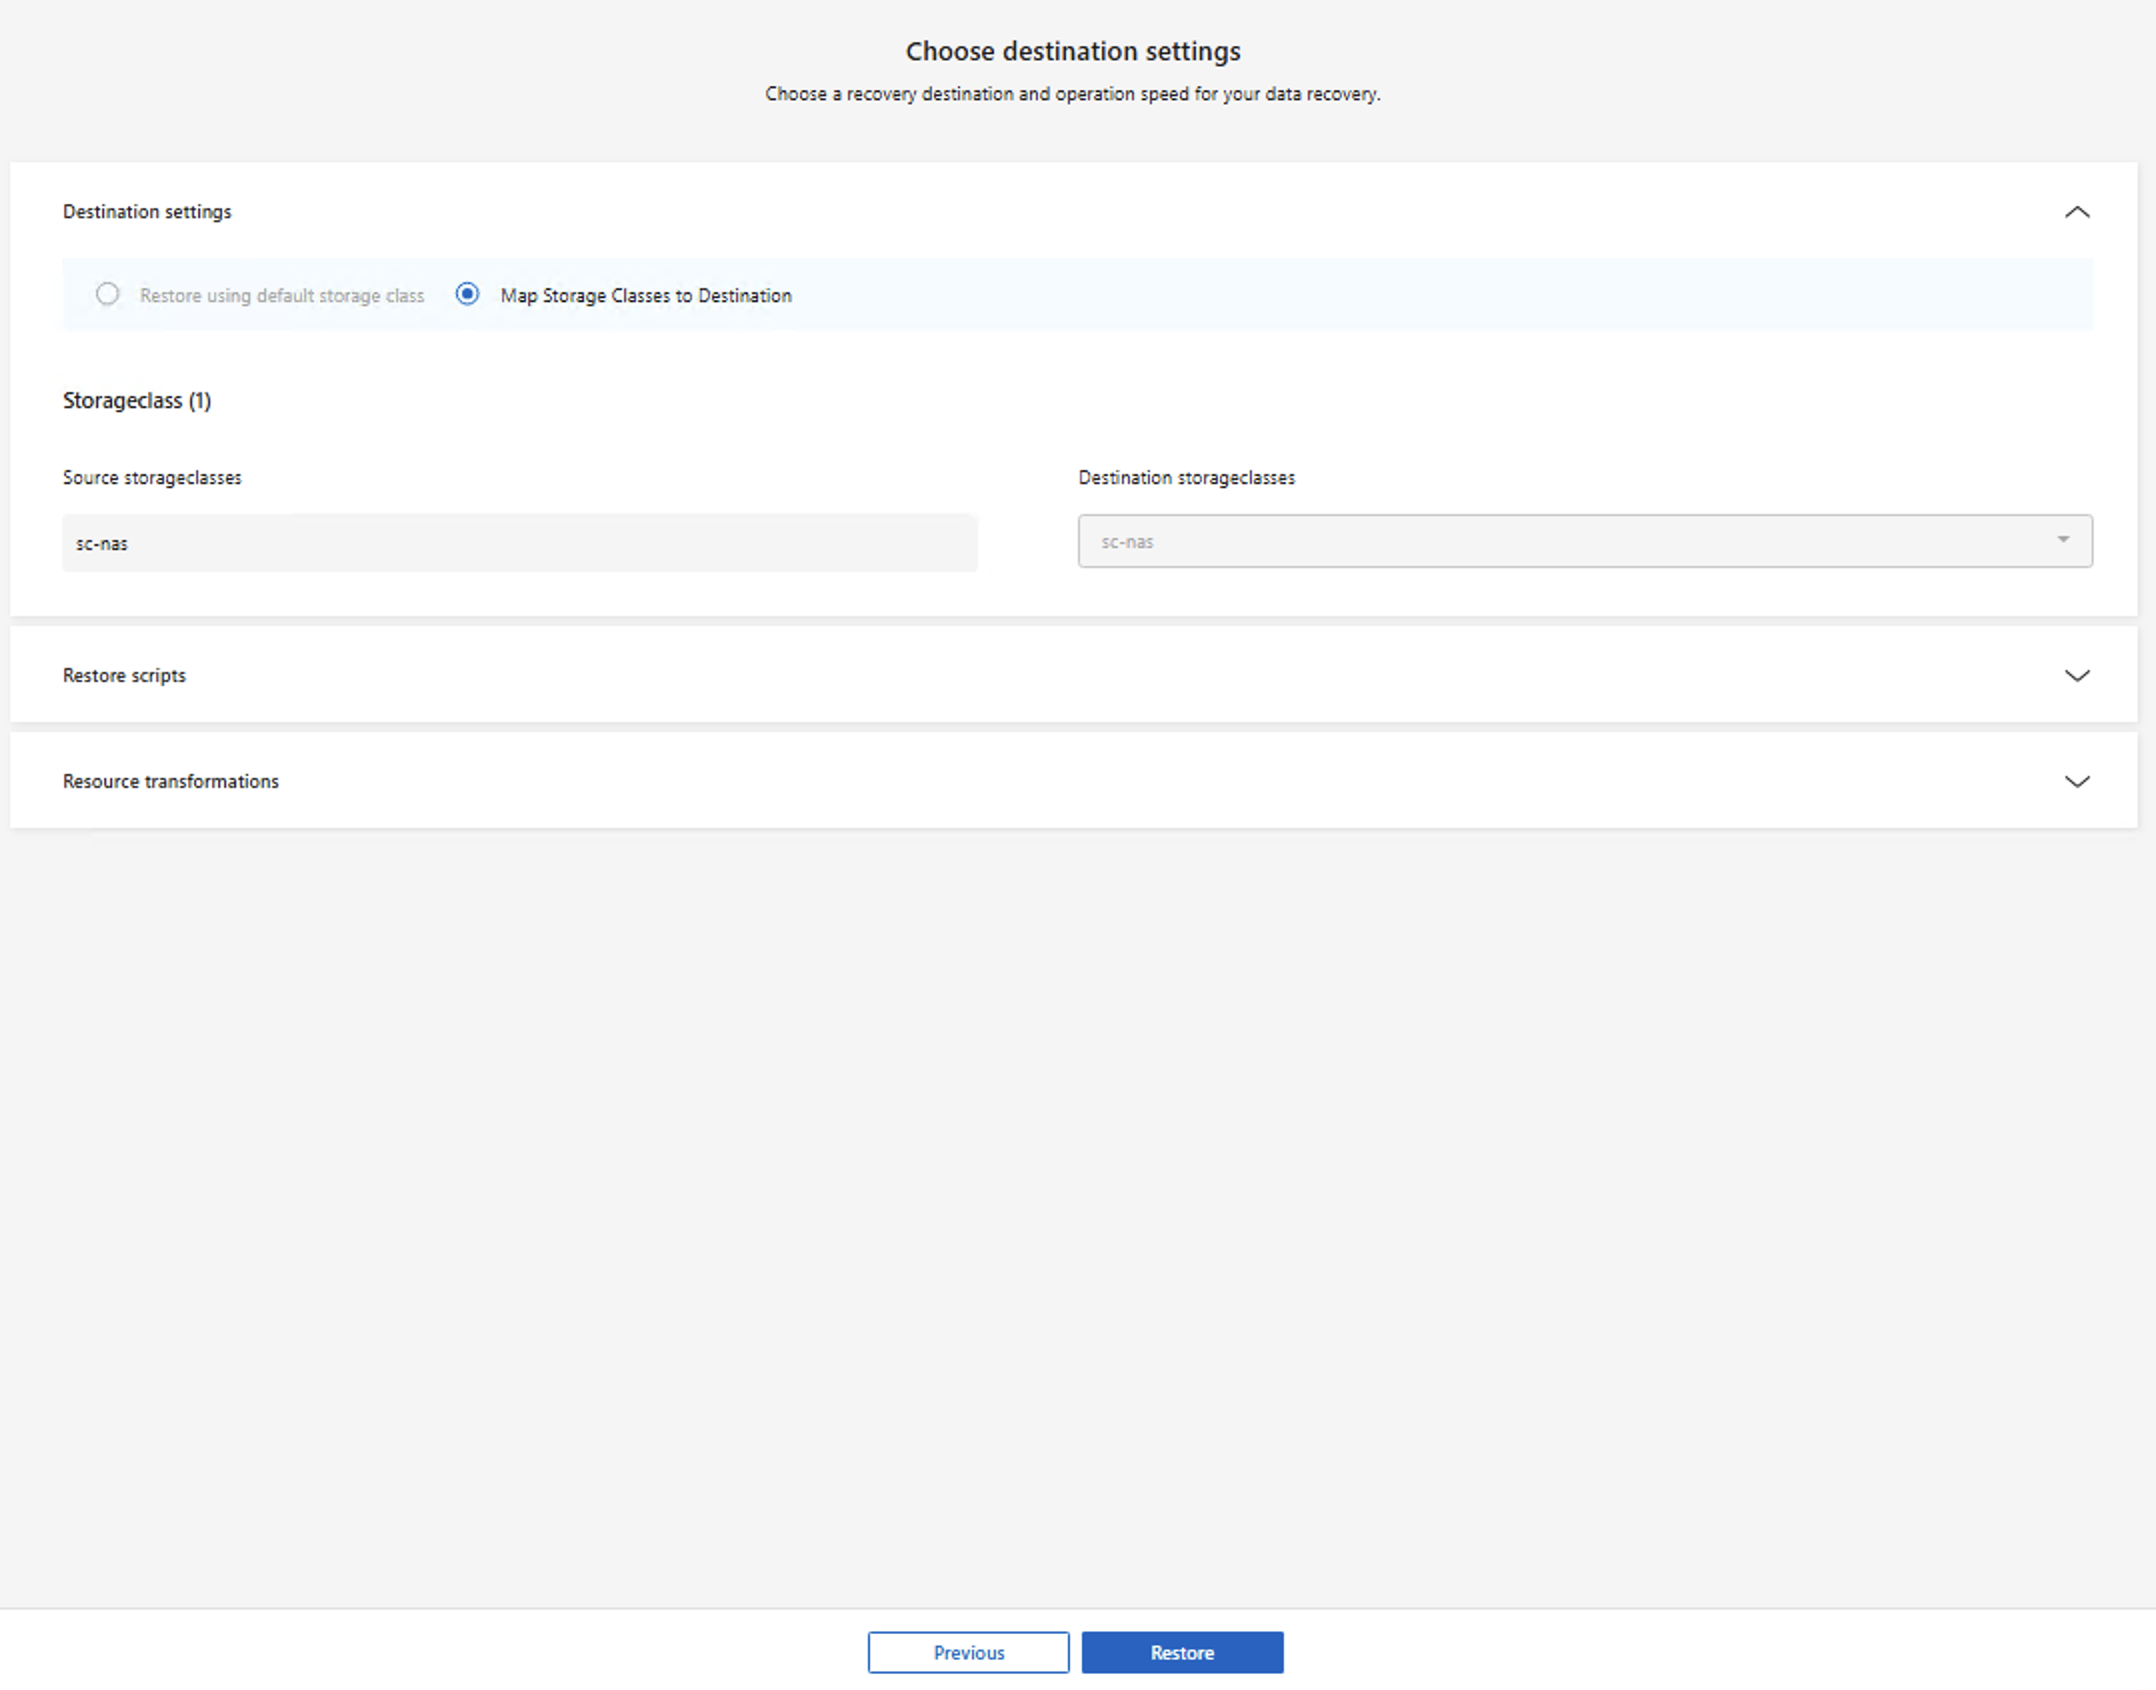
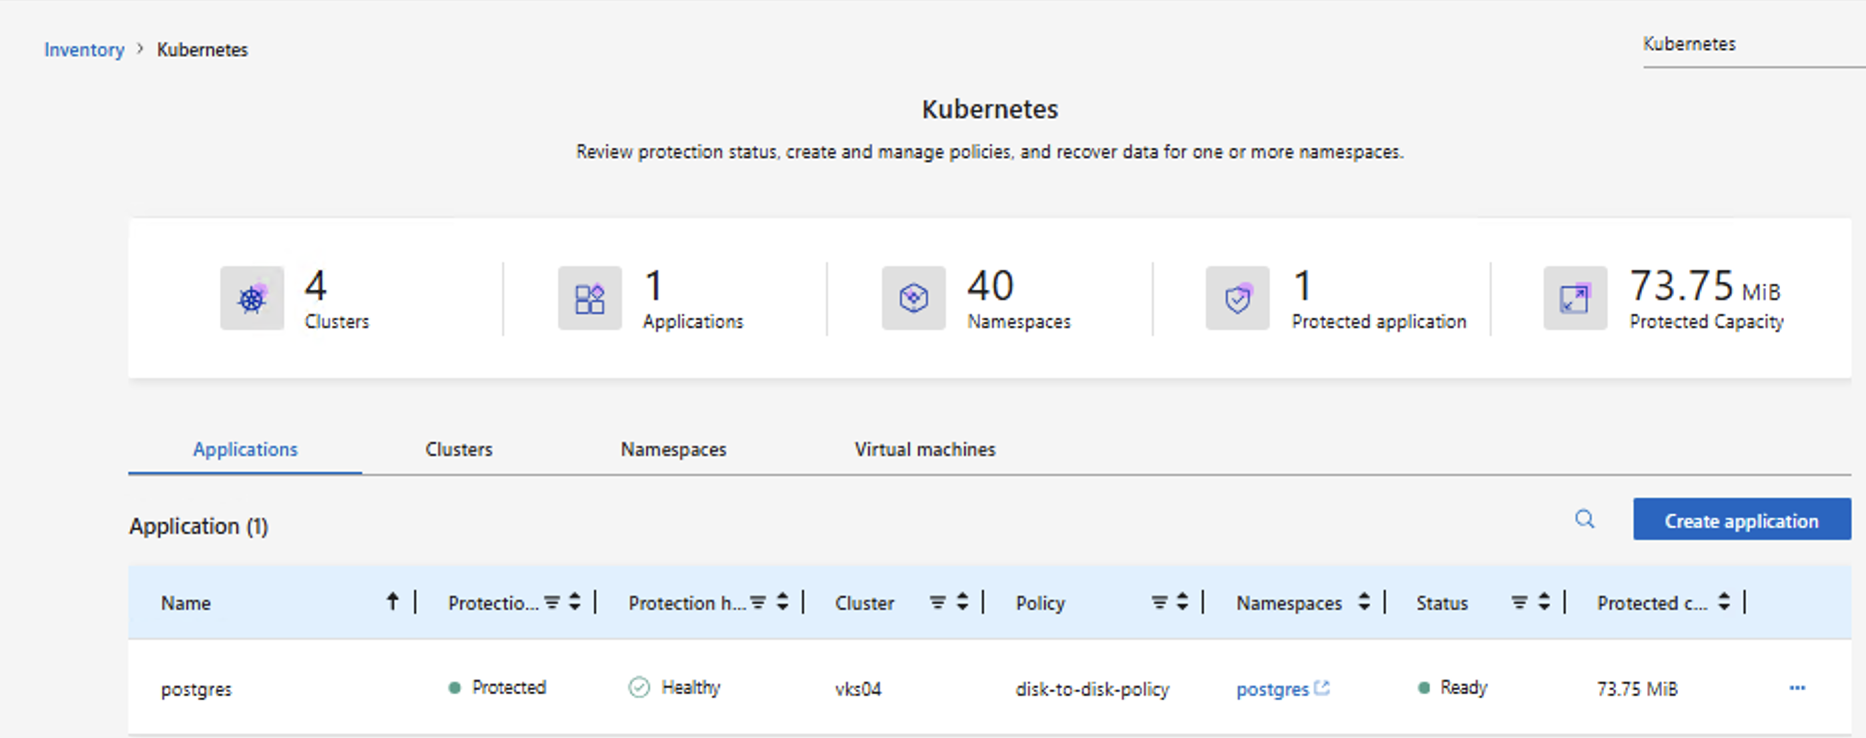
Você pode acompanhar o progresso da tarefa de restauração na seção Monitor do NetApp Console. Após a conclusão da tarefa de restauração, você pode ver os recursos restaurados no cluster Kubernetes do vSphere.
Mostrar exemplo: aplicativo restaurado para o mesmo namespace ou para um namespace diferente


-
Demonstração em vídeo
O vídeo a seguir demonstra como fazer backup de cargas de trabalho em um cluster VKS para o ONTAP storage de objetos S3 usando o NetApp Console e restaurá-las no cluster Kubernetes do vSphere.
O vídeo a seguir apresenta uma visão geral dos recursos do NetApp Console Local.