


Substitua os certificados autoassinados do ONTAP Mediator por certificados confiáveis de terceiros


 Sugerir alterações

 PDFs

Se o seu ambiente suportar, substitua os certificados autoassinados por certificados confiáveis emitidos por uma autoridade certificadora.

|
|
-
Execute esta tarefa no host Linux onde você instalou o ONTAP Mediator.
-
Você pode realizar essa tarefa se os certificados autoassinados gerados precisarem ser substituídos por certificados obtidos de uma autoridade de certificação (AC) subordinada confiável. Para isso, você deve ter acesso a uma autoridade de infraestrutura de chave pública (PKI) confiável.
-
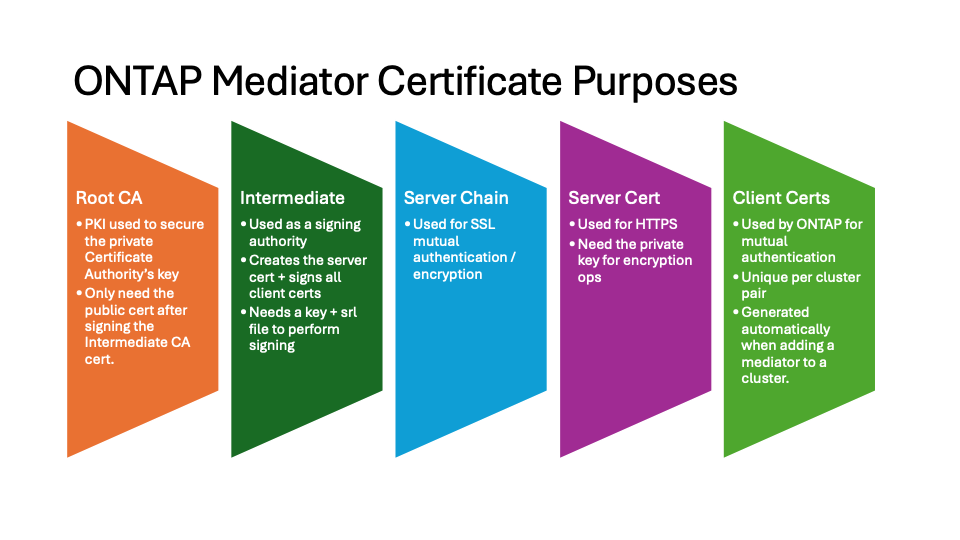
A imagem a seguir mostra as finalidades de cada certificado do ONTAP Mediator.
-
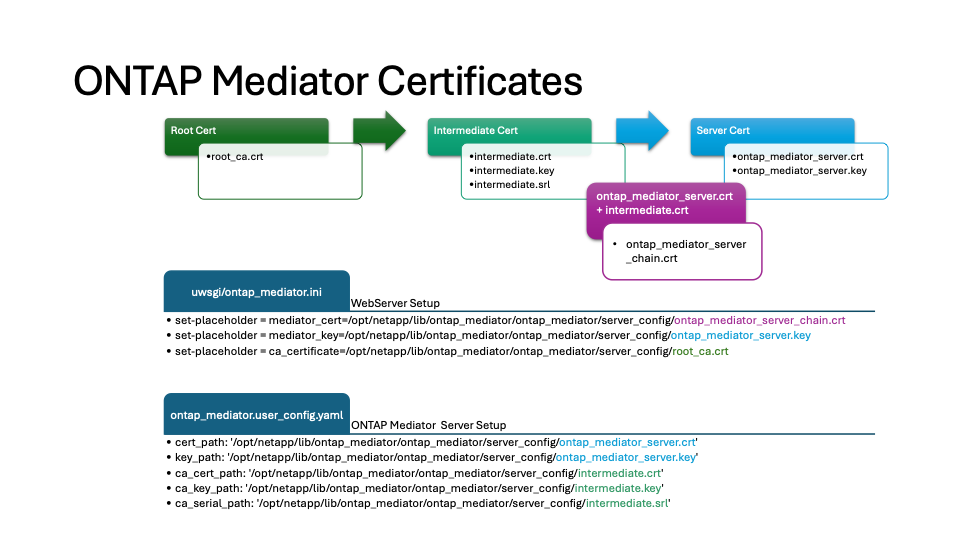
A imagem a seguir mostra a configuração da instalação do servidor web e do ONTAP Mediator.
Passo 1: obtenha um certificado de um terceiro que emita um certificado de CA
Você pode obter um certificado de uma autoridade PKI seguindo o procedimento abaixo.
O exemplo a seguir demonstra a substituição das entidades de certificado autoassinado pelas entidades de certificado de terceiro localizadas em /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/.

|
O exemplo ilustra os critérios necessários para os certificados exigidos para o ONTAP Mediator. Você pode obter os certificados de uma autoridade de Infraestrutura de Chaves Públicas (PKI) de uma forma que pode ser diferente deste procedimento. Ajuste o procedimento de acordo com as necessidades do seu negócio. |
-
Crie uma chave privada
intermediate.keye um arquivo de configuraçãoopenssl_ca.cnfque serão utilizados pela autoridade PKI para gerar um certificado.-
Gere a chave privada
intermediate.key:Exemploopenssl genrsa -aes256 -out intermediate.key 4096 -
O arquivo de configuração
openssl_ca.cnf(localizado em/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) define as propriedades que o certificado gerado deve ter.
-
-
Utilize a chave privada e o arquivo de configuração para criar uma solicitação de assinatura de certificado
intermediate.csr:Exemplo:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Envie a solicitação de assinatura do certificado
intermediate.csra uma autoridade de PKI para que ela o assine.A autoridade de PKI verifica a solicitação e assina o
.csr, gerando o certificadointermediate.crt. Além disso, você precisa obter oroot_ca.crtcertificado que assinou ointermediate.crtcertificado da autoridade de PKI.
Para clusters do SnapMirror active sync e configurações IP do MetroCluster que usam o ONTAP Mediator configurado com HTTPS, você deve adicionar os certificados intermediate.crteroot_ca.crta um cluster do ONTAP. Consulte "Configure o ONTAP Mediator e os clusters para a sincronização ativa do SnapMirror" e "Configure o ONTAP Mediator para uma configuração IP do MetroCluster".
-
Crie uma chave privada
ca.keye um arquivo de configuraçãoopenssl_ca.cnfque serão usados pela autoridade PKI para gerar um certificado.-
Gere a chave privada
ca.key:Exemplo:openssl genrsa -aes256 -out ca.key 4096 -
O arquivo de configuração
openssl_ca.cnf(localizado em/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf) define as propriedades que o certificado gerado deve ter.
-
-
Use a chave privada e o arquivo de configuração para criar uma solicitação de assinatura de certificado
ca.csr:Exemplo:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
Envie a solicitação de assinatura do certificado
ca.csra uma autoridade de Infraestrutura de Chaves Públicas (PKI) para que ela o assine.A autoridade de PKI verifica a solicitação e assina o
.csr, gerando o certificadoca.crt. Além disso, você precisa obter o certificadoroot_ca.crtque assinou o certificadoca.crtda autoridade de PKI.
Para clusters do SnapMirror active sync, você deve adicionar os certificados ca.crteroot_ca.crta um cluster do ONTAP. Consulte "Configure o ONTAP Mediator e os clusters para a sincronização ativa do SnapMirror".
Etapa 2: gere um certificado de servidor assinando-o com uma autoridade certificadora (CA) de terceiro
Um certificado de servidor deve ser assinado pela chave privada intermediate.key e pelo certificado de terceiro intermediate.crt. Além disso, o arquivo de configuração /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf contém certos atributos que especificam as propriedades necessárias para os certificados de servidor emitidos pelo OpenSSL.
Os comandos a seguir podem gerar um certificado de servidor.
-
Para gerar uma solicitação de assinatura de certificado do servidor (CSR), execute o seguinte comando a partir da
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configpasta:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Para gerar um certificado de servidor a partir do CSR, execute o seguinte comando na pasta
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config:
Esses arquivos foram obtidos de uma autoridade de PKI. Se você estiver usando um nome de certificado diferente, substitua intermediate.crtpelos nomes de arquivo relevantes.<certificate_name>eintermediate.key<filename>openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
A
-CAcreateserialopção é usada para gerar osintermediate.srlarquivos.
-
Um certificado de servidor deve ser assinado pela chave privada ca.key e pelo certificado de terceiro ca.crt. Além disso, o arquivo de configuração /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf contém certos atributos que especificam as propriedades necessárias para os certificados de servidor emitidos pelo OpenSSL.
Os comandos a seguir podem gerar um certificado de servidor.
-
Para gerar uma solicitação de assinatura de certificado do servidor (CSR), execute o seguinte comando a partir da
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configpasta:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
Para gerar um certificado de servidor a partir do CSR, execute o seguinte comando na
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configpasta:
Esses arquivos foram obtidos de uma autoridade PKI. Se você estiver usando um nome de certificado diferente, substitua ca.crtpelos nomes de arquivo relevantes.<certificate_name>eca.key<filename>openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
A
-CAcreateserialopção é usada para gerar osca.srlarquivos.
-
Etapa 3: substitua o novo certificado da CA de terceiros e o certificado do servidor na configuração do ONTAP Mediator
A configuração do certificado é fornecida ao ONTAP Mediator no arquivo de configuração localizado em /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. O arquivo inclui os seguintes atributos:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathekey_pathsão variáveis de certificado do servidor. -
ca_cert_path,ca_key_patheca_serial_pathsão variáveis de certificado CA.
-
Substitua todos
intermediate.*os arquivos pelos certificados de terceiros. -
Crie uma cadeia a partir dos
intermediate.crteontap_mediator_server.crtcertificados:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Atualize o
/opt/netapp/lib/ontap_mediator/uvicorn/config.jsonarquivo.Atualize os valores de
ssl_keyfile,ssl_certfile, essl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
O
ssl_keyfilevalor é o caminho da chave noontap_mediator_server.crtarquivo, que éontap_mediator_server.key. -
O
ssl_certfilevalor é o caminho doontap_mediator_server_chain.crtarquivo. -
O
ssl_ca_certsvalor é o caminho doroot_ca.crtarquivo.
-
-
Verifique se os seguintes atributos dos certificados recém-gerados estão configurados corretamente:
-
Proprietário do grupo Linux:
netapp:netapp -
Permissões do Linux:
600
-
-
Reinicie o ONTAP Mediator:
systemctl restart ontap_mediator
A configuração do certificado é fornecida ao ONTAP Mediator no arquivo de configuração localizado em /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. O arquivo inclui os seguintes atributos:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_pathekey_pathsão variáveis de certificado do servidor. -
ca_cert_path,ca_key_patheca_serial_pathsão variáveis de certificado CA.
-
Substitua todos
intermediate.*os arquivos pelos certificados de terceiros. -
Crie uma cadeia a partir dos
intermediate.crteontap_mediator_server.crtcertificados:cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Atualize o
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniarquivo.Atualize os valores de
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
O
mediator_certvalor é o caminho doontap_mediator_server_chain.crtarquivo. -
O
mediator_key valueé o caminho da chave noontap_mediator_server.crtarquivo, que éontap_mediator_server.key. -
O
ca_certificatevalor é o caminho doroot_ca.crtarquivo.
-
-
Verifique se os seguintes atributos dos certificados recém-gerados estão configurados corretamente:
-
Proprietário do grupo Linux:
netapp:netapp -
Permissões do Linux:
600
-
-
Reinicie o ONTAP Mediator:
systemctl restart ontap_mediator
A configuração do certificado é fornecida ao ONTAP Mediator no arquivo de configuração localizado em /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml. O arquivo inclui os seguintes atributos:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_pathekey_pathsão variáveis de certificado do servidor. -
ca_cert_path,ca_key_patheca_serial_pathsão variáveis de certificado CA.
-
Substitua todos
ca.*os arquivos pelos certificados de terceiros. -
Crie uma cadeia de certificados a partir dos
ca.crteontap_mediator_server.crtcertificados:cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Atualize o
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniarquivo.Atualize os valores de
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
O
mediator_certvalor é o caminho doontap_mediator_server_chain.crtarquivo. -
O
mediator_key valueé o caminho da chave noontap_mediator_server.crtarquivo, que éontap_mediator_server.key. -
O
ca_certificatevalor é o caminho doroot_ca.crtarquivo.
-
-
Verifique se os seguintes atributos dos certificados recém-gerados estão configurados corretamente:
-
Proprietário do grupo Linux:
netapp:netapp -
Permissões do Linux:
600
-
-
Reinicie o ONTAP Mediator:
systemctl restart ontap_mediator
Passo 4: opcionalmente, use um caminho ou nome diferente para seus certificados de terceiros
Você pode usar certificados de terceiros com um nome diferente de intermediate.* ou armazenar os certificados de terceiros em um local diferente.
-
Configure o
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlarquivo para substituir os valores padrão das variáveis noontap_mediator.config.yamlarquivo.Se você obteve
intermediate.crtde uma autoridade PKI e armazena sua chave privadaintermediate.keyno local/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, o arquivoontap_mediator.user_config.yamldeve ser semelhante ao exemplo a seguir:
Se você usou intermediate.crtpara assinar oontap_mediator_server.crtcertificado, o arquivo `intermediate.srl`é gerado. Veja Etapa 2: gere um certificado de servidor assinando-o com uma autoridade certificadora (CA) de terceiropara obter mais informações.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Se você estiver usando uma estrutura de certificado em que o
root_ca.crtcertificado fornece umintermediate.crtcertificado que assina oontap_mediator_server.crtcertificado, crie uma cadeia de certificados a partir dosintermediate.crteontap_mediator_server.crtcertificados:
Você deveria ter obtido anteriormente no procedimento os certificados intermediate.crteontap_mediator_server.crtde uma autoridade PKI.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Atualize o
/opt/netapp/lib/ontap_mediator/uvicorn/config.jsonarquivo.Atualize os valores de
ssl_keyfile,ssl_certfile, essl_ca_certs:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
O
ssl_keyfilevalor é o caminho da chave noontap_mediator_server.crtarquivo, que éontap_mediator_server.key. -
O
ssl_certfilevalor é o caminho doontap_mediator_server_chain.crtarquivo. -
O
ssl_ca_certsvalor é o caminho doroot_ca.crtarquivo.
Para clusters do SnapMirror active sync e configurações IP do MetroCluster que usam o ONTAP Mediator configurado com HTTPS, você deve adicionar os certificados intermediate.crteroot_ca.crta um cluster do ONTAP. Consulte "Configure o ONTAP Mediator e os clusters para a sincronização ativa do SnapMirror" e "Configure o ONTAP Mediator para uma configuração IP do MetroCluster".
-
-
Verifique se os seguintes atributos dos certificados recém-gerados estão configurados corretamente:
-
Proprietário do grupo Linux:
netapp:netapp -
Permissões do Linux:
600
-
-
-
Reinicie o ONTAP Mediator quando os certificados forem atualizados no arquivo de configuração:
systemctl restart ontap_mediator
Você pode usar certificados de terceiros com um nome diferente de intermediate.* ou armazenar os certificados de terceiros em um local diferente.
-
Configure o
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlarquivo para substituir os valores padrão das variáveis noontap_mediator.config.yamlarquivo.Se você obteve
intermediate.crtde uma autoridade PKI e armazena sua chave privadaintermediate.keyno local/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, o arquivoontap_mediator.user_config.yamldeve ser semelhante ao exemplo a seguir:
Se você usou intermediate.crtpara assinar oontap_mediator_server.crtcertificado, o arquivo `intermediate.srl`é gerado. Veja Etapa 2: gere um certificado de servidor assinando-o com uma autoridade certificadora (CA) de terceiropara obter mais informações.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
Se você estiver usando uma estrutura de certificado em que o
root_ca.crtcertificado fornece umintermediate.crtcertificado que assina oontap_mediator_server.crtcertificado, crie uma cadeia de certificados a partir dosintermediate.crteontap_mediator_server.crtcertificados:
Você deveria ter obtido anteriormente no procedimento os certificados intermediate.crteontap_mediator_server.crtde uma autoridade PKI.cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
Atualize o
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniarquivo.Atualize os valores de
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
O
mediator_certvalor é o caminho doontap_mediator_server_chain.crtarquivo. -
O
mediator_keyvalor é o caminho da chave noontap_mediator_server.crtarquivo, que éontap_mediator_server.key. -
O
ca_certificatevalor é o caminho doroot_ca.crtarquivo.
Para clusters do SnapMirror Business Continuity (SM-BC), você deve adicionar os intermediate.crteroot_ca.crtcertificados a um cluster do ONTAP. Consulte "Configure o ONTAP Mediator e os clusters para a sincronização ativa do SnapMirror".
-
-
Verifique se os seguintes atributos dos certificados recém-gerados estão configurados corretamente:
-
Proprietário do grupo Linux:
netapp:netapp -
Permissões do Linux:
600
-
-
-
Reinicie o ONTAP Mediator quando os certificados forem atualizados no arquivo de configuração:
systemctl restart ontap_mediator
Você pode usar certificados de terceiro com um nome diferente de ca.* ou armazenar os certificados de terceiro em um local diferente.
-
Configure o
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yamlarquivo para substituir os valores padrão das variáveis noontap_mediator.config.yamlarquivo.Se você obteve
ca.crtde uma autoridade de PKI e armazena a chave privadaca.keyno local/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config, oontap_mediator.user_config.yamlarquivo deve ter a seguinte aparência:
Se você usou ca.crt`para assinar o `ontap_mediator_server.crt`certificado, o arquivo `ca.srlé gerado. Consulte Etapa 2: gere um certificado de servidor assinando-o com uma autoridade certificadora (CA) de terceiro para obter mais informações.[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
Se você estiver usando uma estrutura de certificado em que o
root_ca.crtcertificado fornece umca.crtcertificado que assina oontap_mediator_server.crtcertificado, crie uma cadeia a partir dos certificadosca.crteontap_mediator_server.crt:
Você deveria ter obtido os ca.crteontap_mediator_server.crtcertificados de uma autoridade PKI anteriormente no procedimento.cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
Atualize o
/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.iniarquivo.Atualize os valores de
mediator_cert,mediator_keyeca_certificate:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
O
mediator_certvalor é o caminho doontap_mediator_server_chain.crtarquivo. -
O
mediator_keyvalor é o caminho da chave noontap_mediator_server.crtarquivo, que éontap_mediator_server.key. -
O
ca_certificatevalor é o caminho doroot_ca.crtarquivo.
Para clusters do SnapMirror Business Continuity (SM-BC), você deve adicionar os ca.crteroot_ca.crtcertificados a um cluster do ONTAP. Consulte "Configure o ONTAP Mediator e os clusters para a sincronização ativa do SnapMirror".
-
-
Verifique se os seguintes atributos dos certificados recém-gerados estão configurados corretamente:
-
Proprietário do grupo Linux:
netapp:netapp -
Permissões do Linux:
600
-
-
-
Reinicie o ONTAP Mediator quando os certificados forem atualizados no arquivo de configuração:
systemctl restart ontap_mediator