


將 ONTAP Mediator 自簽名憑證替換為受信任的第三方憑證


 建議變更

 PDF

如果您的環境支援,請將自簽名憑證取代為由憑證授權單位所核發的受信任憑證。

|
|
-
在安裝了 ONTAP Mediator 的 Linux 主機上執行此工作。
-
如果需要將產生的自簽章憑證取代為從受信任的下級憑證授權單位 (CA) 取得的憑證,則可以執行此工作。為此,您需要擁有受信任的公開金鑰基礎架構 (PKI) 授權單位的存取權。
-
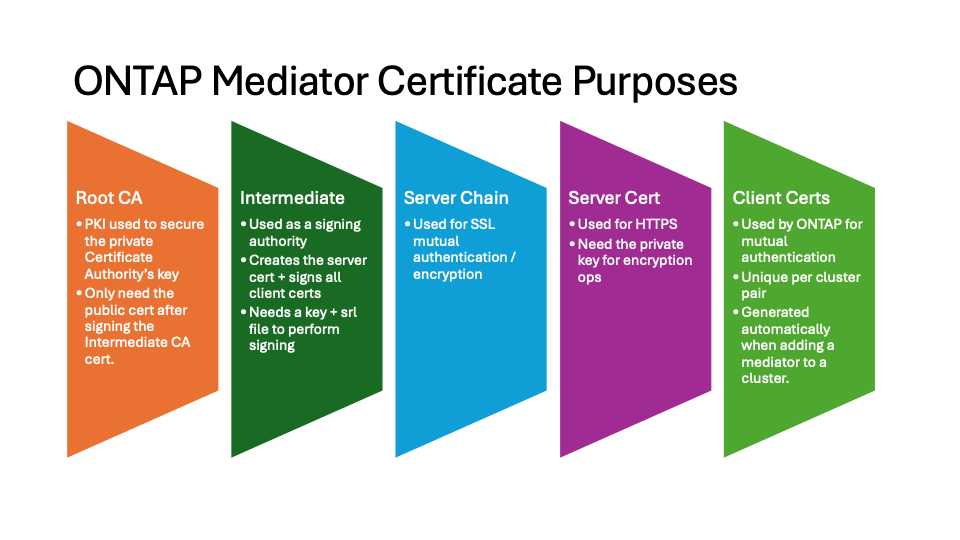
下列映像顯示每個 ONTAP Mediator 憑證的用途。
-
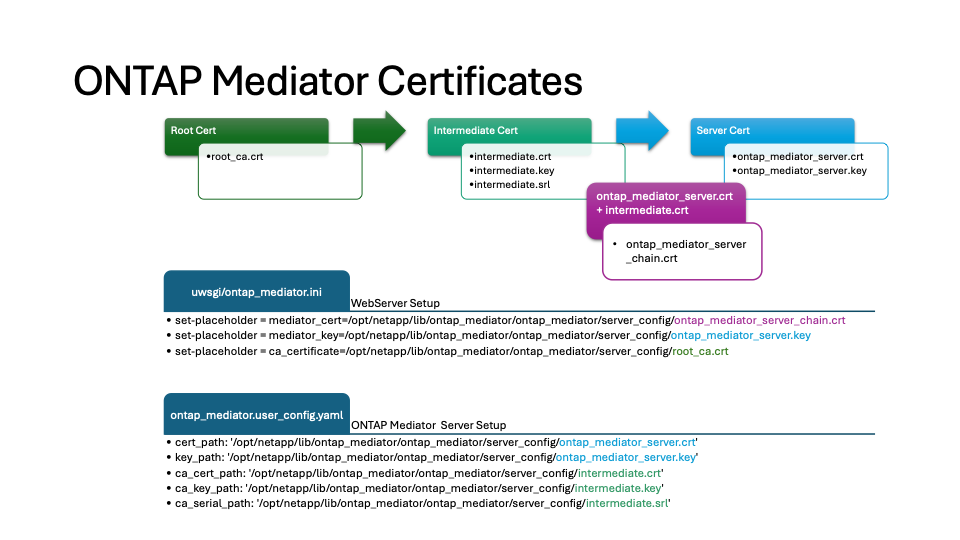
下列映像顯示 Web 伺服器設定與 ONTAP Mediator 設定的組態。
步驟 1:從核發 CA 憑證的第三方取得憑證
您可以使用以下步驟從 PKI 機構取得憑證。
以下範例示範如何將自簽名憑證提供者替換為位於 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/`的第三方憑證提供者。

|
此範例說明了 ONTAP Mediator 所需憑證的必要條件。您可以從 PKI 機構取得憑證,其方式可能與此程序不同。請根據您的業務需求調整程序。 |
-
建立私鑰
intermediate.key`和組態檔案 `openssl_ca.cnf,供 PKI 機構產生憑證時使用。-
產生私鑰
intermediate.key:範例openssl genrsa -aes256 -out intermediate.key 4096 -
組態檔案
openssl_ca.cnf(位於/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf)定義了產生的憑證必須具有的屬性。
-
-
使用私鑰和組態檔案建立憑證簽署請求
intermediate.csr:範例:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
將憑證簽署請求發送 `intermediate.csr`給 PKI 機構進行簽署。
PKI 授權單位驗證請求並對
.csr`進行簽署,以產生憑證 `intermediate.crt。此外,您還需要從 PKI 授權單位取得對 `intermediate.crt`憑證進行簽署的 `root_ca.crt`憑證。
對於使用設定為 HTTPS 的 ONTAP Mediator 的 SnapMirror 作用中同步叢集和 MetroCluster IP 組態,您必須將 `intermediate.crt`和 `root_ca.crt`憑證新增至 ONTAP 叢集。請參閱 "設定 ONTAP 中介器和叢集以進行 SnapMirror 作用中同步" 和 "設定 ONTAP Mediator 以進行 MetroCluster IP 組態"。
-
建立私鑰
ca.key`和組態檔案 `openssl_ca.cnf,供 PKI 機構產生憑證時使用。-
產生私鑰
ca.key:範例:openssl genrsa -aes256 -out ca.key 4096 -
組態檔案
openssl_ca.cnf(位於/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf)定義了產生的憑證必須具有的屬性。
-
-
使用私鑰和組態檔案建立憑證簽署請求
ca.csr:範例:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
將憑證簽署請求 `ca.csr`發送給 PKI 機構進行簽署。
PKI 授權單位驗證請求並為
.csr`簽署,產生憑證 `ca.crt。此外,您還需要從 PKI 授權單位取得已簽署 `ca.crt`憑證的 `root_ca.crt`憑證。
對於 SnapMirror 作用中同步叢集,您必須將 `ca.crt`和 `root_ca.crt`憑證新增至 ONTAP 叢集。請參閱"設定 ONTAP 中介器和叢集以進行 SnapMirror 作用中同步"。
步驟 2:使用第三方 CA 認證簽署來產生伺服器憑證
伺服器憑證必須由私鑰 `intermediate.key`和第三方憑證 `intermediate.crt`簽署。此外,組態檔案 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`包含某些屬性,用於指定 OpenSSL 所發出的伺服器憑證所需的特性。
以下命令可以產生伺服器憑證。
-
若要產生伺服器憑證簽署要求(CSR),請從
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config資料夾執行下列命令:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
若要從 CSR 產生伺服器憑證,請從
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config資料夾執行下列命令:
這些檔案是從 PKI 機構取得的。如果您使用的是不同的憑證名稱,請將 intermediate.crt和intermediate.key替換為相關的檔案名稱。openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
-CAcreateserial選項用於產生intermediate.srl檔案。
-
伺服器憑證必須由私鑰 `ca.key`和第三方憑證 `ca.crt`簽署。此外,組態檔案 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`包含某些屬性,用於指定 OpenSSL 所發出的伺服器憑證所需的特性。
以下命令可以產生伺服器憑證。
-
若要產生伺服器憑證簽署要求(CSR),請從
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config資料夾執行下列命令:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
若要從 CSR 產生伺服器憑證,請從
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config資料夾執行下列命令:
這些檔案是從 PKI 授權單位取得。如果您使用的是不同的憑證名稱,請將 `ca.crt`和 `ca.key`替換為相關的檔案名稱。 openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
此
-CAcreateserial選項用於產生ca.srl檔案。
-
步驟 3:在 ONTAP Mediator 組態中取代新的第三方 CA 憑證和伺服器憑證
憑證組態透過位於 /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml 的組態檔案提供給 ONTAP Mediator。該檔案包含下列屬性:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_path和key_path是伺服器憑證變數。 -
ca_cert_path、ca_key_path和ca_serial_path是 CA 憑證變數。
-
將所有 `intermediate.*`檔案替換為第三方憑證。
-
從 `intermediate.crt`和 `ontap_mediator_server.crt`憑證建立憑證鏈:
cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新
/opt/netapp/lib/ontap_mediator/uvicorn/config.json檔案。更新
ssl_keyfile、 `ssl_certfile`和 `ssl_ca_certs`的值:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
該
ssl_keyfile值是ontap_mediator_server.crt檔案中的鍵路徑,即ontap_mediator_server.key。 -
該 `ssl_certfile`值是 `ontap_mediator_server_chain.crt`檔案的路徑。
-
該
ssl_ca_certs值是root_ca.crt檔案的路徑。
-
-
請驗證新產生的憑證的以下屬性是否設定正確:
-
Linux 群組所有者:
netapp:netapp -
Linux 權限:
600
-
-
重新啟動 ONTAP 中介器:
systemctl restart ontap_mediator
憑證組態透過位於 /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml 的組態檔案提供給 ONTAP Mediator。該檔案包含下列屬性:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_path和key_path是伺服器憑證變數。 -
ca_cert_path、ca_key_path和ca_serial_path是 CA 憑證變數。
-
將所有 `intermediate.*`檔案替換為第三方憑證。
-
從 `intermediate.crt`和 `ontap_mediator_server.crt`憑證建立憑證鏈:
cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`檔案。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
該 `mediator_cert`值是 `ontap_mediator_server_chain.crt`檔案的路徑。
-
mediator_key value是ontap_mediator_server.crt檔案中的關鍵路徑,即ontap_mediator_server.key。 -
該 `ca_certificate`值是 `root_ca.crt`檔案的路徑。
-
-
請驗證新產生的憑證的以下屬性是否設定正確:
-
Linux 群組所有者:
netapp:netapp -
Linux 權限:
600
-
-
重新啟動 ONTAP 中介器:
systemctl restart ontap_mediator
憑證組態透過位於 /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml 的組態檔案提供給 ONTAP Mediator。該檔案包含下列屬性:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_path和key_path是伺服器憑證變數。 -
ca_cert_path、ca_key_path和ca_serial_path是 CA 憑證變數。
-
將所有 `ca.*`檔案替換為第三方憑證。
-
從
ca.crt和ontap_mediator_server.crt憑證建立憑證鏈:cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`檔案。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
該 `mediator_cert`值是 `ontap_mediator_server_chain.crt`檔案的路徑。
-
mediator_key value是ontap_mediator_server.crt檔案中的關鍵路徑,即ontap_mediator_server.key。 -
該 `ca_certificate`值是 `root_ca.crt`檔案的路徑。
-
-
請驗證新產生的憑證的以下屬性是否設定正確:
-
Linux 群組所有者:
netapp:netapp -
Linux 權限:
600
-
-
重新啟動 ONTAP 中介器:
systemctl restart ontap_mediator
步驟 4:視需要,為您的第三方憑證使用不同的路徑或名稱
您可以使用名稱不同於 intermediate.* 的第三方憑證,或將第三方憑證儲存在不同的位置。
-
設定
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml檔案以置換ontap_mediator.config.yaml檔案中的預設變數值。如果您從 PKI 機構取得
intermediate.crt,並將其私鑰intermediate.key`儲存在位置 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config,則 `ontap_mediator.user_config.yaml`檔案應類似於以下範例:
如果您使用 intermediate.crt`來簽署 `ontap_mediator_server.crt`憑證,則會產生 `intermediate.srl檔案。請參閱 步驟 2:使用第三方 CA 認證簽署來產生伺服器憑證 以取得詳細資訊。[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
如果您使用的憑證結構中,
root_ca.crt憑證提供intermediate.crt憑證來簽署ontap_mediator_server.crt憑證,請從intermediate.crt和ontap_mediator_server.crt憑證建立憑證鏈:
您應該在先前的程序中,從 PKI 授權單位取得 `intermediate.crt`和 `ontap_mediator_server.crt`憑證。 cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新
/opt/netapp/lib/ontap_mediator/uvicorn/config.json檔案。更新
ssl_keyfile、 `ssl_certfile`和 `ssl_ca_certs`的值:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
該
ssl_keyfile值是ontap_mediator_server.crt檔案中的鍵路徑,即ontap_mediator_server.key。 -
該 `ssl_certfile`值是 `ontap_mediator_server_chain.crt`檔案的路徑。
-
該
ssl_ca_certs值是root_ca.crt檔案的路徑。
對於使用設定為 HTTPS 的 ONTAP Mediator 的 SnapMirror 作用中同步叢集和 MetroCluster IP 組態,您必須將 `intermediate.crt`和 `root_ca.crt`憑證新增至 ONTAP 叢集。請參閱 "設定 ONTAP 中介器和叢集以進行 SnapMirror 作用中同步" 和 "設定 ONTAP Mediator 以進行 MetroCluster IP 組態"。
-
-
請驗證新產生的憑證的以下屬性是否設定正確:
-
Linux 群組所有者:
netapp:netapp -
Linux 權限:
600
-
-
-
當組態檔案中的憑證更新後,請重新啟動 ONTAP Mediator:
systemctl restart ontap_mediator
您可以使用名稱不同於 intermediate.* 的第三方憑證,或將第三方憑證儲存在不同的位置。
-
設定
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml檔案以置換ontap_mediator.config.yaml檔案中的預設變數值。如果您從 PKI 機構取得
intermediate.crt,並將其私鑰intermediate.key`儲存在位置 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config,則 `ontap_mediator.user_config.yaml`檔案應類似於以下範例:
如果您使用 intermediate.crt`來簽署 `ontap_mediator_server.crt`憑證,則會產生 `intermediate.srl檔案。請參閱 步驟 2:使用第三方 CA 認證簽署來產生伺服器憑證 以取得詳細資訊。[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
如果您使用的憑證結構中,
root_ca.crt憑證提供intermediate.crt憑證來簽署ontap_mediator_server.crt憑證,請從intermediate.crt和ontap_mediator_server.crt憑證建立憑證鏈:
您應該在先前的程序中,從 PKI 授權單位取得 `intermediate.crt`和 `ontap_mediator_server.crt`憑證。 cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`檔案。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
該 `mediator_cert`值是 `ontap_mediator_server_chain.crt`檔案的路徑。
-
該
mediator_key值是ontap_mediator_server.crt檔案中的鍵路徑,即ontap_mediator_server.key。 -
該 `ca_certificate`值是 `root_ca.crt`檔案的路徑。
對於 SnapMirror 業務連續性(SM-BC)叢集,您必須將 `intermediate.crt`和 `root_ca.crt`憑證新增至 ONTAP 叢集。請參閱"設定 ONTAP 中介器和叢集以進行 SnapMirror 作用中同步"。
-
-
請驗證新產生的憑證的以下屬性是否設定正確:
-
Linux 群組所有者:
netapp:netapp -
Linux 權限:
600
-
-
-
當組態檔案中的憑證更新後,請重新啟動 ONTAP Mediator:
systemctl restart ontap_mediator
您可以使用名稱不同於 ca.* 的第三方憑證,或將第三方憑證儲存在不同的位置。
-
設定
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml檔案以置換ontap_mediator.config.yaml檔案中的預設變數值。如果您從 PKI 機構取得了
ca.crt,並將其私鑰ca.key`儲存在位置 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config,則該 `ontap_mediator.user_config.yaml`檔案應如下例所示:
如果您使用 ca.crt`簽署 `ontap_mediator_server.crt`憑證,則會產生 `ca.srl檔案。如需詳細資訊,請參閱 步驟 2:使用第三方 CA 認證簽署來產生伺服器憑證。[root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
如果您使用的憑證結構中,
root_ca.crt憑證提供ca.crt憑證來簽署ontap_mediator_server.crt憑證,請從ca.crt和ontap_mediator_server.crt憑證建立憑證鏈:
您應該在此程序稍早從 PKI 授權單位取得 ca.crt和ontap_mediator_server.crt憑證。cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`檔案。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
該 `mediator_cert`值是 `ontap_mediator_server_chain.crt`檔案的路徑。
-
該
mediator_key值是ontap_mediator_server.crt檔案中的鍵路徑,即ontap_mediator_server.key。 -
該 `ca_certificate`值是 `root_ca.crt`檔案的路徑。
對於 SnapMirror 業務連續性(SM-BC)叢集,您必須將 ca.crt和root_ca.crt憑證新增至 ONTAP 叢集。請參閱 "設定 ONTAP 中介器和叢集以進行 SnapMirror 作用中同步"。
-
-
請驗證新產生的憑證的以下屬性是否設定正確:
-
Linux 群組所有者:
netapp:netapp -
Linux 權限:
600
-
-
-
當組態檔案中的憑證更新後,請重新啟動 ONTAP Mediator:
systemctl restart ontap_mediator