


Proteja las cargas de trabajo con las estrategias de protección NetApp Ransomware Resilience


 Sugerir cambios

 PDF

Después de detectar cargas de trabajo en NetApp Ransomware Resilience, es fundamental que apliques "estrategias de protección" a tus cargas de trabajo para configurar una combinación de detección, protección y replicación frente al ransomware. Activa una estrategia de protección contra el ransomware para detectar ataques de este tipo y asegurarte de que dispones de una base de protección para la recuperación.
Rol de consola requerido Para realizar esta tarea, necesitas el rol de "Súper administrador" o Ransomware Resilience admin. "Obtenga información sobre las funciones de resiliencia ante ransomware para la NetApp Console".
Antes de empezar
Si tienes intención de crear una política de protección con detección de comportamiento sospechoso de los usuarios, asegúrate de haber "realizó la configuración necesaria" para supervisar la actividad de los usuarios.
Agregar una estrategia de protección contra ransomware
Hay tres enfoques para agregar una estrategia de protección contra ransomware:
-
Cree una estrategia de protección contra ransomware si no tiene políticas de instantáneas o copias de seguridad.
La estrategia de protección contra ransomware incluye:
-
Política de instantáneas
-
Política de detección de ransomware
-
Política de respaldo
-
-
Sustituye las políticas de instantáneas o copias de seguridad existentes de Backup and Recovery protection por estrategias de protección gestionadas por Ransomware Resilience.
La estrategia de protección contra ransomware incluye:
-
Política de instantáneas
-
Política de detección de ransomware
-
Política de respaldo
-
-
Cree una política de detección para cargas de trabajo con políticas de backup e instantáneas existentes administradas en otros productos o servicios de NetApp .
La política de detección no cambia las políticas administradas en otros productos.
La política de detección habilita la protección autónoma contra ransomware y la protección FPolicy si ya están activadas en otros servicios. Obtenga más información sobre"Protección autónoma contra ransomware" ,"Copia de seguridad y recuperación" , y"Política de ONTAP" .
Cree una estrategia de protección contra ransomware (si no tiene políticas de instantáneas o copias de seguridad)
Si no existen políticas de instantáneas o de respaldo en la carga de trabajo, puede crear una estrategia de protección contra ransomware, que puede incluir las siguientes políticas que cree en Ransomware Resilience:
-
Política de instantáneas
-
Política de respaldo
-
Política de detección de ransomware
-
Replicación secundaria a ONTAP
-
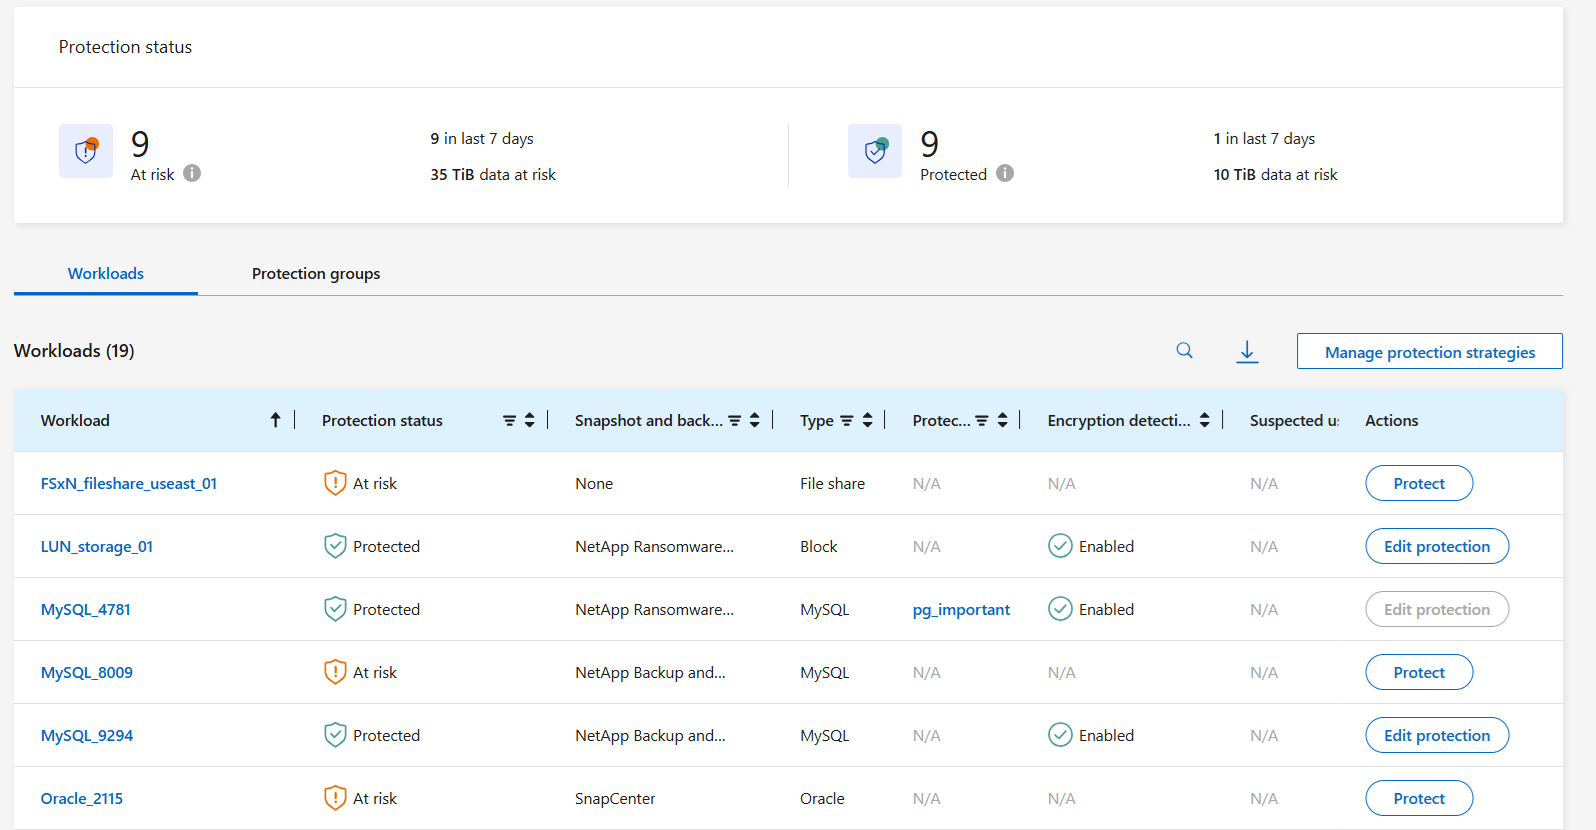
En el menú Resiliencia ante ransomware, seleccione Protección.
-
Desde la página Protección, seleccione una carga de trabajo y luego Proteger.
-
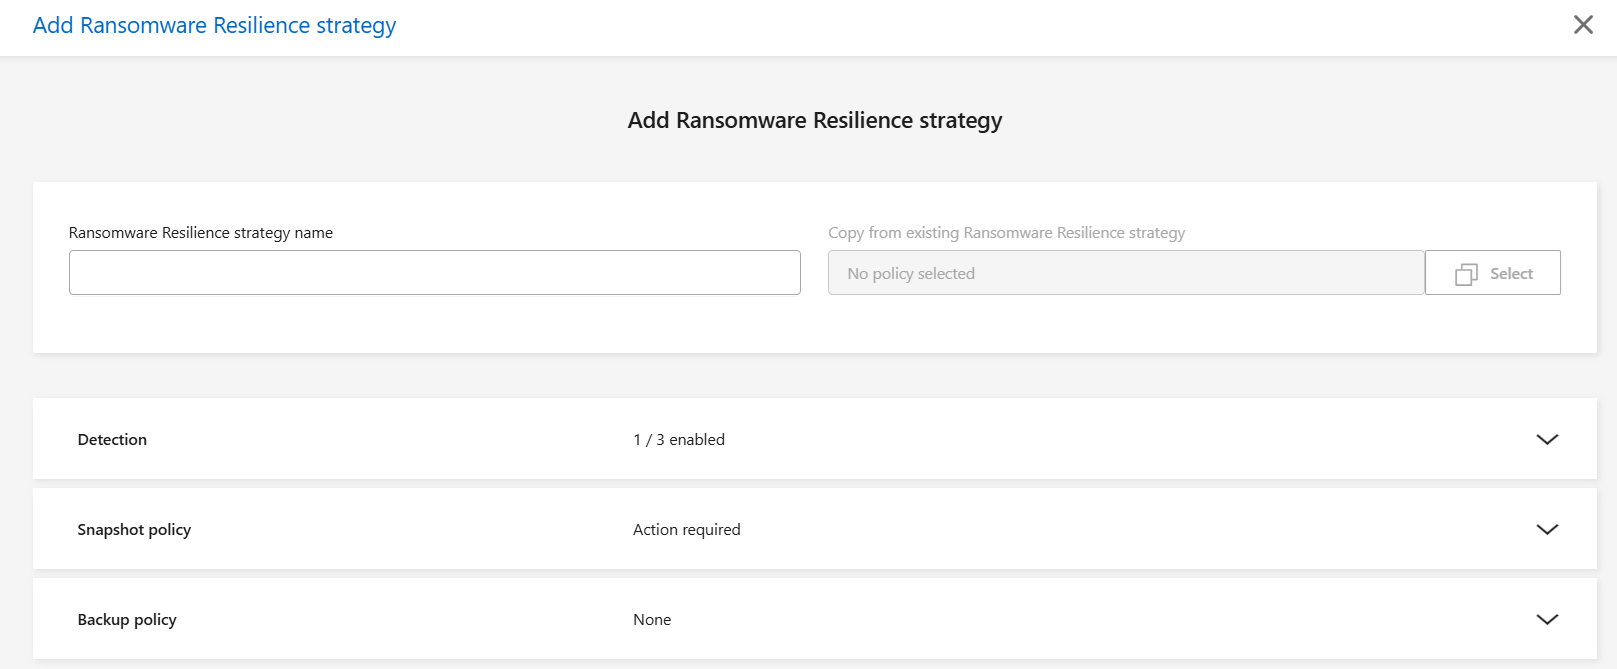
Desde la página de estrategias de protección contra ransomware, seleccione Agregar.
-
Introduce un nuevo nombre para la estrategia. El nombre de la estrategia no puede contener espacios.
-
Si lo deseas, elige una estrategia de protección existente para usarla como base de la nueva estrategia. En Copiar desde una estrategia de Ransomware Resilience existente, selecciona Seleccionar. Selecciona la estrategia existente y luego Copiar.
-
Para cada elemento, seleccione la flecha hacia abajo.
-
Selecciona los ajustes de la política de detección:
-
Detección de cifrado: activa Ransomware Resilience para detectar ataques basados en cifrado.
-
Detección de comportamiento sospechoso del usuario: Activa la detección del comportamiento del usuario para transmitir los eventos de actividad del usuario a Ransomware Resilience y detectar eventos sospechosos como filtraciones de datos o destrucción de datos.
-
Bloquear extensiones de archivo: Activa Ransomware Resilience para bloquear extensiones de archivo sospechosas conocidas.
Si desea cambiar las extensiones de archivos bloqueadas, edítelas en el Administrador del sistema.

Puedes elegir cualquier combinación de las políticas de detección. La política de detección debe incluir la detección de cifrado o la detección de comportamiento sospechoso del usuario. -
-
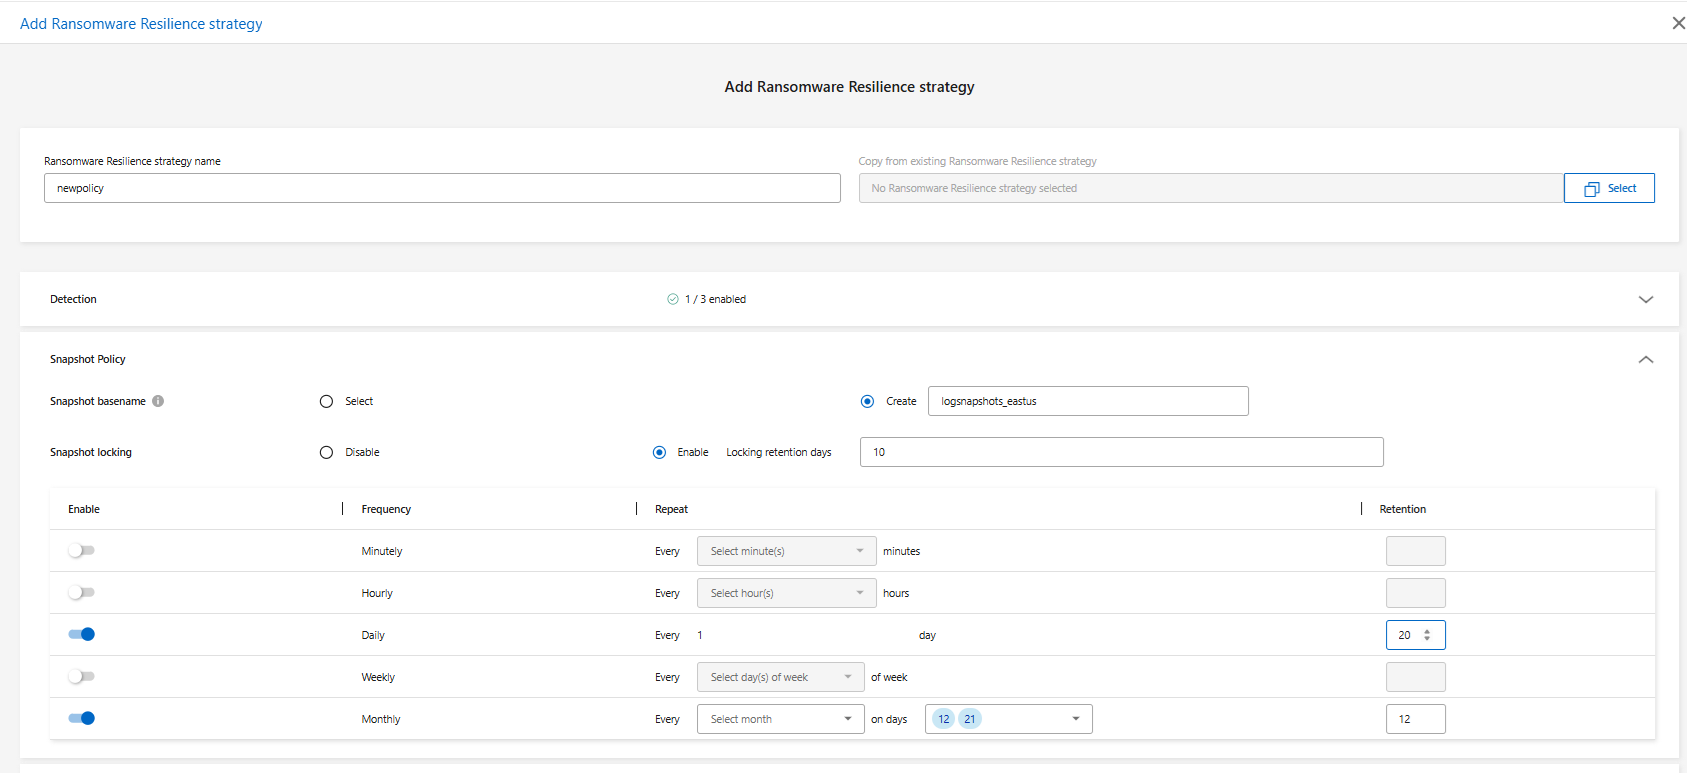
Configura la política de SnapVault. Para importar la configuración de snapshots desde un "política predefinida", selecciona el botón de opción Seleccionar y luego elige la política en el menú desplegable. No necesitas ninguna otra configuración de snapshots si importas una política.
Para configurar tus propios ajustes, selecciona Crear y luego introduce un nombre base de la instantánea. El nombre base es el prefijo que se añade a cada instantánea.
-
Si estás configurando tus propios ajustes de instantáneas, puedes activar Snapshot locking. Si activas Snapshot locking, establece un valor para Locking retention days (es decir, durante cuánto tiempo se bloquean las instantáneas).
El bloqueo de instantáneas crea un almacenamiento inmutable al bloquear las copias de instantáneas en el almacenamiento primario, de modo que no se puedan modificar ni eliminar durante un periodo de tiempo determinado, incluso si un ataque de ransomware logra llegar al destino de almacenamiento de backup. Esto permite restaurar más rápido. Cuando se bloquea una instantánea, el tiempo de vencimiento del volumen se establece según el tiempo de vencimiento de la copia de instantánea.
El bloqueo de copias de Snapshot está disponible con ONTAP 9.12.1 y versiones posteriores. Para obtener más información sobre SnapLock, consulta "Documentación de ONTAP para SnapLock".
Si estás configurando tus propios ajustes de instantáneas, establece las opciones de programación de instantáneas. Elige si quieres realizar instantáneas con una frecuencia de minutos, horas, días, semanas o meses. Para todas las opciones excepto la diaria, elige a qué hora del día, de la semana o del mes quieres realizar las instantáneas. Además, elige cuántas copias de cada tipo de instantánea quieres conservar en el campo Retention.
-
Para las cargas de trabajo locales, puedes configurar opcionalmente una política de replicación para replicar la carga de trabajo al almacenamiento ONTAP.
Para importar una política definida por el sistema, selecciona el botón de opción Select y, a continuación, elige "política predefinida" en el menú desplegable.
Para configurar tus propios ajustes de replicación, selecciona Crear y, a continuación, introduce un nombre base de la política de replicación, que es el prefijo que se añade a todas las instantáneas. Configura las programaciones de replicación. Activa o desactiva las frecuencias que quieras habilitar (cada hora, cada día, cada semana o cada mes) y establece el valor de retención (el número de instantáneas replicadas que se conservarán) para cada programación que habilites.
-
Si lo deseas, configura una política de backup. Para importar una existente, selecciona el botón de opción Seleccionar y luego elige "política predefinida" en el menú desplegable.
Para crear tu propia política de backup, selecciona Create e introduce un Backup policy basename. Configura los Backup schedules activando las distintas frecuencias (cada hora, cada día, cada semana y cada mes) y luego indica cuántas copias quieres conservar de cada una.

Para activar el bloqueo de backup en el almacenamiento secundario, configura tus destinos de backup usando la opción Settings. Para más detalles, consulta "Configurar ajustes". -
Seleccione Agregar.
Agrega una política de detección a las cargas de trabajo que ya tienen políticas de snapshot y backup gestionadas por Backup and Recovery
Ransomware Resilience te permite asignar una política de detección o una política de protección a cargas de trabajo con protección de instantáneas y copias de seguridad existente gestionada en otros productos o servicios de NetApp. Backup and Recovery usa políticas que rigen las instantáneas, la replicación a almacenamiento secundario o las copias de seguridad a almacenamiento de objetos.
Agregue una política de detección a las cargas de trabajo con políticas de copia de seguridad o instantáneas existentes
Si ya tienes políticas de instantáneas o copias de seguridad con Backup and Recovery, puedes añadir una política para detectar ataques de ransomware. Para gestionar la protección y la detección con Ransomware Resilience, consulta Protéjase con resiliencia contra ransomware.
-
En el menú Resiliencia ante ransomware, seleccione Protección.
-
Desde la página Protección, seleccione una carga de trabajo y luego seleccione Proteger.
-
Ransomware Resilience detecta si hay políticas activas de Backup and Recovery.
-
Para dejar tu Backup and Recovery existente en su lugar y solo aplicar una política de detección, deja la casilla Replace existing policies sin marcar.
-
Selecciona la configuración de detección que quieras:
-
Detección de cifrado
-
Detección de comportamiento sospechoso de usuario
-
Bloquea extensiones de archivo sospechosas
-
-
Seleccione Siguiente.
-
Si has seleccionado Detección de comportamientos sospechosos de los usuarios como configuración de detección, selecciona el agente de actividad de los usuarios o "o crea uno".
El agente de actividad del usuario aloja los nuevos recopiladores de datos. Ransomware Resilience crea automáticamente el recopilador de datos para transmitir eventos de actividad del usuario a Ransomware Resilience para detectar un comportamiento anómalo del usuario.
-
Seleccione Siguiente.
-
Revise sus opciones Seleccione Crear para activar la detección.
-
En la página Protección, revise el Estado de detección para confirmar que la detección esté Activa.
Reemplace las políticas de copia de seguridad o instantáneas existentes con una estrategia de protección contra ransomware
Puede reemplazar sus políticas de copia de seguridad o instantáneas existentes con una estrategia de protección contra ransomware. Este enfoque elimina la protección administrada externamente y configura la detección y protección en Ransomware Resilience.
-
En el menú Resiliencia ante ransomware, seleccione Protección.
-
Desde la página Protección, seleccione una carga de trabajo y luego seleccione Proteger.
-
Ransomware Resilience detecta si existen políticas activas de Backup and Recovery. Para reemplazar las políticas existentes, selecciona la casilla Replace existing policies. Cuando seleccionas la casilla, Ransomware Resilience reemplaza la lista de políticas de detección por políticas de detección.
-
Elija una política de protección. Si no existe ninguna política de protección, seleccione Agregar para crear una nueva política. Para obtener información sobre cómo crear una política, consulteCrear una política de protección . Seleccione Siguiente.
-
Si su estrategia incluye replicación, seleccione el Sistema de destino y la VM de almacenamiento de destino. Seleccione Siguiente.
-
Seleccione un destino de copia de seguridad o cree uno nuevo. Seleccione Siguiente.
-
Si tu estrategia de protección incluye la detección del comportamiento de los usuarios, selecciona un User activity agent en tu entorno para alojar los nuevos recopiladores de datos. Ransomware Resilience crea automáticamente el recopilador de datos para transmitir eventos de actividad de los usuarios a Ransomware Resilience a fin de detectar el comportamiento anómalo de los usuarios.
-
-
Revise la nueva estrategia de protección y luego seleccione Proteger para aplicarla.
-
En la página Protección, revise el Estado de detección para confirmar que la detección esté Activa.
Asignar una política diferente
Puede reemplazar la política existente por una diferente.
-
En el menú Resiliencia ante ransomware, seleccione Protección.
-
Desde la página Protección, en la fila de carga de trabajo, seleccione Editar protección.
-
Si la carga de trabajo tiene una política de Backup and Recovery existente que quieres mantener, desmarca Replace existing policies. Para reemplazar las políticas existentes, marca Replace existing policies.
-
En la página Políticas, seleccione la flecha hacia abajo de la política que desea asignar para revisar los detalles.
-
Seleccione la política que desea asignar.
-
Seleccione Proteger para completar el cambio.
Eliminar una estrategia de protección contra ransomware
Puede eliminar una estrategia de protección que actualmente no esté asociada con ninguna carga de trabajo.
-
En el menú Resiliencia ante ransomware, seleccione Protección.
-
Desde la página Protección, seleccione Administrar estrategias de protección.
-
En la página Administrar estrategias, seleccione *Acciones*
 Opción para la estrategia que desea eliminar.
-
En el menú Acciones, seleccione Eliminar política.