


Protégez les charges de travail avec les stratégies de protection NetApp Ransomware Resilience


 Suggérer des modifications

 PDF

Après avoir découvert les workloads dans NetApp Ransomware Resilience, il est essentiel d’appliquer "stratégies de protection" à vos workloads pour configurer une combinaison de détection, de protection et de réplication contre les ransomwares. Activez une stratégie de protection contre les ransomwares pour détecter les attaques par rançongiciel et vous assurer de disposer d’une base de protection pour la reprise.
Rôle de console requis Pour effectuer cette tâche, vous devez disposer du "Super administrateur" ou du rôle d'administrateur Ransomware Resilience. "En savoir plus sur les rôles de résilience aux ransomwares pour la NetApp Console".
Avant de commencer
Si vous envisagez de créer une politique de protection avec détection des comportements suspects des utilisateurs, assurez-vous "ont effectué la mise en place nécessaire"de disposer d'un système de surveillance de l'activité des utilisateurs.
Ajouter une stratégie de protection contre les ransomwares
Il existe trois approches pour ajouter une stratégie de protection contre les ransomwares :
-
Créez une stratégie de protection contre les ransomwares si vous n’avez pas de politiques de snapshot ou de sauvegarde.
La stratégie de protection contre les ransomwares comprend :
-
Politique d'instantané
-
Politique de détection des ransomwares
-
Politique de sauvegarde
-
-
Remplacez les politiques d'instantané ou de sauvegarde existantes de la protection Backup and Recovery par des stratégies de protection gérées par Ransomware Resilience.
La stratégie de protection contre les ransomwares comprend :
-
Politique d'instantané
-
Politique de détection des ransomwares
-
Politique de sauvegarde
-
-
Créez une politique de détection pour les charges de travail avec des politiques de snapshot et de sauvegarde existantes gérées dans d'autres produits ou services NetApp .
La politique de détection ne modifie pas les politiques gérées dans d’autres produits.
La politique de détection active la protection autonome contre les ransomwares et la protection FPolicy si elles sont déjà activées dans d'autres services. En savoir plus sur"Protection autonome contre les ransomwares" ,"Sauvegarde et récupération" , et"Politique ONTAP" .
Créer une stratégie de protection contre les ransomwares (si vous n'avez pas de politiques de capture instantanée ou de sauvegarde)
Si les stratégies de capture instantanée ou de sauvegarde n'existent pas sur la charge de travail, vous pouvez créer une stratégie de protection contre les ransomwares, qui peut inclure les stratégies suivantes que vous créez dans Ransomware Resilience :
-
Politique d'instantané
-
Politique de sauvegarde
-
Politique de détection des ransomwares
-
Réplication secondaire vers ONTAP
-
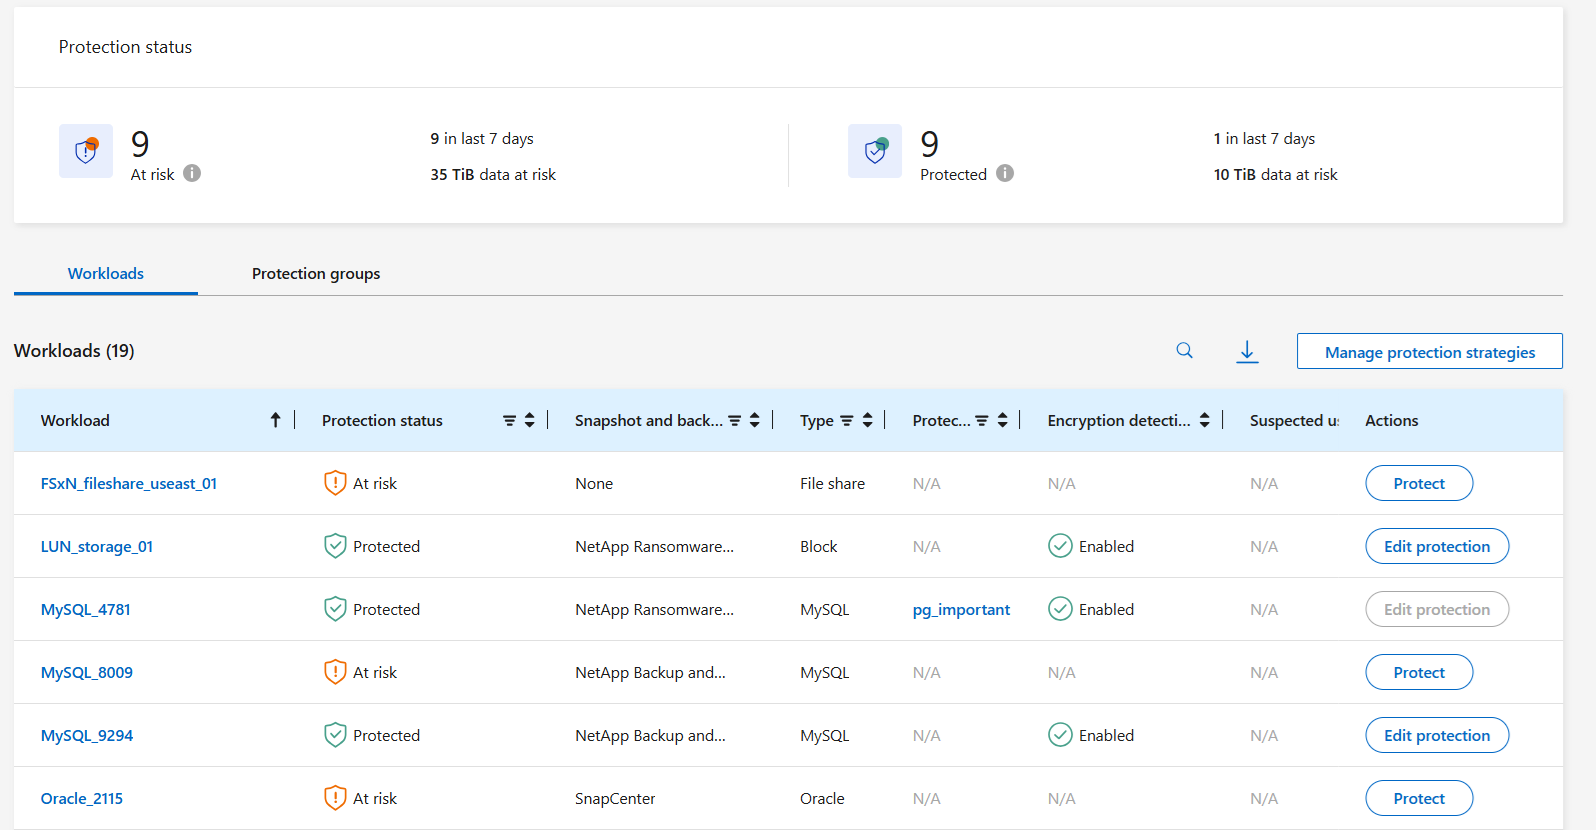
Dans le menu Résilience aux ransomwares, sélectionnez Protection.
-
Depuis la page Protection, sélectionnez une charge de travail, puis Protéger.
-
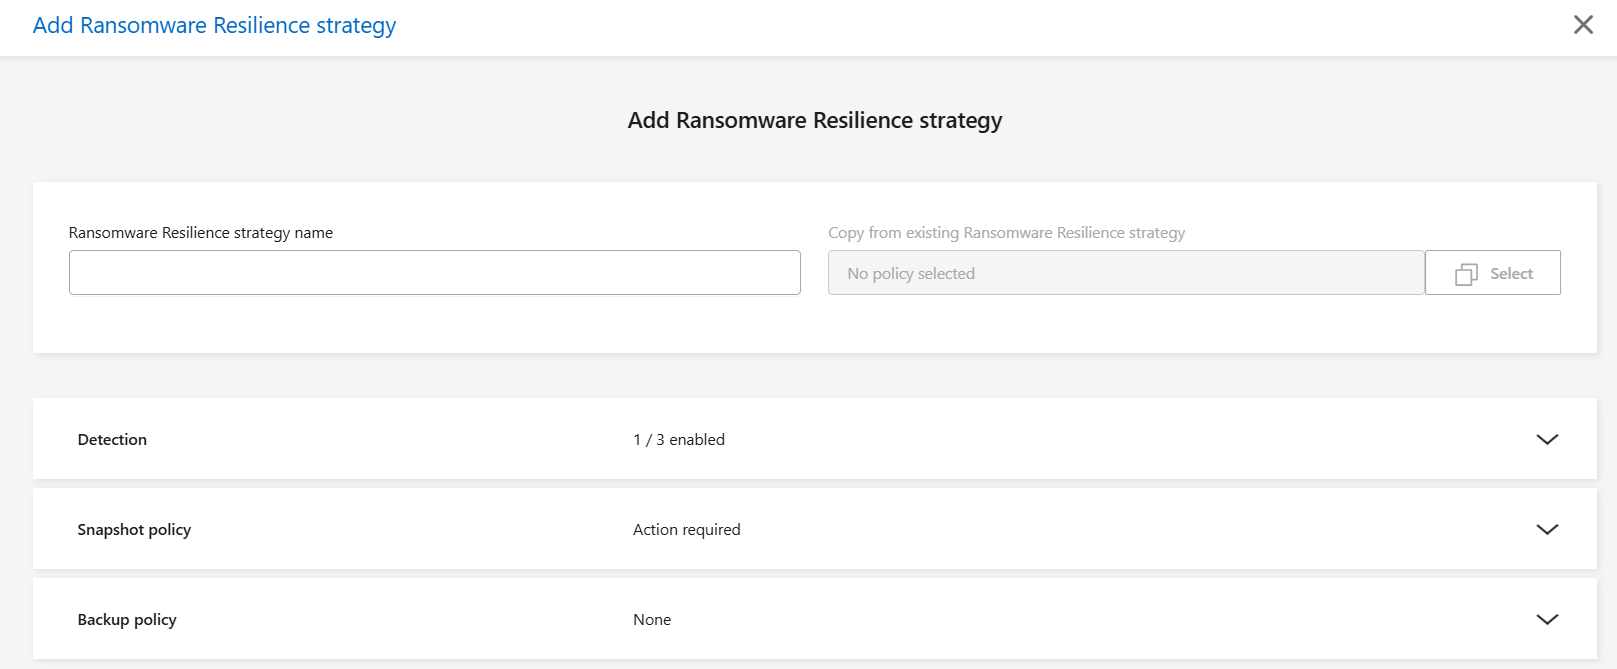
Depuis la page Stratégies de protection contre les ransomwares, sélectionnez Ajouter.
-
Saisissez un nouveau nom de stratégie. Ce nom ne doit pas contenir d'espaces.
-
Vous pouvez également choisir une stratégie de protection existante comme base de la nouvelle stratégie. Dans Copier depuis une stratégie de résilience aux ransomwares existante, choisissez Sélectionner. Sélectionnez la stratégie existante, puis Copier.
-
Pour chaque élément, sélectionnez la flèche vers le bas.
-
Choisissez les paramètres de la stratégie de détection :
-
Détection du chiffrement : Activez la résilience aux ransomwares pour détecter les attaques basées sur le chiffrement.
-
Détection des comportements suspects des utilisateurs : Activez la détection des comportements des utilisateurs pour transmettre les événements d’activité des utilisateurs à Ransomware Resilience et détecter les événements suspects tels que les violations de données ou la destruction de données.
-
Bloquer les extensions de fichiers : Activez la Ransomware Resilience pour bloquer les extensions de fichiers suspectes connues.
Si vous souhaitez modifier les extensions de fichiers bloquées, modifiez-les dans le Gestionnaire système.

Vous pouvez choisir n'importe quelle combinaison de règles de détection. La règle de détection doit inclure soit la détection du chiffrement, soit la détection des comportements suspects des utilisateurs. -
-
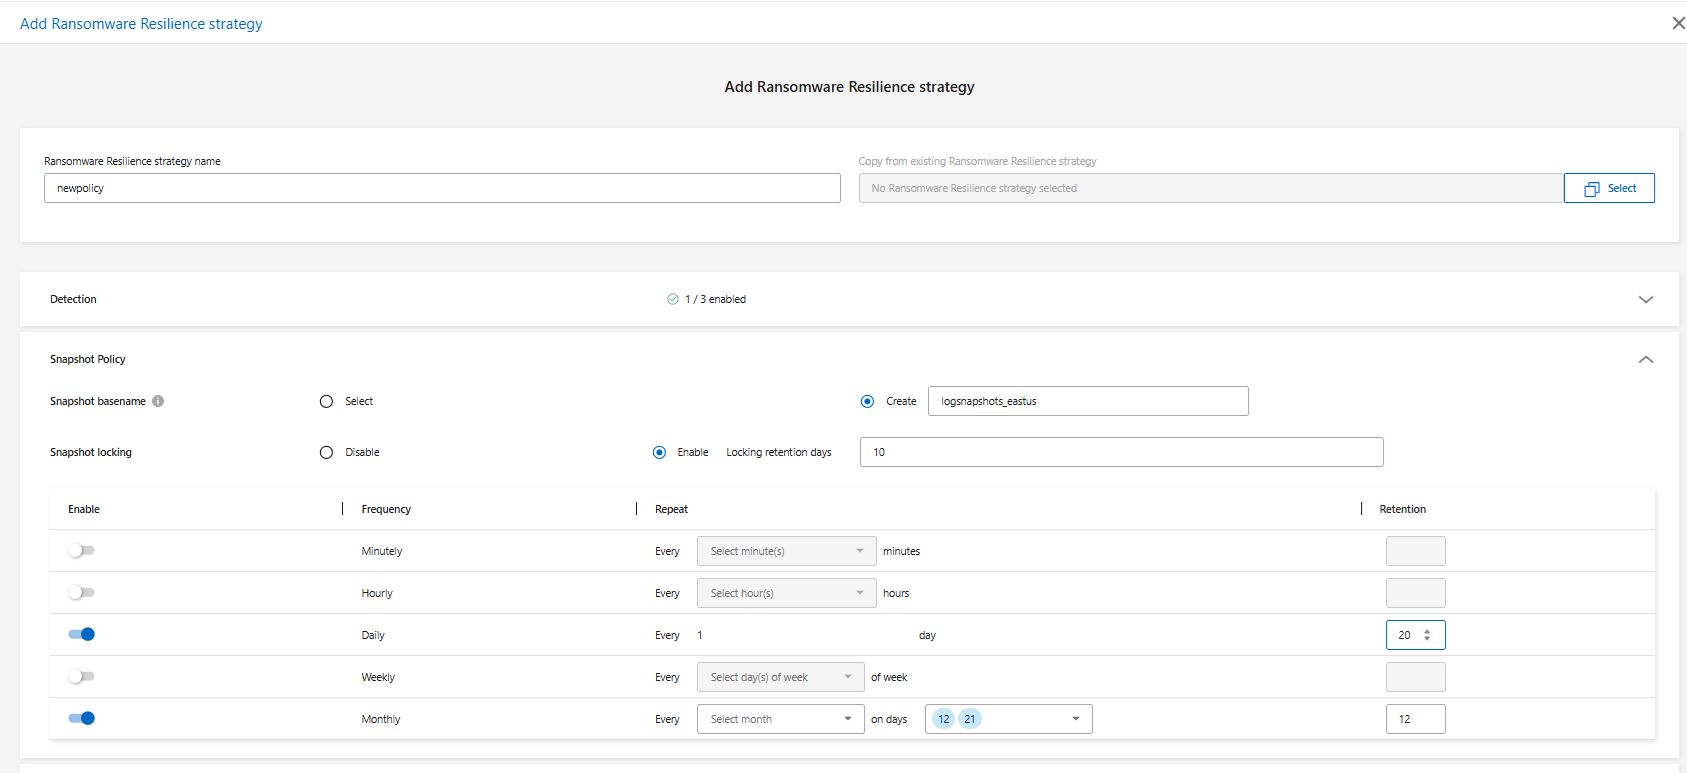
Définissez la stratégie Snapshot. Pour importer les paramètres Snapshot à partir d’une "politique prédéfinie", choisissez le bouton radio Sélectionner, puis choisissez la stratégie dans la liste déroulante. Aucune autre configuration Snapshot n’est requise si vous importez une stratégie.
Pour configurer vos propres paramètres, sélectionnez Créer puis saisissez un nom de base pour l'instantané. Le nom de base est le préfixe ajouté à chaque instantané.
-
Si vous configurez vos propres paramètres de snapshot, vous pouvez activer le verrouillage des snapshots. Si vous activez le verrouillage des snapshots, définissez une valeur pour la durée de conservation du verrouillage (c'est-à-dire la durée pendant laquelle les snapshots sont verrouillés).
Le verrouillage des snapshots crée un stockage immuable en verrouillant les copies de snapshots sur le stockage principal afin qu’elles ne puissent pas être modifiées ni supprimées pendant une certaine période, même si une attaque par ransomware parvient jusqu’à la destination de stockage de sauvegarde. Cela permet un délai de restauration plus rapide. Lorsqu’un snapshot est verrouillé, la date d’expiration du volume est définie sur la date d’expiration de la copie du snapshot.
Le verrouillage des copies Snapshot est disponible avec ONTAP 9.12.1 et les versions ultérieures. Pour en savoir plus sur SnapLock, consultez "Documentation ONTAP pour SnapLock".
Si vous configurez vos propres paramètres de snapshot, définissez les options de planification des snapshots. Choisissez si vous souhaitez prendre des snapshots à une fréquence de quelques minutes, heures, jours, semaines ou mois. Pour toutes les options sauf « quotidien », choisissez à quel moment de la journée, de la semaine ou du mois prendre les snapshots. Choisissez également le nombre de copies de chaque type de snapshot à conserver dans le champ Retention.
-
Pour les charges de travail sur site, vous pouvez éventuellement définir une stratégie de réplication pour répliquer la workload vers le stockage ONTAP.
Pour importer une stratégie définie par le système, choisissez le bouton radio Sélectionner, puis choisissez l’"politique prédéfinie" dans le menu déroulant.
Pour définir vos propres paramètres de réplication, sélectionnez Créer, puis saisissez un Nom de base de la stratégie de réplication, qui correspond au préfixe ajouté à tous les instantanés. Définissez les Planifications de réplication. Activez les fréquences que vous souhaitez utiliser (horaire, quotidienne, hebdomadaire ou mensuelle) et définissez la valeur de conservation (le nombre d'instantanés répliqués à conserver) pour chaque planification que vous activez.
-
Vous pouvez éventuellement définir une stratégie de sauvegarde. Pour en importer une existante, sélectionnez le bouton radio Sélectionner, puis choisissez "politique prédéfinie" dans le menu déroulant.
Pour créer votre propre politique, sélectionnez Créer et saisissez un nom de base de la politique de sauvegarde. Définissez les planifications de sauvegarde en activant les différentes fréquences (horaire, quotidienne, hebdomadaire et mensuelle), puis en définissant le nombre de sauvegardes à conserver pour chacune.

Pour activer le verrouillage des sauvegardes sur le stockage secondaire, configurez vos destinations de sauvegarde à l'aide de l'option Paramètres. Pour plus de détails, consultez "Configurer les paramètres". -
Sélectionnez Ajouter.
Ajoutez une stratégie de détection aux charges de travail disposant de stratégies de capture instantanée et de sauvegarde existantes gérées par Backup and Recovery
Ransomware Resilience vous permet d'attribuer une stratégie de détection ou une stratégie de protection aux charges de travail bénéficiant déjà d'une protection par instantané et sauvegarde gérée dans d'autres NetApp products or services. Backup and Recovery utilise des stratégies qui régissent les instantanés, la réplication vers un stockage secondaire ou les sauvegardes vers un stockage objet.
Ajouter une politique de détection aux charges de travail avec des politiques de sauvegarde ou de snapshot existantes
Si vous disposez déjà de stratégies d'instantané ou de sauvegarde avec Backup and Recovery, vous pouvez ajouter une stratégie pour détecter les attaques de ransomware. Pour gérer la protection et la détection avec Ransomware Resilience, voir Protégez-vous grâce à la résilience contre les ransomwares.
-
Dans le menu Résilience aux ransomwares, sélectionnez Protection.
-
Depuis la page Protection, sélectionnez une charge de travail, puis sélectionnez Protéger.
-
Ransomware Resilience détecte s'il existe des politiques de Backup and Recovery actives.
-
Pour laisser votre NetApp Backup and Recovery existant en place et appliquer uniquement une politique de détection, laissez la case Remplacer les politiques existantes décochée.
-
Sélectionnez les paramètres de détection que vous souhaitez :
-
Détection du chiffrement
-
Détection des comportements utilisateurs suspects
-
Bloquer les extensions de fichiers suspectes
-
-
Sélectionnez Suivant.
-
Si vous avez sélectionné Détection des comportements suspects des utilisateurs comme paramètre de détection, sélectionnez l'agent d'activité utilisateur ou "ou en créer un".
L'agent d'activité utilisateur héberge les nouveaux collecteurs de données. Ransomware Resilience crée automatiquement le collecteur de données pour transmettre les événements d'activité des utilisateurs à Ransomware Resilience afin de détecter les comportements anormaux des utilisateurs.
-
Sélectionnez Suivant.
-
Revoyez vos choix. Sélectionnez Créer pour activer la détection.
-
Sur la page Protection, vérifiez l'état de détection pour confirmer que la détection est active.
Remplacer les politiques de sauvegarde ou de snapshot existantes par une stratégie de protection contre les ransomwares
Vous pouvez remplacer vos politiques de sauvegarde ou de snapshot existantes par une stratégie de protection contre les ransomwares. Cette approche supprime votre protection gérée en externe et configure la détection et la protection dans Ransomware Resilience.
-
Dans le menu Résilience aux ransomwares, sélectionnez Protection.
-
Depuis la page Protection, sélectionnez une charge de travail, puis sélectionnez Protéger.
-
Ransomware Resilience détecte s'il existe des politiques de Backup and Recovery actives. Pour remplacer les politiques existantes, cochez la case Remplacer les politiques existantes. Lorsque vous cochez la case, Ransomware Resilience remplace la liste des politiques de détection par des politiques de détection.
-
Choisissez une politique de protection. Si aucune politique de protection n’existe, sélectionnez Ajouter pour créer une nouvelle politique. Pour plus d'informations sur la création d'une politique, voirCréer une politique de protection . Sélectionnez Suivant.
-
Si votre stratégie inclut la réplication, sélectionnez le système de destination et la VM de stockage de destination. Sélectionnez Suivant.
-
Sélectionnez une destination de sauvegarde ou créez-en une nouvelle. Sélectionnez Suivant.
-
Si votre stratégie de protection inclut la détection du comportement des utilisateurs, sélectionnez un agent d’activité utilisateur dans votre environnement pour héberger les nouveaux collecteurs de données. Ransomware Resilience crée automatiquement le collecteur de données pour transmettre les événements d’activité des utilisateurs à Ransomware Resilience afin de détecter les comportements anormaux des utilisateurs.
-
-
Passez en revue la nouvelle stratégie de protection, puis sélectionnez Protéger pour l’appliquer.
-
Sur la page Protection, vérifiez l'état de détection pour confirmer que la détection est active.
Attribuer une politique différente
Vous pouvez remplacer la politique existante par une autre.
-
Dans le menu Résilience aux ransomwares, sélectionnez Protection.
-
Depuis la page Protection, sur la ligne de charge de travail, sélectionnez Modifier la protection.
-
Si la charge de travail possède une stratégie de sauvegarde et de restauration existante que vous souhaitez conserver, décochez Remplacer les stratégies existantes. Pour remplacer les stratégies existantes, cochez Remplacer les stratégies existantes.
-
Dans la page Politiques, sélectionnez la flèche vers le bas correspondant à la politique que vous souhaitez attribuer pour consulter les détails.
-
Sélectionnez la politique que vous souhaitez attribuer.
-
Sélectionnez Protéger pour terminer la modification.
Supprimer une stratégie de protection contre les ransomwares
Vous pouvez supprimer une stratégie de protection qui n’est actuellement associée à aucune charge de travail.
-
Dans le menu Résilience aux ransomwares, sélectionnez Protection.
-
Depuis la page Protection, sélectionnez Gérer les stratégies de protection.
-
Dans la page Gérer les stratégies, sélectionnez les *Actions*
 option pour la stratégie que vous souhaitez supprimer.
-
Dans le menu Actions, sélectionnez Supprimer la politique.