


Proteggi i carichi di lavoro con le strategie di protezione NetApp Ransomware Resilience


 Suggerisci modifiche

 PDF

Dopo aver individuato i carichi di lavoro in NetApp Ransomware Resilience, è fondamentale applicare "strategie di protezione" ai tuoi carichi di lavoro per configurare una combinazione di rilevamento, protezione e replica contro il ransomware. Abilita una strategia di protezione dal ransomware per rilevare gli attacchi ransomware e assicurarti di avere una baseline di protezione per il ripristino.
Ruolo della console richiesto Per eseguire questa attività, è necessario il "Super amministratore" o il ruolo di amministratore di Ransomware Resilience. "Scopri di più sui ruoli di Ransomware Resilience per NetApp Console".
Prima di iniziare
Se intendi creare una policy di protezione con il rilevamento di comportamenti sospetti degli utenti, assicurati di aver "hai eseguito la configurazione necessaria" per il monitoraggio dell'attività degli utenti.
Aggiungi una strategia di protezione dal ransomware
Esistono tre approcci per aggiungere una strategia di protezione dal ransomware:
-
Creare una strategia di protezione dal ransomware se non si dispone di policy di snapshot o backup.
La strategia di protezione dal ransomware include:
-
Politica di snapshot
-
Criterio di rilevamento del ransomware
-
Politica di backup
-
-
Sostituisci le policy di snapshot o backup esistenti da Backup and Recovery protection con strategie di protezione gestite da Ransomware Resilience.
La strategia di protezione dal ransomware include:
-
Politica di snapshot
-
Criterio di rilevamento del ransomware
-
Politica di backup
-
-
Creare una policy di rilevamento per i carichi di lavoro con policy di snapshot e backup esistenti gestite in altri prodotti o servizi NetApp .
La policy di rilevamento non modifica le policy gestite in altri prodotti.
La policy di rilevamento abilita la protezione autonoma contro i ransomware e la protezione FPolicy se sono già attivate in altri servizi. Scopri di più su"Protezione autonoma dal ransomware" ,"Backup e ripristino" , E"Politica ONTAP" .
Creare una strategia di protezione dal ransomware (se non si dispone di snapshot o policy di backup)
Se nel carico di lavoro non sono presenti policy di snapshot o backup, è possibile creare una strategia di protezione dal ransomware, che può includere le seguenti policy create in Ransomware Resilience:
-
Politica di snapshot
-
Politica di backup
-
Criterio di rilevamento del ransomware
-
Replicazione secondaria a ONTAP
-
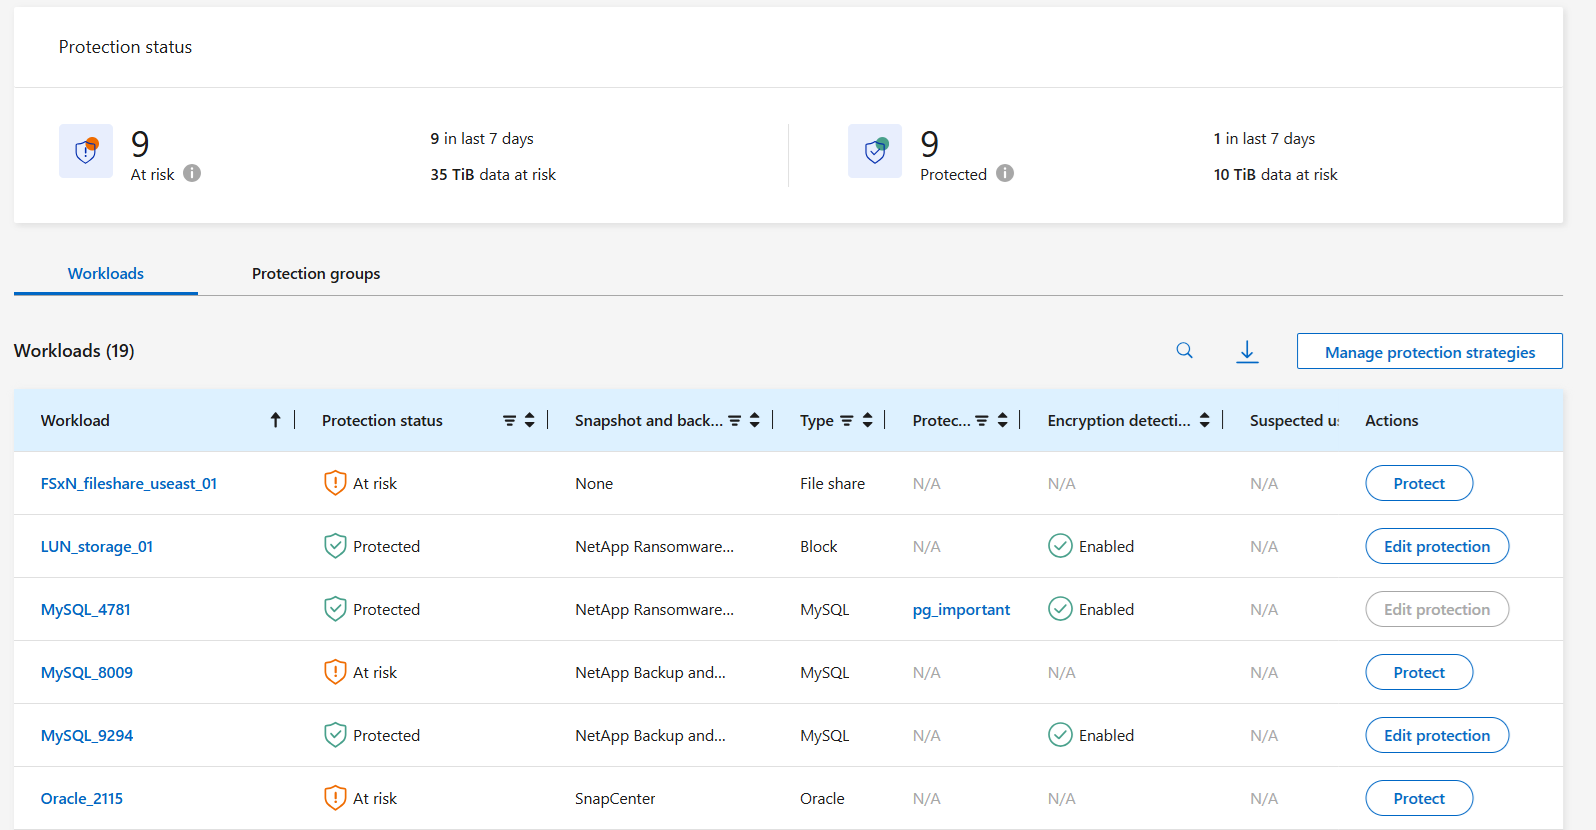
Dal menu Ransomware Resilience, seleziona Protezione.
-
Dalla pagina Protezione, seleziona un carico di lavoro, quindi Proteggi.
-
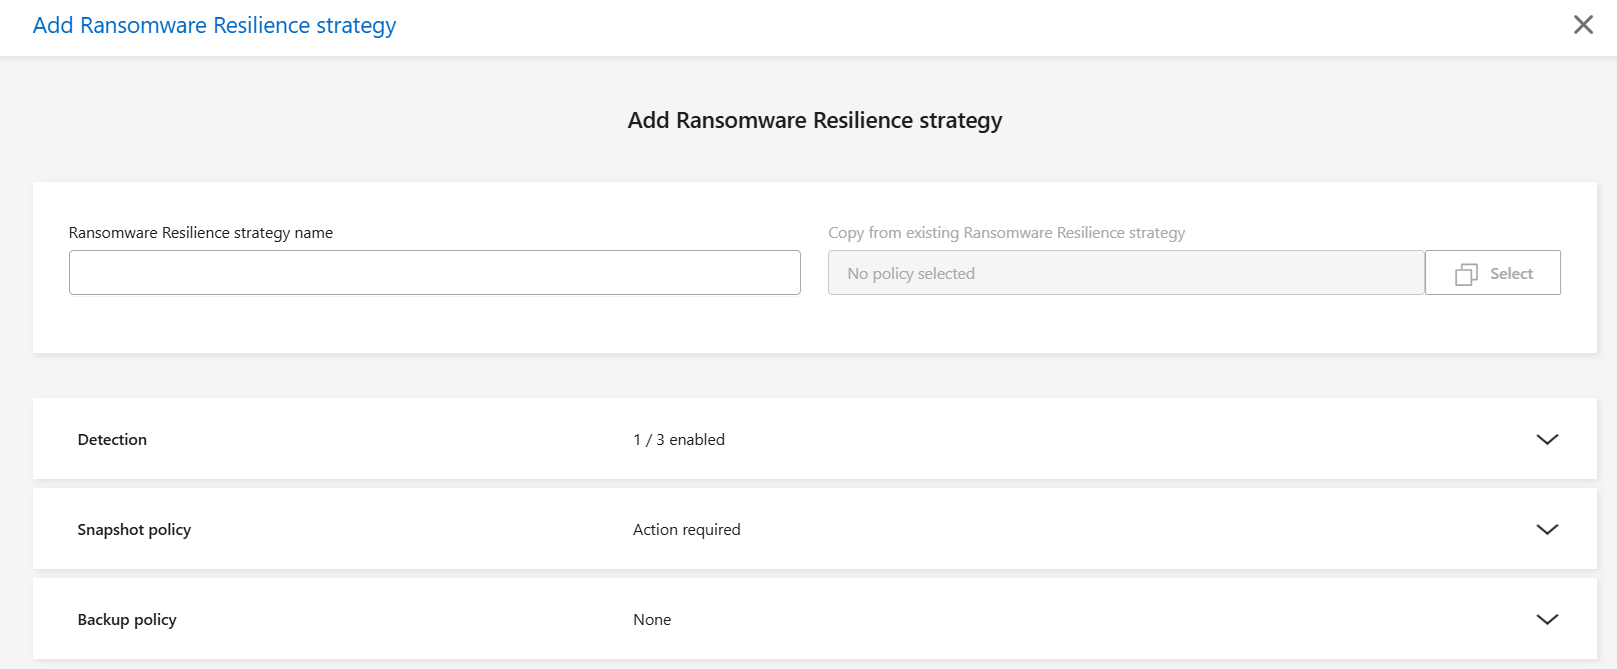
Nella pagina Strategie di protezione dal ransomware, seleziona Aggiungi.
-
Inserisci un nuovo nome per la strategia. Il nome della strategia non può contenere spazi.
-
Facoltativamente, scegli una strategia di protezione esistente da usare come base per la nuova strategia. In Copy from existing Ransomware Resilience strategy, scegli Select. Seleziona la strategia esistente, quindi Copy.
-
Per ogni elemento, seleziona la freccia giù.
-
Seleziona le impostazioni della politica di rilevamento:
-
Rilevamento della crittografia: Abilita la resilienza al ransomware per rilevare gli attacchi basati sulla crittografia.
-
Rilevamento di comportamenti utente sospetti: Abilita il rilevamento del comportamento utente per trasmettere gli eventi relativi all'attività dell'utente a Ransomware Resilience e rilevare eventi sospetti come violazioni di dati o distruzione di dati.
-
Blocca le estensioni dei file: Abilita la Ransomware Resilience per bloccare le estensioni di file sospette note.
Se si desidera modificare le estensioni dei file bloccati, modificarle in Gestione sistema.

È possibile scegliere qualsiasi combinazione di policy di rilevamento. La policy di rilevamento deve includere il rilevamento della crittografia o il rilevamento di comportamenti utente sospetti. -
-
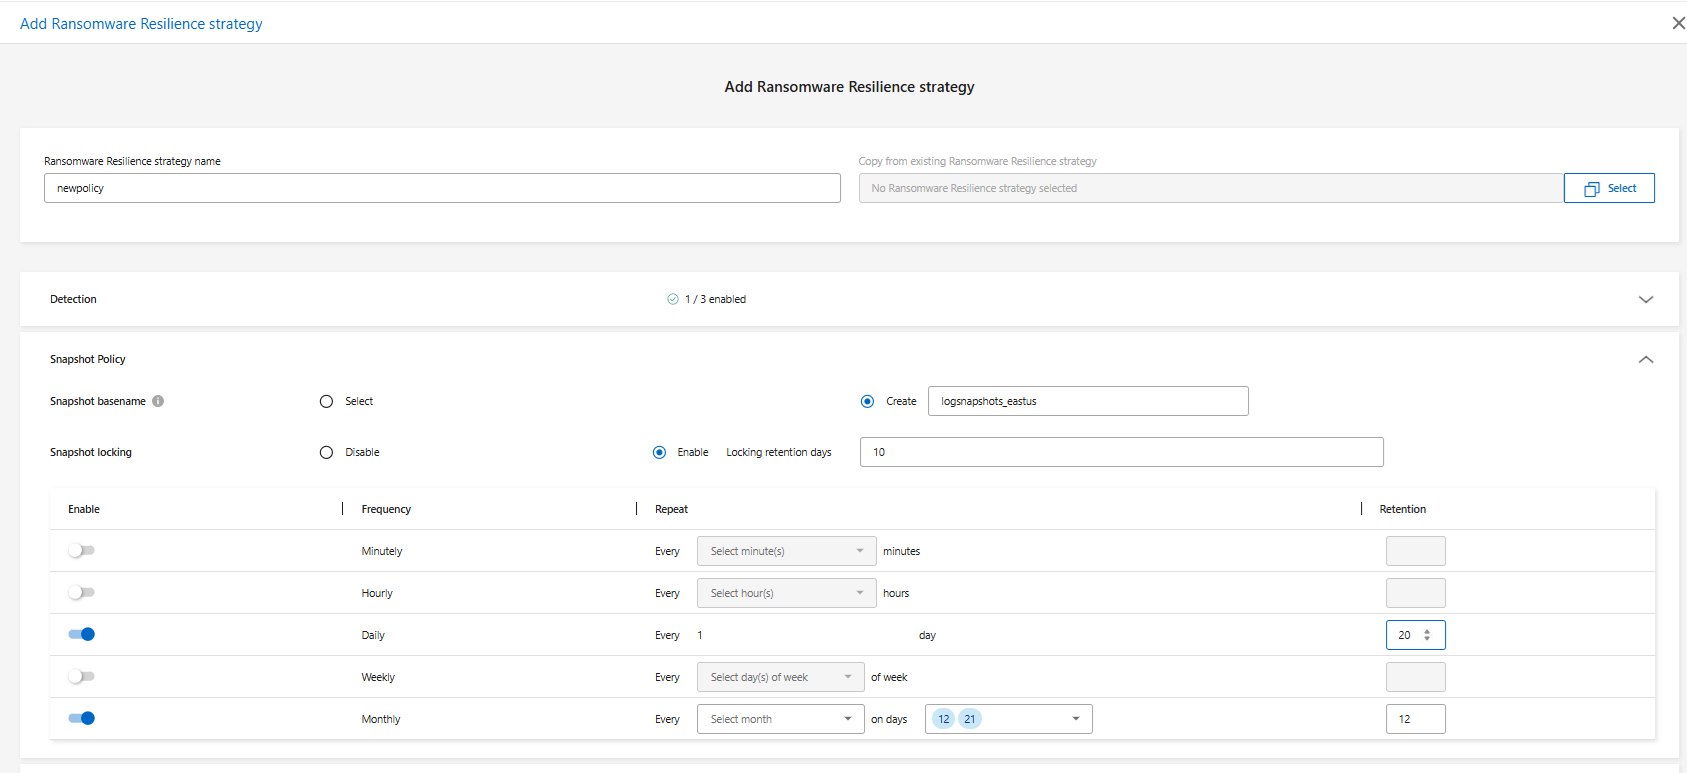
Imposta la policy di Snapshot. Per importare le impostazioni degli snapshot da un'altra configurazione "policy predefinita", seleziona il pulsante di opzione Seleziona e poi scegli la policy dal menu a discesa. Non ti servono altre configurazioni di snapshot se importi una policy.
Per configurare le tue impostazioni, seleziona Create e inserisci un Snapshot basename. Il basename è il prefisso aggiunto a ogni Snapshot.
-
Se stai configurando le tue impostazioni di Snapshot, puoi abilitare Blocco Snapshot. Se abiliti il blocco degli Snapshot, imposta un valore per i giorni di conservazione del blocco (ovvero, per quanto tempo gli Snapshot rimangono bloccati).
Il blocco degli Snapshot crea uno storage immutabile bloccando le copie Snapshot sullo storage primario, in modo che non possano essere modificate o eliminate per un determinato periodo di tempo anche se un attacco ransomware riesce a raggiungere la destinazione dello storage per il backup. Questo consente tempi di ripristino più rapidi. Quando uno Snapshot viene bloccato, il tempo di scadenza del volume viene impostato sul tempo di scadenza della copia Snapshot.
Il blocco delle copie Snapshot è disponibile con ONTAP 9.12.1 e versioni successive. Per saperne di più su SnapLock, consulta "Documentazione ONTAP per SnapLock".
Se stai configurando le tue impostazioni di snapshot, imposta le opzioni di pianificazione degli snapshot. Scegli se acquisire gli snapshot con una frequenza di minuti, ore, giorni, settimane o mesi. Per tutte le opzioni tranne quella giornaliera, scegli l'ora del giorno, della settimana o del mese in cui acquisire gli snapshot. Inoltre, nel campo Retention, scegli quante copie di ciascun tipo di snapshot conservare.
-
Per i workload on-premises, puoi facoltativamente impostare una policy di replica per replicare il workload nello storage ONTAP.
Per importare una policy definita dal sistema, scegli il pulsante di opzione Select, quindi scegli "policy predefinita" dal menu a discesa.
Per creare le tue impostazioni di replica, seleziona Crea e poi inserisci un Nome base della policy di replica, ovvero il prefisso aggiunto a tutti gli snapshot. Imposta le Pianificazioni di replica. Attiva o disattiva le frequenze che vuoi abilitare (oraria, giornaliera, settimanale o mensile) e imposta il valore di conservazione (il numero di snapshot replicati da conservare) per ogni pianificazione che abiliti.
-
Facoltativamente, puoi impostare una policy di backup. Per importarne uno esistente, seleziona il pulsante di opzione Seleziona, quindi scegli "policy predefinita" dal menu a discesa.
Per creare una policy personalizzata, seleziona Crea e inserisci un nome base della policy di backup. Imposta le pianificazioni di backup attivando o disattivando le diverse frequenze (oraria, giornaliera, settimanale e mensile) e quindi imposta il numero di backup da conservare per ciascuna.

Per abilitare il blocco del backup su storage secondario, configura le destinazioni di backup utilizzando l'opzione Impostazioni. Per i dettagli, vedere "Configurare le impostazioni". -
Selezionare Aggiungi.
Aggiungi una policy di rilevamento ai carichi di lavoro con policy di Snapshot e backup esistenti gestite da NetApp Backup and Recovery
Ransomware Resilience consente di assegnare una policy di rilevamento o una policy di protezione ai carichi di lavoro con protezione snapshot e backup esistente gestita in altri NetApp prodotti o servizi. Backup and Recovery utilizza policy che regolano snapshot, replica su storage secondario o backup su storage a oggetti.
Aggiungere una policy di rilevamento ai carichi di lavoro con policy di backup o snapshot esistenti
Se disponi di policy di snapshot o backup esistenti con Backup and Recovery, puoi aggiungere una policy per rilevare gli attacchi ransomware. Per gestire la protezione e il rilevamento con Ransomware Resilience, consulta Proteggiti con la resilienza del ransomware.
-
Dal menu Ransomware Resilience, seleziona Protezione.
-
Dalla pagina Protezione, seleziona un carico di lavoro, quindi seleziona Proteggi.
-
Ransomware Resilience rileva se sono presenti policy di Backup and Recovery attive.
-
Per lasciare invariato il tuo Backup and Recovery esistente e applicare solo una policy di detection, lascia la casella Replace existing policies non selezionata.
-
Seleziona le impostazioni di rilevamento che desideri:
-
Rilevamento della crittografia
-
Rilevamento di comportamenti utente sospetti
-
Blocca le estensioni di file sospette
-
-
Selezionare Avanti.
-
Se hai selezionato Rilevamento del comportamento sospetto dell'utente come impostazione di rilevamento, seleziona l'agente di attività utente o "o crearne uno".
L'agente di attività utente ospita i nuovi collettori di dati. Ransomware Resilience crea automaticamente il raccoglitore dati per trasmettere gli eventi di attività dell'utente a Ransomware Resilience per rilevare comportamenti anomali dell'utente.
-
Selezionare Avanti.
-
Rivedi le tue scelte. Selezionare Crea per attivare il rilevamento.
-
Nella pagina Protezione, controlla lo Stato di rilevamento per confermare che il rilevamento sia Attivo.
Sostituisci le policy di backup o snapshot esistenti con una strategia di protezione dal ransomware
È possibile sostituire le policy di backup o snapshot esistenti con una strategia di protezione dal ransomware. Questo approccio rimuove la protezione gestita esternamente e configura il rilevamento e la protezione in Ransomware Resilience.
-
Dal menu Ransomware Resilience, seleziona Protezione.
-
Dalla pagina Protezione, seleziona un carico di lavoro, quindi seleziona Proteggi.
-
Ransomware Resilience rileva se sono presenti policy di Backup and Recovery attive. Per sostituire le policy esistenti, seleziona la casella Replace existing policies. Quando selezioni la casella, Ransomware Resilience sostituisce l'elenco delle policy di rilevamento con le policy di rilevamento.
-
Scegli una polizza di protezione. Se non esiste alcuna policy di protezione, seleziona Aggiungi per crearne una nuova. Per informazioni sulla creazione di una policy, vedereCreare una politica di protezione . Selezionare Avanti.
-
Se la strategia prevede la replica, selezionare Sistema di destinazione e VM di archiviazione di destinazione. Selezionare Avanti.
-
Seleziona una destinazione di backup o creane una nuova. Selezionare Avanti.
-
Se la tua strategia di protezione include il rilevamento del comportamento degli utenti, seleziona un agente di attività utente nel tuo ambiente per ospitare i nuovi raccoglitori di dati. Ransomware Resilience crea automaticamente il raccoglitore di dati per trasmettere gli eventi di attività degli utenti a Ransomware Resilience al fine di rilevare comportamenti anomali degli utenti.
-
-
Esaminare la nuova strategia di protezione, quindi selezionare Proteggi per applicarla.
-
Nella pagina Protezione, controlla lo Stato di rilevamento per confermare che il rilevamento sia Attivo.
Assegna una politica diversa
È possibile sostituire la policy esistente con una diversa.
-
Dal menu Ransomware Resilience, seleziona Protezione.
-
Nella pagina Protezione, nella riga del carico di lavoro, seleziona Modifica protezione.
-
Se il carico di lavoro ha una policy di Backup and Recovery esistente che si desidera mantenere, deselezionare Replace existing policies. Per sostituire le policy esistenti, selezionare Replace existing policies.
-
Nella pagina Criteri, seleziona la freccia rivolta verso il basso per il criterio che desideri assegnare per esaminarne i dettagli.
-
Seleziona la policy che vuoi assegnare.
-
Selezionare Proteggi per completare la modifica.
Eliminare una strategia di protezione ransomware
È possibile eliminare una strategia di protezione che al momento non è associata ad alcun carico di lavoro.
-
Dal menu Ransomware Resilience, seleziona Protezione.
-
Nella pagina Protezione, seleziona Gestisci strategie di protezione.
-
Nella pagina Gestisci strategie, seleziona *Azioni*
 opzione per la strategia che vuoi eliminare.
-
Dal menu Azioni, seleziona Elimina criterio.