


Avvia Cloud Volumes ONTAP in Google Cloud


 Suggerisci modifiche

 PDF

È possibile avviare Cloud Volumes ONTAP in una configurazione a nodo singolo o come coppia HA in Google Cloud.
Prima di iniziare
Prima di iniziare, ti occorre quanto segue.
-
Un agente NetApp Console attivo e funzionante.
-
Dovresti avere un "Agente console associato al tuo sistema".
-
"Dovresti essere pronto a lasciare l'agente della console sempre in esecuzione".
-
L'account di servizio associato all'agente della Console "dovrebbe avere i permessi richiesti".
-
-
Una comprensione della configurazione che si desidera utilizzare.
Dovresti esserti preparato scegliendo una configurazione e ottenendo le informazioni di rete di Google Cloud dal tuo amministratore. Per i dettagli, fare riferimento a"Pianificazione della configurazione Cloud Volumes ONTAP" .
-
Una comprensione di ciò che è necessario per impostare la licenza per Cloud Volumes ONTAP.
-
Le API di Google Cloud dovrebbero essere "abilitato nel tuo progetto" :
-
API di Cloud Deployment Manager V2
-
API di registrazione cloud
-
API di Cloud Resource Manager
-
API di Compute Engine
-
API di gestione dell'identità e dell'accesso (IAM)
-
Avvia un sistema a nodo singolo in Google Cloud
Crea un sistema nella NetApp Console per avviare Cloud Volumes ONTAP in Google Cloud.
-
Dal menu di navigazione a sinistra, seleziona Archiviazione > Gestione.
-
Nella pagina Systems, seleziona Add System e segui le istruzioni.
-
Scegli una posizione: seleziona Google Cloud e * Cloud Volumes ONTAP*.
-
Se ti viene richiesto, "creare un agente Console".
-
Dettagli e credenziali: seleziona un progetto, specifica un nome per il cluster, seleziona facoltativamente un account di servizio, aggiungi facoltativamente delle etichette e quindi specifica le credenziali.
Nella tabella seguente vengono descritti i campi per i quali potrebbe essere necessaria una guida:
Campo Descrizione Nome del sistema
La console utilizza il nome del sistema per denominare sia il sistema Cloud Volumes ONTAP sia l'istanza Google Cloud VM. Se si seleziona questa opzione, il nome viene utilizzato anche come prefisso per il gruppo di sicurezza predefinito.
Nome dell'account di servizio
Se vuoi usare "livelli di dati" o "NetApp Backup and Recovery" con Cloud Volumes ONTAP, devi abilitare Service Account e selezionare un account di servizio che abbia il ruolo predefinito Storage Admin. "Scopri come creare un account di servizio".
Aggiungi etichette
Le etichette sono metadati per le tue risorse Google Cloud. La console aggiunge le etichette al sistema Cloud Volumes ONTAP e alle risorse Google Cloud associate al sistema. È possibile aggiungere fino a quattro etichette dall'interfaccia utente durante la creazione di un sistema, per poi aggiungerne altre dopo la creazione. Tieni presente che l'API non ti limita a quattro etichette quando crei un sistema. Per informazioni sulle etichette, fare riferimento a "Documentazione di Google Cloud: Etichettatura delle risorse" .
Nome utente e password
Queste sono le credenziali per l'account amministratore del cluster Cloud Volumes ONTAP . È possibile utilizzare queste credenziali per connettersi a Cloud Volumes ONTAP tramite ONTAP System Manager o ONTAP CLI. Mantenere il nome utente predefinito admin oppure modificarlo con un nome utente personalizzato.
Modifica progetto
Seleziona il progetto in cui desideri che risieda Cloud Volumes ONTAP . Il progetto predefinito è il progetto in cui si trova la Console.
Se non vedi altri progetti nell'elenco a discesa, significa che non hai ancora associato l'account di servizio ad altri progetti. Vai alla Google Cloud Console, apri il servizio IAM e seleziona il progetto. Aggiungi l'account di servizio con il ruolo che usi per la Console a quel progetto. Dovrai ripetere questo passaggio per ogni progetto.

Questo è l'account di servizio che hai configurato per la Console, "come descritto in questa pagina". Seleziona Add Subscription per associare le credenziali selezionate a un abbonamento.
Per creare un sistema Cloud Volumes ONTAP pay-as-you-go, devi selezionare un progetto Google Cloud associato a un abbonamento a Cloud Volumes ONTAP dal marketplace di Google Cloud. Consulta "Associazione di un abbonamento al marketplace alle credenziali di Google Cloud".
-
Servizi: seleziona i servizi che desideri utilizzare su questo sistema. Per selezionare Backup e ripristino o per utilizzare NetApp Cloud Tiering, è necessario aver specificato l'account di servizio nel passaggio 3.

Se si desidera utilizzare WORM e il data tiering, è necessario disabilitare Backup e Recovery e distribuire un sistema Cloud Volumes ONTAP con versione 9.8 o successiva. -
Posizione e connettività: seleziona la regione e la zona di Google Cloud per il tuo sistema, scegli una policy firewall e conferma la connettività di rete allo storage di Google Cloud per il data tiering.
Nella tabella seguente vengono descritti i campi per i quali potrebbe essere necessaria una guida:
Campo Descrizione Verifica della connettività
Per suddividere i dati inattivi in un bucket di Google Cloud Storage, la subnet in cui risiede Cloud Volumes ONTAP deve essere configurata per l'accesso privato a Google. Per le istruzioni, fare riferimento a "Documentazione di Google Cloud: configurazione dell'accesso privato a Google" .
Criterio firewall generato
Se lasci che sia la Console a generare automaticamente i criteri del firewall, devi scegliere come consentire il traffico:
-
Se si sceglie Solo VPC selezionata, il filtro di origine per il traffico in entrata è l'intervallo di subnet della VPC selezionata e l'intervallo di subnet della VPC in cui risiede l'agente della console. Questa è l'opzione consigliata.
-
Se si seleziona Tutte le VPC, il filtro di origine per il traffico in entrata è l'intervallo IP 0.0.0.0/0.
Utilizzare i criteri firewall esistenti
Se si utilizza un criterio firewall esistente, assicurarsi che includa le regole richieste:"Scopri le regole del firewall per Cloud Volumes ONTAP"
-
-
Metodi di addebito e account NSS: specifica quale opzione di addebito desideri utilizzare con questo sistema, quindi specifica un account del sito di supporto NetApp :
-
Pacchetti preconfigurati: Seleziona uno dei pacchetti per implementare rapidamente un sistema Cloud Volumes ONTAP oppure seleziona Crea la mia configurazione. I pacchetti preconfigurati variano in base alla versione di Cloud Volumes ONTAP selezionata. Ad esempio, per Cloud Volumes ONTAP 9.18.1 e versioni successive, la Console mostra pacchetti con VM C3, inclusi dischi Hyperdisk Balanced. Puoi modificare le configurazioni, come i parametri IOPS e throughput, in base alle esigenze del tuo carico di lavoro.
Se si sceglie uno dei pacchetti, è sufficiente specificare un volume e quindi rivedere e approvare la configurazione.
-
Licenze: modifica la versione di Cloud Volumes ONTAP in base alle tue esigenze e seleziona un tipo di macchina.
Se per una versione selezionata è disponibile una versione Release Candidate, una versione General Availability o una patch più recente, la Console aggiorna il sistema a tale versione durante la sua creazione. Ad esempio, l'aggiornamento avviene se si seleziona Cloud Volumes ONTAP 9.13.1 e se è disponibile la versione 9.13.1 P4. L'aggiornamento non avviene da una versione all'altra, ad esempio dalla 9.13 alla 9.14. -
Risorse di archiviazione sottostanti: scegli le impostazioni per l'aggregato iniziale: un tipo di disco e la dimensione per ciascun disco.
Il tipo di disco è per il volume iniziale. È possibile scegliere un tipo di disco diverso per i volumi successivi.
La dimensione del disco si riferisce a tutti i dischi nell'aggregato iniziale e a tutti gli aggregati aggiuntivi creati dalla Console quando si utilizza l'opzione di provisioning semplice. È possibile creare aggregati che utilizzano dimensioni del disco diverse utilizzando l'opzione di allocazione avanzata.
Per assistenza nella scelta del tipo e delle dimensioni del disco, consulta "Dimensiona il tuo sistema in Google Cloud".
-
Cache flash, velocità di scrittura e WORM:
-
Abilita Flash Cache o scegli Normale o Alta velocità di scrittura, se necessario.
Scopri di più su "Cache flash" e "velocità di scrittura".
L'opzione di velocità di scrittura Alta offre un'elevata velocità di scrittura e un'unità di trasmissione massima (MTU) più elevata, pari a 8.896 byte. Inoltre, l'MTU più elevata di 8.896 richiede la selezione di VPC-1, VPC-2 e VPC-3 per la distribuzione. Per ulteriori informazioni su VPC-1, VPC-2 e VPC-3, consulta "Regole per VPC-1, VPC-2 e VPC-3". -
Se lo si desidera, attivare la memorizzazione WORM (write once, read many).
WORM non può essere abilitato se il tiering dei dati è stato abilitato per Cloud Volumes ONTAP versione 9.7 e precedenti. Il ripristino o il downgrade a Cloud Volumes ONTAP 9.8 è bloccato dopo l'abilitazione di WORM e del tiering.
-
Se si attiva l'archiviazione WORM, selezionare il periodo di conservazione.
-
-
Dati in livelli in Google Cloud Platform: scegli se abilitare i dati in livelli sull'aggregato iniziale, scegli una classe di archiviazione per i dati in livelli e quindi seleziona un account di servizio con il ruolo di amministratore di archiviazione predefinito (obbligatorio per Cloud Volumes ONTAP 9.7 o versioni successive) oppure seleziona un account Google Cloud (obbligatorio per Cloud Volumes ONTAP 9.6).
Notare quanto segue:
-
La console imposta l'account di servizio sull'istanza di Cloud Volumes ONTAP . Questo account di servizio fornisce le autorizzazioni per il tiering dei dati in un bucket di Google Cloud Storage. Assicurati di aggiungere l'account del servizio agente della console come utente dell'account del servizio di suddivisione in livelli, altrimenti non potrai selezionarlo dalla console.
-
Per assistenza con l'aggiunta di un account Google Cloud, consulta "Configurazione e aggiunta di account Google Cloud per la suddivisione in livelli dei dati con 9.6".
-
Quando si crea o si modifica un volume, è possibile scegliere una specifica politica di suddivisione in livelli del volume.
-
Se disabiliti il data tiering, puoi abilitarlo sugli aggregati successivi, ma dovrai disattivare il sistema e aggiungere un account di servizio dal Google Cloud Console.
-
-
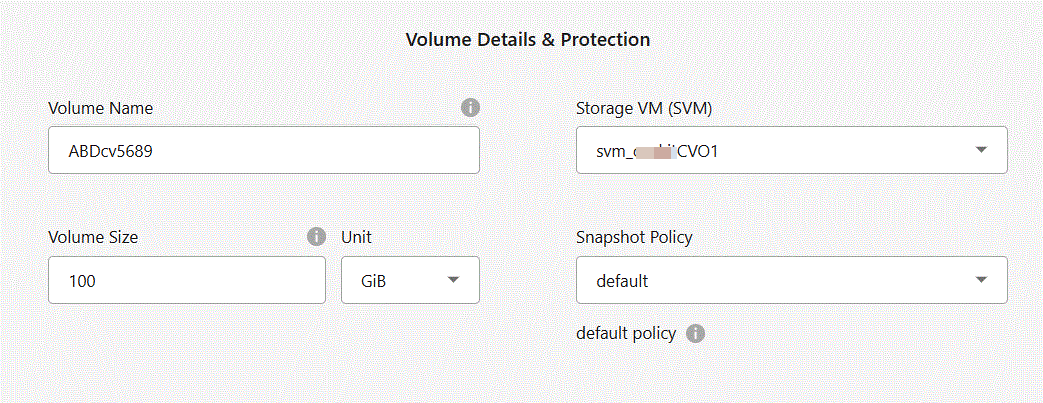
Crea volume: Inserisci i dettagli per il nuovo volume oppure seleziona Salta.
Alcuni campi di questa pagina sono autoesplicativi. Nella tabella seguente vengono descritti i campi per i quali potrebbe essere necessaria una guida:
Campo Descrizione Misurare
La dimensione massima che è possibile immettere dipende in larga misura dall'attivazione o meno del thin provisioning, che consente di creare un volume più grande dello spazio di archiviazione fisico attualmente disponibile.
Controllo degli accessi (solo per NFS)
Una policy di esportazione definisce i client nella subnet che possono accedere al volume. Per impostazione predefinita, la Console immette un valore che fornisce l'accesso a tutte le istanze nella subnet.
Autorizzazioni e utenti/gruppi (solo per CIFS)
Questi campi consentono di controllare il livello di accesso a una condivisione per utenti e gruppi (chiamati anche elenchi di controllo degli accessi o ACL). È possibile specificare utenti o gruppi Windows locali o di dominio oppure utenti o gruppi UNIX. Se si specifica un nome utente di dominio Windows, è necessario includere il dominio dell'utente utilizzando il formato dominio\nomeutente.
Politica di snapshot
Una policy di copia snapshot specifica la frequenza e il numero di copie Snapshot NetApp create automaticamente. Una copia Snapshot NetApp è un'immagine del file system in un dato momento che non ha alcun impatto sulle prestazioni e richiede uno spazio di archiviazione minimo. È possibile scegliere la policy predefinita o nessuna. Per i dati temporanei è possibile scegliere "nessuno": ad esempio, tempdb per Microsoft SQL Server.
Opzioni avanzate (solo per NFS)
Selezionare una versione NFS per il volume: NFSv3 o NFSv4.
Gruppo iniziatore e IQN (solo per iSCSI)
Le destinazioni di archiviazione iSCSI sono chiamate LUN (unità logiche) e vengono presentate agli host come dispositivi a blocchi standard. I gruppi di iniziatori sono tabelle di nomi di nodi host iSCSI e controllano quali iniziatori hanno accesso a quali LUN. Le destinazioni iSCSI si connettono alla rete tramite schede di rete Ethernet standard (NIC), schede TCP offload engine (TOE) con iniziatori software, schede di rete convergenti (CNA) o adattatori host bus dedicati (HBA) e sono identificate da nomi qualificati iSCSI (IQN). Quando si crea un volume iSCSI, la Console crea automaticamente un LUN. Abbiamo semplificato il tutto creando una sola LUN per volume, quindi non è richiesta alcuna gestione. Dopo aver creato il volume,"utilizzare l'IQN per connettersi al LUN dai tuoi host" .
L'immagine seguente mostra la prima pagina della procedura guidata per la creazione del volume:
-
Configurazione CIFS: se hai scelto il protocollo CIFS, configura un server CIFS.
Campo Descrizione Indirizzo IP primario e secondario DNS
Gli indirizzi IP dei server DNS che forniscono la risoluzione dei nomi per il server CIFS. I server DNS elencati devono contenere i record di posizione del servizio (SRV) necessari per individuare i server LDAP di Active Directory e i controller di dominio per il dominio a cui verrà aggiunto il server CIFS. Se stai configurando Google Managed Active Directory, per impostazione predefinita puoi accedere ad AD con l'indirizzo IP 169.254.169.254.
Dominio Active Directory a cui unirsi
FQDN del dominio Active Directory (AD) a cui si desidera che il server CIFS si unisca.
Credenziali autorizzate ad unirsi al dominio
Nome e password di un account Windows con privilegi sufficienti per aggiungere computer all'unità organizzativa (OU) specificata all'interno del dominio AD.
Nome NetBIOS del server CIFS
Nome del server CIFS univoco nel dominio AD.
Unità organizzativa
L'unità organizzativa all'interno del dominio AD da associare al server CIFS. L'impostazione predefinita è CN=Computer. Per configurare Google Managed Microsoft AD come server AD per Cloud Volumes ONTAP, immettere OU=Computers,OU=Cloud in questo campo.https://cloud.google.com/managed-microsoft-ad/docs/manage-active-directory-objects#organizational_units["Documentazione di Google Cloud: unità organizzative in Google Managed Microsoft AD"^]
Dominio DNS
Dominio DNS per la macchina virtuale di archiviazione (SVM) Cloud Volumes ONTAP . Nella maggior parte dei casi, il dominio è lo stesso del dominio AD.
Server NTP
Seleziona Usa dominio Active Directory per configurare un server NTP utilizzando il DNS di Active Directory. Se devi configurare un server NTP utilizzando un indirizzo diverso, allora dovresti usare l'API. Per informazioni, consulta la "Documentazione sull'automazione NetApp Console" per i dettagli. Nota che puoi configurare un server NTP solo quando crei un server CIFS. Non è configurabile dopo che hai creato il server CIFS.
-
Profilo di utilizzo, tipo di disco e criterio di suddivisione in livelli: scegli se abilitare le funzionalità di efficienza dell'archiviazione e modificare il criterio di suddivisione in livelli del volume, se necessario.
Per maggiori informazioni, fare riferimento a"Scegli un profilo di utilizzo del volume" ,"Panoramica della suddivisione in livelli dei dati" , E "KB: Quali funzionalità di Inline Storage Efficiency sono supportate da CVO?"
-
Rivedi e approva: rivedi e conferma le tue selezioni.
-
Esaminare i dettagli sulla configurazione.
-
Seleziona Ulteriori informazioni per esaminare i dettagli relativi al supporto e alle risorse di Google Cloud che la Console acquisterà.
-
Seleziona le caselle di controllo Ho capito….
-
Seleziona Go.
-
La console distribuisce il sistema Cloud Volumes ONTAP . È possibile monitorare i progressi nella pagina Audit.
Se riscontri problemi durante la distribuzione del sistema Cloud Volumes ONTAP, esamina il messaggio di errore. Puoi anche selezionare il sistema e scegliere Ricrea ambiente.
Per ulteriore assistenza, vai a "Supporto NetApp Cloud Volumes ONTAP" .
-
Se hai predisposto una condivisione CIFS, assegna agli utenti o ai gruppi le autorizzazioni per i file e le cartelle e verifica che tali utenti possano accedere alla condivisione e creare un file.
-
Se si desidera applicare quote ai volumi, utilizzare ONTAP System Manager o ONTAP CLI.
Le quote consentono di limitare o tenere traccia dello spazio su disco e del numero di file utilizzati da un utente, un gruppo o un qtree.

|
Al termine del processo di distribuzione, non modificare le configurazioni di Cloud Volumes ONTAP generate dal sistema nel portale Google Cloud, come i tag di sistema e le etichette impostate nelle risorse Google Cloud. Qualsiasi modifica apportata a queste configurazioni potrebbe causare comportamenti imprevisti o perdita di dati. |
Avvia una coppia HA in Google Cloud
Crea un sistema nella Console per avviare Cloud Volumes ONTAP in Google Cloud.
-
Dal menu di navigazione a sinistra, seleziona Archiviazione > Gestione.
-
Nella pagina Systems, seleziona Storage > System e segui le istruzioni.
-
Scegli una posizione: seleziona Google Cloud e * Cloud Volumes ONTAP HA*.
-
Dettagli del sistema: Seleziona un progetto, specifica un nome per il cluster, seleziona facoltativamente un Service Account, aggiungi facoltativamente delle etichette e infine specifica le credenziali.
Nella tabella seguente vengono descritti i campi per i quali potrebbe essere necessaria una guida:
Campo Descrizione Progetto Google Cloud e abbonamento Marketplace
Seleziona il progetto Google e l'abbonamento che vuoi usare per questo sistema. Questo è l'account di servizio che hai configurato per la Console. Per informazioni, consulta la "Documenti di configurazione della console". La Console usa il progetto per creare il sistema Cloud Volumes ONTAP e l'abbonamento per determinare fatturazione e utilizzo. Se non vedi altri progetti nell'elenco a discesa, significa che non hai ancora associato l'account di servizio ad altri progetti. Vai alla Google Cloud Console, apri il servizio IAM e seleziona il progetto. Aggiungi l'account di servizio con il ruolo che usi per la Console a quel progetto. Dovrai ripetere questo passaggio per ogni progetto.
Seleziona Add Subscription per associare le credenziali selezionate a un abbonamento.
Per creare un sistema Cloud Volumes ONTAP pay-as-you-go, devi selezionare un progetto Google Cloud associato a un abbonamento a Cloud Volumes ONTAP dal Google Cloud Marketplace. Consulta il documento di configurazione della Console: "Associazione di un abbonamento al marketplace alle credenziali di Google Cloud".
Nome del sistema
La console utilizza il nome del sistema per denominare sia il sistema Cloud Volumes ONTAP sia l'istanza Google Cloud VM. Se si seleziona questa opzione, il nome viene utilizzato anche come prefisso per il gruppo di sicurezza predefinito.
Nome dell'account di servizio
Se hai intenzione di utilizzare i servizi "NetApp Cloud Tiering" o "Backup e ripristino", devi abilitare l'interruttore Account di servizio e poi selezionare l'Account di servizio che ha il ruolo predefinito Storage Admin.
Etichette
Le etichette sono metadati per le tue risorse Google Cloud. La console aggiunge le etichette al sistema Cloud Volumes ONTAP e alle risorse Google Cloud associate al sistema. È possibile aggiungere fino a quattro etichette dall'interfaccia utente durante la creazione di un sistema, per poi aggiungerne altre dopo la creazione. Tieni presente che l'API non ti limita a quattro etichette quando crei un sistema. Per informazioni sulle etichette, fare riferimento a "Documentazione di Google Cloud: Etichettatura delle risorse" .
Nome utente e password ONTAP
Queste sono le credenziali per l'account amministratore del cluster Cloud Volumes ONTAP . È possibile utilizzare queste credenziali per connettersi a Cloud Volumes ONTAP tramite ONTAP System Manager o ONTAP CLI. Mantenere il nome utente predefinito admin oppure modificarlo con un nome utente personalizzato.
-
Servizi: seleziona i servizi che desideri utilizzare su questo sistema. Per selezionare Backup e ripristino o per utilizzare NetApp Cloud Tiering, è necessario aver specificato l'account di servizio nel passaggio 3.
Se si desidera utilizzare WORM e il data tiering, è necessario disabilitare Backup e Recovery e distribuire un sistema Cloud Volumes ONTAP con versione 9.8 o successiva. -
Topologia di distribuzione: Scegli più zone di disponibilità (AZ) (consigliato) o una singola AZ per la configurazione HA.
-
Configurazione di rete e connettività: Seleziona le regioni e le zone pertinenti. Seleziona quattro VPC diverse per la configurazione HA, una subnet in ciascuna VPC e poi scegli una policy firewall.
Cloud Volumes ONTAP 9.19.1 e versioni successive supportano "dischi condivisi per configurazioni HA a zona di disponibilità singola", rendendo l'istanza del mediatore opzionale. In questa configurazione, non devi inserire una zona mediatrice, la VPC corrispondente e la subnet per la replica dei dati. Nella tabella seguente vengono descritti i campi per i quali potrebbe essere necessaria una guida:
Campo Descrizione Politica generata
Se lasci che sia la Console a generare automaticamente i criteri del firewall, devi scegliere come consentire il traffico:
-
Se si sceglie Solo VPC selezionata, il filtro di origine per il traffico in entrata è l'intervallo di subnet della VPC selezionata e l'intervallo di subnet della VPC in cui risiede l'agente della console. Questa è l'opzione consigliata.
-
Se si seleziona Tutte le VPC, il filtro di origine per il traffico in entrata è l'intervallo IP 0.0.0.0/0.
Utilizzare esistente
Se si utilizza un criterio firewall esistente, assicurarsi che includa le regole richieste. "Scopri le regole del firewall per Cloud Volumes ONTAP" .
-
-
Metodi di addebito e account NSS: specifica quale opzione di addebito desideri utilizzare con questo sistema, quindi specifica un account del sito di supporto NetApp .
-
Pacchetti preconfigurati: Seleziona uno dei pacchetti per implementare rapidamente un sistema Cloud Volumes ONTAP oppure seleziona Crea la mia configurazione.
Se scegli uno dei pacchetti, devi solo specificare un volume e poi rivedere e approvare la configurazione. I pacchetti preconfigurati variano in base alla versione di Cloud Volumes ONTAP selezionata e ai tipi di configurazione. Ad esempio, se selezioni una distribuzione a singola AZ per Cloud Volumes ONTAP 9.19.1 o versioni successive, puoi vedere pacchetti preconfigurati con macchine della serie C3 e dischi Hyperdisk Balanced. Per le versioni precedenti e per più AZ, puoi comunque selezionare macchine n2-standard e Persistent Disks. Puoi modificare le configurazioni, come i parametri IOPS e throughput, in base alle esigenze del tuo carico di lavoro.
-
Licenze: modifica la versione di Cloud Volumes ONTAP in base alle tue esigenze e seleziona un tipo di macchina.
Se per la versione selezionata è disponibile una versione Release Candidate, una versione General Availability o una patch più recente, la Console aggiorna il sistema a tale versione durante la sua creazione. Ad esempio, l'aggiornamento avviene se si seleziona Cloud Volumes ONTAP 9.13.1 e se è disponibile la versione 9.13.1 P4. L'aggiornamento non avviene da una versione all'altra, ad esempio dalla 9.13 alla 9.14. -
Risorse di archiviazione sottostanti: scegli le impostazioni per l'aggregato iniziale: un tipo di disco e la dimensione per ciascun disco.
Il tipo di disco è per il volume iniziale. È possibile scegliere un tipo di disco diverso per i volumi successivi.
La dimensione del disco si riferisce a tutti i dischi nell'aggregato iniziale e a tutti gli aggregati aggiuntivi creati dalla Console quando si utilizza l'opzione di provisioning semplice. È possibile creare aggregati che utilizzano dimensioni del disco diverse utilizzando l'opzione di allocazione avanzata.
Per assistenza nella scelta del tipo e delle dimensioni del disco, consulta "Dimensiona il tuo sistema in Google Cloud".
-
Cache flash, velocità di scrittura e WORM:
-
Abilita Flash Cache o scegli Normale o Alta velocità di scrittura, se necessario.
Scopri di più su "Cache flash" e "velocità di scrittura".
L'opzione Alta velocità di scrittura e un'unità di trasmissione massima (MTU) più elevata, pari a 8.896 byte, sono disponibili con i tipi di istanza n2-standard-16, n2-standard-32, n2-standard-48 e n2-standard-64. Inoltre, l'MTU più elevata di 8.896 richiede la selezione di VPC-1, VPC-2 e VPC-3 per la distribuzione. L'alta velocità di scrittura e un MTU di 8.896 dipendono dalle funzionalità e non possono essere disabilitati singolarmente all'interno di un'istanza configurata. Per ulteriori informazioni su VPC-1, VPC-2 e VPC-3, consulta "Regole per VPC-1, VPC-2 e VPC-3". -
Se lo si desidera, attivare la memorizzazione WORM (write once, read many).
WORM non può essere abilitato se il tiering dei dati è stato abilitato per Cloud Volumes ONTAP versione 9.7 e precedenti. Il ripristino o il downgrade a Cloud Volumes ONTAP 9.8 è bloccato dopo l'abilitazione di WORM e del tiering.
-
Se si attiva l'archiviazione WORM, selezionare il periodo di conservazione.
-
-
Dati a livelli in Google Cloud: scegli se abilitare il dati a livelli nell'aggregato iniziale, scegli una classe di archiviazione per i dati a livelli e quindi seleziona un account di servizio con il ruolo di amministratore di archiviazione predefinito.
Notare quanto segue:
-
La console imposta l'account di servizio sull'istanza di Cloud Volumes ONTAP . Questo account di servizio fornisce le autorizzazioni per il tiering dei dati in un bucket di Google Cloud Storage. Assicurati di aggiungere l'account del servizio agente della console come utente dell'account del servizio di suddivisione in livelli, altrimenti non potrai selezionarlo dalla console.
-
Quando si crea o si modifica un volume, è possibile scegliere una specifica politica di suddivisione in livelli del volume.
-
Se disabiliti il data tiering, puoi abilitarlo sugli aggregati successivi, ma dovrai disattivare il sistema e aggiungere un account di servizio dal Google Cloud Console.
-
-
Crea volume: Inserisci i dettagli per il nuovo volume oppure seleziona Salta.
Alcuni campi di questa pagina sono autoesplicativi. Nella tabella seguente vengono descritti i campi per i quali potrebbe essere necessaria una guida:
Campo Descrizione Misurare
La dimensione massima che è possibile immettere dipende in larga misura dall'attivazione o meno del thin provisioning, che consente di creare un volume più grande dello spazio di archiviazione fisico attualmente disponibile.
Controllo degli accessi (solo per NFS)
Una policy di esportazione definisce i client nella subnet che possono accedere al volume. Per impostazione predefinita, la Console immette un valore che fornisce l'accesso a tutte le istanze nella subnet.
Autorizzazioni e utenti/gruppi (solo per CIFS)
Questi campi consentono di controllare il livello di accesso a una condivisione per utenti e gruppi (chiamati anche elenchi di controllo degli accessi o ACL). È possibile specificare utenti o gruppi Windows locali o di dominio oppure utenti o gruppi UNIX. Se si specifica un nome utente di dominio Windows, è necessario includere il dominio dell'utente utilizzando il formato dominio\nomeutente.
Politica di snapshot
Una policy di copia snapshot specifica la frequenza e il numero di copie Snapshot NetApp create automaticamente. Una copia Snapshot NetApp è un'immagine del file system in un dato momento che non ha alcun impatto sulle prestazioni e richiede uno spazio di archiviazione minimo. È possibile scegliere la policy predefinita o nessuna. Per i dati temporanei è possibile scegliere "nessuno": ad esempio, tempdb per Microsoft SQL Server.
Opzioni avanzate (solo per NFS)
Selezionare una versione NFS per il volume: NFSv3 o NFSv4.
Gruppo iniziatore e IQN (solo per iSCSI)
Le destinazioni di archiviazione iSCSI sono chiamate LUN (unità logiche) e vengono presentate agli host come dispositivi a blocchi standard. I gruppi di iniziatori sono tabelle di nomi di nodi host iSCSI e controllano quali iniziatori hanno accesso a quali LUN. Le destinazioni iSCSI si connettono alla rete tramite schede di rete Ethernet standard (NIC), schede TCP offload engine (TOE) con iniziatori software, schede di rete convergenti (CNA) o adattatori host bus dedicati (HBA) e sono identificate da nomi qualificati iSCSI (IQN). Quando si crea un volume iSCSI, la Console crea automaticamente un LUN. Abbiamo semplificato il tutto creando una sola LUN per volume, quindi non è richiesta alcuna gestione. Dopo aver creato il volume,"utilizzare l'IQN per connettersi al LUN dai tuoi host" .
L'immagine seguente mostra la prima pagina della procedura guidata per la creazione del volume:
-
Configurazione CIFS: se hai scelto il protocollo CIFS, configura un server CIFS.
Campo Descrizione Indirizzo IP primario e secondario DNS
Gli indirizzi IP dei server DNS che forniscono la risoluzione dei nomi per il server CIFS. I server DNS elencati devono contenere i record di posizione del servizio (SRV) necessari per individuare i server LDAP di Active Directory e i controller di dominio per il dominio a cui verrà aggiunto il server CIFS. Se stai configurando Google Managed Active Directory, per impostazione predefinita puoi accedere ad AD con l'indirizzo IP 169.254.169.254.
Dominio Active Directory a cui unirsi
FQDN del dominio Active Directory (AD) a cui si desidera che il server CIFS si unisca.
Credenziali autorizzate ad unirsi al dominio
Nome e password di un account Windows con privilegi sufficienti per aggiungere computer all'unità organizzativa (OU) specificata all'interno del dominio AD.
Nome NetBIOS del server CIFS
Nome del server CIFS univoco nel dominio AD.
Unità organizzativa
L'unità organizzativa all'interno del dominio AD da associare al server CIFS. L'impostazione predefinita è CN=Computer. Per configurare Google Managed Microsoft AD come server AD per Cloud Volumes ONTAP, immettere OU=Computers,OU=Cloud in questo campo.https://cloud.google.com/managed-microsoft-ad/docs/manage-active-directory-objects#organizational_units["Documentazione di Google Cloud: unità organizzative in Google Managed Microsoft AD"^]
Dominio DNS
Dominio DNS per la macchina virtuale di archiviazione (SVM) Cloud Volumes ONTAP . Nella maggior parte dei casi, il dominio è lo stesso del dominio AD.
Server NTP
Seleziona Usa dominio Active Directory per configurare un server NTP utilizzando il DNS di Active Directory. Se devi configurare un server NTP utilizzando un indirizzo diverso, allora dovresti usare l'API. Consulta il "Documentazione sull'automazione NetApp Console" per i dettagli. Tieni presente che puoi configurare un server NTP solo durante la creazione di un server CIFS. Non è configurabile dopo che hai creato il server CIFS.
-
Profilo di utilizzo, tipo di disco e criterio di suddivisione in livelli: scegli se abilitare le funzionalità di efficienza dell'archiviazione e modificare il criterio di suddivisione in livelli del volume, se necessario.
Per maggiori informazioni, fare riferimento a"Scegli un profilo di utilizzo del volume" ,"Panoramica della suddivisione in livelli dei dati" , E "KB: Quali funzionalità di Inline Storage Efficiency sono supportate da CVO?"
-
Rivedi e approva: rivedi e conferma le tue selezioni.
-
Esaminare i dettagli sulla configurazione.
-
Seleziona Ulteriori informazioni per esaminare i dettagli relativi al supporto e alle risorse di Google Cloud che la Console acquisterà.
-
Seleziona le caselle di controllo Ho capito….
-
Seleziona Go.
-
La console distribuisce il sistema Cloud Volumes ONTAP . È possibile monitorare i progressi nella pagina Audit.
Se riscontri problemi durante la distribuzione del sistema Cloud Volumes ONTAP, esamina il messaggio di errore. Puoi anche selezionare il sistema e scegliere Ricrea ambiente.
-
Se hai predisposto una condivisione CIFS, assegna agli utenti o ai gruppi le autorizzazioni per i file e le cartelle e verifica che tali utenti possano accedere alla condivisione e creare un file.
-
Se si desidera applicare quote ai volumi, utilizzare ONTAP System Manager o ONTAP CLI.
Le quote consentono di limitare o tenere traccia dello spazio su disco e del numero di file utilizzati da un utente, un gruppo o un qtree.
|
|
Al termine del processo di distribuzione, non modificare le configurazioni di Cloud Volumes ONTAP generate dal sistema nel portale Google Cloud, come i tag di sistema e le etichette impostate nelle risorse Google Cloud. Qualsiasi modifica apportata a queste configurazioni potrebbe causare comportamenti imprevisti o perdita di dati. |
Distribuisci Cloud Volumes ONTAP in modalità privata
Le opzioni di implementazione in modalità privata ti aiutano a soddisfare i requisiti di sicurezza e conformità della tua organizzazione. Un'implementazione in modalità privata segue la stessa procedura di un'implementazione in modalità standard. Opera nel tuo cloud privato (VPC) o nella rete virtuale (VNet) senza connettività Internet pubblica.
In modalità privata, devi acquistare una licenza Bring-Your-Own License (BYOL) basata sulla capacità o "BYOL" un pacchetto Essentials da NetApp e assegnarla al tuo sistema durante la distribuzione. I primi 500 GiB di capacità consumata non vengono conteggiati ai fini dei costi della licenza. Acquista pacchetti Essentials aggiuntivi man mano che crescono i requisiti del tuo carico di lavoro. Dopo la distribuzione, puoi visualizzare il numero di serie della licenza nella Console.
Per informazioni sul caricamento di un file di licenza nella distribuzione in modalità privata, consulta "Gestisci le licenze basate su nodo per Cloud Volumes ONTAP".
Le implementazioni in modalità privata utilizzavano in precedenza solo licenze basate sui nodi. NetApp ha limitato l'acquisto, l'estensione e il rinnovo di queste licenze di precedente generazione, salvo in casi limitati, da "2025-06-25". Se hai implementazioni in modalità privata esistenti con licenze basate sui nodi, devi convertirle in licenze basate sulla capacità. Per istruzioni, consulta "Converti le licenze basate sui nodi in licenze basate sulla capacità".